
Сертификаты для СЭДО в 1С — это три разные сущности, и в форме настройки обмена с СФР у каждой своё место. Сертификат страхователя — ваша УКЭП, ею подписывается всё, что уходит в фонд. Сертификаты шифрования фонда — два открытых сертификата СФР, которые скачиваются с сайта фонда: один закрывает 4-ФСС и ПВСО, второй — ЭЛН, ПОВЭД, ССВ и СЭДО, то есть весь обмен по пособиям. Корневые сертификаты удостоверяющего центра в форму обмена не подставляются вовсе: они живут в хранилищах Windows и отвечают за цепочку доверия. Главное различие, которое чаще всего ломает обмен: требование СФР к назначениям ключа keyAgreement, dataEncipherment и keyEncipherment относится к вашему сертификату подписи, а не к сертификату фонда.
Разберём, какое поле чем заполняется и почему один и тот же файл в оба поля не ставится. Покажем, как за минуту проверить назначения ключа на вкладке «Состав» и что делать, если их там нет. Отдельно разведём симптомы неверно поставленного сертификата и обычные сетевые сбои: по тексту ошибки видно, чинить её у себя или ждать фонд. Даты окончания сертификатов фонда 01.10.2026 и 03.10.2026, порядок замены, цена просрочки по статье 15.2 255-ФЗ и ответы на частые вопросы — во второй половине статьи.
Какие сертификаты участвуют в обмене с СФР и чем они отличаются
В обмене участвуют три разных типа сертификатов, и объединяет их только слово в названии. Сертификат страхователя — квалифицированная подпись организации или уполномоченного лица. Она хранится на токене, выдаётся удостоверяющим центром, и ею программа подписывает каждое исходящее сообщение. Закрытый ключ от неё есть только у вас.
Сертификаты шифрования СФР устроены наоборот: это открытые сертификаты фонда, их публикует сам СФР, и скачать их может кто угодно. На них шифруется содержимое сообщения, чтобы расшифровать его мог только фонд. Таких сертификатов два, и они не взаимозаменяемы: один обслуживает 4-ФСС и ПВСО, второй — ЭЛН, ПОВЭД, ССВ и СЭДО. Даже сроки действия у них разные, хотя выпущены они с разницей в двое суток.
Корневые сертификаты не подставляются ни в одно поле программы. Они устанавливаются в системные хранилища Windows и нужны для того, чтобы операционная система и криптопровайдер признали издателя вашей подписи и подписи фонда. Официальное требование СФР сформулировано коротко: сертификаты организации и СФР ставятся в хранилище «Личное», вся цепочка вышестоящих сертификатов — в «Доверенные корневые центры сертификации», и все они должны быть действующими и не отозванными. Разбор частных случаев установки и типовых криптоошибок фонд держит в официальной базе знаний по техническим вопросам.
Ниже — раскладка всех четырёх сущностей по направлениям обмена, полям программы и срокам действия. Даты приведены так, как их публикует фонд, с точностью до секунды.
| Сертификат | Какие направления обмена закрывает | Куда подставляется в 1С | Срок действия |
|---|---|---|---|
| Сертификат страхователя (ваша УКЭП) | подписание всех сообщений и отчётности в адрес СФР | поле «Сертификат страхователя» в форме настроек обмена с СФР | по сроку вашего сертификата; с 01.09.2026 обязательны назначения ключа keyAgreement, dataEncipherment, keyEncipherment |
| «ФСС для 4-ФСС, ПВСО» | 4-ФСС и ПВСО | поле сертификата шифрования для 4-ФСС и ПВСО | с 08.07.2025 14:32:53 по 01.10.2026 14:32:53 |
| «ФСС для ЭЛН, ПОВЭД, ССВ, СЭДО», файл sfr_prod_cert_2025.cer | ЭЛН, ПОВЭД, ССВ и СЭДО: входящие запросы по пособиям, ответы, протоколы, сообщения об изменении ЭЛН | второе поле сертификата шифрования, для ЭЛН, ПОВЭД, ССВ и СЭДО | с 10.07.2025 10:19:55 по 03.10.2026 10:19:55 |
| Корневые сертификаты удостоверяющего центра и цепочка СФР | доверие к издателю подписи, проверка цепочки | в форму обмена не подставляются: хранилища Windows «Личное», «Промежуточные центры сертификации», «Доверенные корневые центры сертификации» | по сроку соответствующего корневого сертификата |
Из таблицы видно, где именно чаще всего ошибаются: направление «4-ФСС, ПВСО» и направление «ЭЛН, ПОВЭД, ССВ, СЭДО» обслуживаются разными файлами с разными датами окончания, поэтому один и тот же сертификат, поставленный в оба поля, гарантированно сломает одно из направлений.
Раскладка по полям формы настройки обмена в 1С:ЗУП 3.1
Форма, в которой всё это собрано, открывается по маршруту: Настройка — Организации — карточка организации — закладка ЭДО — гиперссылка «Электронный документооборот с СФР (бывш. ФСС)». В части релизов гиперссылка подписана значением «Не используется»: по клику открывается та же форма, где сначала ставится флажок использования электронного документооборота с органами социального фонда, а потом указываются сертификаты. Второй вход в ту же настройку идёт через 1С-Отчетность: Отчетность, справки — 1С-Отчетность — Настройки — Отчетность в электронном виде — Настройки обмена с контролирующими органами — Расширенные настройки — Настройки обмена с СФР.
Полей в форме пять, и они делятся на две группы. Первая группа отвечает за то, кто подписывает: «Сертификат страхователя», «Доверенность» и флажок «Несколько сертификатов». В поле «Доверенность» выбирается зарегистрированная МЧД, и она прикладывается при отправке отчётности в СФР и при обмене по ЭЛН и СЭДО. Флажок «Несколько сертификатов» нужен, когда у разных пользователей базы разные подписи и разные доверенности: тогда через многоточие каждому пользователю задаётся своя пара. Вторая группа отвечает за то, чем шифруется, и состоит из двух полей сертификатов шифрования: одно для 4-ФСС и ПВСО, второе для ЭЛН, ПОВЭД, ССВ и СЭДО. В форме выбора эти сертификаты видны под именами «ФСС для 4-ФСС, ПВСО» и «ФСС для ЭЛН, ПОВЭД, ССВ, СЭДО», причём рядом с владельцем показан период действия.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

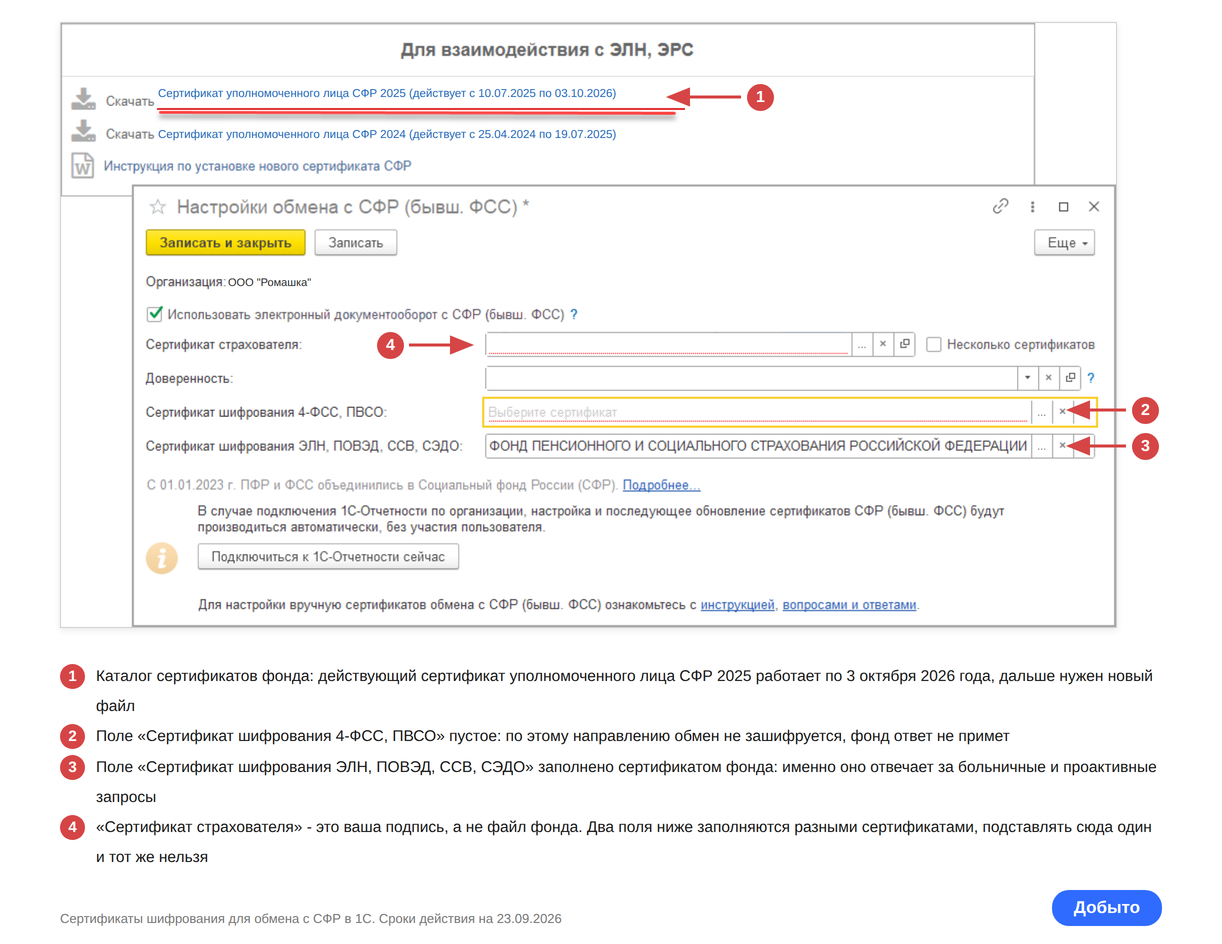
Подписи полей у разных источников отличаются: где-то это «Сертификат шифрования 4-ФСС, ПВСО» и «Сертификат шифрования ЭЛН, ПОВЭД, ССВ, СЭДО», где-то поле подписано короче, а различие видно только в выпадающем списке. Ориентироваться надёжнее не на подпись поля, а на название самого сертификата в списке выбора: в нём прямо перечислены направления обмена.
Важный нюанс из практики: сертификат страхователя почти всегда выпущен на конкретного человека — руководителя или уполномоченного сотрудника с доверенностью. Это значит, что кадровое событие с этим человеком становится техническим событием для обмена с фондом: увольнение, смена директора, перевыпуск подписи сразу отражаются на том, чем подписываются сообщения по пособиям. Поле «Сертификат страхователя» — единственное из пяти, которое зависит не от фонда, а от вашей внутренней ситуации.
Внимание: увольнение сотрудника, имевшего доступ к ключевой информации, входит в перечень событий компрометации ключа. Отзывать нужно не только сертификат самого сотрудника, но и выданные ему машиночитаемые доверенности, а если он знал пин-код от чужого ключа — и тот ключ тоже.
Мария Ж, специалист по цифровой подписи и КЭДО: «Корневые сертификаты ставятся не в одно хранилище, и на этом спотыкаются чаще всего: корневой сертификат Минцифры идёт в «Доверенные корневые центры сертификации», а сертификат удостоверяющего центра ФНС — в «Промежуточные центры сертификации». Если положить оба в одно место, цепочка не соберётся, и вы получите сообщение о том, что к издателю сертификата нет доверия. Откройте свойства своей подписи и посмотрите вкладку «Путь сертификации»: она покажет, все ли звенья цепочки на месте.»
В практике Добыто разбор любой проблемы с обменом начинается именно с этой формы: если оба поля шифрования заполнены одним и тем же файлом, дальше диагностировать нечего, причина уже найдена.
Что проверить до того, как трогать сертификаты
Замена сертификата — операция на 5 минут, а её последствия видны только на следующем обмене. Поэтому до того, как что-то менять в форме, имеет смысл собрать исходные данные. Порядок выстроен от самого дешёвого шага к самому трудоёмкому.
- Выпишите, какие направления обмена вы реально ведёте. Если из 1С идут только пособия, ЭЛН и СЭДО, работать будет второе поле шифрования, а первое на этот обмен не влияет.
- Посмотрите периоды действия всех трёх сертификатов в форме настроек. Они видны прямо в строке выбора, рядом с владельцем. Сравните их с датами 01.10.2026 и 03.10.2026.
- Проверьте, на кого выпущен сертификат страхователя и не истекает ли он раньше сертификатов фонда. Если подпись выдана уполномоченному лицу, проверьте заодно, что МЧД в поле «Доверенность» действует.
- Откройте вкладку «Состав» своего сертификата и найдите поле «Использование ключа». С 01.09.2026 без трёх назначений ключа приёмный шлюз фонда отклоняет файл, и никакая замена сертификата фонда это не лечит.
- Проверьте версию криптопровайдера и срок лицензии. По разъяснениям СФР рекомендованы КриптоПро CSP 4.0 и выше, ViPNet CSP 4.4 и выше.
- Зафиксируйте текущую версию конфигурации. Для обмена после 21.09.2026 в 1С:ЗУП 3.1 нужен релиз 3.1.38.92 и выше: на более ранних программа шлёт типы сообщений, которые шлюз уже не принимает, и это не имеет отношения к сертификатам.
Перед подключением новой организации мы в Добыто проходим этот же список до первой отправки: сверить сроки и назначения ключа заранее дешевле, чем разбирать отказ шлюза задним числом, когда по пособию уже идёт трёхдневный срок ответа.
Полезно знать: в подписях, выданных удостоверяющим центром ФНС в рамках эксперимента, лицензия на КриптоПро CSP вшита внутрь сертификата и действует столько же, сколько сам сертификат. Ключ с такой лицензией работает даже на компьютере с истёкшей лицензией провайдера, но для любых других ключей на том же рабочем месте нужна полноценная лицензия.
Назначения ключа keyAgreement, dataEncipherment и keyEncipherment: требование с 01.09.2026
С 1 сентября 2026 года СФР не принимает отчётность, подписанную сертификатами, в расширении Key Usage которых нет трёх параметров: keyAgreement (согласование ключей), dataEncipherment (шифрование данных) и keyEncipherment (шифрование ключа). Формулировка требования жёсткая: если хотя бы один из атрибутов не установлен, приёмный шлюз СФР отклонит файл. Отдельно фонд называет отсутствие атрибута «Шифрование данных» среди причин ошибки «Ошибка при проверке соединения с ФСС».
Зона риска узкая и описывается одним предложением: организации и предприниматели, чьи квалифицированные подписи выданы удостоверяющим центром ФНС до 28 августа 2025 года включительно, а срок действия продолжается после 01.09.2026. Подписи, полученные в УЦ ФНС после 28 августа 2025 года, требованию соответствуют.
Проверка занимает меньше минуты и делается двумя способами. Первый: КриптоПро CSP — вкладка «Сервис» — «Просмотреть сертификаты в контейнере» — вкладка «Состав» — поле «Использование ключа». Второй: двойной клик по файлу сертификата с расширением .cer в Windows и та же вкладка «Состав». В поле должны быть перечислены все три назначения.
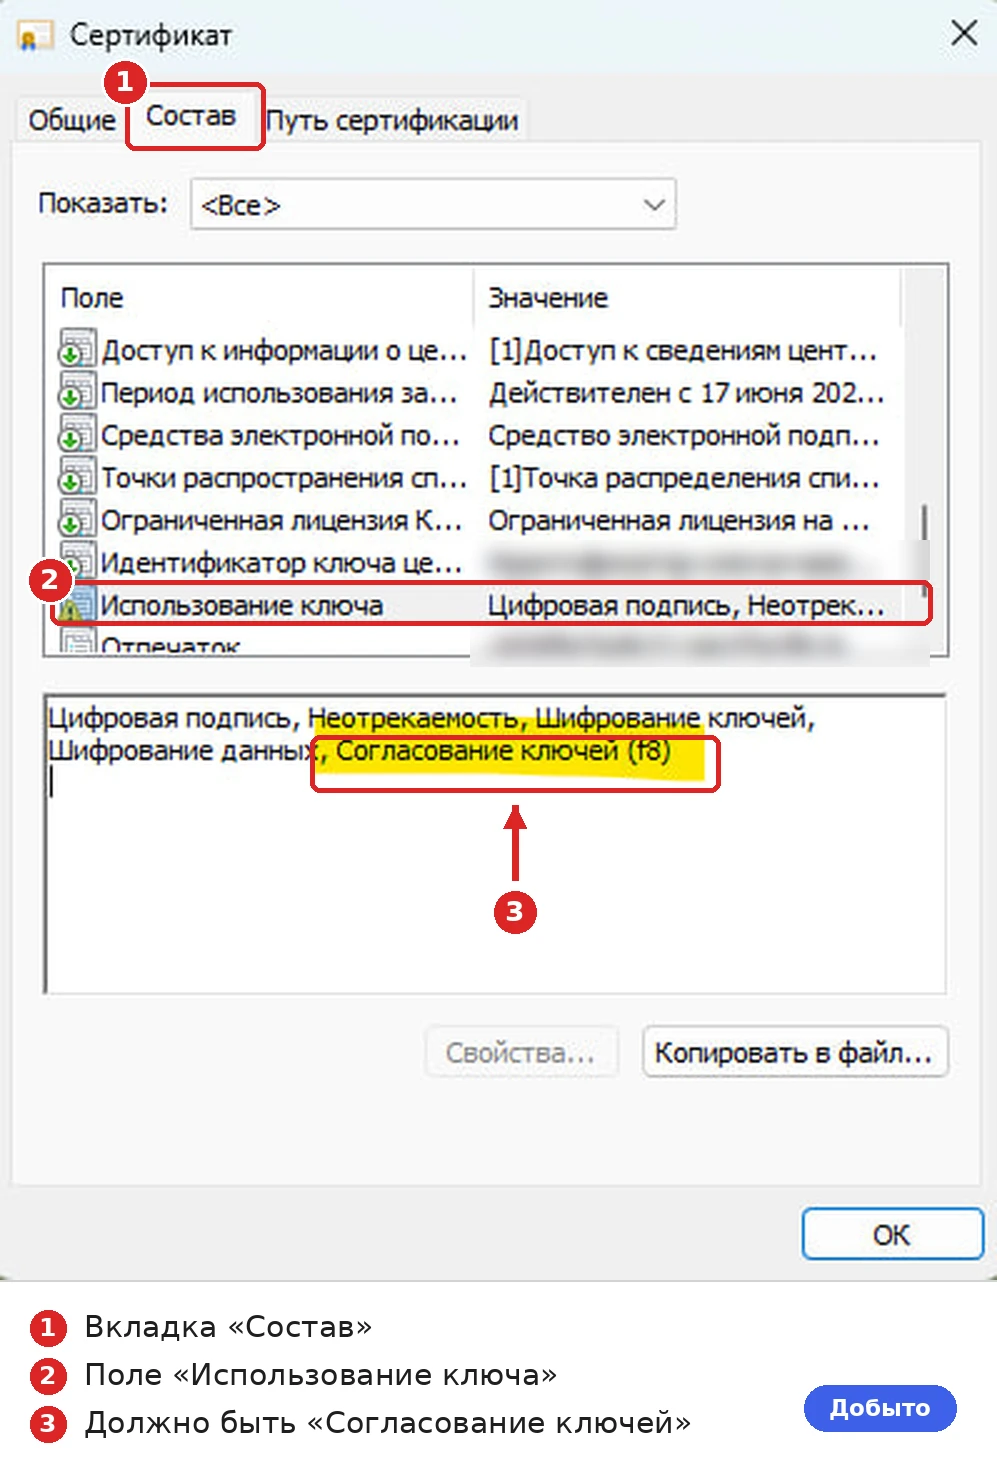
Если назначений нет, сертификат не настраивается и не дорабатывается: его перевыпускают. Порядок такой: составить реестр используемых квалифицированных подписей, проверить каждую по вкладке «Состав», перевыпустить несоответствующие в удостоверяющем центре ФНС (это бесплатно, но требует личного присутствия) и обновить подпись во всех системах, где она прописана. Последний пункт про «все системы» и есть самый затратный по времени.
Мария Ж, юрист со стажем более 20 лет: «Встроенная криптография на токене не равна установленному на компьютере КриптоПро CSP: если информационная система работает через провайдер, его нужно ставить на рабочее место и вводить лицензию отдельно. Второе, о чём забывают: ключи бывают извлекаемые и неизвлекаемые, и неизвлекаемый ключ, созданный в свежей версии провайдера, на рабочем месте со старой версией просто не откроется. Прежде чем переносить подпись на другой компьютер, сверьте версии провайдера на обоих.»
Шаблоны и чек-листы для настройки обмена с СФР
Комплект собран под настройку и поддержку обмена; начинать удобнее с чек-листа замены сертификата, потому что сроки 1 и 3 октября 2026 года закрываются первыми.
| Документ | Скачать |
|---|---|
| Чек-лист замены сертификата шифрования СФР до 3 октября 2026 года | Скачать |
| Регламент электронного взаимодействия с СФР по пособиям | Скачать |
| Приказ о назначении ответственных за обмен с СФР по пособиям | Скачать |
| Журнал учёта сертификатов и сроков их действия | Скачать |
| Акт о техническом сбое при электронном взаимодействии с СФР | Скачать |
Сертификаты фонда истекают 01.10.2026 и 03.10.2026: порядок замены
Оба действующих сертификата шифрования СФР заканчиваются в первых числах октября 2026 года: «ФСС для 4-ФСС, ПВСО» — 01.10.2026 в 14:32:53, «ФСС для ЭЛН, ПОВЭД, ССВ, СЭДО» — 03.10.2026 в 10:19:55. Разница между направлениями — двое суток, и это означает, что 4-ФСС с ПВСО отвалятся раньше, чем пособия. На дату публикации сертификатов 2026 года в каталоге сертификатов СФР нет: максимальный год выпуска в разделе «Для взаимодействия с СЭДО» — 2025. Прогнозировать, появится ли замена и когда, бессмысленно, а вот держать страницу в закладках и проверять её в последних числах сентября стоит.
В Добыто дату окончания сертификата фонда мы ставим в календарь вместе с датой окончания УКЭП подписанта и проверяем страницу фонда за неделю до неё: обмен работает ровно до секунды окончания срока, и запас на замену появляется только в том случае, если новый сертификат опубликован заранее.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Прецедент прошлой смены известен. 19 июля 2025 года при замене сертификата фонда массово ловили один и тот же текст: «Не удалось получить сообщение СЭДО СФР. Произошла ошибка при выполнении криптооперации над запросом к серверу СЭДО». Обмен при этом не ломается заранее: он работает ровно до секунды окончания срока, а потом перестаёт.
Как заменить сертификат шифрования СФР в 1С: пошаговая инструкция
- Шаг 1. Скачайте новый сертификат со страницы сертификатов СФР, из раздела нужного вам сервиса. Для пособий, ЭЛН и СЭДО это раздел «Для взаимодействия с СЭДО», для 4-ФСС и ПВСО — раздел «Для взаимодействия с ПВСО, Ф4».
- Шаг 2. Откройте файл .cer, на закладке «Общие» нажмите «Установить сертификат», в мастере выберите «Текущий пользователь» и укажите хранилище по типу сертификата: «Личное» для сертификата фонда, «Доверенные корневые центры сертификации» для сертификатов, помеченных на странице как корневые.
- Шаг 3. Если в базе работают несколько пользователей, установите сертификат фонда также в хранилище «Другие пользователи»: это практика 1С-франчайзи, которая снимает часть проблем на терминальных серверах.
- Шаг 4. Откройте в 1С настройки обмена с СФР и замените сертификат в соответствующем поле шифрования, сверив отпечаток и период действия в строке выбора.
- Шаг 5. Нажмите «Записать и закрыть» и повторите обмен. Если ошибка повторяется и в её тексте есть слова «сертификат сервера документооборота учетной записи», проблема не в сертификате фонда, а в сертификате оператора.
- Шаг 6. При подключённой 1С-Отчетности откройте Расширенные настройки, раздел настроек обмена с ФНС, ПФР и Росстатом, и примените команду «Настроить автоматически сейчас» напротив учётной записи.
- Шаг 7. Если автонастройка не отрабатывает, временно отключите её и повторите обмен вручную, а затем включите обратно.
Лайфхак: при удалённом перевыпуске подписи через личный кабинет налоговой старый сертификат аннулируется сразу. Если он был прописан в настройках интеграций, они отвалятся в тот же момент, поэтому новый сертификат подставляют в настройки обмена в том же заходе, а не «на следующей неделе».
Мария Ж, соучредитель сервиса КЭДО Добыто: «После любого перевыпуска подписи мы не считаем процедуру завершённой в момент получения нового сертификата: сначала проверяется его статус, потом он подставляется во все системы, где была прописана старая подпись. Список таких систем стоит вести заранее, отдельным файлом, потому что в момент перевыпуска вспомнить все интеграции не получается ни у кого. Откройте свои настройки обмена с фондом и посмотрите, чьей подписью они подписаны прямо сейчас.»
Симптомы неверного сертификата и чем они отличаются от сетевых сбоев
Текст ошибки в 1С состоит из постоянного заголовка и переменного продолжения, и диагноз даёт именно продолжение. По нему видно, чинить проблему у себя или ждать фонд. В таблице собраны формулировки, по которым различие читается однозначно.
| Что видно в программе | О чём это говорит | Где чинится |
|---|---|---|
| «Произошла ошибка при выполнении криптооперации над запросом к серверу СЭДО» | истёк или неверно установлен сертификат СФР | у вас: скачать актуальный сертификат, установить, заменить в настройках организации |
| То же плюс «Сертификат сервера документооборота учетной записи: период действия сертификата истек» | истёк сертификат сервера документооборота оператора, а не фонда | у вас: команда «Настроить автоматически сейчас» в расширенных настройках 1С-Отчетности |
| E_SEDO_1010 «Ошибка при попытке расшифровать сообщение» | неактуальный сертификат шифрования фонда | у вас: переустановить сертификат СФР и заменить его в настройках ЭДО |
| E_SEDO_1011 «Не указан сертификат пользователя» | в настройках обмена не выбран сертификат | у вас: указать сертификат в настройках организации |
| «Возможно сообщение было зашифровано на ключе, отличном от ключа уполномоченного лица ФСС» | в поле шифрования стоит сертификат не того направления | у вас: сверить сертификат с направлением обмена |
| «Сообщение не соответствует формату XML Encryption», «Отсутствует элемент EncryptedData» | сообщение не зашифровано или зашифровано неверно: настройки шифрования, установка криптопровайдера, истёкший сертификат | у вас: настройки шифрования и криптопровайдер |
| «Ошибка при проверке соединения с ФСС» | нет атрибута «Шифрование данных» в сертификате, не проставлена галка шифрования, истёк сертификат или лицензия КриптоПро CSP | у вас: состав сертификата и настройки шифрования |
| «Не удалось обратиться к серверу СЭДО СФР», коды 500, 502, 503, 504 | отказ или перегрузка сервера, сертификаты ни при чём | не у вас: повторить обмен до 8:00 или после 18:00 МСК, проверить объявления фонда |
| Код 403, «Запрос выполнен ранее чем через 5 минут после предыдущего» | превышена частота опроса сервера, дубль регламентного задания | у вас: интервал опроса и дубли заданий, к сертификатам отношения не имеет |
| «Типы сообщений № 109, 101, 320 больше не поддерживаются» | последствие перевода пособий на ГИС ЕЦП 19-21.09.2026, релиз конфигурации ниже 3.1.38.92 | у вас: обновление конфигурации, замена сертификатов не поможет |
Правило чтения этих текстов простое и работает без справочника. Есть слово «сертификат», «криптооперация», «расшифров» или «подписать» — это слой криптографии, и чинится он у вас: сертификаты, криптопровайдер, лицензия. Есть HTTP-код или формулировка «не удалось обратиться к серверу» — это транспорт, ваша зона ответственности заканчивается на проверке доступности адреса. Есть код вида ERR_PR_ с номером — это логический контроль фонда, и лечится он содержимым ответа, а не настройками.
Факт: по части 7 статьи 14 63-ФЗ удостоверяющий центр вносит запись о прекращении действия сертификата в реестр в течение 12 часов с момента, когда узнал об обстоятельствах, и действие сертификата прекращается именно с момента внесения записи. До этого подпись формально жива, поэтому доступы закрывают параллельно с отзывом, а не после него.
Что критично в вашей схеме обмена, а что вторично
Набор обязательных полей зависит от того, какие направления вы ведёте и через кого идёт обмен. Универсальный совет «заполните всё» здесь работает против вас: лишний сертификат в поле создаёт лишнюю точку отказа с собственной датой окончания.
| Ваш сценарий | Что критично | Что вторично |
|---|---|---|
| Из 1С идут только пособия, ЭЛН и СЭДО | сертификат страхователя, поле шифрования для ЭЛН, ПОВЭД, ССВ и СЭДО, дата 03.10.2026 | поле шифрования для 4-ФСС и ПВСО и дата 01.10.2026 |
| Ведутся оба направления из одной базы | оба поля заполнены разными сертификатами, обе даты на контроле | порядок замены: направления независимы, менять можно по очереди |
| Обмен идёт через оператора, подключена 1С-Отчетность | действующая лицензия сервиса и сертификат сервера документооборота учётной записи | флажок прямого обмена по СЭДО: при работе через оператора он не трогается |
| Подписывает не руководитель, а уполномоченный сотрудник | заполненное поле «Доверенность» и действующая МЧД формата СФР | флажок «Несколько сертификатов»: он нужен только при разных подписях у разных пользователей базы |
| Несколько пользователей базы подписывают обмен своими подписями | флажок «Несколько сертификатов» и своя пара «подпись плюс доверенность» у каждого | единый сертификат страхователя в шапке формы |
Когда отдельное поле сертификата шифрования заполнять не нужно
Пустое поле — не всегда ошибка. Если организация не ведёт обмен по направлению 4-ФСС и ПВСО из этой базы, соответствующее поле остаётся незаполненным, и на получение входящих запросов по пособиям это не влияет: направления обслуживаются разными сертификатами и разными сервисами. Если обмен вы ведёте не из 1С, а в личном кабинете страхователя или в отдельной программе оператора, сертификаты шифрования подставляет та программа, и настраивать их в учётной системе незачем. Наконец, корневые сертификаты в поля формы не подставляются никогда: место, где они должны лежать, — системные хранилища, и попытка выбрать корневой сертификат в поле шифрования означает, что перепутаны сущности.
Сколько стоит ошибка в поле сертификата
Цена измеряется не переустановкой файла, а пропущенным сроком. На ответ по запросу СФР для расчёта пособия даётся 3 рабочих дня (2 рабочих дня — по единовременному пособию при рождении ребёнка), и нарушение этого срока даёт штраф 5 000 рублей по части 3 статьи 15.2 255-ФЗ. Позиция Минтруда в письме от 04.03.2026 № 17-1/ООГ-117 подтверждает размер штрафа за нарушение трёхдневного срока по закрытому ЭЛН и одновременно допускает признание обстоятельств, исключающих вину работодателя. Параллельно работает часть 4 статьи 15.33 КоАП: на должностное лицо от 300 до 500 рублей. Если сведения представлены недостоверно и фонд понёс излишние расходы, применяется часть 2 статьи 15.2 255-ФЗ: 20% от суммы излишних расходов, но не более 5 000 и не менее 1 000 рублей.
Дальше решает сторона сбоя, и судебная практика здесь однозначна. В споре о персонифицированных сведениях Арбитражный суд Московского округа постановлением от 22.02.2024 № Ф05-36047/2023 по делу № А40-175408/2023 штраф отменил: сведения были направлены в срок, а фонд не принял их из-за ошибки в сертификате шифрования на своей стороне. Арбитражный суд Северо-Западного округа постановлением от 18.03.2024 № Ф07-1747/2024 по такому же спору штраф оставил в силе: сбой произошёл в системе самого страхователя. В деле о ЕФС-1 Арбитражный суд Западно-Сибирского округа постановлением от 30.01.2025 № Ф04-5727/24 признал техсбой у страхователя смягчающим обстоятельством и снизил штраф с 300 000 до 20 000 рублей. Прямо по статье 15.2 255-ФЗ тот же подход: Арбитражный суд Уральского округа постановлением от 04.03.2024 № Ф09-578/24 отменил штраф 5 000 рублей, потому что три рабочих дня считаются со дня получения запроса страхователем. Практический вывод: просроченный сертификат в вашей форме настроек — это ваша сторона сбоя, и она даёт снижение, а не отмену.
Важный нюанс из практики: доказательственную базу собирают в момент сбоя, а не в момент получения акта. Работают уведомления оператора, скриншоты с полным текстом ошибки, логи обмена и письма о технических неполадках; пользователи 1С дополнительно запрашивают письмо-справку о технических проблемах с СЭДО на линии консультаций 1С, указывая ИНН организации, реестровый номер программы, копию акта фонда и описание проблемы. Через месяц восстановить эти материалы уже не получится.
Где те же настройки находятся в 1С:Бухгалтерии 3.0
В 1С:Бухгалтерии 8 ред. 3.0 полный цикл обмена по пособиям поддержан: приходят входящие запросы, формируются и отправляются ответы, работает регистр входящих сообщений. Отличается расположение. Журнал входящих запросов фонда для расчёта пособий лежит по маршруту Зарплата и кадры — Страховые взносы, а не в разделе «Кадры», как в 1С:ЗУП. Настройки обмена с СФР открываются через Отчеты — 1С-Отчетность — Регламентированные отчеты — Настройки — Отчетность в электронном виде — Настройки обмена с контролирующими органами — Расширенные настройки.
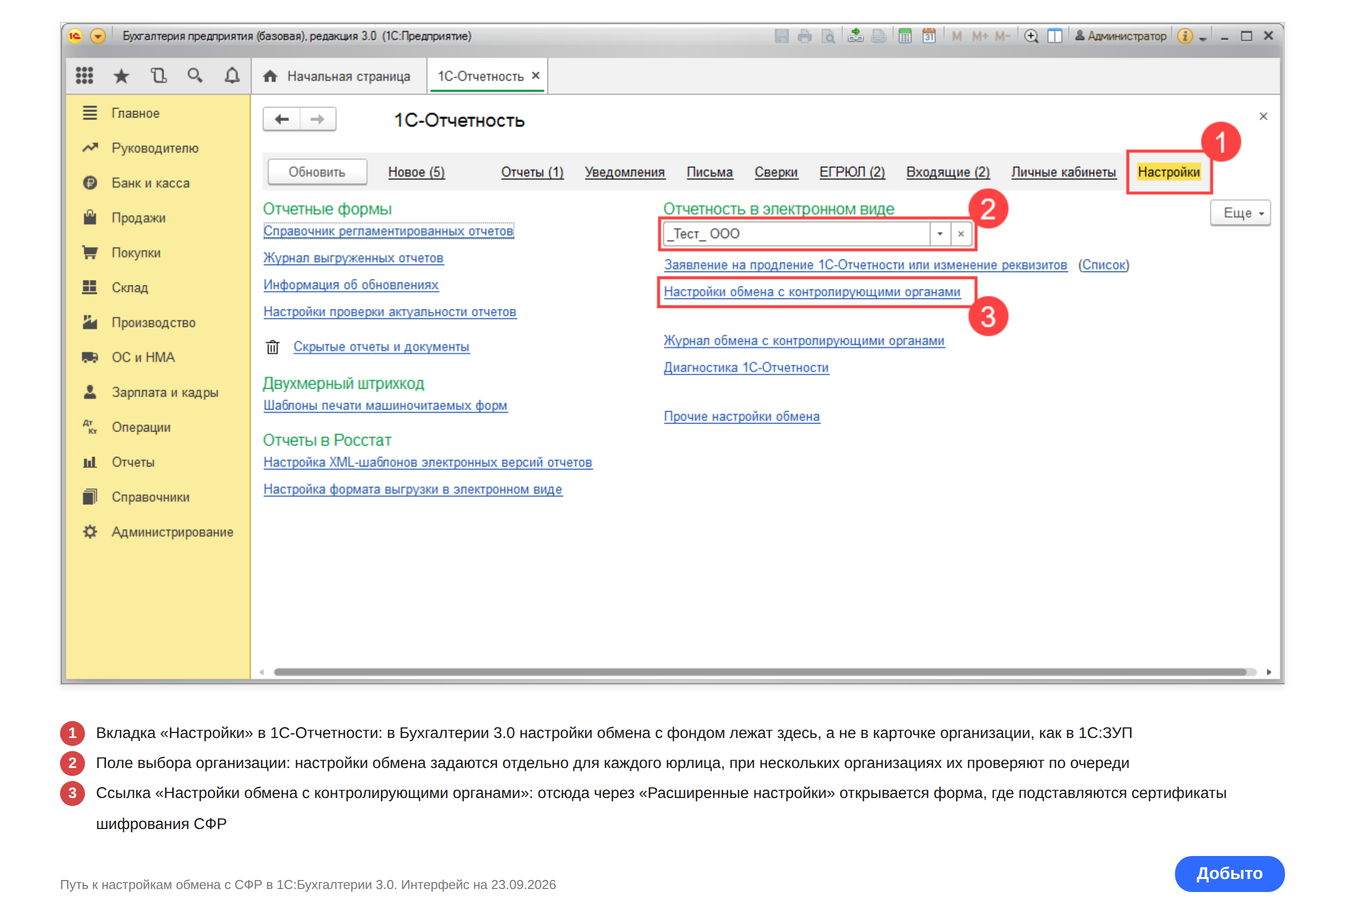
Релизы, ниже которых функциональность просто отсутствует: отправка сведений для расчёта больничных и пособий через СЭДО — с 3.0.108, кнопка обновления по СЭДО и фоновая загрузка сообщений — с 3.0.143.42, новый регистрационный номер СФР в карточке организации — с 3.0.161.22. Сами сертификаты при этом те же самые: регистр входящих сообщений в обеих конфигурациях один и тот же, и сертификат фонда по направлению ЭЛН, ПОВЭД, ССВ и СЭДО не меняется от того, в какой программе вы работаете.
Мария Ж, HR-эксперт с 13-летним стажем: «Каждая дополнительная интеграция в кадровом контуре — это ещё одна точка отказа, и в момент сбоя останавливается не сервис, а процесс: люди не получают документы, а сроки продолжают идти. Поэтому мы разделяем контуры: подписание кадровых документов с работниками живёт в сервисе КЭДО, обмен с фондом остаётся в учётной системе, и падение одного не тянет за собой другое. Посмотрите, сколько внешних сервисов у вас завязано на одну и ту же подпись, и что встанет, если она перестанет действовать завтра.»
Стоимость кадрового электронного документооборота: тарифы на 2026 год
Стоимость зависит от численности сотрудников, набора видов электронной подписи и того, нужна ли интеграция с 1С и электронный архив.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны, email-поддержка | от 30 руб. за сотрудника / мес. | подключение за 5 минут |
| Тариф «Бизнес»: без ограничения по численности, ПЭП, УНЭП и УКЭП, кастомные шаблоны, интеграция с 1С, приоритетная поддержка, электронный архив | от 50 руб. за сотрудника / мес. | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» | 50 сотрудников за 30 000 руб. в год | оплата за год |
| Тариф «Корпорация»: всё из «Бизнеса» плюс выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Выпуск ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | по мере подключения сотрудников |
Итоговая сумма складывается из численности и набора функций: интеграция с 1С, электронный архив и УКЭП доступны с тарифа «Бизнес», для него же действует минимальная оплата. Актуальные условия и состав каждого пакета опубликованы на странице тарифов Добыто.КЭДО.
Подписи для сотрудников на стоимость подключения не влияют: ПЭП и УНЭП выпускаются бесплатно на всех тарифах, а квалифицированная подпись, которой подписывается обмен с СФР, приобретается отдельно в удостоверяющем центре и в тариф не входит.
Выводы
Слово «сертификат» в форме настройки обмена с СФР обозначает три разные вещи: вашу подпись, открытые сертификаты фонда по двум независимым направлениям и корневые сертификаты, которым в форме вообще не место. Один файл, поставленный в оба поля шифрования, ломает одно из направлений, а требование к назначениям ключа с 01.09.2026 касается только вашей подписи, и заменой сертификата фонда оно не закрывается. Даты 01.10.2026 и 03.10.2026 стоит держать в календаре вместе с датой окончания собственной УКЭП, а тексты ошибок читать по слоям: криптография чинится у вас, транспорт — нет.
Мы в Добыто ведём кадровый электронный документооборот и видим одну и ту же закономерность: подпись, выпущенная на человека, живёт по кадровым правилам, а не по техническим, и любое движение этого человека отражается на обмене с фондом. Поэтому реестр подписей, сроки их действия и порядок отзыва мы закладываем в процессы на старте, а не после первого отказа шлюза.
Частые вопросы про сертификаты для обмена с СФР
Нужно ли удалять старый сертификат фонда после установки нового
Удалять не обязательно: хранилище спокойно держит несколько сертификатов одного владельца. Важно другое — какой из них выбран в поле настроек обмена. В строке выбора рядом с владельцем показан период действия в формате «с 10.07.2025 10:19:55 по 03.10.2026 10:19:55», по нему и сверяют. Учтите, что время начала и окончания может отображаться со сдвигом в зависимости от часового пояса рабочего места, поэтому ориентироваться нужно на дату, а не на минуты.
Можно ли поставить один сертификат фонда сразу в оба поля шифрования
Нет. Это разные сертификаты с разными назначениями и даже с разными сроками: «ФСС для 4-ФСС, ПВСО» действует по 01.10.2026, «ФСС для ЭЛН, ПОВЭД, ССВ, СЭДО» — по 03.10.2026. Если поставить один в оба поля, второе направление получит сообщение, зашифрованное не тем ключом, и в ответ придёт формулировка о шифровании на ключе, отличном от ключа уполномоченного лица фонда.
Сертификат страхователя выпущен на сотрудника, а не на руководителя. Обмен будет работать
Будет, если полномочия оформлены машиночитаемой доверенностью формата СФР и её идентификатор указан в запросе. Без этого шлюз отвечает кодом E_SEDO_1026 «Регистрационный номер страхователя не найден в справочнике организаций» или E_SEDO_1029 «Представитель не уполномочен». Отдельный случай — подпись физического лица без ОГРН в составе сертификата: по ней страхователь не опознаётся, и такую подпись перевыпускают или применяют вместе с доверенностью.
В какое хранилище ставить сертификат СФР: «Личное» или «Другие пользователи»
Официальное требование фонда — хранилище «Личное» для сертификатов организации и СФР и «Доверенные корневые центры сертификации» для всей цепочки вышестоящих сертификатов. Практика внедрения добавляет третье место: сертификаты фонда дополнительно кладут в «Другие пользователи», а установку выполняют для текущего пользователя. Это нужно, когда с базой работают несколько человек или обмен запускается на терминальном сервере.
Обмен идёт через оператора. Нужны ли тогда сертификаты фонда в настройках
Поля настроек остаются теми же, но добавляется ещё один сертификат, о котором почти никто не помнит, — сертификат сервера документооборота учётной записи. Именно он даёт ошибку с дословным продолжением «Сертификат сервера документооборота учетной записи: период действия сертификата истек», и лечится она не заменой сертификата фонда, а командой «Настроить автоматически сейчас» в расширенных настройках. При подключённой 1С-Отчетности в форме появляется надпись об обмене через оператора, и флажок прямого обмена трогать не нужно.
Поможет ли замена сертификата, если в протоколе написано, что тип сообщения не поддерживается
Нет, это другая история. С 19 сентября 2026 года фонд прекратил приём типов 100, 101, 105, 107, 109, 112, 124, 320, 321 и 322, а с 21 сентября включил приём новых номеров 10010, 10110, 10510, 10710, 10910, 11210, 12410, 32010, 32110 и 32210. Лечится это обновлением конфигурации: для 1С:ЗУП 3.1 нужен релиз 3.1.38.92 и выше. Ответы, проведённые до 21.09.2026, перед отправкой в новом формате перепроводят.
Нужна ли отдельная лицензия КриптоПро, если она вшита в сертификат
Если лицензия встроена в сертификат, ключ, которому этот сертификат соответствует, работает даже на компьютере с истёкшей лицензией провайдера, и отдельно ставить её не требуется. Но как только на том же рабочем месте понадобится другой ключ или формирование запроса на новый сертификат, потребуется полноценная лицензия. Рекомендованные фондом версии — КриптоПро CSP 4.0 и выше, ViPNet CSP 4.4 и выше.
