Скопировать ЭЦП с одного носителя на другой можно только в одном случае: если закрытый ключ извлекаемый и при создании контейнера ему проставлен флаг экспорта. Тогда контейнер переносится штатным мастером КриптоПро CSP: вкладка «Сервис», кнопка «Скопировать», выбор целевого носителя, новый пароль. Ключи форматов ФКН и PKCS#11 не копируются никогда: закрытый ключ генерируется внутри криптоядра токена и наружу не выходит. Сертификаты УЦ ФНС России по регламенту выдаются в неэкспортируемых контейнерах, поэтому вторую копию такой подписи не сделает ни мастер, ни сторонняя утилита. Главное различие, которое определяет исход, — не модель токена, а режим, в котором контейнер создавали.
Проверка занимает две минуты и описана в первом разделе; если ответ отрицательный, задача решается перевыпуском, переносом самого носителя или схемой с машиночитаемой доверенностью. Разберём поимённо Рутокен Лайт, Рутокен ЭЦП 2.0 и 3.0, JaCarta-2 ГОСТ, ESMART Token ГОСТ и обычную флешку: что из этого копируется и при каком условии. Покажем все сценарии переноса — токен на токен, токен на флешку, флешка в реестр и обратно, — дословный текст ошибки КриптоПро о запрете копирования и что он означает. Правовые границы передачи ключа, сценарная таблица и ответы на частые вопросы — во второй половине страницы.
Диагностика за две минуты: копируется ли конкретно ваша подпись
Прежде чем запускать мастер, соберите пять фактов. Они закрывают почти все сценарии отказа и экономят вечер на попытках обойти ограничение, которого обойти нельзя.
- Тип носителя. Рутокен Лайт — пассивный токен без криптоядра, он умеет хранить только программные ключи. Рутокен ЭЦП 3.0, JaCarta, ESMART Token ГОСТ поддерживают аппаратную генерацию, и на них ключ мог быть создан в неизвлекаемом формате.
- Кто выдал сертификат. УЦ ФНС России и его доверенные лица выдают руководителям и предпринимателям неэкспортируемые контейнеры. Коммерческий аккредитованный удостоверяющий центр обычно выпускает ключ физического лица с флагом экспорта, но это стоит уточнять до выпуска.
- Версия криптопровайдера. Линейка КриптоПро CSP 4.0 работает только с пассивными носителями и извлекаемыми ключами. Поддержка неизвлекаемых ключей и защиты канала появилась начиная с версии 5.0, поддержка PKCS#11 — с 5.0 R2.
- Режим, в котором создавали контейнер. При генерации в выпадающем списке выбирается режим: ЦСП означает программный извлекаемый ключ, ФКН — неизвлекаемый с защитой канала, отдельный считыватель для активных токенов — работу через PKCS#11.
- Лицензия КриптоПро CSP на целевом рабочем месте. Лицензия, вшитая в сертификат УЦ ФНС, действует столько же, сколько сам сертификат, и позволяет работать с этим ключом даже на машине с истёкшей лицензией провайдера. Для чужих ключей и генерации запросов нужна полноценная лицензия.
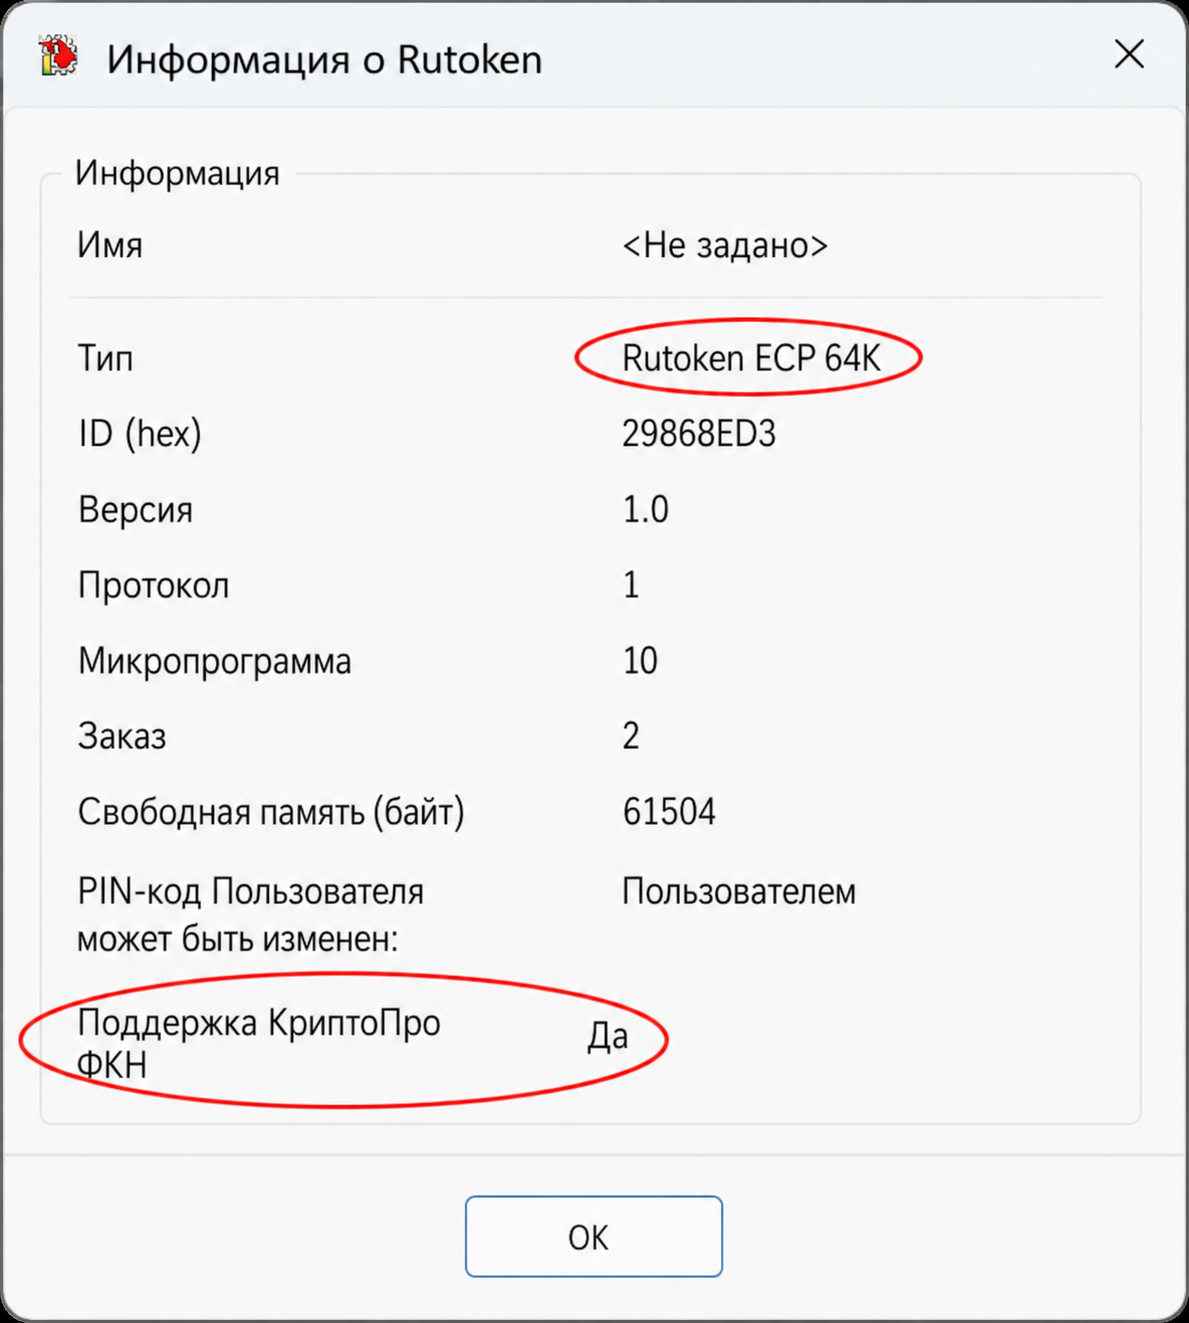
Сведите ответы в таблицу ниже. Она отвечает на единственный вопрос, который имеет значение перед копированием: разрешает ли формат ключа делать копию в принципе.
| Формат ключа и режим создания | Копируется | Ограничение |
|---|---|---|
| Извлекаемый программный ключ, режим ЦСП, флаг экспорта установлен | Да | Нужен установленный КриптоПро CSP и лицензия на рабочем месте |
| Извлекаемый ключ с признаком «неэкспортируемый», стандарт УЦ ФНС России | Нет | Запрет установлен регламентом удостоверяющего центра, обходных путей нет |
| Неизвлекаемый ключ формата ФКН с защитой канала по протоколу SESPAKE | Нет | Работает только с КриптоПро CSP версии 5.0 и выше |
| Неизвлекаемый ключ формата PKCS#11 | Нет | Требует КриптоПро CSP 5.0 R2 и выше либо генератор запросов из состава драйверов носителя |
| Пассивный токен без криптоядра (Рутокен Лайт и аналоги) | Да, если есть флаг экспорта | Аппаратную генерацию не поддерживает, работает только как защищённое хранилище |
| Облачная подпись или подпись в мобильном приложении Госключ | Нет | Закрытый ключ хранится на сервере удостоверяющего центра или в приложении, носителя как объекта копирования не существует |
Копируется ли конкретная модель токена
Модель сама по себе не запрещает и не разрешает копирование, но она задаёт, какие режимы вообще были доступны в момент выпуска ключа.
| Носитель | Копируется ли и при каком условии |
|---|---|
| Рутокен Лайт | Да, если у контейнера есть флаг экспорта. Криптоядра нет, неизвлекаемый ключ на нём создать невозможно в принципе |
| Рутокен ЭЦП 2.0 | Зависит от режима выпуска: контейнер ЦСП копируется, ключ ФКН — нет |
| Рутокен ЭЦП 3.0 | Чаще нет: носитель рассчитан на аппаратную генерацию, и ключи на нём обычно выпускают неизвлекаемыми |
| JaCarta-2 ГОСТ | Зависит от режима выпуска, как и у Рутокен ЭЦП 2.0; проверяется по строке про ФКН в свойствах носителя |
| ESMART Token ГОСТ | Зависит от режима выпуска; при неизвлекаемом ключе мастер откажет независимо от версии провайдера |
| Обычная флешка или карта памяти | Да, если контейнер экспортируемый. Носитель не защищён PIN-кодом, поэтому пароль на контейнер обязателен |
Проверять нужно не модель, а конкретный контейнер: на одном и том же токене могут лежать и копируемый, и некопируемый ключ, если сертификаты выпускались в разное время и разными центрами.
Факт: на носителе со 128 КБ защищённой памяти помещается до 31 контейнера в формате ЦСП. Верхняя оценка объёма одного контейнера с дополнительными расширениями и цепочкой сертификатов — 12 КБ, а контейнер без установленных цепочек занимает порядка 200 байт.
Что именно вы копируете: контейнер, ключ и сертификат
Фраза «скопировать ЭЦП» скрывает три разные сущности, и путаница между ними даёт большую часть неудачных попыток. Закрытый ключ — секретная часть, которой формируется подпись. Контейнер — структура, в которой закрытый ключ хранится на носителе вместе со служебными файлами. Сертификат — открытая часть, связывающая ключ с владельцем и выданная аккредитованным удостоверяющим центром.
Сертификат копируется свободно: это публичный файл, его можно экспортировать в CER, разослать контрагентам и установить на любом количестве машин. Именно поэтому у многих складывается ощущение, что подпись перенесена, хотя перенесена только открытая часть. Подписать документ без закрытого ключа не получится: при попытке система запросит контейнер, которого на носителе нет.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
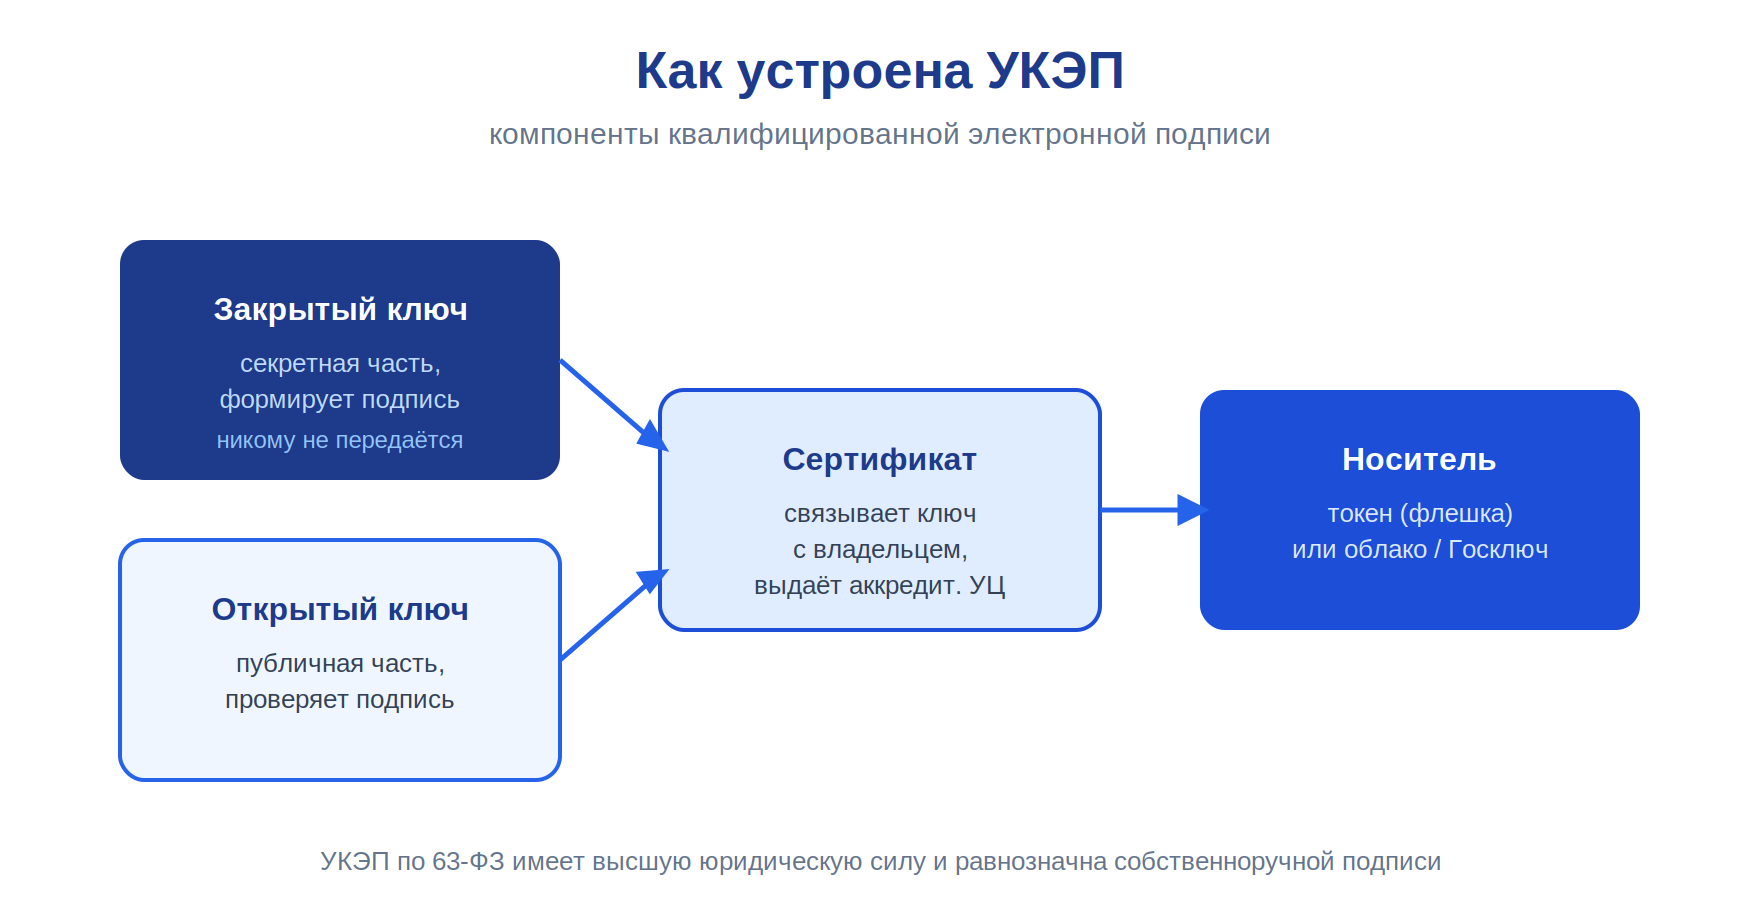
Ключи делятся на две группы по способу генерации. Программные ключи создаёт криптопровайдер, и токен в этом случае работает как защищённое PIN-кодом хранилище: при подписании закрытый ключ ненадолго попадает в оперативную память компьютера. Такие ключи называют извлекаемыми, и только они пригодны к копированию. Аппаратные ключи генерирует криптоядро внутри микроконтроллера, закрытый ключ никогда не покидает память токена, и скопировать его невозможно — это неизвлекаемые ключи форматов ФКН и PKCS#11.
Внутри извлекаемых есть ещё одно деление, которое и решает вопрос. Флаг экспорта проставляется программным криптопровайдером в момент генерации или копирования. Есть флаг — контейнер копируется. Нет флага — контейнер помечен как неэкспортируемый, и штатный мастер откажет.
Мария Ж, специалист по цифровой подписи и КЭДО: «Экспортируемость задаётся один раз, при выпуске, и задним числом её не включить. Если подпись получена в удостоверяющем центре ФНС России, копии не будет: по регламенту такие контейнеры выдаются неэкспортируемыми ради безопасности владельца. Планируйте это заранее: решение о том, нужна ли вам копия ключа, принимается до визита за сертификатом, а не после.»
Копирование контейнера штатными средствами КриптоПро CSP
Мастер копирования живёт в двух местах. В классической панели КриптоПро CSP это вкладка «Сервис» и кнопка «Скопировать»; в утилите «Инструменты КриптоПро» — раздел «Контейнеры». Функционально они делают одно и то же: создают новый контейнер на выбранном носителе и переносят в него закрытый ключ.
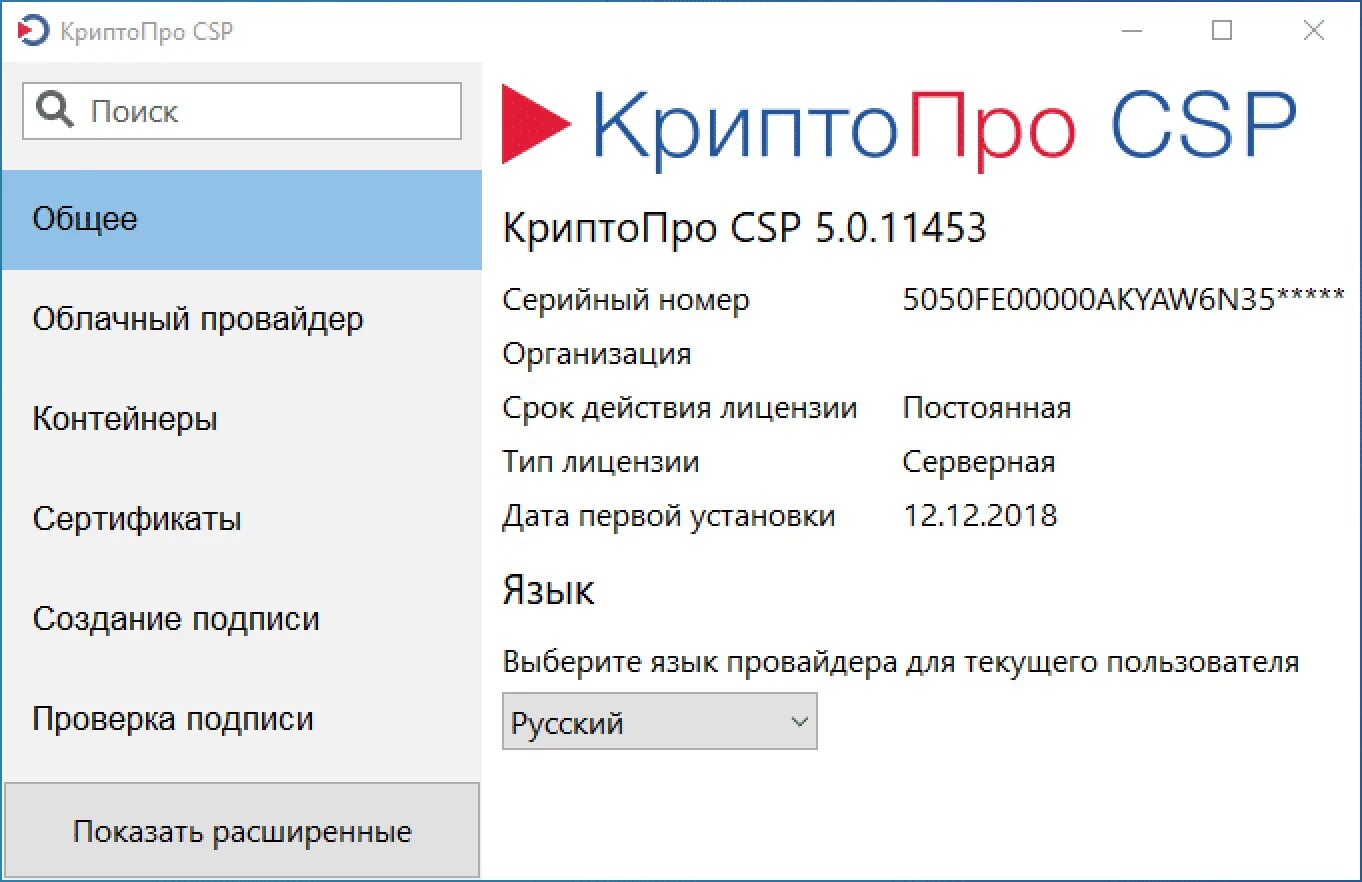
Как скопировать контейнер ЭЦП на другой носитель: пошаговая инструкция
- Шаг 1. Установите на рабочем месте драйвер целевого носителя. Для Рутокена, JaCarta и ESMART Token ГОСТ это разные пакеты, их берут с сайтов производителей носителей; ставятся они в режиме по умолчанию, после установки нужно завершить мастер кнопкой «Готово».
- Шаг 2. Подключите исходный носитель и убедитесь, что он определился в системе: в диспетчере устройств он виден в разделе «Устройства чтения смарт-карт», а в КриптоПро CSP появляется на вкладке «Оборудование». Если целевой носитель тоже USB-токен, подключите оба сразу.
- Шаг 3. Откройте КриптоПро CSP, вкладка «Сервис», кнопка «Скопировать», затем «Обзор» и выберите контейнер с действующим сертификатом.
- Шаг 4. Введите PIN-код или пароль исходного контейнера. Задайте имя нового контейнера: имя, предложенное по умолчанию, менять не стоит, по нему потом проще найти нужный ключ в списке.
- Шаг 5. Выберите целевой носитель из списка считывателей и задайте пароль на новый контейнер. Пустой пароль ускоряет работу и одновременно снимает единственную защиту скопированного ключа, поэтому для реестра и сетевых папок он неприемлем.
- Шаг 6. Установите личный сертификат из нового контейнера: «Сервис», «Просмотреть сертификаты в контейнере», «Обзор», выбор контейнера, «Установить». Без этого шага копия существует, но система её не видит.
- Шаг 7. Проверьте работоспособность: подпишите тестовый файл и проверьте полученную подпись. Только успешная проверка подтверждает, что перенесён закрытый ключ, а не один сертификат.
Если копирование прошло, проверьте ключ на тестовом файле

Понадобится программа КриптоПро и её расширение для браузера. Как подписать документ
Если не знаете, какая нужна, уточните у того, кто запросил подпись.
Пришёл документ с подписью?
Проверьте, чья она и действует ли сертификат. Без регистрации.
Мария Ж, юрист со стажем более 20 лет: «Перед копированием смотрите не на модель токена, а на связку формата ключа и версии провайдера. Ключ, созданный как ФКН, на машине с КриптоПро CSP 4.0 просто не заведётся, и никакая копия ситуацию не исправит. Проверьте версию провайдера на целевом рабочем месте до того, как начнёте переносить ключ.»
Внимание: сертификат соответствия на КриптоПро CSP 4.0 действует до 15 января 2026 года, на все релизы линейки 5.0 — до 1 мая 2027 года. Носители с неизвлекаемыми ключами работают только начиная с версии 5.0, а Windows 11 поддерживается тоже с пятой линейки.
Перенос подписи с носителя на носитель
Мастер КриптоПро всегда создаёт копию, а не перемещает контейнер: после успешной операции ключ остаётся и на исходном носителе. Если исходный экземпляр не нужен, его удаляют вручную через «Сервис» и «Удалить контейнер». Возможность самой операции в любом сценарии определяется флагом экспорта, а не направлением переноса.
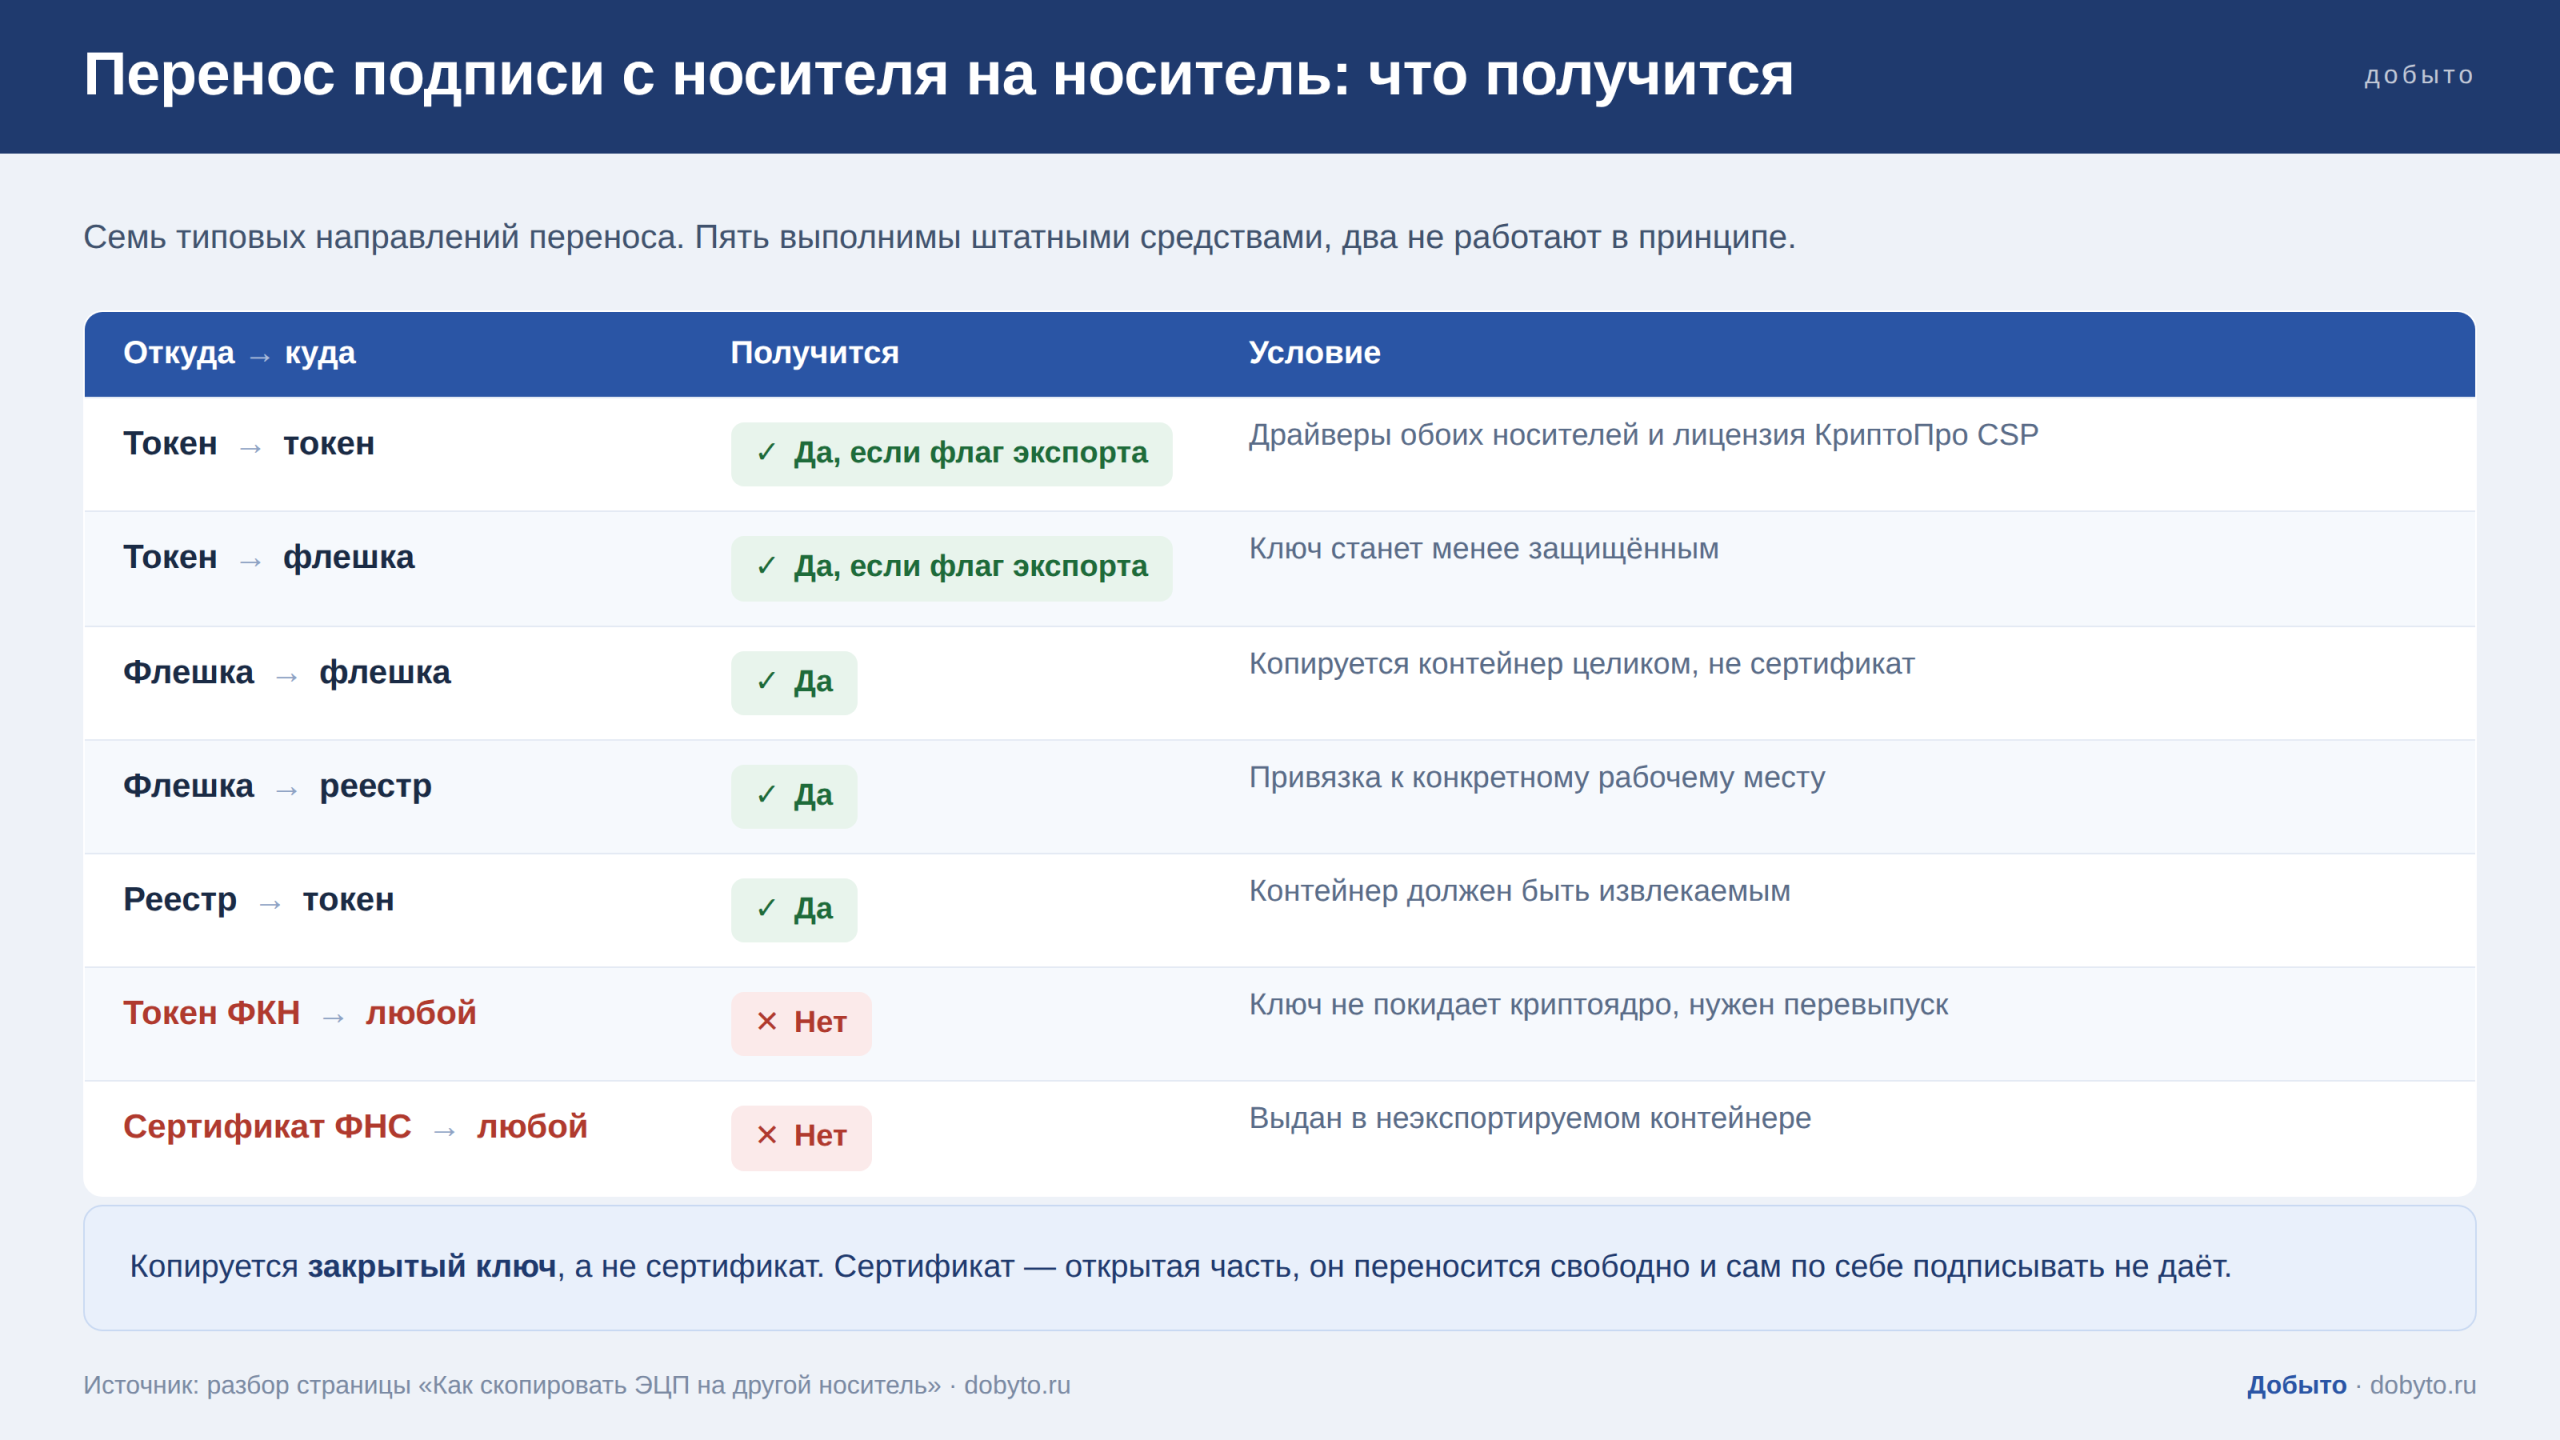
Токен на токен. Самый частый сценарий при замене изношенного носителя или выдаче второго устройства. Оба токена подключаются одновременно, целевой выбирается в списке считывателей на пятом шаге. Если портов не хватает, мастер попросит переставить устройство и дождётся его подключения.
Токен на флешку и флешка на флешку. Технически работает так же, но у флешки нет PIN-кода: единственной защитой контейнера остаётся пароль, который задаётся на пятом шаге. Пустой пароль здесь означает, что ключом сможет воспользоваться любой, кто получил доступ к носителю.
Флешка или токен в реестр Windows. В списке считывателей выбирается «Реестр». Вариант удобен для одного рабочего места, где токен постоянно занимает порт, и опасен на машине с несколькими пользователями: контейнер в реестре доступен в пределах учётной записи, а при переустановке системы теряется вместе с профилем. Реестр не резервная копия, а рабочее размещение ключа.
Из реестра на съёмный носитель. Обратная операция выполняется тем же мастером: исходным контейнером выбирается запись в реестре, целевым — токен или флешка. Так забирают ключ со старого компьютера перед его списанием, если оригинальный носитель утерян, а рабочая копия в реестре осталась.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Перед переносом на новое рабочее место проверьте, что там установлены корневые сертификаты Минцифры России и удостоверяющего центра, выдавшего подпись. Контейнер без цепочки доверия подписывает документ, но проверка такой подписи у получателя даёт ошибку.
Контейнер не копируется: что означает ошибка и какие есть выходы
При попытке скопировать защищённый контейнер КриптоПро выдаёт сообщение: «Эту электронную подпись скопировать нельзя, так как при генерации ключей был установлен запрет на копирование». Текст означает ровно то, что в нём написано: запрет проставлен в момент выпуска ключа и снять его на рабочем месте невозможно. Ошибка не связана ни с версией Windows, ни с моделью носителя, ни с правами администратора.
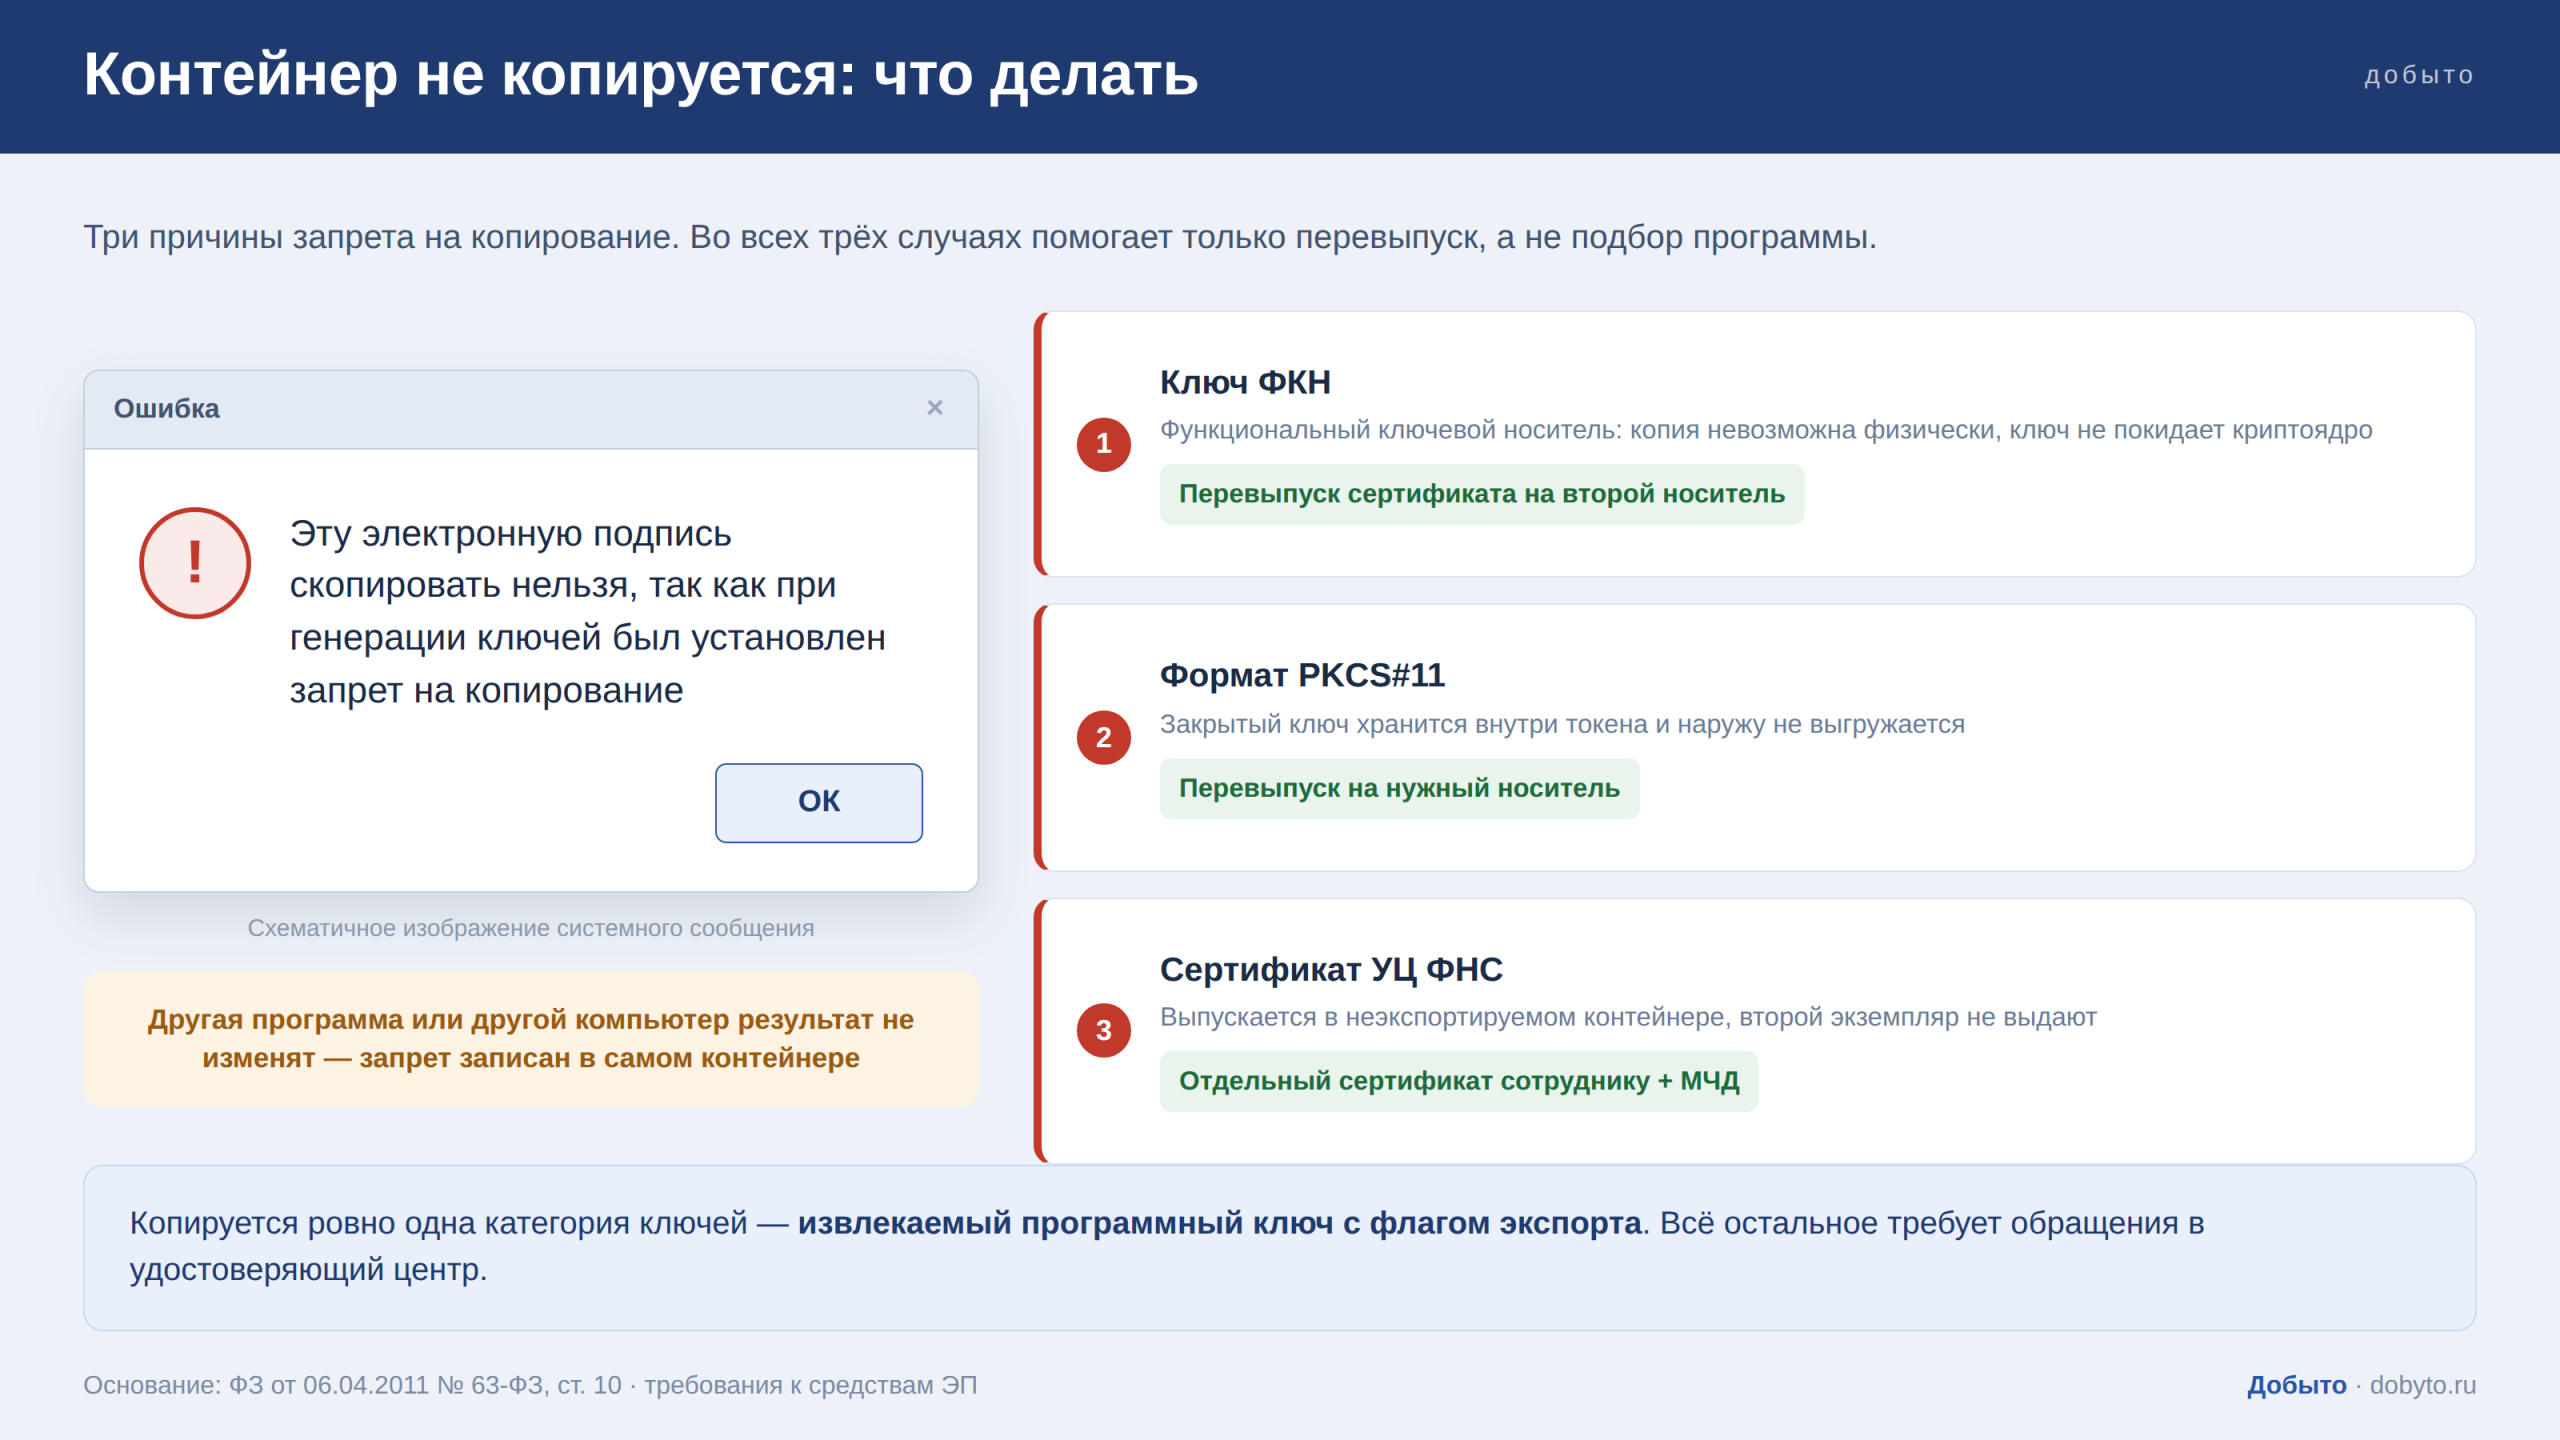
Всего причин отказа три: контейнер неэкспортируемый, ключ неизвлекаемый, либо на рабочем месте нет действующей лицензии криптопровайдера. Третья лечится лицензией, первые две не обходятся утилитами, и попытки найти обходной путь заканчиваются потерей времени, а иногда и повреждением контейнера. Вместо этого выбирают одно из четырёх решений.
Перевыпуск сертификата с нужными параметрами. Для второго рабочего места выпускается отдельный сертификат на того же владельца. Порядок получения и перечень документов устанавливает конкретный удостоверяющий центр; для руководителей и предпринимателей это удостоверяющий центр ФНС России, где сертификат выдаётся бесплатно при личном присутствии. Там же опубликованы предупреждения о схемах с выдачей подписи онлайн или курьером: законной такая выдача не бывает.
Перенос самого носителя. Токен — мобильное устройство, и рассчитывать на то, что ключ всю жизнь проживёт на одной машине, не приходится. Если ключ создан в режиме ЦСП, он одинаково работает и на рабочем месте с КриптоПро CSP 4.0, и на машине с пятой линейкой.
Облачная подпись. Закрытый ключ хранится на сервере удостоверяющего центра, физического носителя нет, задача переноса снимается. Взамен появляются доверие к центру хранения и работа только в тех системах, куда интегрировано его программное обеспечение.
Разделение ролей вместо размножения ключей. Если копия нужна не вам, а бухгалтеру или сотруднику филиала, задача решается не копированием, а выпуском сертификата на это физическое лицо и машиночитаемой доверенностью от руководителя.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Половина запросов на копирование ключа в наших проектах закрывается без копирования вообще. Когда речь про кадровые документы, работникам не нужны токены и криптопровайдер на рабочем месте: подпись выпускается внутри сервиса и живёт в нём. Прежде чем размножать УКЭП руководителя, посмотрите, какие документы вы этим ключом реально подписываете.»
Когда копировать подпись не нужно
Копия ключа оправдана в узком наборе ситуаций: одно физическое лицо работает с одним и тем же сертификатом на нескольких своих рабочих местах или готовит резерв на случай выхода токена из строя. За пределами этого набора копия чаще создаёт проблему, чем решает. Набор критичных параметров при этом меняется вместе со сценарием.
| Сценарий | Что критично | Что второстепенно |
|---|---|---|
| Один специалист, три своих рабочих места | Флаг экспорта на контейнере и лицензия провайдера на каждой машине | Модель токена и форм-фактор носителя |
| Отчётность в ФНС от имени руководителя | Копии не будет: планируйте перенос носителя или второй сертификат | Способ хранения контейнера на рабочей машине |
| Подписание документов в филиале | Сертификат на сотрудника филиала и МЧД с кодами полномочий | Число носителей в головном офисе |
| Массовое подписание кадровых документов | Вид подписи, допустимый для конкретного документа, и маршрут согласования | Копирование контейнеров: оно тут вообще не требуется |
| Резерв на случай выхода токена из строя | Экспортируемость решается при выпуске, учёт копий ведётся в реестре | Место хранения резервного носителя внутри офиса |
| Передача документов с ключами по электронной почте | Шифрование вложений по S/MIME средствами сертифицированного СКЗИ | Выбор почтового клиента |
Строка про почту стоит в таблице не случайно: контейнер закрытого ключа не отправляют письмом ни в каком виде. Если по почте передаются конфиденциальные документы, вложения шифруют по стандарту S/MIME, где подпись работает по ГОСТ 2012, а шифрование — по ГОСТ 2015 с алгоритмами «Магма» и «Кузнечик».
Если вы работодатель и читаете этот раздел с мыслью, что в компании один токен на весь отдел кадров, в сервисе Добыто ПЭП и УНЭП для сотрудников выпускаются в рамках тарифа и не требуют ни носителей, ни установки СКЗИ на каждое рабочее место.
Правовые границы: где копирование превращается в нарушение
Технически контейнер с флагом экспорта копируется куда угодно, включая флешку в ящике стола. Юридически владелец сертификата обязан обеспечивать конфиденциальность закрытого ключа и не допускать его использования без своего согласия: это статья 10 Федерального закона № 63-ФЗ от 06.04.2011 «Об электронной подписи». Копия, переданная другому сотруднику, эту обязанность нарушает, а последствия наступают для владельца сертификата, а не для того, кто нажимал кнопку.
С 1 сентября 2023 года закончился переходный период по сертификатам сотрудников. Работают две конструкции: документ подписывает руководитель юридического лица или предприниматель своей квалифицированной подписью, либо документ подписывает сотрудник сертификатом физического лица с приложением машиночитаемой доверенности. Третьей конструкции, при которой сотрудник пользуется копией ключа директора, в правовом поле нет.
Законный аналог «дать подпись сотруднику» существует и выглядит иначе: сам носитель передаётся ответственному лицу по акту, а не копируется. В акте фиксируются серийный номер устройства, реквизиты сертификата, дата передачи и обязанность соблюдать конфиденциальность ключа. Это не отменяет ответственности владельца сертификата, но фиксирует, у кого физически находится носитель.
Мария Ж, судебный эксперт в сфере корпоративного и трудового права: «Копия ключа на рабочем столе бухгалтера в споре играет против владельца сертификата: закон исходит из того, что подпись поставил тот, на кого сертификат выдан. Если полномочия действительно нужны сотруднику, оформляйте сертификат на него и машиночитаемую доверенность, а не копию контейнера. Проверить статус выданной доверенности можно в сервисе создания и проверки доверенности на сайте ФНС.»
Полезно знать: ключи формата PKCS#11 обязательны для участников алкогольного рынка: производители и поставщики отчитываются в ЕГАИС только с таким форматом ключа. Скопировать его нельзя по определению, поэтому для второго рабочего места сразу планируйте отдельный носитель.
Шаблоны для учёта сертификатов, перевыпуска и проверки подписи
Комплект закрывает два законных пути вместо копирования — передать носитель ответственному лицу или выпустить второй сертификат, — а также учёт выданных ключей и фиксацию результата проверки.
| Документ | Скачать |
|---|---|
| Заявление на выпуск квалифицированного сертификата ЭП: для второго рабочего места вместо копии ключа | Скачать |
| Заявление на аннулирование сертификата ЭП: при утере носителя или компрометации ключа | Скачать |
| Реестр сертификатов сотрудников (XLSX) | Скачать |
| Чек-лист диагностики «Подпись не валидна» | Скачать |
| Протокол проверки электронной подписи (образец) | Скачать |
| Машиночитаемая доверенность (МЧД): образец и структура XML | Скачать |
| Регламент двустороннего обмена документами | Скачать |
Ошибки при копировании и во что они обходятся
Первая по частоте ошибка — копия сертификата вместо контейнера. Администратор экспортирует сертификат в CER, устанавливает его на втором рабочем месте, видит запись в личном хранилище и считает задачу закрытой. Проблема всплывает в момент подписания отчёта, обычно в последний день срока сдачи. Цена ошибки измеряется не работой по переносу, а сорванным сроком: перевыпуск сертификата требует личного присутствия и занимает не минуты.
Вторая — копия с пустым паролем в реестр общей машины. Мотив понятный: не отвлекаться на ввод пароля при пакетной подписи. Результат: ключ доступен любому, кто получил доступ к учётной записи, а по закону подпись считается поставленной владельцем сертификата. Отозвать сертификат и выпустить новый дешевле, чем разбираться, кто именно подписал документ.
Третья — потеря пароля от контейнера. Пароль контейнера не восстанавливается: он не хранится в открытом виде ни у удостоверяющего центра, ни у разработчика криптопровайдера. Если пароль забыт и ни на одной машине нет сохранённой рабочей копии контейнера, остаётся перевыпуск сертификата. Поэтому пароли на контейнеры ведут в реестре ключей вместе с датой выпуска и сроком действия сертификата.
Четвёртая относится уже к результату подписания, но всплывает сразу после переноса ключа. Расширение файла подписи (p7s, sig или sgn) задаётся настройкой в инструментах криптопровайдера и не меняет структуру самого контейнера подписи: внутри это CMS по стандарту PKCS#7, профиль CAdES-BES. Принимающая система может требовать конкретное расширение, и тогда вопрос решается переименованием файлов, а не повторным подписанием.
Кейс из практики: у клиента из сферы оптовой торговли, штат около 300 человек, бухгалтерия работала с копией ключа директора на трёх машинах. При смене главного бухгалтера сертификат пришлось отзывать и перевыпускать, а на время перевыпуска остановилась отправка отчётности. После разбора перешли на схему «сертификат физического лица плюс МЧД»: сейчас смена сотрудника закрывается отзывом доверенности за один рабочий день, без обращения в удостоверяющий центр.
Стоимость перехода на электронную подпись для сотрудников: тарифы 2026 года
Стоимость зависит от числа сотрудников, набора видов подписи и потребности в интеграции с учётной системой. Электронные подписи для сотрудников входят в тариф и отдельно не покупаются.
| Тариф | Стоимость | Сроки |
|---|---|---|
| «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны | от 30 руб. за сотрудника / мес | подключение за 5 минут |
| «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, электронный архив, интеграция с 1С:ЗУП | от 50 руб. за сотрудника / мес | подключение за 5 минут |
| «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Минимальная оплата по тарифу «Бизнес» | 50 сотрудников за 30 000 руб. в год | годовой период |
| Выпуск ПЭП и УНЭП для сотрудников | входит в тариф | на всех тарифах |
| УКЭП через партнёров-удостоверяющих центров | по запросу | рассчитывается индивидуально |
| Интеграция с 1С:ЗУП готовым модулем | входит в тариф «Бизнес» | установка и настройка за 1 день |
Итоговая сумма складывается из численности и выбранного набора функций: кастомные шаблоны, приоритетная поддержка и электронный архив входят в тариф «Бизнес», выделенный сервер и SLA — в «Корпорацию». Актуальные условия по каждому пакету собраны на странице тарифов Добыто КЭДО.
Перейти между тарифами можно в любое время: при повышении разница пересчитывается пропорционально оставшемуся периоду.
Выводы
Возможность сделать копию подписи определяется не желанием администратора, а параметрами, заданными в момент выпуска ключа: извлекаемость и флаг экспорта. Извлекаемый экспортируемый контейнер переносится мастером КриптоПро CSP за несколько минут в любом направлении — на другой токен, на флешку, в реестр и обратно, — после чего обязательна установка сертификата из нового контейнера и тестовое подписание. Сообщение о запрете копирования означает, что запрет заложен при генерации ключа и утилитами не снимается: вместо обходных путей выбирают перевыпуск, перенос носителя, облачную подпись или схему с машиночитаемой доверенностью.
Отдельная часть запросов на копирование ключа возникает там, где копия не нужна вовсе: при массовом подписании кадровых документов сотрудникам не требуются ни токены, ни установленный криптопровайдер. В практике Добыто такие задачи закрываются подписями, которые выпускаются внутри сервиса и не привязаны к физическому носителю, а учёт сертификатов и маршруты подписания ведутся в одном интерфейсе.
Частые вопросы
Можно ли скопировать контейнер на компьютер, где нет лицензии КриптоПро CSP?
Если лицензия вшита в сертификат, который вы переносите, она действует столько же, сколько сам сертификат, и работать этим ключом можно даже на машине с истёкшей лицензией провайдера. Как только на той же машине понадобится подписать другим ключом или сформировать запрос на новый сертификат, потребуется полноценная лицензия. Для копирования в реестр или на другой носитель провайдер должен быть установлен в любом случае.
Сколько подписей помещается на один токен?
На носителе со 128 КБ защищённой памяти умещается до 31 контейнера в формате ЦСП. Точное число зависит от того, что удостоверяющий центр записал в контейнер: контейнер с цепочкой сертификатов и дополнительными расширениями занимает до 12 КБ, а минимальный — порядка 200 байт. Планируя один токен на несколько организаций, ориентируйтесь на нижнюю границу.
Что делать, если носитель сломался, а копии нет?
Восстановить закрытый ключ с неисправного токена нельзя: он не хранится ни в удостоверяющем центре, ни у разработчика криптопровайдера. Порядок один: отзыв действующего сертификата и выпуск нового по регламенту удостоверяющего центра, для руководителей и предпринимателей — с личным присутствием. Проверьте перед этим рабочие места, где ключ мог быть установлен в реестр: рабочая копия там иногда обнаруживается.
Удаляется ли ключ с исходного носителя после копирования?
Нет, мастер создаёт копию, а исходный контейнер остаётся на месте. Если старый носитель передаётся другому сотруднику или списывается, контейнер удаляют вручную: «Сервис», «Удалить контейнер», выбор нужного. Форматирование токена штатными средствами панели управления носителя стирает всё его содержимое сразу, включая другие контейнеры, поэтому перед ним стоит проверить список ключей на устройстве.
Как оформить право подписи для руководителя филиала?
Филиал не является юридическим лицом, поэтому сертификат оформляется на руководителя филиала как на физическое лицо, а полномочия подтверждаются машиночитаемой доверенностью от имени организации, подписанной квалифицированной подписью руководителя. Полномочия указываются кодами классификатора; если нужного кода в классификаторе нет, перечень направляется в Минцифры, где его рассматривают в течение 10 дней. Передоверие такой доверенности оформляется у нотариуса с паспортом уполномоченного лица и актуальной выпиской из ЕГРЮЛ.
Почему принимающая система не видит файл подписи с расширением sgn?
Расширение подписанного файла (p7s, sig или sgn) выбирается в настройках инструментов криптопровайдера и на структуру подписи не влияет: внутри это CMS по стандарту PKCS#7 с профилем CAdES-BES. Если система требует конкретное расширение, файлы переименовывают, в том числе пакетно; повторно подписывать документ не нужно.
Можно ли переслать контейнер по электронной почте на второе рабочее место?
Так закрытый ключ выходит из-под контроля владельца, а обязанность обеспечивать его конфиденциальность закреплена статьёй 10 закона 63-ФЗ. Если по почте передаются конфиденциальные документы, применяется шифрование по стандарту S/MIME: подпись по ГОСТ 2012, шифрование по ГОСТ 2015 с алгоритмами «Магма» и «Кузнечик». Для переноса самого контейнера используют мастер копирования и физический носитель.
Зачем вести реестр сертификатов, если ключей всего несколько?
Реестр отвечает на четыре вопроса в момент, когда времени на выяснение нет: у кого какой сертификат, до какой даты он действует, на каком носителе лежит ключ и сколько копий контейнера создано. Без такого учёта истёкший сертификат обнаруживается в день сдачи отчётности, а при увольнении сотрудника никто не может сказать, сколько копий его ключа осталось на рабочих машинах.
Читайте также по теме:
- Должностная инструкция специалиста по ЭДО: обязанности 2026
- МЧД сотрудника: как добавить в личный кабинет в 2026
- Сроки инвентаризации: обязательные случаи и дедлайны 2026
- Единый квалификационный справочник: практика применения 2026
- Охрана труда с нуля: инструкция по организации в 2026
- Требования к должностной инструкции что проверит трудовая инспекция
- Сокращение штата статья 81 пункт 2 порядок применения
- О порядке перевода когда место занимает другой работник компании
