Ангара применительно к электронной подписи — это СКЗИ «MS_KEY K» — «АНГАРА», USB-токен и смарт-карта разработки компании «МультиСофт Системз» на карточных операционных системах «Вигрид 2.0» и «АМУР-1». Устройство сертифицировано ФСБ России по классам КС1 и КС2, поддерживает ГОСТ Р 34.10-2012 и ГОСТ Р 34.11-2012 в вариантах 256 и 512 бит, несёт 80 КБ защищённой памяти и работает через штатный CCID-драйвер операционной системы. Совместимость заявлена с КриптоПро CSP 4.0 и 5.0. Главное различие, от которого зависит всё остальное: используете вы «Ангару» как пассивное хранилище извлекаемого ключа или как активное устройство, которое считает подпись на борту и закрытый ключ наружу не отдаёт. От этого зависят требуемая сертификация носителя, минимальная версия криптопровайдера и переносимость ключа между рабочими местами.
Заводские PIN-коды линейки MS_KEY: 11111111 или 12345678 для пользователя и 87654321 для администратора, блокировка наступает после 10 подряд неверных вводов пользовательского кода. Разберём порядок смены и разблокировки PIN, установку драйвера и панели управления MS_KEY, диагностику пяти типовых симптомов «токен не определяется» и подключение носителя к телефону через OTG. Отдельно — как за две минуты определить тип ключа на рабочем месте пользователя и чем «Ангара» отличается от Рутокена и ESMART Token ГОСТ. Пошаговая настройка рабочего места, учёт сертификатов в компании и ответы на частые вопросы — во второй половине статьи.
Заводские PIN-коды и что делать при блокировке
PIN-код у токена два: пользовательский нужен для каждого подписания, администраторский — для разблокировки и смены пользовательского. Заводские значения одинаковы для всей партии устройств и меняются при выдаче носителя сотруднику.
| Носитель | Заводской PIN пользователя | Заводской PIN администратора | Попыток до блокировки |
|---|---|---|---|
| MS_KEY K «АНГАРА» | 11111111 или 12345678 | 87654321 | 10 |
| Рутокен Лайт, Рутокен ЭЦП 2.0 | 12345678 | 87654321 | 10 |
| JaCarta-2 ГОСТ | 1234567890 | 00000000 | по политике носителя |
| ESMART Token ГОСТ | 12345678 | 12345678 | по политике носителя |
Если заводской код не подходит, его сменили при выдаче: обращайтесь к администратору, выдававшему носитель, а не перебирайте варианты — счётчик попыток на «Ангаре» уменьшается при каждом неверном вводе.
Как сменить и разблокировать PIN
Смена пользовательского PIN выполняется штатно из панели управления носителя или из вкладки «Оборудование» КриптоПро CSP: выбирается считыватель с подключённым устройством, вводится текущий код, затем новый дважды. Менять код сразу после выдачи носителя — обязательная часть процедуры, иначе заводское значение остаётся известным всем, кто читал документацию производителя.
После 10 подряд неверных вводов пользовательский PIN блокируется. Разблокировка выполняется администратором: он предъявляет администраторский код и задаёт новый пользовательский. Это не обходной путь, а штатный механизм, ради которого администраторский PIN и существует.
Сценарий, который в типовых инструкциях не описан: заводской администраторский PIN сменили при выдаче, записали в один документ, документ потеряли. Восстановить пользовательский код в такой ситуации нельзя. Остаётся форматирование носителя, а вместе с ним теряется ключевой контейнер. Если ключ был неизвлекаемым или неэкспортируемым, а копии контейнера нет, дальше только перевыпуск сертификата.
Цена ошибки считается не стоимостью токена. Перевыпуск квалифицированного сертификата руководителя в удостоверяющем центре ФНС требует личного присутствия в месте выдачи, то есть простоя человека, который обычно подписывает платежи и отчётность. На это время встают отправка отчётности, работа на площадках и подписание документов, где нужна именно его подпись. Практический вывод: PIN администратора хранится в парольном хранилище с указанием серийного номера устройства, а не на стикере под клавиатурой.
Мария Ж, специалист по цифровой подписи и КЭДО: «Прежде чем выпускать сертификат, посчитайте, на скольких рабочих местах будет жить ключ. Токен — вещь мобильная, и вероятность, что пользователь всю жизнь проработает с одной машины, невелика. Если хотя бы на одном компьютере в контуре стоит КриптоПро CSP 4.0, аппаратный ключ там просто не заведётся, и придётся генерировать пассивный контейнер в режиме обратной совместимости.»
Драйвер и панель управления MS_KEY K
Для базовых сценариев отдельный драйвер не нужен: «Ангара» определяется как смарт-карта через штатный CCID-драйвер Windows и работает по интерфейсу PC/SC. Панель управления производителя требуется для операций с самим носителем: смена PIN, просмотр состояния памяти, форматирование, чтение серийного номера. Дистрибутив панели и драйверы под нестандартные конфигурации публикует «МультиСофт Системз» на своём сайте, отдельные версии выкладывают и удостоверяющие центры, выдающие эти носители.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Как проверить, что устройство определилось
- Диспетчер устройств. Подключённая «Ангара» видна в разделе «Устройства чтения смарт-карт» под именем, содержащим MS_KEY. Восклицательный знак на значке означает, что штатный драйвер не подошёл и нужна установка драйвера производителя.
- Служба смарт-карт. Служба «Smart Card» должна быть запущена и иметь автоматический тип запуска. При остановленной службе устройство не видит ни панель управления, ни криптопровайдер.
- Вкладка «Оборудование» КриптоПро CSP. В списке считывателей появляется строка с именем устройства, а для активных токенов в скобках выводится уникальный номер. Пустой список означает, что до криптопровайдера носитель не дошёл.
- Версия криптопровайдера. Пассивные контейнеры работают с КриптоПро CSP 4.0 и старше, режим ФКН и защищённый канал SESPAKE — с версии 5.0, работа через PKCS#11 — с версии 5.0 R2.
Отдельный источник проблем — конфликт с драйверами других токенов. Если на рабочем месте стояли Рутокен или JaCarta, их службы могут перехватывать считыватель: в этом случае удаляется лишний драйвер, а не переустанавливается нужный. После удаления машину перезагружают и повторяют проверку с первого пункта.
Внимание: встроенная криптография на токене не заменяет КриптоПро CSP. Если информационная система требует этот криптопровайдер, его нужно установить на рабочее место и активировать лицензию, даже когда устройство умеет считать подпись самостоятельно.
Какие объекты называют «Ангарой» в разговоре про ЭЦП
Слово всплывает в трёх разных контекстах, и путаница начинается с накладной от удостоверяющего центра. В подавляющем большинстве случаев речь про СКЗИ «MS_KEY K» — «АНГАРА»: в документах оно пишется полностью, с указанием исполнения, например «исп. 8.1.1» в корпусе X8 или «исп. 8.2.1» в корпусе B9. Это ключевой носитель, который выдают под квалифицированный сертификат и используют в ЕГАИС.
Второй контекст — Angara Security, российский системный интегратор в области информационной безопасности. Компания работает с финансовым сектором, госорганизациями, промышленностью и телекомом, но токены не производит и удостоверяющим центром не является. Если в переписке «Ангара» стоит рядом со словами «пентест», «SOC» или «мониторинг», это другая история, к вашему носителю она отношения не имеет.
Третий контекст — бытовой: название реки и семейства ракет-носителей. В ИТ-задаче он не встречается, но в поисковой выдаче мешает. Практический вывод: прежде чем искать инструкцию, посмотрите в счёт или на корпус устройства. Если там есть строка «MS_KEY K», вы имеете дело с криптографическим токеном «МультиСофт Системз», и дальше работают правила из этой статьи.
Что внутри токена: пассивное хранилище или активное СКЗИ
Ключи, которые лежат на любом ГОСТ-токене, делятся на две категории, и от выбора зависит и сертификация устройства, и совместимость с криптопровайдером. Программные ключи генерирует криптопровайдер на рабочей станции, а токен выступает защищённым PIN-кодом контейнером. При каждом подписании закрытый ключ ненадолго попадает в оперативную память компьютера, поэтому такие ключи называют извлекаемыми, а носители — пассивными. Аппаратные ключи генерирует криптоядро внутри микроконтроллера устройства, наружу закрытый ключ не выходит, скопировать его невозможно. Такие ключи неизвлекаемые, а носители в терминологии КриптоПро называют активными или функциональными ключевыми носителями (ФКН).
У извлекаемых ключей есть дополнительный флаг экспортируемости, который выставляет криптопровайдер при генерации или копировании контейнера. Неэкспортируемый контейнер скопировать штатными средствами нельзя. Удостоверяющий центр ФНС России по своему регламенту выдаёт именно неэкспортируемые контейнеры, и это не настройка, которую можно поменять на месте.
СКЗИ «Ангара» применяют и за пределами кадрового контура: на нём выпускают сертификаты для сдачи отчётности из 1С, для работы в ЕГАИС и на закупочных площадках. Со стороны рабочего места требования одинаковы: определившийся носитель, поддерживаемая версия криптопровайдера и установленная цепочка корневых сертификатов.
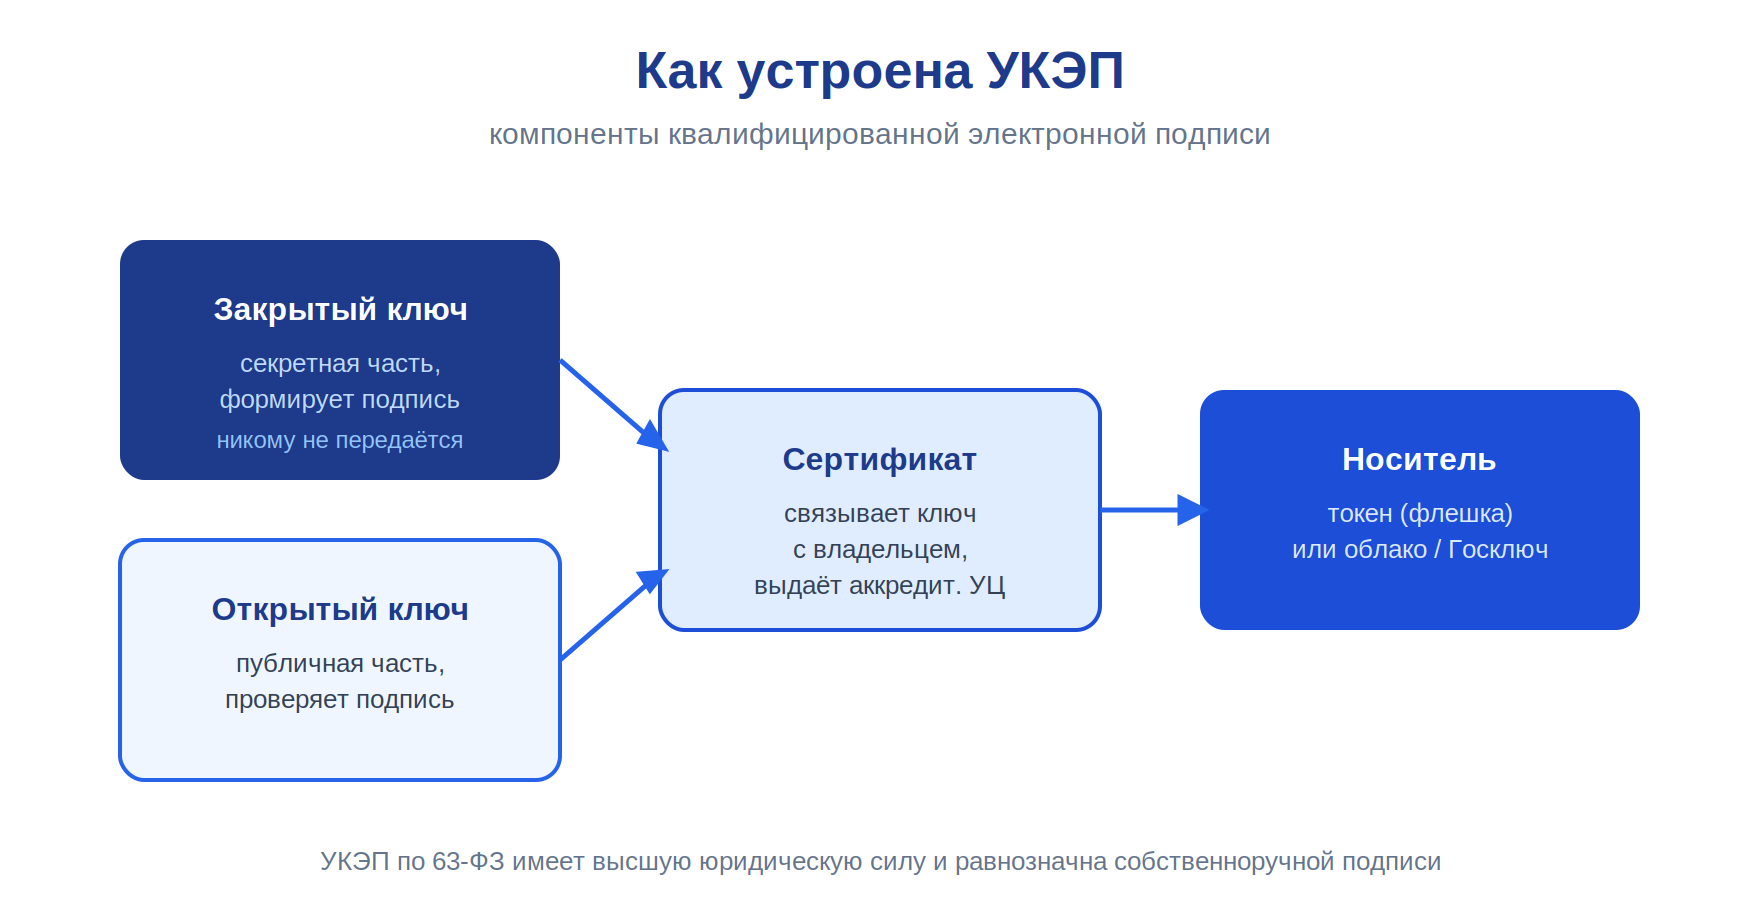
Режим работы жёстко привязан к версии криптопровайдера. Провайдеры семейства КриптоПро CSP 4.0 и старше умеют работать только с пассивными носителями. Поддержка активных токенов и защищённого канала по протоколу SESPAKE появилась в КриптоПро CSP 5.0, а работа через библиотеку PKCS#11 — начиная с версии 5.0 R2. В КриптоПро CSP 5.0 R3 режим PKCS#11 интегрирован в общий выбор считывателя, и ключи такого формата корректно работают в сценариях входа в Windows и по RDP.
Диагностика: что за носитель и какой ключ на нём лежит
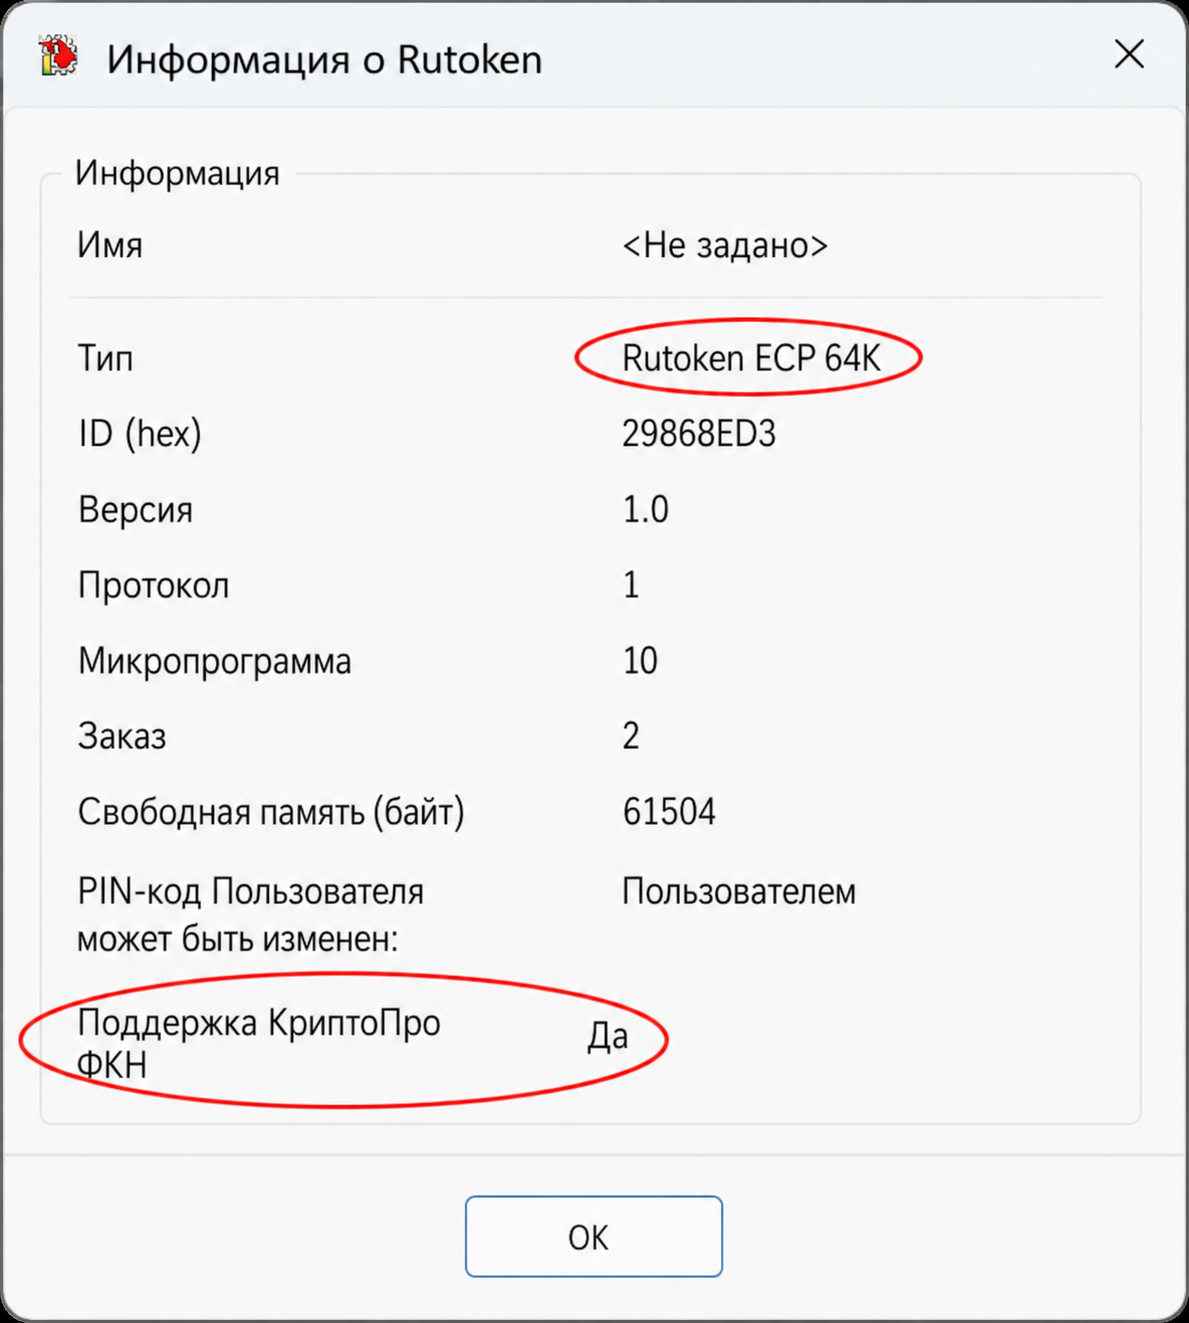
Пользователь приносит токен и говорит «не работает». Порядок проверки занимает пару минут и снимает половину обращений. Сначала посмотрите, определяется ли устройство как смарт-карта на уровне операционной системы, затем откройте панель управления носителя или вкладку «Оборудование» в КриптоПро CSP и посмотрите список считывателей: в имени считывателя видно, в каком режиме подключено устройство.
Дальше проверьте сам ключ. В КриптоПро CSP на вкладке «Сервис» нажмите «Просмотреть сертификаты в контейнере» и посмотрите, какие контейнеры видит провайдер и какие сертификаты им соответствуют. Если контейнеров несколько, обратите внимание на дату: продлённые сертификаты за разные годы лежат на одном носителе и внешне почти неразличимы.
Пять симптомов и что проверять по каждому
| Симптом | Порядок проверки |
|---|---|
| Устройство не видно в системе | Другой USB-порт без удлинителя и хаба, диспетчер устройств, служба смарт-карт, драйвер производителя при восклицательном знаке на значке |
| КриптоПро не видит носитель | Вкладка «Оборудование», наличие считывателя «Все считыватели смарт-карт», конфликт с драйверами других токенов |
| Сообщение «токен не поддерживается» | Версия криптопровайдера против режима ключа: для ФКН и PKCS#11 нужна КриптоПро CSP 5.0 и выше |
| PIN не принимается | Раскладка и Caps Lock, заводское значение против изменённого при выдаче, остаток попыток в панели управления |
| Устройство заблокировано | Разблокировка администраторским PIN; при утере администраторского кода — форматирование и перевыпуск сертификата |
Пройдите строки сверху вниз: три первых симптома в большинстве случаев закрываются на уровне рабочего места, два последних требуют администратора, выдававшего носитель.
Важный нюанс из практики: выбор не того контейнера даёт ошибку, текст которой на причину не намекает. Сортируйте контейнеры по дате и берите самый свежий; после смены сертификата старые контейнеры лучше удалять сразу, чтобы не оставлять пользователю выбор из четырёх одинаковых строк.
Что подготовить до первого подключения токена
Пять пунктов, которые нужно закрыть до того, как пользователь вставит устройство в порт. Пропуск любого из них превращает пятиминутную задачу в переписку с поддержкой на два дня.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
- Версия криптопровайдера. Для работы с сертификатом УЦ ФНС России нужна КриптоПро CSP не ниже 5.0 R2 сборки 12000. Сертификат ФСБ на КриптоПро CSP 4.0 действовал до 15 января 2026 года, поэтому в новых проектах эта ветка не рассматривается.
- Режим ключа. Решите заранее, пассивный контейнер или ФКН. Поменять режим после выпуска сертификата нельзя, только перевыпустить.
- Корневые сертификаты. Корневой сертификат Минцифры России ставится в доверенные корневые центры сертификации, сертификат УЦ ФНС России — в промежуточные центры сертификации. Порядок хранилищ важен.
- Права на рабочем месте. Установка провайдера и плагина требует прав администратора и двух перезагрузок; на второй установщик продолжает работу с ярлыка на рабочем столе.
- Учёт носителя. Серийный номер устройства и владелец фиксируются в реестре до выдачи, а не после.
Как настроить «Ангару» на рабочем месте: пошаговая инструкция
- Шаг 1. Подключите токен и убедитесь, что он определился как смарт-карта в диспетчере устройств. Для «Ангары» достаточно штатного CCID-драйвера операционной системы; если устройство не видно, поставьте драйвер и панель управления MS_KEY с сайта производителя.
- Шаг 2. Установите КриптоПро CSP версии 5.0 R2 сборки 12000 или выше. Дистрибутив для клиентов удостоверяющего центра ФНС распространяется вместе с плагином КриптоПро ЭЦП Browser Plug-in.
- Шаг 3. Скачайте с ресурса удостоверяющего центра корневые сертификаты Минцифры России и УЦ ФНС России и установите каждый в своё хранилище.
- Шаг 4. Смените заводской PIN пользователя из панели управления носителя и зафиксируйте новый код в парольном хранилище вместе с серийным номером устройства.
- Шаг 5. В КриптоПро CSP откройте вкладку «Сервис», нажмите «Просмотреть сертификаты в контейнере», выберите контейнер на токене и установите личный сертификат.
- Шаг 6. Установите КриптоПро ЭЦП Browser Plug-in, включите расширение в браузере и проверьте его работу на странице проверки плагина.
- Шаг 7. Выполните тестовое подписание и проверку. Если работа идёт с порталами, добавьте нужные адреса в надёжные сайты и разрешите работу элементов управления для этой зоны.
Кому подпись выдают лично и какие носители принимают на выдаче, указано на странице удостоверяющего центра ФНС России: там же опубликован порядок получения сертификата.
Работает ли «Ангара» с телефоном и планшетом
Физически носитель подключается к Android-устройству через OTG-переходник, и часть устройств определяет его как смарт-карту. Практической подписи это не даёт: для формирования квалифицированной подписи нужен криптопровайдер с поддержкой ГОСТ и приложение, умеющее работать с ключевым носителем, а мобильные версии таких средств поддерживают ограниченный набор устройств. На iOS вариант с USB-токеном не рассматривается вовсе.
Рабочий обходной путь для мобильного сценария — подпись без носителя: УНЭП и ПЭП выпускаются программно, а для квалифицированной подписи физического лица существует облачный вариант. В сервисе Добыто сотрудник подписывает документы с телефона через браузер, никакого носителя ему для этого не выдают.
Полезно знать: в рамках проекта удостоверяющего центра ФНС лицензия на КриптоПро CSP зашивается внутрь сертификата и действует ровно столько же, сколько сам сертификат электронной подписи.
«Ангара» против Рутокена, JaCarta и ESMART: что сравнивать при закупке
Сравнивать носители по маркетинговым описаниям бесполезно: значение имеют номер сертификата ФСБ, класс защиты, объём памяти и набор поддерживаемых алгоритмов подписи. Ниже сведены параметры четырёх линеек, которые чаще всего попадают в корпоративную закупку под квалифицированную подпись.
| Носитель | Сертификат ФСБ | Классы | Память | Алгоритмы подписи |
|---|---|---|---|---|
| MS_KEY K «АНГАРА» | СФ/124-3072 | КС1, КС2 | 80 КБ | ГОСТ Р 34.10-2012 (256 и 512 бит) |
| Рутокен ЭЦП 2.0 | СФ/124-2771 и другие | КС1, КС2 | 64-128 КБ | ГОСТ Р 34.10-2001, ГОСТ Р 34.10-2012, RSA-2048 |
| JaCarta-2 ГОСТ | СФ/124-2963 | КС1, КС2 | 80-144 КБ | ГОСТ Р 34.10-2001, ГОСТ Р 34.10-2012 |
| ESMART Token ГОСТ | СФ/124-3189 | КС1, КС2, КС3 | 72 КБ | ГОСТ Р 34.10-2001, ГОСТ Р 34.10-2012, RSA-1024, RSA-2048 |
Из таблицы видно, где заканчивается взаимозаменяемость: единственный носитель с классом КС3 здесь ESMART Token ГОСТ, а по объёму памяти под многосертификатные сценарии выигрывают старшие исполнения JaCarta-2 ГОСТ и Рутокен. «Ангара» с её 80 КБ и классами КС1 и КС2 закрывает типовую задачу «один-два сертификата на пользователя» и заявлена как прошедшая испытания в ФНС России. Практический критерий один: сверяйте класс и срок действия сертификата ФСБ именно с тем режимом, в котором собираетесь работать, и с требованиями принимающей информационной системы. Если в контуре есть системы на RSA, «Ангара» не подойдёт независимо от остальных параметров.
Факт: на носителе с 128 КБ защищённой памяти помещается до 31 ключевого контейнера в формате КриптоПро CSP. Один контейнер с полной цепочкой сертификатов и расширениями занимает до 12 КБ, поэтому реальную вместимость считают по своим сертификатам, а не по паспорту устройства.
Мария Ж, юрист со стажем более 20 лет: «Правило запоминается легко: если носитель работает только как защищённое PIN-кодом хранилище и внутреннее криптоядро не используется, достаточно сертификации во ФСТЭК. Если устройство само формирует подпись, оно должно быть сертифицировано ФСБ, иначе подпись не считается квалифицированной. Перед закупкой партии сверьте класс и срок действия сертификата именно с тем режимом, в котором собираетесь работать.»
Файл подписи: sig, p7s и что лежит внутри контейнера
Расширение файла подписи не определяет формат. КриптоАРМ ГОСТ в параметрах подписания предлагает на выбор пять вариантов расширения: sig, p7s, sgn, sign и bin. Внутри при этом один и тот же контейнер CMS (PKCS#7), а различаются только буквы после точки, к которым привыкла принимающая система. Если контрагент требует именно p7s, менять нужно настройку расширения, а не средство подписи.
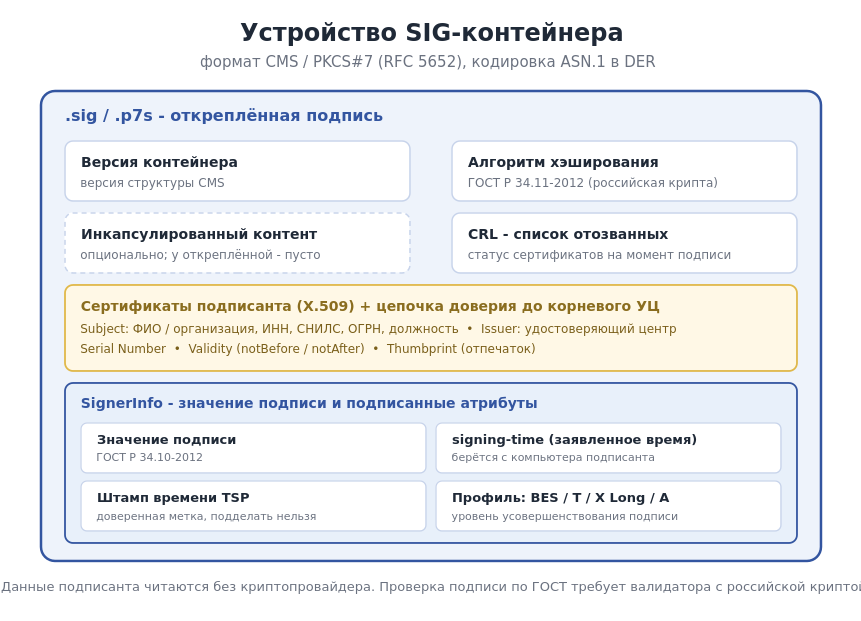
Второе различие принципиальнее расширения: подпись бывает присоединённой и отсоединённой. В первом случае документ упакован внутрь контейнера, и на проверку загружается один файл. Во втором рядом с документом лежит отдельный файл подписи, и проверять нужно пару. Для PDF существует третий вариант — встроенная подпись по стандарту PAdES, которую показывает сам просмотрщик. Для электронной почты используется S/MIME с российскими алгоритмами: получатель без поддержки ГОСТ-профиля увидит вложение и не сможет его открыть.
Отдельная тема — усовершенствование подписи. Базовый формат CAdES-BES перестаёт проверяться после истечения срока действия сертификата. Чтобы этого не произошло, в подпись добавляют штамп времени, ответ службы OCSP о статусе сертификата на момент подписания и архивную метку поверх них. Проверить статус конкретной подписи можно через сервис проверки электронной подписи на портале Госуслуг, он принимает и присоединённые, и отсоединённые файлы.
Проверьте файл подписи, который вам прислали
Добыто · Проверка подписи
Что за файл пришёл с документом
Загрузите файл — определим по расширению и содержимому: присоединённая это подпись или откреплённая, чем открыть и куда идти дальше. Архивы раскрываем и смотрим, что внутри.
Файл остаётся на вашем устройстве — мы его не получаем и не хранимНет файла под рукой? Выберите расширение вручную:
Мы не храним ваши файлы и не имеем к ним доступа. Файл читается только в памяти вашего браузера, на сервер Добыто он не передаётся, копий не остаётся. Закройте страницу — и от файла не останется следов.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Сертификат живёт несколько лет, а кадровые документы хранятся десятилетиями. Чтобы подпись проверялась после истечения срока действия сертификата, в неё закладывают доказательства: штамп времени, ответ OCSP и архивную метку. Для документов длительного хранения выбирайте усовершенствованный формат сразу, а не тогда, когда сертификат уже истёк и переподписывать нечем.»
МЧД: какие данные проверяются и что делать филиалу
Машиночитаемая доверенность — это XML-файл, который читает не человек, а алгоритм. Он сверяет коды полномочий и решает, вправе ли подписант заверять конкретный документ. Коды берутся из классификатора полномочий, размещённого в Единой системе нормативной и справочной информации; каждое полномочие имеет код, дату и уникальный идентификационный номер, и именно код включается в доверенность.
Если нужного полномочия в классификаторе нет, организация направляет свой перечень в Минцифры России. На рассмотрение отводится 10 дней, при положительном решении на присвоение кодов и включение в классификатор даётся три рабочих дня. Для отправки отчётности применяется унифицированная форма МЧД формата 003 (EMCHD_1), доступная на портале Госуслуг; требования к оформлению скорректированы приказом Минцифры России от 05.11.2025 № 1001, который применяется с 1 февраля 2026 года.
С филиалами возникает типовая ошибка. Филиал не является юридическим лицом, поэтому отдельная подпись «на филиал» не выпускается: сертификат выдаётся физическому лицу, а полномочия подтверждает МЧД, оформленная от имени юридического лица и подписанная квалифицированной подписью руководителя. Передоверить эти полномочия дальше внутренним приказом нельзя.
Мария Ж, судебный эксперт по трудовому праву: «Передоверие машиночитаемой доверенности своими силами не оформляется: нужен нотариус, паспортные данные нового уполномоченного лица и актуальная выписка из ЕГРЮЛ. Нотариус подписывает новую доверенность своей квалифицированной подписью и выгружает её в информационную систему. Планируя схему подписания для филиалов, закладывайте на это отдельное время: техническая оснащённость нотариусов в небольших городах разная.»
Журнал учёта электронных подписей: что фиксировать
Как только токенов в компании больше пяти, начинается арифметика: кто уволился, чей сертификат ещё действует, на каком носителе лежит ключ для отчётности. Журнал учёта закрывает эти вопросы. Минимальный набор полей: владелец сертификата, серийный номер сертификата, издатель, срок действия, серийный номер носителя и его тип, режим ключа, реквизиты МЧД и отметка об аннулировании. Отдельная колонка — дата, когда сертификат нужно перевыпустить: напоминание за месяц дешевле, чем срочный визит в удостоверяющий центр.
Увольнение сотрудника требует двух действий, а не одного: изъять носитель и подать заявление на аннулирование сертификата. Пока сертификат действует, подпись этого человека формально работает. В сервисе Добыто реестр сертификатов ведётся вместе с кадровыми документами, поэтому статус подписи виден в той же карточке, где лежат приказы и соглашения.
Шаблоны для работы с носителями и сертификатами
Комплект закрывает жизненный цикл подписи от установки до аннулирования; начните с реестра сертификатов, он задаёт структуру учёта.
| Документ | Скачать |
|---|---|
| Реестр сертификатов сотрудников (XLSX) | Скачать |
| Инструкция по установке ЭЦП на компьютер, PDF: общий порядок установки криптопровайдера и сертификата, драйвер MS_KEY K ставится отдельно | Инструкция, PDF |
| Чек-лист диагностики «Подпись не валидна» | Скачать |
| Протокол проверки электронной подписи (образец) | Скачать |
| Машиночитаемая доверенность (МЧД): образец и структура XML | Скачать |
| Заявление на аннулирование сертификата ЭП | Скачать |
Когда аппаратный токен вообще не нужен
Токен решает одну задачу: хранит ключ квалифицированной подписи и подтверждает владение им. Для массового подписания кадровых документов эта задача не стоит. По статье 22.3 ТК РФ во внутреннем кадровом документообороте работник в большинстве случаев подписывает документы усиленной неквалифицированной или простой электронной подписью, и покупать на каждого сотрудника носитель не требуется.
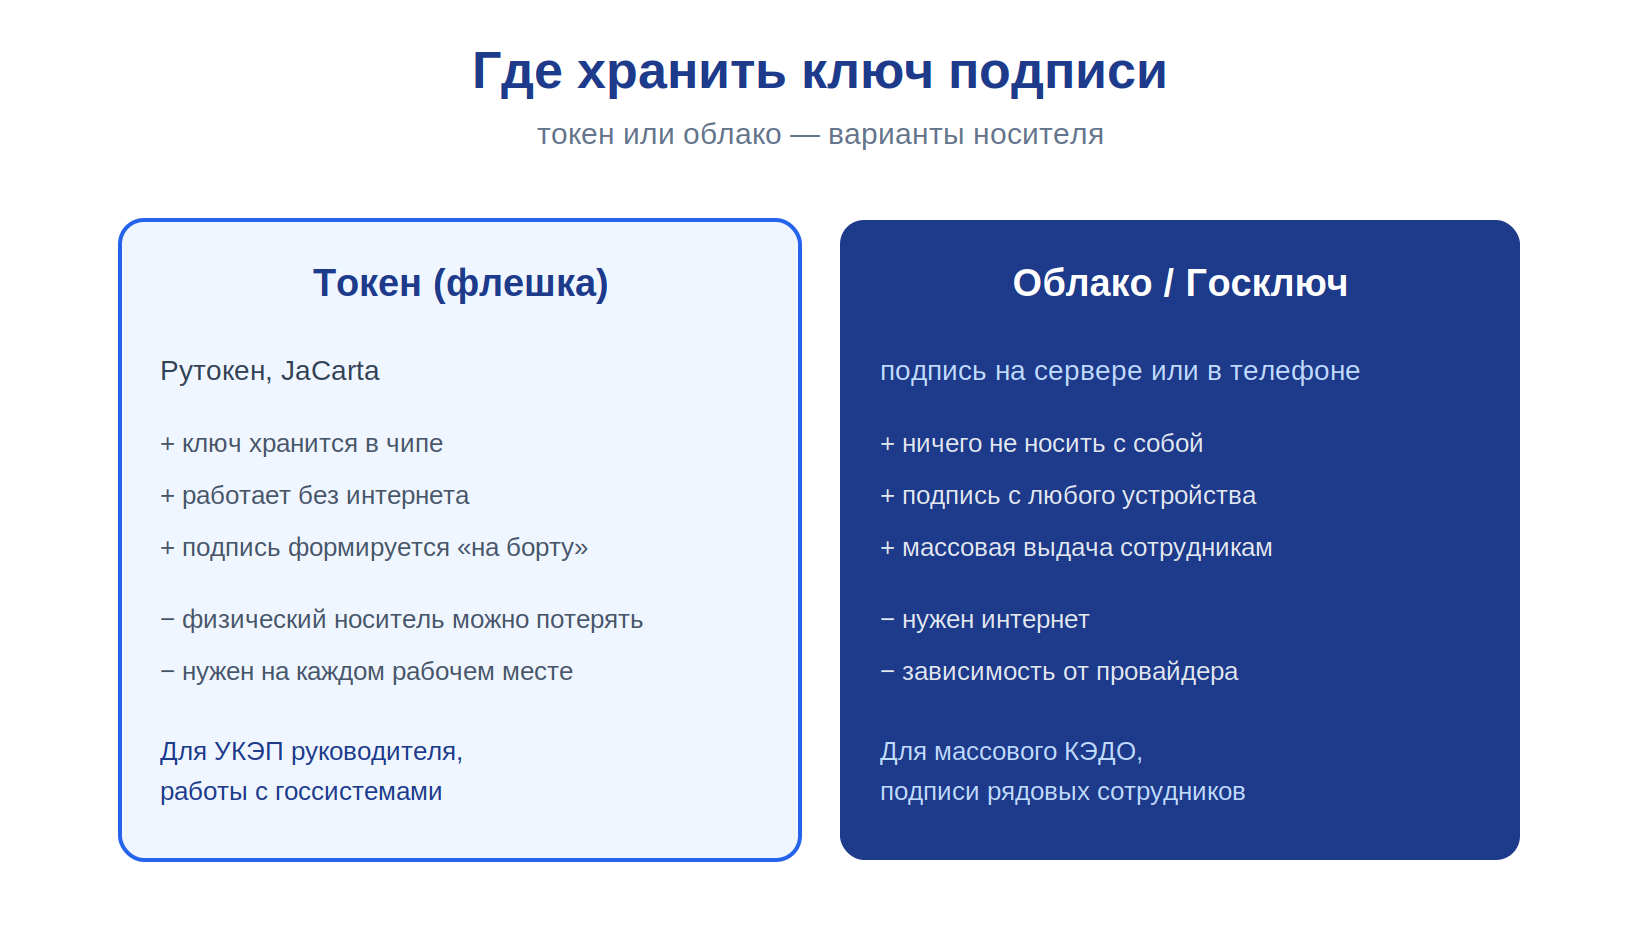
Сценарии, где токен избыточен: внутренние заявления и ознакомления с ЛНА, согласования внутри системы документооборота, подписание расчётных листков, массовый онбординг удалённых сотрудников. Сценарии, где токен обязателен: подпись руководителя и индивидуального предпринимателя от УЦ ФНС, работа в ЕГАИС, участие в закупках, обезличенная автоматическая подпись информационной системы, для которой ключевой носитель ставится в сервер.
Если вы читаете этот раздел как администратор, которому поставили задачу «выдать подписи всем сотрудникам», сначала уточните, какие документы подписываются: под кадровый контур закупка токенов чаще всего не нужна, подписи ПЭП и УНЭП выпускаются программно. В сервисе Добыто такие подписи выпускаются на стороне платформы и входят в тариф, отдельная закупка носителей под них не требуется.
Стоимость подключения КЭДО и электронных подписей для сотрудников
Стоимость складывается из численности сотрудников, набора видов подписи и потребности в интеграции с учётной системой.
| Тариф | Стоимость | Сроки |
|---|---|---|
| «Старт»: до 25 сотрудников, ПЭП и УНЭП | от 30 руб. за сотрудника / мес | подключение от 5 минут |
| «Бизнес»: без ограничения по численности, ПЭП, УНЭП и УКЭП, интеграция с 1С:ЗУП | от 50 руб. за сотрудника / мес | подключение от 5 минут |
| «Корпорация»: выделенный сервер, SLA 99.9%, API | по запросу | рассчитывается индивидуально |
| Минимальная оплата по тарифу «Бизнес» | 50 сотрудников за 30 000 руб. в год | оплата за год |
| Выпуск ПЭП и УНЭП для сотрудников | входит в тариф | от 5 минут |
| УКЭП через партнёров-удостоверяющих центров | по запросу | рассчитывается индивидуально |
Итоговая сумма зависит от численности и выбранного набора функций: кастомные шаблоны, электронный архив и приоритетная поддержка входят в тариф «Бизнес», выделенный сервер и кастомные интеграции — в «Корпорацию». Актуальный состав тарифов и условия перехода между ними указаны на странице тарифов Добыто КЭДО.
Тариф можно повысить или понизить в любое время: при повышении разница пересчитывается пропорционально оставшемуся периоду. Платформа соответствует требованиям 377-ФЗ, статей 22.1-22.3 Трудового кодекса РФ и 152-ФЗ о персональных данных.
Выводы
За словом «Ангара» в контексте электронной подписи почти всегда стоит СКЗИ «MS_KEY K» — «АНГАРА»: сертифицированный ФСБ по классам КС1 и КС2 носитель с ГОСТ-криптографией на борту, 80 КБ памяти и работой через штатный CCID. Заводские PIN-коды 11111111 или 12345678 для пользователя и 87654321 для администратора меняются при выдаче, после 10 неверных вводов носитель блокируется, а разблокировка возможна только администраторским кодом. Отдельный драйвер нужен не всегда, панель управления производителя — для смены PIN и чтения состояния носителя.
Мы в Добыто работаем с той частью задачи, где аппаратный токен не нужен: подписи ПЭП и УНЭП для сотрудников выпускаются программно, подписанные документы хранятся в электронном архиве, а реестр сертификатов ведётся рядом с кадровыми документами. Токены при этом остаются там, где без них нельзя: у руководителя, в отчётности и в государственных системах.
Частые вопросы
Подойдёт ли «Ангара» для получения квалифицированной подписи в удостоверяющем центре ФНС?
Удостоверяющий центр ФНС России записывает сертификат и ключи только на USB-токены формата Тип-А, сертифицированные ФСБ России или ФСТЭК России. MS_KEY K «АНГАРА» прошёл испытания в ФНС России и заявлен как ключевой носитель для получения КЭП. Перед визитом сверьте номер и срок действия сертификата на конкретное исполнение устройства: у разных исполнений сроки различаются, а с носителем, не отвечающим требованиям, в месте выдачи не обслуживают.
Где посмотреть серийный номер токена «Ангара»?
Номер нанесён на корпус устройства и дублируется в панели управления MS_KEY в сведениях о носителе. Для активных токенов он выводится в скобках рядом с именем считывателя на вкладке «Оборудование» КриптоПро CSP. Номер нужен при обращении в поддержку производителя, при разблокировке через администратора и при ведении реестра носителей: без него нельзя понять, какой именно из выданных токенов принёс сотрудник.
Чем «Ангара» отличается от ESMART Token ГОСТ?
Тремя параметрами. ESMART Token ГОСТ сертифицирован по классам КС1, КС2 и КС3, «Ангара» — по КС1 и КС2. Память: 72 КБ у ESMART против 80 КБ у «Ангары». Набор алгоритмов: ESMART поддерживает RSA-1024 и RSA-2048 наряду с ГОСТ Р 34.10-2001 и ГОСТ Р 34.10-2012, «Ангара» ориентирована на ГОСТ Р 34.10-2012 в вариантах 256 и 512 бит. Если в контуре есть системы на RSA, это различие решающее.
Как подписать электронное письмо ГОСТ-подписью?
Через почтовый клиент с поддержкой S/MIME на российских алгоритмах либо через программу подписи со встроенным почтовым модулем. Получатель без такой поддержки увидит вложение в виде подписанного или зашифрованного контейнера и не сможет его открыть без специализированного программного обеспечения. Если переписка идёт с внешним контрагентом, заранее согласуйте, какое средство проверки он использует.
Можно ли скопировать ключ с токена на другой носитель?
Зависит от типа ключа. Неизвлекаемый ключ, сгенерированный криптоядром устройства, не копируется вообще: закрытый ключ не покидает память токена. Извлекаемый ключ копируется, только если криптопровайдер при генерации выставил флаг экспортируемости. Контейнеры, выданные удостоверяющим центром ФНС, неэкспортируемые по регламенту центра, и это ограничение снять нельзя.
Почему подпись создаётся на одном компьютере и не создаётся на другом?
Самая частая причина — несовпадение режима ключа и версии криптопровайдера. Ключ в формате ФКН или PKCS#11 требует КриптоПро CSP 5.0 и выше, на машине с версией 4.0 он не заработает. Проверьте версию провайдера на обеих станциях и режим, в котором создан контейнер: он виден в свойствах считывателя. Вторая по частоте причина — неустановленная цепочка корневых сертификатов на второй машине.
Сколько раз можно сменить PIN-код и есть ли требования к его длине?
Ограничения на число смен нет, менять код можно при каждой выдаче носителя новому сотруднику. Требования к самому коду задаются политикой носителя и настраиваются в панели управления: длина, обязательное наличие цифр и букв, запрет на повтор предыдущего значения. Заводские восьмизначные цифровые значения политику проходят, но остаются известными всем, поэтому смена при выдаче обязательна.
Что делать, если сертификат на токене отозван?
Отозванный сертификат попадает в список отозванных сертификатов, и проверка подписи после этого даёт отрицательный результат. Документы, подписанные до отзыва, сохраняют силу, если в подпись был заложен штамп времени и ответ OCSP о статусе сертификата на момент подписания. Без этих доказательств подтвердить момент подписания сложно. Дальнейшие действия: подать заявление на аннулирование, если оно ещё не подано, и выпустить новый сертификат.
Нужна ли машиночитаемая доверенность, если документы подписывает генеральный директор?
Нет. Руководитель юридического лица и индивидуальный предприниматель подписывают документы своей квалифицированной подписью без доверенности. МЧД требуется, когда документ подписывает сотрудник подписью физического лица: тогда к документу прикладывается доверенность с кодами полномочий. Смешанная схема допустима: часть документов подписывает руководитель напрямую, часть — сотрудники по МЧД.
Читайте также по теме:
