
Электронная подпись на компьютере с Linux работает, и вопрос давно перешёл из плоскости «поддерживается ли ОС» в плоскость «какой слой стека отвалится». КриптоПро CSP 5.0 R3 сертифицирован по классам КС1, КС2 и КС3, причём КС3 подтверждён не только для Windows, но и для Astra Linux Special Edition и Red Hat Enterprise Linux 8, а разворачивать провайдер можно в Docker Engine, Kubernetes и OpenShift. КриптоАРМ ГОСТ 3 идёт под Windows, Linux, macOS и отечественные дистрибутивы. Ломается обычно не подпись, а периферия: драйвер токена, браузерный плагин, надстройки Microsoft Office, мобильные сервисы. Главное различие, которое определяет исход миграции, — режим ключевого контейнера: пассивный извлекаемый ключ переносится между машинами и старыми версиями провайдера, ФКН с защитой канала — нет.
Разберём стек по слоям: какие версии криптопровайдера сертифицированы и до какой даты, чем ESMART Token ГОСТ отличается от Рутокен ЭЦП 3.0 при работе через PKCS#11, почему файлы .p7s, .sig и .sgn чаще всего содержат одно и то же, что делать с забытым PIN-кодом и как устроена МЧД в XML. Отдельно перечислим то, что на Linux не заработает в принципе, и чем это замещается. Сценарная таблица по типам рабочих мест, чек-лист предмиграционной диагностики, образцы протокола проверки подписи и реестра сертификатов, тарифы на 2026 год — во второй половине статьи.
Проверить конкретный файл можно прямо здесь: сервис читает откреплённые и присоединённые подписи в браузере, без установки криптопровайдера и независимо от операционной системы рабочего места.
Добыто · Проверка подписи
Что за файл пришёл с документом
Загрузите файл — определим по расширению и содержимому: присоединённая это подпись или откреплённая, чем открыть и куда идти дальше. Архивы раскрываем и смотрим, что внутри.
Файл остаётся на вашем устройстве — мы его не получаем и не хранимНет файла под рукой? Выберите расширение вручную:

Мы не храним ваши файлы и не имеем к ним доступа. Файл читается только в памяти вашего браузера, на сервер Добыто он не передаётся, копий не остаётся. Закройте страницу — и от файла не останется следов.
Пять слоёв, которые проверяются по отдельности
Фраза «ЭЦП не работает на Linux» почти всегда означает отказ одного конкретного компонента, а не всей схемы. Слоёв пять: криптопровайдер, ключевой носитель с драйвером, приложение для подписи и проверки, браузер с поддержкой ГОСТ TLS и браузерного плагина, целевая информационная система. Каждый слой имеет собственный статус совместимости, собственную лицензию и собственный сертификат соответствия. Проверять их нужно снизу вверх: пока провайдер не видит контейнер, спорить о плагине бессмысленно.
Ниже сведены компоненты, с которыми чаще всего сталкивается администратор при переводе рабочих мест на отечественные дистрибутивы.
| Компонент | Статус на Linux | Ограничение, которое нужно учесть |
|---|---|---|
| КриптоПро CSP 5.0 R3 | Работает, КС3 подтверждён для Astra Linux Special Edition и Red Hat Enterprise Linux 8 | Лицензия линейки 5.0 не совпадает с лицензией 4.0; для веб-сервера на Unix с версии 5.0 R2 нужна отдельная лицензия TLS-сервера по числу одновременных подключений |
| КриптоПро CSP 4.0 | Работает, но умеет только пассивные носители с извлекаемыми ключами | Сертификат действует до 15 января 2026 года; Windows 11 и неизвлекаемые ключи не поддерживаются |
| КриптоАРМ ГОСТ 3 | Мультиплатформенный: Windows, Linux, macOS и отечественные ОС | Сертифицирован в составе КриптоПро CSP 5.0 R3 по КС1 и КС2, сертификат действует до мая 2027 года; встроенная подпись PDF в сертифицированное исполнение не вошла |
| Рутокен ЭЦП 3.0 | Поддерживается, режимы CSP, PKCS#11 и ФКН | Полноценная панель управления под Astra Linux находится в разработке, часть операций с PIN-кодами выполняется из графической утилиты КриптоПро |
| ESMART Token ГОСТ | PKCS#11 доступен для Windows, Linux и macOS, работа через CSP — только Windows | Контейнеры, созданные средствами КриптоПро CSP, отображаются в клиенте, но операции с ними через PKCS#11 недоступны |
| Госключ | Не работает: это мобильное приложение для Android и iOS | Подписание с рабочего места не предусмотрено ни в одной ОС, включая Windows |
| Надстройки подписи для Microsoft Word и Excel | Не работают вне Microsoft Office | Заменяются отдельным приложением подписи, формат файла при этом не меняется |
Из таблицы видно, где проходит настоящая граница: она не между Windows и Linux, а между компонентами, встроенными в чужой продукт, и самостоятельными кроссплатформенными приложениями. Всё, что живёт внутри Microsoft Office или внутри смартфона, на Linux-рабочем месте заменяется, а не переносится.
КриптоПро CSP на Linux: версии, классы и лицензии
Линейка 5.0 сертифицирована целиком: релизы 5.0 R1, 5.0 R2 и 5.0 R3 имеют действующие сертификаты по классам КС1, КС2 и КС3 до 1 мая 2027 года. Практическая разница между релизами для администратора Linux-парка сводится к трём вещам. В 5.0 R2 появились алгоритмы Кузнечик и Магма, класс КС3 стал доступен на Astra Linux Special Edition, а провайдер разрешили встраивать в веб-серверы без отдельного согласования с регулятором. В 5.0 R3 добавили КриптоПро SDK, встроили браузерный плагин в дистрибутив, обеспечили TLS 1.3 с российской криптографией по классу КС1 и разрешили разворачивание в Docker Engine, Kubernetes и OpenShift. Класс КС3 в R3 расширен на Red Hat Enterprise Linux 8.
Факт: сертификаты на всю линейку КриптоПро CSP 5.0 действуют до 1 мая 2027 года, а сертификат на КриптоПро CSP 4.0 — до 15 января 2026 года. Парк, оставшийся на четвёртой версии, придётся обновлять по срокам сертификата, а не по желанию.
Отдельная тема — лицензии. Внутри линейки 5.0 лицензия единая: то, что куплено на 5.0, подходит и для R2, и для R3. Переход с 4.0 на 5.0 закрывается лицензией на обновление, она дешевле новой. А вот серверный сценарий выделен: если на Linux поднимается веб-сервер с российской криптографией, начиная с 5.0 R2 нужна не стандартная серверная лицензия, а лицензия TLS-сервера, которая считается по количеству одновременных подключений.
Внимание: лицензия на КриптоПро CSP 4.0 не превращается в лицензию на 5.0 автоматически. Начиная с релиза 5.0 R2 провайдеру требуется именно лицензия пятой линейки, а лицензии от 4.0 подходили только к первой сборке 5.0.
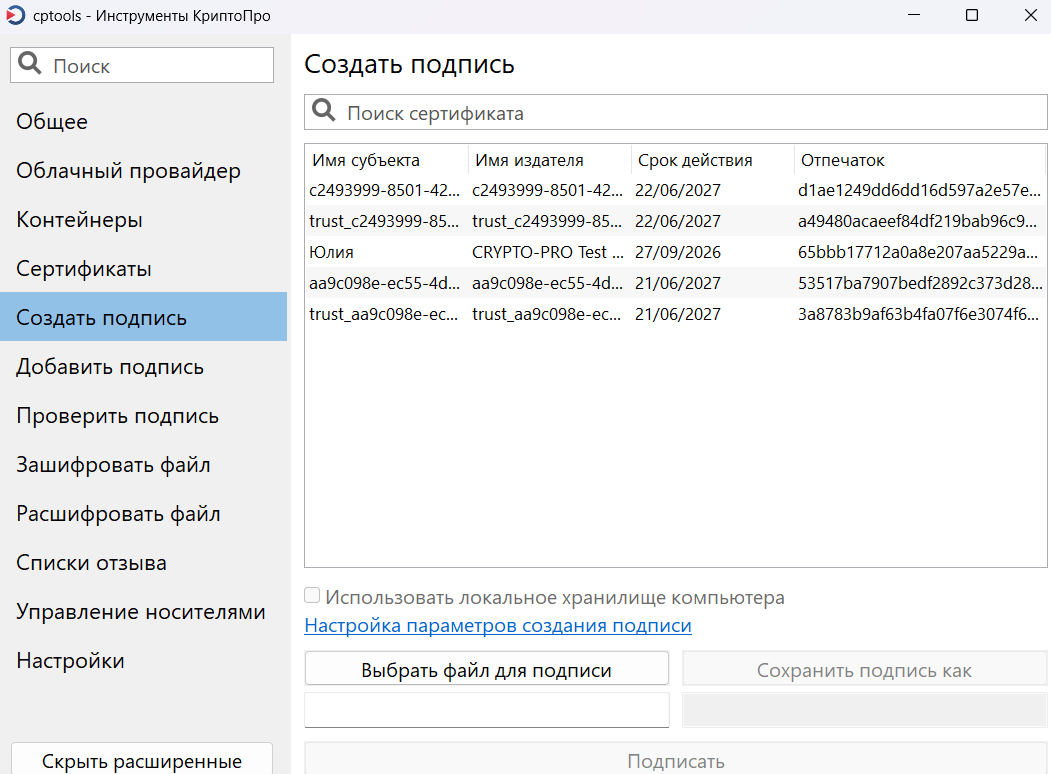
Инструменты КриптоПро (cptools) — графическая утилита, которая на Linux закрывает базовый цикл: просмотр контейнеров и сертификатов, создание подписи, проверка подписи, шифрование файла, работа со списками отзыва. Для рабочего места кадровика или бухгалтера этого хватает, отдельное приложение подписи нужно там, где требуются пакетные операции, штампы визуализации и почта.
Мария Ж, специалист по цифровой подписи и КЭДО: «Первым делом проверяйте не логотип операционной системы, а связку версия провайдера плюс режим контейнера. Линейка 5.0 сертифицирована до 1 мая 2027 года и умеет работать и с пассивными носителями, и с неизвлекаемыми ключами, а четвёртая версия видит только извлекаемые. Если в компании смешанный парк, начните инвентаризацию с того, какая версия CSP стоит на каждой машине, и только потом закупайте токены.»
Токены и контейнеры: где Linux действительно упирается
Ключи делятся на две категории, и от выбора зависит вся дальнейшая совместимость. Программные ключи генерируются криптопровайдером, токен при этом выступает защищённым PIN-кодом хранилищем: во время операции закрытый ключ ненадолго попадает в оперативную память компьютера, поэтому такие ключи называют извлекаемыми. Аппаратные ключи генерируются криптоядром внутри микроконтроллера токена, закрытый ключ никогда не покидает устройство, скопировать его невозможно.
Извлекаемые ключи дополнительно бывают экспортируемыми и неэкспортируемыми: флаг ставится провайдером при генерации или копировании контейнера. Удостоверяющий центр ФНС по регламенту выдаёт только неэкспортируемый контейнер, скопировать такой ключ на другую машину не получится. Неизвлекаемые ключи существуют в двух форматах: PKCS#11 и ФКН, где канал между провайдером и токеном дополнительно шифруется.
Практический вывод для смешанного парка звучит неочевидно: самый защищённый режим не всегда самый удобный. Контейнер, созданный как ФКН с защитой канала, работает только с продуктами линейки 5.0 и выше. Пассивный контейнер работает везде, включая машины с КриптоПро CSP 4.0.
Важный нюанс из практики: токен — вещь мобильная, и вероятность того, что ключ всю жизнь проживёт на одном рабочем месте, невелика. Если в компании часть станций уже на Linux с провайдером 5.0, а часть осталась на 4.0, ключ в режиме ФКН на старой машине просто не откроется, и сотрудник получит отказ в самый неподходящий момент.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
По моделям носителей картина такая. Рутокен Лайт — пассивный токен без криптоядра, ключи PKCS#11 на нём не создаются в принципе. Рутокен ЭЦП 3.0 — активный токен, который генерирует неизвлекаемые ключи, но может работать и в пассивном режиме, если выбрать его при создании контейнера. ESMART Token ГОСТ поддерживает PKCS#11 в Windows, Linux и macOS, а работу через CSP заявляет только для Windows, при этом контейнеры КриптоПро CSP клиент показывает, но операции с ними через PKCS#11 не выполняет. Для Linux-парка это означает простое правило: связку носителя и провайдера проверяют на тестовой машине до массовой закупки.
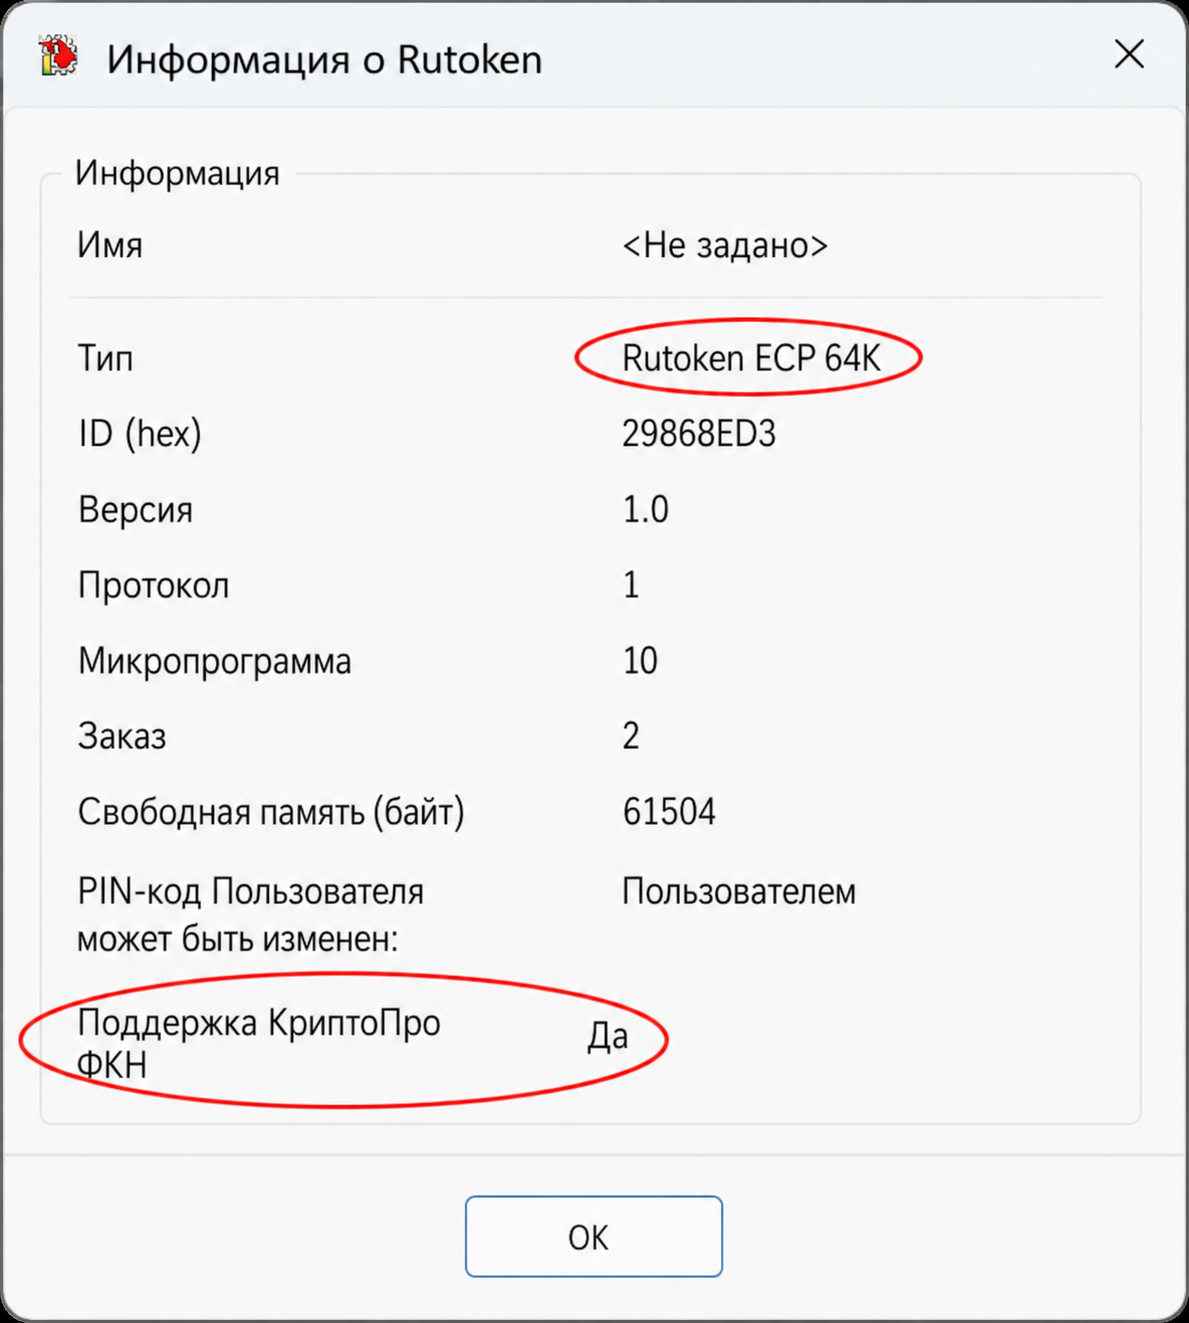
Мария Ж, соучредитель сервиса КЭДО Добыто: «Самое живучее заблуждение: раз на токене есть встроенная криптография, значит КриптоПро CSP не нужен. Это разные вещи. Если информационная система требует CSP, провайдер придётся установить на компьютер и активировать лицензию. Исключение только одно: ключи удостоверяющего центра ФНС, где лицензия вшита в сертификат и живёт ровно столько же, сколько сам сертификат.»
Лайфхак: не конвертируйте пакеты утилитой alien по старым инструкциям для Debian-подобных систем. Готовые собранные пакеты выкладываются на сайт производителя уже несколько лет, достаточно взять свежую сборку.
Что делать, если забыт PIN-код или пароль контейнера
Восстановить забытый PIN-код нельзя: он не хранится ни в удостоверяющем центре, ни у администратора. При исчерпании попыток носитель форматируется, а вместе с ним исчезают закрытые ключи — они рождаются, живут и умирают внутри токена. Дальше только перевыпуск сертификата в удостоверяющем центре, и на этом этапе Linux уже не влияет ни на что, кроме скорости: заявление на перевыпуск подаётся тем же способом, что и первичное получение. Часть операций с PIN-кодами на Astra Linux доступна из графической утилиты КриптоПро, поэтому смену PIN-кода лучше делать заранее и централизованно, а не в момент, когда сотрудник уже заблокировал носитель.
В сервисе Добыто мы закладываем на кадровый контур запасной сценарий: если у сотрудника отвалился носитель, документ уходит на подписание через ПЭП или УНЭП внутри системы, а не ждёт неделю перевыпуска УКЭП.
Форматы файлов подписи: p7s, sig, sgn и что за ними стоит
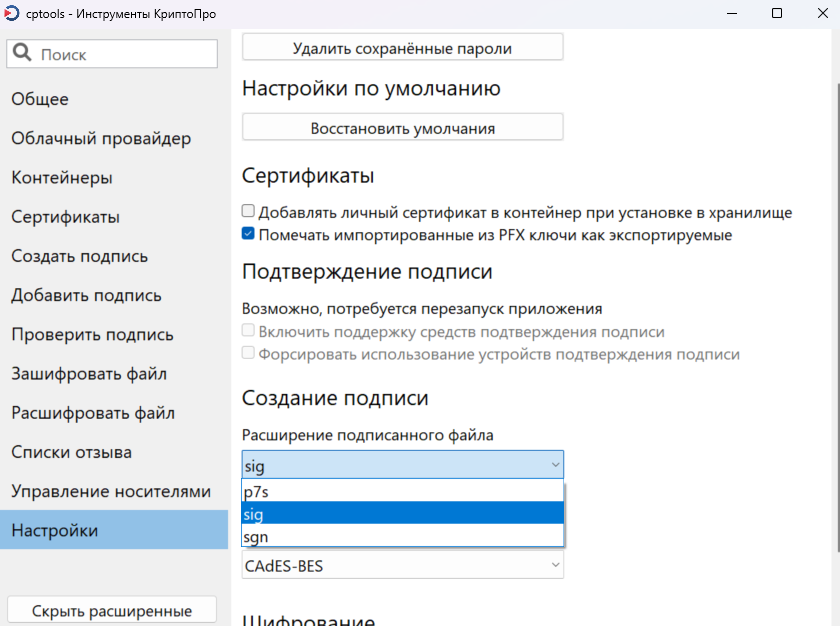
Расширение файла подписи не определяет её формат. В настройках приложения подписи расширение выбирается из списка: p7s, sig, sgn, sign, bin — и содержимое при этом остаётся одним и тем же контейнером CMS с подписью формата CAdES. Именно поэтому файл, пришедший от контрагента как договор.pdf.sgn, читается сервисом проверки, который в интерфейсе просит .sig, а массовое переименование расширения не ломает подпись.
Второе различие важнее. Подпись бывает откреплённой и присоединённой. Откреплённая лежит отдельным файлом рядом с документом, и передавать нужно обе части: потеря файла подписи означает, что подтвердить документ нечем. Присоединённая упаковывает документ внутрь себя, поэтому открыть его обычным просмотрщиком уже нельзя, сначала нужно извлечь содержимое. Для многосторонних документов откреплённый вариант удобнее: каждая сторона добавляет свой файл подписи, исходный документ не меняется.
Отдельный случай — встроенная подпись PDF по стандарту PAdES со штампом на странице. Эта функциональность в сертифицированное исполнение КриптоАРМ ГОСТ 3 не вошла, она доступна в шестой версии продукта. Если в компании принят регламент, где на документе обязан стоять видимый штамп подписи, проверьте это до перевода рабочих мест: возможно, вам нужна не сертифицированная сборка, а обычная, и это отдельное решение по модели угроз.
Полезно знать: проверка подписи в КриптоАРМ ГОСТ не требует установки лицензии. Приложение можно поставить на любое количество машин, чтобы сотрудники проверяли входящие документы, и оплачивать лицензии только там, где подпись создаётся.
Виды ЭЦП и что из них доступно с Linux-машины
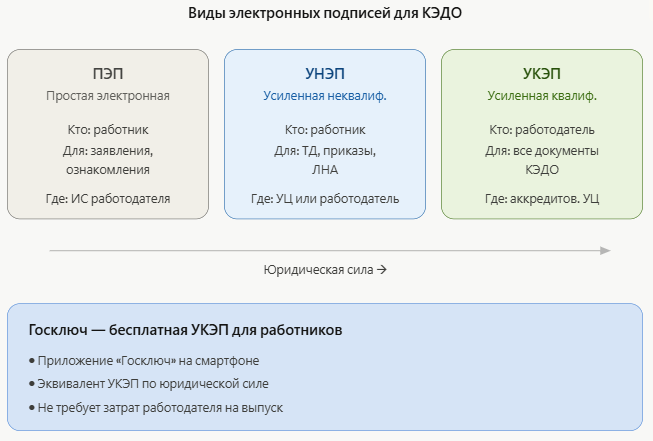
Юридически видов подписи три: простая (ПЭП), усиленная неквалифицированная (УНЭП) и усиленная квалифицированная (УКЭП). С точки зрения администратора разница в том, где хранится ключ и что нужно установить на рабочее место. ПЭП и УНЭП в кадровом контуре обычно выпускаются внутри системы КЭДО и работают через браузер, поэтому операционная система сотрудника не имеет значения вовсе. УКЭП требует криптопровайдера, носителя и, для веб-порталов, браузерного плагина — и именно здесь начинается разговор про дистрибутив.
Есть и третий вариант хранения — облачная подпись, когда закрытый ключ лежит на сервере удостоверяющего центра, и мобильная, встроенная в приложение на телефоне. Для Linux-парка облачная схема выглядит привлекательно: на рабочем месте не нужен ни токен, ни провайдер. Но у неё два ограничения, которые нужно проговорить до внедрения. Первое: доверие смещается на удостоверяющий центр, потому что закрытый ключ хранится у него. Второе: облачную подпись можно применять только в тех сервисах, куда интегрировано программное обеспечение этого удостоверяющего центра, произвольный портал её не примет.
Госключ в этой схеме стоит особняком. Это мобильное приложение, УКЭП выпускается бесплатно и получается быстро, но подписать документ с ноутбука через него нельзя — ни на Linux, ни на Windows. В кадровом контуре это не проблема: сотрудник подписывает со смартфона, а работодатель получает готовый подписанный пакет в систему. Проблема возникает там, где регламент требует подписания именно с рабочей станции.
МЧД на Linux: XML, полномочия и филиалы
Машиночитаемая доверенность — это XML-файл, а не картинка и не PDF. Скачать её в виде PDF можно, но юридически работает именно XML, и без компьютера с подходящим программным обеспечением использовать доверенность нельзя. Кроссплатформенность здесь полная: XML одинаково читается на любой ОС, а подписывается МЧД той же откреплённой подписью, что и любой другой файл. В приложении подписи достаточно поставить отметку о создании отсоединённой подписи и выбрать сертификат руководителя.
Схема действует с окончания переходного периода 1 сентября 2023 года. Сертификаты, где владельцем указан сотрудник компании, больше не выпускаются: сотрудник получает сертификат на себя как на физическое лицо в аккредитованном удостоверяющем центре, а полномочия подтверждает приложенной МЧД. Руководитель организации и индивидуальный предприниматель получают УКЭП в удостоверяющем центре ФНС бесплатно.
Данные МЧД проверяются связкой из трёх файлов: сертификат представителя, сам XML доверенности и файл откреплённой подписи доверенности. Загрузить их и получить заключение о действительности можно через проверку электронной подписи и машиночитаемой доверенности на портале Госуслуг — сервис работает в браузере и не зависит от установленного на машине провайдера, что для смешанного парка удобно.

Полномочия в МЧД задаются кодами из классификатора, размещённого в Единой системе нормативной и справочной информации. Каждое полномочие имеет код, дату и уникальный идентификационный номер, и именно код попадает в файл: доверенность читает алгоритм, а не человек, и он должен однозначно понять, вправе ли подписант оформлять конкретный документ. Если нужного полномочия в классификаторе нет, компания направляет свой перечень в Минцифры: на рассмотрение отводится 10 дней, при положительном решении коды присваиваются и включаются в классификатор в течение 3 рабочих дней. Пока наполнение классификатора продолжается, полномочия допускается вписывать текстом.
Вопрос про МЧД для филиала решается на уровне гражданского права, а не техники. Филиал не является юридическим лицом, поэтому доверителем в МЧД выступает сама организация, а руководитель филиала получает доверенность от юридического лица в объёме тех полномочий, которые ему передали. Отдельная тонкость — передоверие: чтобы передать полномочия дальше, нужен нотариус, паспортные данные нового уполномоченного лица и актуальная выписка из ЕГРЮЛ. Нотариус подписывает новую доверенность своей квалифицированной подписью и выгружает её в информационную систему.
Мария Ж, юрист со стажем более 20 лет: «МЧД — это про полномочия, а не про технику. Ошибка, которую я вижу чаще всего: сертификат физического лица выпустили, доверенность сделали, а код полномочия взяли наугад. Алгоритм на приёмной стороне сверяет именно код, и документ отклоняется, хотя подпись математически верна. Сверяйте полномочие по классификатору до первой отправки, а не после отказа.»
Подписанное письмо и защищённая переписка без Windows
Электронная почта с подписью и шифрованием на Linux закрывается стандартом S/MIME. КриптоАРМ ГОСТ 3 включает собственный почтовый клиент, который подключается к серверам по IMAP, SMTP и POP3 через защищённое соединение по ГОСТ, импортирует адресные книги и работает по S/MIME с ГОСТ 2012 для подписи и ГОСТ 2015 для шифрования. Зашифрованные письма помечаются в списке замком, при отсутствии ключа расшифрования содержимое приходит вложением S/MIME.
Практическая ценность этого слоя не в почте как таковой. Субъектам критической информационной инфраструктуры запрещено приобретать и использовать иностранное программное обеспечение, а значит почтовый клиент тоже подлежит замене. Отечественных почтовых клиентов на рынке достаточно, и типовое решение выглядит так: основной клиент один, а отдельный сертифицированный ставится на рабочие места сотрудников, у которых есть доступ к документам ограниченного доступа, и используется только для такой переписки.
Важный нюанс из практики: при настройке почтового аккаунта в качестве пароля почти всегда используется не обычный пароль от почты, а специально сгенерированный на почтовом сервисе пароль приложения. Отдельно проверьте настройку удаления оригиналов писем с сервера: по умолчанию она отключена, но при её включении письма после синхронизации остаются только локально на устройстве, и резервное копирование этой машины становится обязательным.
Для конфиденциальных вложений, которые уходят через мессенджеры, работает то же приложение: файл шифруется открытым ключом получателя до отправки, и канал перестаёт иметь значение.
Журнал ЭЦП: учёт сертификатов, носителей и сроков
Как только в компании появляется больше десятка подписей, начинается вторая по частоте проблема после совместимости — никто не знает, у кого какой сертификат и когда он истекает. Журнал ЭЦП решает это на уровне таблицы, и вести его нужно с первого дня миграции, а не после первого срыва сделки.
Минимальный набор полей выводится из того, что реально влияет на работоспособность: владелец сертификата и его роль, удостоверяющий центр-издатель, серийный номер и отпечаток, срок действия сертификата и отдельно срок действия закрытого ключа, тип носителя и режим контейнера, наличие и срок МЧД. Режим контейнера в журнале нужен именно из-за смешанного парка: по этому полю видно, на каких машинах ключ откроется, а на каких нет.
Ёмкость носителя тоже стоит учитывать. При объёме защищённой памяти 128 килобайт на токен помещается до 31 контейнера в формате CSP, но реальное число меньше: один контейнер с дополнительными расширениями и цепочкой сертификатов занимает до 12 килобайт. Держать на одном носителе подписи десяти юридических лиц не получится, и это тоже строка в журнале.
В практике Добыто журнал ведётся не в отдельном файле, а как часть кадрового контура: сведения о подписи привязаны к сотруднику, и при увольнении система показывает, какие сертификаты и доверенности нужно отозвать.
Образцы документов для учёта подписей и разбора инцидентов
Комплект собран под администратора, который сопровождает подписи в компании; начинать удобнее с чек-листа диагностики.
| Документ | Скачать |
|---|---|
| Чек-лист диагностики «Подпись не валидна» | Скачать |
| Протокол проверки электронной подписи (образец) | Скачать |
| Реестр сертификатов сотрудников (XLSX) | Скачать |
| Машиночитаемая доверенность (МЧД): образец и структура XML | Скачать |
| Регламент двустороннего обмена документами | Скачать |
Когда Linux на рабочем месте не подходит для работы с подписью
Честный ответ: таких сценариев осталось немного, но они есть, и упираться в них дешевле заранее.
- Регламент требует видимого штампа подписи внутри PDF. Встроенная подпись PAdES со штампом не вошла в сертифицированное исполнение КриптоАРМ ГОСТ 3, она есть в шестой версии продукта. Если нужна одновременно и сертифицированная сборка, и штамп, решение придётся выбирать отдельно.
- Подписание идёт из надстройки Microsoft Word или Excel. Кнопка добавления электронной подписи живёт внутри Microsoft Office, и вне его не существует. Формат подписи при переходе на отдельное приложение не меняется, меняется привычка сотрудника.
- Информационная система требует ключ формата PKCS#11, а закуплен пассивный носитель. Классический пример — системы учёта алкогольной продукции, где подходит только этот формат. Рутокен Лайт такой ключ не создаст: в нём нет криптоядра.
- Внутренний процесс завязан на подписание с рабочей станции, а сотрудникам выдан Госключ. Мобильная подпись работает только со смартфона, и переносить её на десктоп бессмысленно в любой ОС.
- Токен ESMART Token ГОСТ планируется использовать через CSP. Режим CSP заявлен для Windows, на Linux остаётся PKCS#11, и операции с уже созданными контейнерами КриптоПро через него недоступны.
Во что обходится ошибка выбора
Цена ошибки редко равна стоимости лицензии. Неверно выбранный режим контейнера означает не переустановку провайдера, а перевыпуск сертификата: закрытый ключ из ФКН достать нельзя, конвертировать его в пассивный — тоже. Пока идёт перевыпуск, сотрудник не подписывает ничего. Вторая типовая потеря — лицензионная: закупили серверную лицензию, а под веб-сервер с ГОСТ TLS на Unix с версии 5.0 R2 нужна отдельная лицензия TLS-сервера по числу одновременных подключений, и её приходится докупать поверх. Третья — организационная: парк на КриптоПро CSP 4.0 нужно обновить в границах срока действия сертификата до 15 января 2026 года, и растянуть это на весь год спокойно можно, а сделать за неделю в декабре — уже нет.
Разные рабочие места ломаются по-разному, поэтому проверять стек имеет смысл по сценариям, а не по одному эталонному образу.
| Сценарий рабочего места | Что критично | Что вторично |
|---|---|---|
| Кадровик подписывает документы внутри системы КЭДО | Работа ПЭП и УНЭП через браузер, маршрут согласования | Версия провайдера и модель токена: подпись выпускается в системе |
| Бухгалтер сдаёт отчётность на государственные порталы | Браузерный плагин, ГОСТ TLS, режим контейнера, срок сертификата | Почтовый клиент и визуализация штампа |
| Юрист подписывает договоры с контрагентами | Откреплённая подпись, формат файла, порядок передачи обеих частей | Класс защиты провайдера |
| Сервер автоматической подписи и проверки | Тип лицензии, контейнеризация, SDK и режим встраивания | Графический интерфейс приложения подписи |
| Смешанный парк Windows и Linux | Режим контейнера и версия CSP на самой старой машине | Единообразие дистрибутивов |
Правый столбец в этой таблице ценнее левого: он показывает, где не нужно тратить бюджет и время, а такого разбора в типовых инструкциях по миграции обычно нет.
Диагностика перед миграцией: что проверить до массового развёртывания
Пилот на одной машине снимает большую часть будущих обращений в поддержку. Порядок проверки идёт снизу вверх, от провайдера к целевой системе, потому что ошибка нижнего слоя маскирует всё, что выше.
Как проверить совместимость электронной подписи с Linux: пошаговая инструкция
- Шаг 1. Зафиксируйте исходные данные: версия и релиз КриптоПро CSP на каждой группе машин, тип лицензии, модели носителей, режим контейнера в уже выпущенных сертификатах.
- Шаг 2. Поставьте на тестовую машину с целевым дистрибутивом свежую сборку провайдера из готовых пакетов и проверьте, что контейнер с токена читается, а сертификат виден в списке личных.
- Шаг 3. Создайте тестовую подпись в графической утилите: откреплённую и присоединённую, с двумя разными расширениями файла. Убедитесь, что обе проверяются локально и в браузерном сервисе проверки.
- Шаг 4. Проверьте браузерный слой: установите расширение плагина, откройте целевой портал и убедитесь, что диагностика показывает провайдер, плагин и расширение в рабочем состоянии, а сертификат выбирается в списке.
- Шаг 5. Прогоните боевой сценарий целиком: отправьте один реальный документ в ту информационную систему, ради которой всё затевалось. Отказ на этом шаге почти всегда связан с полномочиями МЧД или сроком сертификата, а не с операционной системой.
- Шаг 6. Проверьте обратную совместимость: откройте тот же контейнер на самой старой машине парка. Если ключ создан как ФКН, а там стоит провайдер четвёртой версии, он не откроется, и это нужно узнать на пилоте.
- Шаг 7. Внесите результат в журнал ЭЦП и зафиксируйте типовой образ рабочего места: версия провайдера, приложение подписи, браузер, расширение, модель носителя, режим контейнера.
Мы закладываем пилотную группу перед раскаткой на всю компанию именно по этой причине: массовая миграция без шага 6 даёт волну обращений через неделю после запуска, когда сотрудники начинают ездить между офисами.
Стоимость подключения КЭДО и электронных подписей: тарифы 2026
Стоимость складывается из численности сотрудников, набора нужных видов подписи и требований к интеграции с учётной системой.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, кастомные шаблоны, электронный архив | от 50 ₽ за сотрудника / мес | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» | 50 сотрудников за 30 000 ₽ в год | оплата за год |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Выпуск ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | входит в тариф |
| УКЭП для сотрудников через партнёров-удостоверяющих центров | по запросу | рассчитывается индивидуально |
| Модуль интеграции с 1С:ЗУП (тариф «Бизнес») | входит в тариф | установка и настройка за 1 день |
Итоговая сумма зависит от численности и выбранного набора функций: до 25 человек закрывается тарифом «Старт», а интеграция с 1С, электронный архив и УКЭП относятся к тарифу «Бизнес». Условия по каждому тарифу и состав функций опубликованы на странице тарифов ДОБЫТО КЭДО, там же указано ограничение по минимальной оплате.
Переход между тарифами возможен в любое время, при повышении разница пересчитывается пропорционально оставшемуся периоду. Электронные подписи ПЭП и УНЭП для сотрудников выпускаются бесплатно на всех тарифах, отдельная закупка носителей под них не требуется.
Выводы
Совместимость электронной подписи с Linux определяется не дистрибутивом, а комбинацией версии криптопровайдера, режима ключевого контейнера и модели носителя. Линейка КриптоПро CSP 5.0 закрывает всё, включая классы КС3 на Astra Linux Special Edition и Red Hat Enterprise Linux 8, разворачивание в контейнерах и встроенный браузерный плагин, а кроссплатформенные приложения подписи снимают вопрос с форматами p7s, sig и sgn. Из реальных ограничений остаются надстройки Microsoft Office, мобильный Госключ, встроенная подпись PDF со штампом в сертифицированном исполнении и режим CSP у части носителей. Всё остальное решается пилотом на одной машине и аккуратно заполненным журналом сертификатов.
В практике Добыто большая часть кадрового документооборота вообще не зависит от рабочего места сотрудника: ПЭП и УНЭП выпускаются внутри сервиса и работают через браузер, а УКЭП подключается там, где её требует закон или регламент. Для смешанного парка это самый дешёвый способ не разбираться с провайдером на каждой машине.
Частые вопросы
Нужно ли срочно уходить с КриптоПро CSP 4.0, если всё работает?
Сертификат на четвёртую версию действует до 15 января 2026 года, и планировать обновление стоит по этому сроку. Дополнительные причины перейти: четвёртая версия не поддерживает Windows 11 и не умеет работать с неизвлекаемыми ключами, а часть информационных систем принимает только пятую линейку. Переход закрывается лицензией на обновление, она дешевле новой лицензии.
Можно ли подписать документ через Госключ с ноутбука на Linux?
Нет. Госключ существует как мобильное приложение для Android и iOS, десктопной версии нет ни под одну операционную систему. Если процесс требует подписания именно с рабочей станции, нужна УКЭП на носителе и установленный криптопровайдер.
Нужна ли отдельная лицензия КриптоПро, если ключ получен в удостоверяющем центре ФНС?
В рамках проекта удостоверяющего центра ФНС лицензия вшивается внутрь сертификата и действует ровно столько же, сколько сам сертификат. Полная лицензия понадобится, если на этой же машине планируется работать с другими ключами или самостоятельно формировать запросы на сертификат.
Сколько сертификатов помещается на один токен?
При объёме защищённой памяти 128 килобайт на носитель помещается до 31 контейнера в формате CSP. Реальное число меньше: контейнер с дополнительными расширениями и цепочкой сертификатов занимает до 12 килобайт, поэтому контейнеров максимального размера помещается около десяти.
Контрагент прислал подпись с расширением .sgn, а система принимает только .sig. Что делать?
Расширение выбирается в настройках приложения подписи из списка p7s, sig, sgn, sign и bin, а содержимое файла при этом не меняется. Переименование расширения подпись не портит, и на партии файлов эта операция выполняется одной командой оболочки. Если система всё равно отклоняет файл, причина в формате подписи или в сертификате, а не в имени файла.
Нужны ли дополнительные исследования, если встраивать приложение подписи в свою систему?
Если приложение используется только через графический интерфейс, никаких дополнительных исследований не требуется. При интеграции через опубликованный в эксплуатационной документации перечень функций нужна оценка влияния среды функционирования. Если задействуются функции вне этого перечня, потребуются тематические исследования.
Можно ли развернуть криптопровайдер в контейнере?
Да, начиная с релиза 5.0 R3 поддерживается работа в Docker Engine, Kubernetes, OpenShift и других платформах, там же реализован TLS 1.3 с российской криптографией по классу КС1. Для серверного сценария нужно отдельно проверить тип лицензии: для веб-сервера с ГОСТ TLS на Unix требуется лицензия TLS-сервера, которая считается по числу одновременных подключений.
