Проверка электронной подписи руководителя распадается на три независимых вопроса: цела ли криптография, кому выдан сертификат и были ли у этого человека полномочия на дату подписания. Технический результат «подпись верна» закрывает только первый из них. Смотреть надо файл подписи — p7s, sig или sgn — либо встроенную подпись в PDF: в карточке сертификата видны ФИО владельца, ИНН и ОГРН организации, издатель, срок действия и отпечаток. Главное различие определяет весь порядок работы: если сертификат выдан удостоверяющим центром ФНС на руководителя, полномочия сверяются с выпиской ЕГРЮЛ на дату подписания; если подписал сертификат физического лица, полномочия подтверждает только машиночитаемая доверенность, и проверять ее нужно в реестре ФНС по номеру.
Разберем каждое поле сертификата, которое имеет доказательственное значение, и покажем, чем заявленное время подписания отличается от штампа доверенной службы времени. Отдельно рассмотрим обособленное подразделение и передоверие, где без нотариуса машиночитаемая доверенность не работает. Порядок проверки МЧД по трем реквизитам, шесть типовых причин отрицательного результата, образцы протокола и чек-листа, стоимость подключения КЭДО и ответы на частые вопросы — во второй половине статьи.
Загрузите документ и файл подписи в форму ниже: она покажет статус подписи, данные владельца сертификата, издателя и цепочку доверия.

 Проверка электронной подписи
Покажем, кто и когда подписал документ и действует ли сертификат. Без регистрации.
1 Выберите вид подписи:
2 Загрузите документ и файл подписи:
Документ
Файл подписи (.sig)
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Нужно подписать документ?
Подпишите прямо в браузере через КриптоПро. На PDF можно поставить штамп в нужном месте.
Три вопроса, которые скрываются за фразой «подписал ли руководитель»
Юрист, который получает подписанный файл, решает не одну задачу, а три, и они проверяются разными инструментами. Первый вопрос — целостность: не менялся ли документ после подписания. На него отвечает криптография: при подписании вычисляется хэш документа, и при проверке хэш пересчитывается заново. Совпали — документ не редактировали. Второй вопрос — идентификация: кому принадлежит ключ. На него отвечает сертификат ключа проверки подписи, где записаны ФИО, СНИЛС, ИНН и реквизиты организации. Третий вопрос — полномочия: имел ли этот человек право подписывать именно такой документ. Криптография на него не отвечает вообще.
Разделение важно потому, что положительный результат проверки в КриптоПро CSP или в веб-сервисе означает ровно одно: подпись математически корректна и сертификат в порядке. Он не означает, что подписал генеральный директор, что он был директором в тот день и что у него было право заключать сделку такого размера. Полномочия проверяются в ЕГРЮЛ, в уставе, в приказе или в машиночитаемой доверенности, а не в файле подписи.
Практический вывод для работы с входящим документом: сначала получите электронный оригинал с файлом подписи, потом читайте сертификат, потом сверяйте полномочия с реестром. Пропуск любого шага оставляет дыру, которую вторая сторона использует в споре.
С чего начинается проверка: файл подписи и форматы p7s, sig, sgn
Штамп «Документ подписан электронной подписью» с номером сертификата, который печатается в углу PDF, юридической силы не имеет. Это картинка, нарисованная информационной системой для удобства просмотра. Проверить по ней подпись невозможно: в ней нет ни значения подписи, ни открытого ключа, ни цепочки сертификатов. Юридически значим электронный оригинал с электронной подписью, которую можно проверить программой. Если контрагент прислал только распечатку или PDF со штампом, запрашивайте исходный файл и файл подписи.
Подпись бывает двух видов. Присоединенная включается внутрь файла: получается один контейнер, который открывается только специальной программой, зато потерять части комплекта нельзя. Отсоединенная (открепленная) лежит рядом отдельным файлом — document.pdf и document.pdf.sig. В этом случае исходный документ открывается обычным просмотрщиком, но в проверяющую программу нужно загрузить оба файла. Расширение выбирается в настройках средства подписи: КриптоПро предлагает p7s, sig и sgn, и это одно и то же содержимое в разных обертках. Формат контейнера — CMS, он же PKCS#7, поверх него надстраиваются профили CAdES.
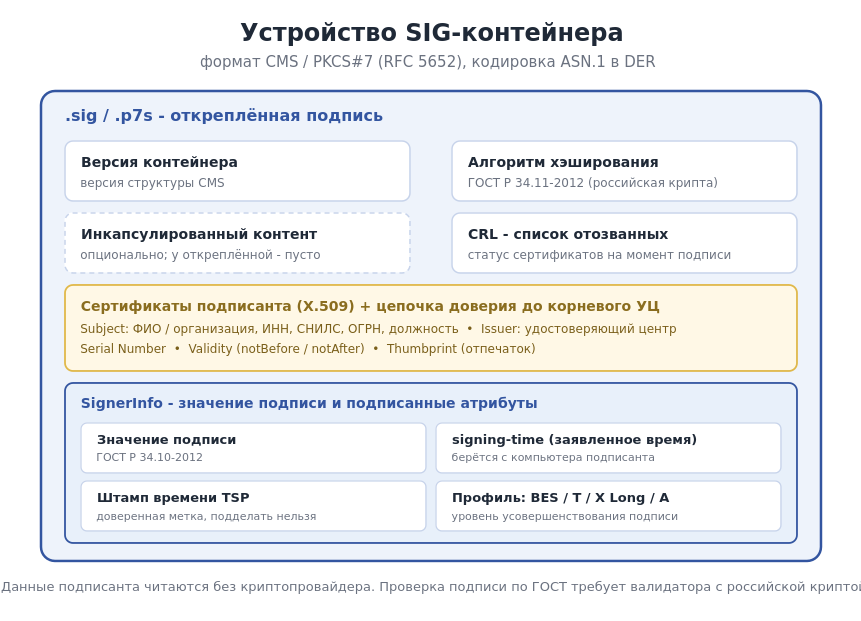
Отдельная ситуация — письмо с ЭЦП, полученное по электронной почте. Вложением приходит либо пара «документ плюс sig», либо контейнер с расширением p7m или p7s. Пересылка такого письма через несколько почтовых серверов подпись не ломает: подпись считается от содержимого файла, а не от письма. Ломает ее пересохранение документа, конвертация в другой формат и любое редактирование, включая автоматическую нормализацию, которую делают некоторые почтовые шлюзы при предпросмотре.
Внимание: распечатка со штампом об электронной подписи не подтверждает юридическую значимость документа. При проверке и в суде нужны электронный оригинал и файл подписи, по которым подпись можно пересчитать.
Что читать в сертификате подписанта
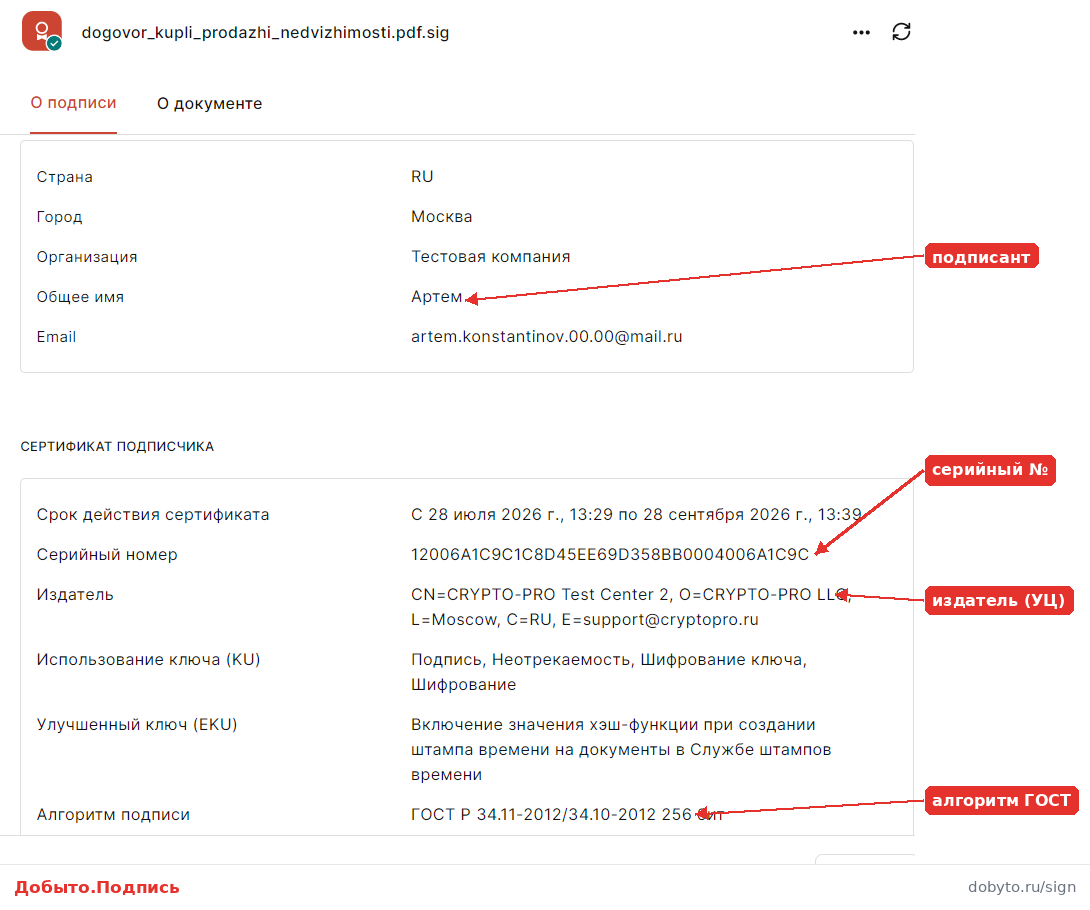
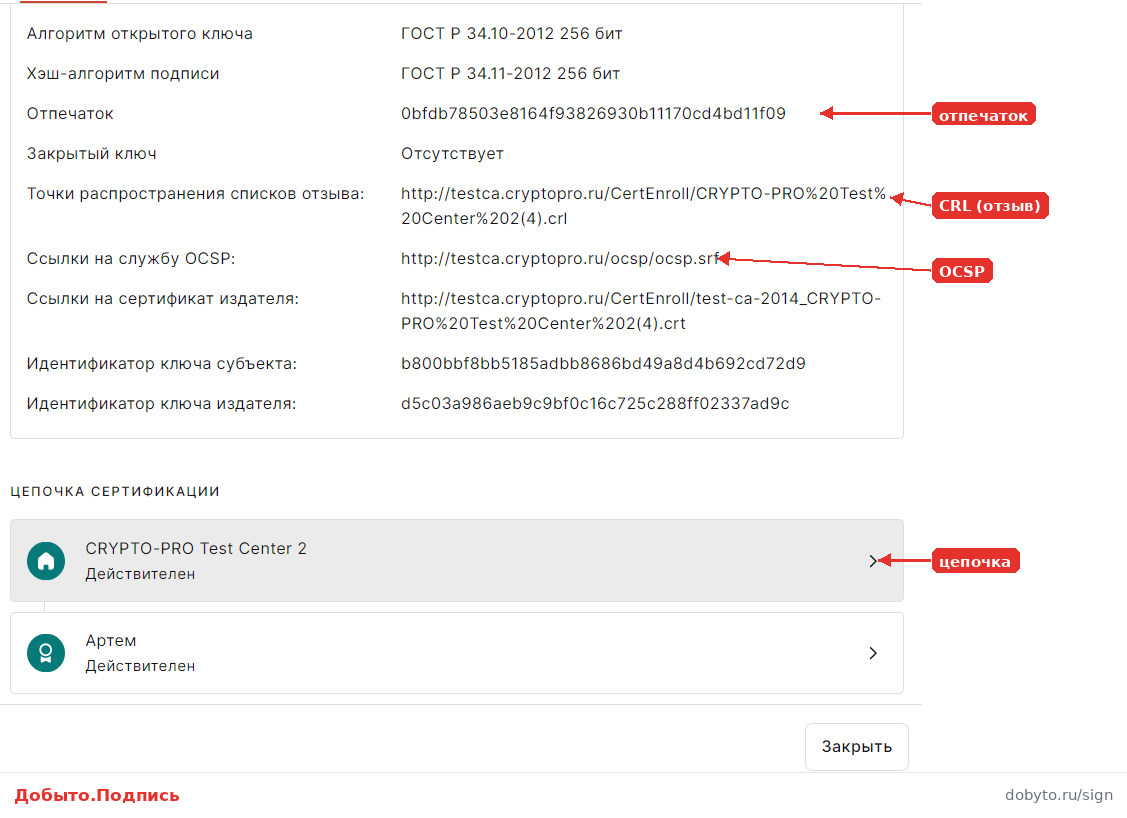
Карточка сертификата открывается в любом средстве проверки: в Инструментах КриптоПро, в КриптоАРМ, в веб-сервисе проверки. Юриста в ней интересуют семь полей, и у каждого свое доказательственное значение.
| Поле сертификата | Что подтверждает | Признак проблемы |
|---|---|---|
| Владелец (субъект): ФИО, СНИЛС, ИНН физлица | Личность подписанта | ФИО не совпадает с директором в ЕГРЮЛ |
| Организация, ИНН и ОГРН юрлица, должность | Привязку подписанта к компании | Полей нет вовсе: это сертификат физлица, нужна МЧД |
| Издатель | Кто выпустил сертификат | Издатель отсутствует в перечне аккредитованных удостоверяющих центров |
| Срок действия «с» и «по» | Период, когда сертификат действовал | Дата подписания вне периода действия |
| Серийный номер и отпечаток | Идентификатор конкретного экземпляра сертификата | Отпечаток не совпадает с тем, что указан в реестре компании |
| Алгоритмы подписи и хэширования | Соответствие ГОСТ Р 34.10-2012 и ГОСТ Р 34.11-2012 | Иностранные алгоритмы: квалифицированной такая подпись не будет |
| Адреса точек CRL и службы OCSP | Возможность проверить отзыв сертификата | Адресов нет или они недоступны: статус отзыва не подтвердить |
Из таблицы следует практический критерий отбора: если в сертификате нет наименования организации, ИНН и ОГРН юрлица, перед вами сертификат физического лица, и дальше проверяется не сертификат, а доверенность. Требования к составу квалифицированного сертификата установлены приказом ФСБ России № 795, требования к средствам электронной подписи — приказом ФСБ России № 796.
Как проверить, что документ подписал именно руководитель: пошаговая инструкция
- Шаг 1. Запросите электронный оригинал документа и файл подписи. Распечатка со штампом и скриншот из чужой системы для проверки не годятся.
- Шаг 2. Загрузите пару файлов в средство проверки: Инструменты КриптоПро, КриптоАРМ или веб-сервис. Для отсоединенной подписи загружаются оба файла, для присоединенной — только контейнер.
- Шаг 3. Убедитесь, что подпись математически верна и хэш документа совпадает. Отрицательный результат на этом шаге означает, что файл изменен или подпись относится к другой версии документа.
- Шаг 4. Откройте сертификат и выпишите ФИО владельца, ИНН и ОГРН организации, должность, издателя, серийный номер, отпечаток и срок действия.
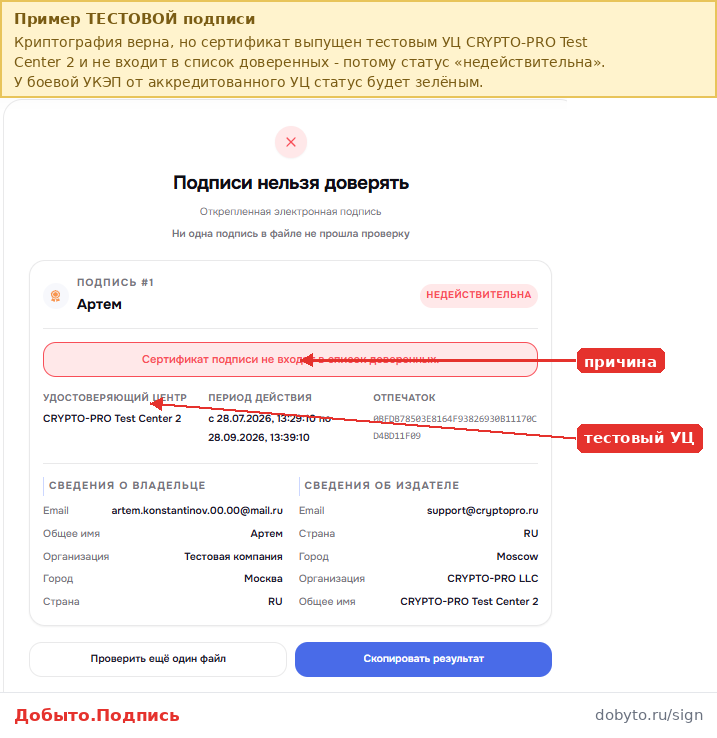
- Шаг 5. Проверьте цепочку доверия: сертификат подписанта, сертификат удостоверяющего центра, сертификат головного удостоверяющего центра. Разрыв цепочки дает статус «подписи нельзя доверять» даже при корректной криптографии.
- Шаг 6. Проверьте статус отзыва по списку отозванных сертификатов или через службу OCSP на дату подписания, а не на сегодня.
- Шаг 7. Сверьте ФИО и должность с выпиской ЕГРЮЛ на дату подписания. Если подписант не руководитель, переходите к проверке машиночитаемой доверенности.
В практике Добыто юристы чаще всего останавливаются после третьего шага и считают проверку законченной. Именно между четвертым и седьмым шагами обнаруживаются документы, подписанные бывшим директором и сотрудником без доверенности.
Полномочия: руководитель по ЕГРЮЛ или представитель по МЧД
С сентября 2023 года переходный период закончился, и электронный документ от имени организации подписывается двумя способами. Либо руководитель юридического лица или индивидуальный предприниматель ставит свою квалифицированную подпись. Либо документ подписывает сотрудник сертификатом физического лица, и к подписи прикладывается машиночитаемая доверенность. Третьего варианта нет: сертификаты с указанием сотрудника организации в качестве владельца больше не выпускаются.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Сертификат руководителя выдает удостоверяющий центр ФНС, а также доверенные лица ФНС в Центральном банке и Федеральном казначействе. Он выдается один на организацию, первичная выдача проходит при личной явке, доверенность на получение не принимается, и ключ записывается на токен без права копирования. Для юриста это два практических следствия: сертификат руководителя невозможно легально размножить на несколько рабочих мест, а появление двух разных отпечатков сертификата директора за один период — повод задать вопрос.
Факт: сертификат на руководителя выдается удостоверяющим центром ФНС один на организацию, первично только при личном присутствии и записывается на носитель без возможности копирования ключа.
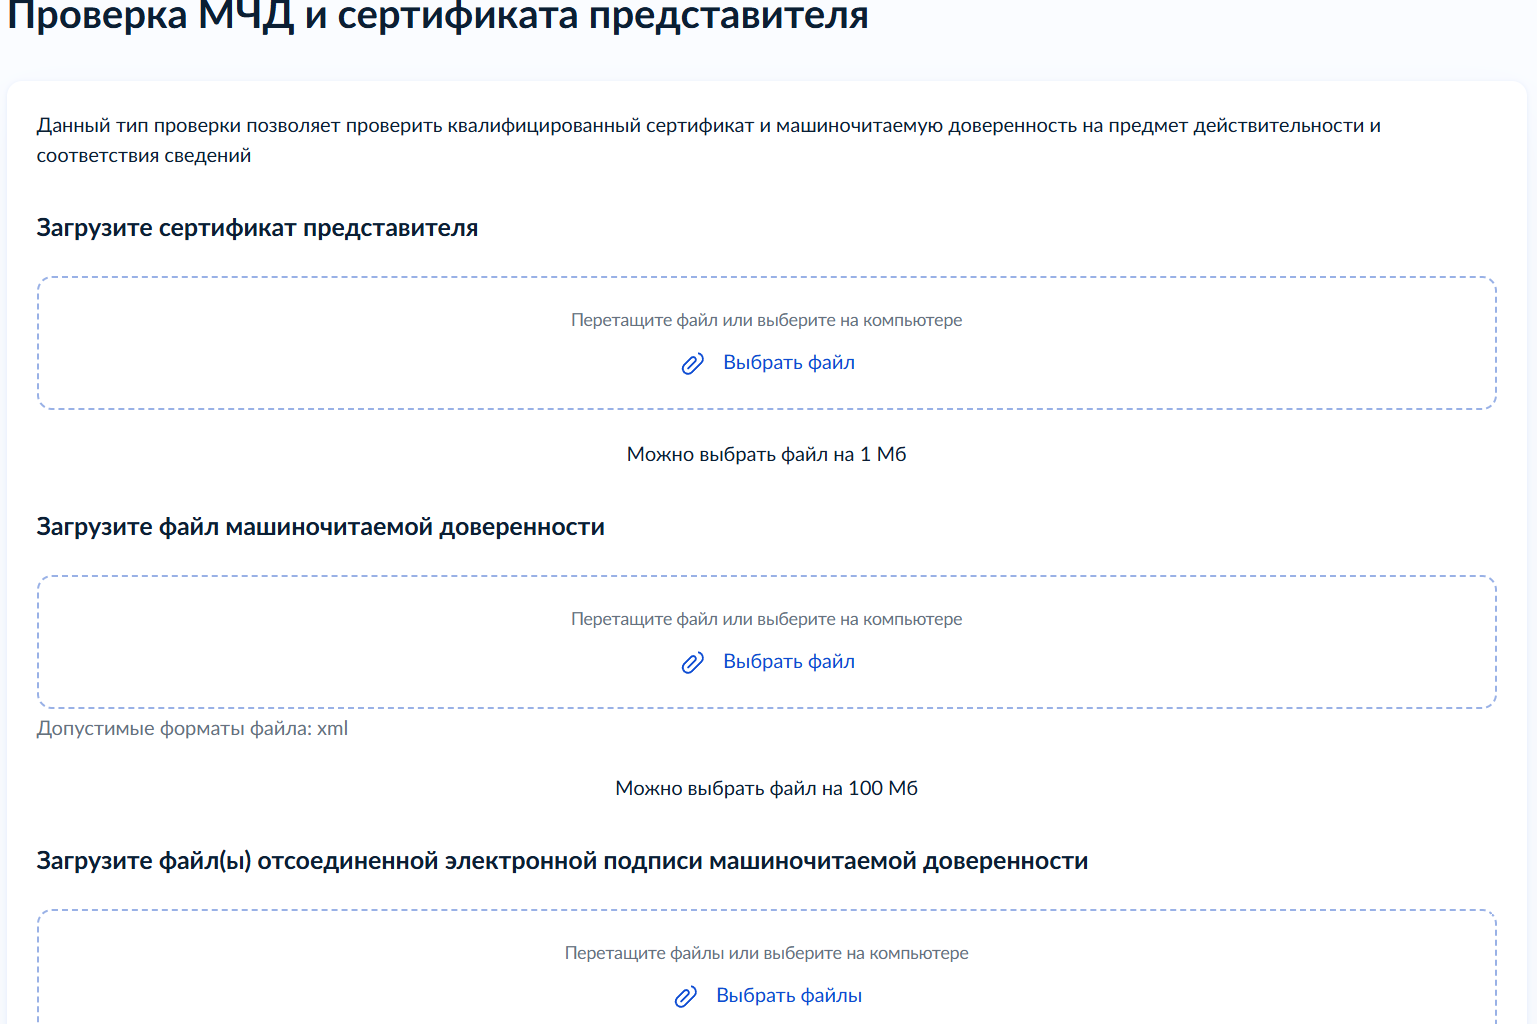
Машиночитаемая доверенность — это XML-файл, подписанный квалифицированной подписью руководителя. Состав сведений установлен приказом Минцифры № 857, формат XML — приказом № 858, порядок формирования классификатора полномочий — приказом № 856. Данные МЧД включают доверителя, доверенное лицо, срок и перечень полномочий, а идентифицируется доверенность 36-значным номером GUID. Проверить статус можно в едином хранилище на портале машиночитаемых доверенностей ФНС: сервис показывает, активна доверенность или отозвана, и раскрывает полномочия представителя.
Лайфхак: чтобы посмотреть полные сведения по МЧД, нужны три реквизита — 36-значный номер доверенности, ИНН доверителя и СНИЛС доверенного лица. Без них сервис покажет только статус.
Отдельный случай — обособленное подразделение. Нотариальное удостоверение доверенности по Гражданскому кодексу обязательно всегда, кроме двух ситуаций: когда доверенность выдается юридическим лицом другому юридическому лицу и когда цепочка идет через руководителя обособленного филиала. Во всех остальных случаях передоверия внутри компании, включая передачу полномочий от главного бухгалтера рядовому бухгалтеру, МЧД заверяется нотариально. Если контрагент прислал МЧД в порядке передоверия без нотариального удостоверения и вне этих двух исключений, доверенность дефектна.
Полезно знать: МЧД и сертификат подписанта между собой реквизитами не связаны. Доверенность выдается на срок до нескольких лет, и за это время представитель может сменить несколько сертификатов — это не делает доверенность недействительной.
Мария Ж, судебный эксперт по трудовому праву: «Полномочия в МЧД до сих пор часто пишут текстом, а не кодом классификатора. Ни одна информационная система такую формулировку не разберет и автоматически полномочия не сверит, поэтому по значимым сделкам мы читаем МЧД глазами и сопоставляем формулировку с предметом документа. Заведите правило: перед подписанием договора запрашивайте номер доверенности и проверяйте полномочия в реестре ФНС вручную».
Если вы работодатель и читаете этот раздел с мыслью, что у вас кадровые документы подписывают кто чем, отдельный специалист по криптографии для наведения порядка не нужен: в Добыто право подписи по типам документов задается маршрутом, а сертификаты сотрудников ведутся в общем реестре.
Образцы документов для проверки и учета электронных подписей
Комплект закрывает три задачи: зафиксировать результат проверки, разобрать отрицательный результат и навести порядок в учете сертификатов. Начните с протокола проверки — именно он прикладывается к материалам спора.
| Документ | Скачать |
|---|---|
| Протокол проверки электронной подписи (образец) | Скачать |
| Чек-лист диагностики «Подпись не валидна» | Скачать |
| Реестр сертификатов сотрудников (XLSX) | Скачать |
| Машиночитаемая доверенность: образец и структура XML | Скачать |
| Приказ об ответственном за КЭДО и делегировании права подписи | Скачать |
| Заявление на аннулирование сертификата ЭП | Скачать |
Момент подписания: заявленное время и штамп доверенной службы
В блоке SignerInfo хранится время подписания, которое указало само средство подписи. Это заявленное время: оно берется с часов компьютера подписанта и переставляется системными настройками. Доказательственного значения такое время не имеет. Момент подписания фиксирует штамп времени, который выдает доверенная служба: она получает хэш документа, добавляет точное время и подписывает результат своим сертификатом. Службы штампа времени есть у ФНС и у аккредитованных удостоверяющих центров.
Вторая метка — ответ службы OCSP, подтверждающий, что на момент подписания сертификат не был отозван. Штамп времени и OCSP-ответ вместе превращают обычную подпись в усовершенствованную. Архивная метка ставится поверх обеих и заверяет их. Практический смысл: усовершенствованная подпись проверяется после того, как срок действия сертификата истек, а обычная — нет.
Разрыв здесь возникает из-за сроков хранения. Кадровые документы хранятся десятилетиями, финансовые подпадают под собственные перечни сроков, а срок действия сертификата ограничен. Требования к хранению электронных документов заданы правилами организации хранения, учета и использования документов — приказом Минкультуры № 526, а стратегия долговременной сохранности описана в ГОСТ Р 57762-2017: читаемость, интерпретируемость, идентифицируемость, доступность, аутентичность, конвертация, миграция и безопасность.
Мария Ж, специалист по цифровой подписи и КЭДО: «Штампу времени при внедрении почти не уделяют внимания, а потом в споре выясняется, что момент подписания подтвердить нечем. Мы закладываем метку времени в маршрут подписания сразу, на этапе настройки, а не после первого конфликта. Проверьте по своим подписанным документам: если в блоке подписи нет штампа времени, у вас есть только заявленная дата с чужого компьютера».
Важный нюанс из практики: когда штамп времени отсутствует, момент подписания подтверждают косвенно — логами входа в систему, журналом действий пользователя и записями о создании и открытии документа. Это работает, но требует, чтобы журнал ЭЦП и события системы велись и выгружались, а не хранились только в базе поставщика.
Почему проверка не проходит: шесть причин и что делать
Отрицательный результат проверки чаще означает проблему на стороне проверяющего, а не подделку. Разбирать нужно по порядку.
- Нет цепочки доверия. Корневой сертификат удостоверяющего центра не установлен на компьютере. Для квалифицированной подписи цепочка обычно ставится вместе с сертификатом, для неквалифицированной — нет. Проверить состав аккредитованных удостоверяющих центров и корневые сертификаты можно в едином реестре аккредитованных удостоверяющих центров.
- Сертификат выпущен тестовым удостоверяющим центром. Криптография при этом корректна, но издателя нет в списке доверенных, и статус подписи — недействительна. Типичная ситуация при пилотных запусках систем.
- Сертификат отозван. Владелец сообщил о компрометации ключа, и удостоверяющий центр включил сертификат в список отозванных. Документы, подписанные после включения в список, проверку не проходят.
- Файл изменен после подписания. Пересохранение PDF, конвертация, добавление комментария. Хэш не совпадает, и восстановить подпись нельзя — документ нужно переподписывать.
- Версия криптопровайдера не поддерживает формат ключа. КриптоПро CSP 4.0 работает только с извлекаемыми ключами. Неизвлекаемые ключи и режим с защитой канала поддерживаются начиная с версии 5.0, а работа через интерфейс PKCS#11 — с версии 5.0 R2.
- Носитель не читается. Рутокен Лайт хранит только программные ключи, Рутокен ЭЦП 3.0 умеет генерировать неизвлекаемые. Носители вроде ESMART Token с поддержкой ГОСТ работают через свои драйверы, и без установленной библиотеки контейнер не виден. Отдельная история — забытый PIN-код: пользовательский PIN разблокируется администраторским через панель управления носителя, а если утрачены оба, ключ восстановлению не подлежит и сертификат перевыпускается.
Важный нюанс из практики: результат проверки нужно фиксировать в момент проверки, а не пересказывать по памяти. Сервисы формируют протокол проверки отдельным файлом с указанием статуса, реквизитов сертификата и алгоритмов; в сервисе Добыто протокол скачивается в один клик и приобщается к делу вместе с оригиналом и файлом подписи.
Мария Ж, юрист со стажем более 20 лет: «Частая ошибка — хранить подписанные документы без файлов подписи, оставляя только PDF со штампом. Через год, когда потребуется доказать авторство, восстановить подпись будет уже неоткуда. Выгружайте из системы полный комплект: исходный файл, файл подписи и протокол проверки, и храните их вместе».
Кто подписал: сценарии и порядок действий
Порядок проверки зависит от того, чей сертификат стоит под документом. Таблица сводит четыре типовых сценария.
| Сценарий | Чем подтверждаются полномочия | Что критично проверить |
|---|---|---|
| В сертификате указаны организация, ИНН, ОГРН и должность руководителя | Сведения ЕГРЮЛ и устав | Совпадение ФИО с выпиской ЕГРЮЛ на дату подписания и ограничения устава по сумме сделки |
| Сертификат физического лица без реквизитов организации | Машиночитаемая доверенность | Статус МЧД в реестре ФНС и соответствие формулировки полномочий предмету документа |
| Подписал руководитель обособленного подразделения | МЧД от руководителя юрлица, при передоверии — положение о филиале | Необходимость нотариального удостоверения при дальнейшем передоверии внутри филиала |
| Обезличенный сертификат информационной системы | Сертификат выдан на юрлицо и привязан к системе | Допустимость автоматического подписания для этого типа документа |
Обезличенный сертификат выдается оператору информационной системы на юридическое лицо и используется для автоматического подписания. Кадровые документы за конкретного работника им подписывать нельзя, и в спорной ситуации этот довод работает против того, кто такую схему построил.
Когда такая проверка избыточна и во что обходится ошибка
Полный протокол с проверкой цепочки, отзыва и полномочий нужен не всегда. Он избыточен для внутренней переписки и служебных записок, которые не порождают обязательств. Он избыточен для документов, подписанных внутри одной информационной системы, где сертификаты выпускала сама компания и регламент проверки прописан в локальном нормативном акте. Он избыточен, когда стороны входят в одну группу компаний и риск оспаривания сделки не рассматривается. В этих случаях достаточно технической проверки статуса подписи.
Стоимость ошибки при поверхностной проверке
Цена пропущенного шага измеряется не переоформлением документа. В трудовых спорах суд исследует не только сам факт подписи, но и то, что подписанный работником документ в неизменном виде передан в удостоверяющий центр, а также весь комплект локальных актов о переходе на электронный документооборот. Отсутствие любого звена лишает работодателя доказательства.
Кейс из практики: работник розничной сети оспорил увольнение, заявив, что подписывал заявление на оплату больничного, а подписанным оказалось заявление об увольнении по собственному желанию. Суд изучил порядок применения электронной подписи в компании и подтверждение авторства, признал увольнение незаконным, восстановил работника в должности и взыскал средний заработок за время вынужденного прогула и компенсацию морального вреда. В другом деле работник оспорил соглашение о расторжении трудового договора, подписанное усиленной неквалифицированной подписью с токена, хранившегося в общем сейфе; суд встал на сторону работника.
Для договорной работы риск другой: подпись сотрудника без действующей МЧД дает основание оспаривать сделку как совершенную неуполномоченным лицом. Гражданский кодекс позволяет закрыть этот дефект последующим одобрением сделки руководителем, но одобрение нужно оформить, а не подразумевать.
Стоимость подключения КЭДО и проверки подписи
Стоимость зависит от численности сотрудников, набора видов подписи и потребности в интеграции с учетной системой. Данные приведены на дату публикации.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП | от 50 ₽ за сотрудника / мес | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» | 50 сотрудников за 30 000 ₽ в год | оплата за год |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Выпуск ПЭП и УНЭП для сотрудников | входит в тариф | при подключении |
| Модуль интеграции с 1С:ЗУП | входит в тариф «Бизнес» | установка и настройка за один день |
| Электронный архив документов | входит в тариф «Бизнес» | при подключении |
Итоговая сумма складывается из численности, выбранного набора видов подписи и потребности в интеграции с 1С и электронном архиве. Полный состав тарифов и условия перехода между ними опубликованы на странице тарифов ДОБЫТО КЭДО.
УКЭП в тарифы не входит и оформляется через партнерские удостоверяющие центры, а ПЭП и УНЭП для сотрудников выпускаются на всех тарифах без отдельной оплаты. Платформа соответствует требованиям 377-ФЗ, статей 22.1-22.3 Трудового кодекса РФ и 152-ФЗ о персональных данных.
Выводы
Технический результат проверки подписи и вывод о том, что документ подписал руководитель, — разные утверждения. Криптография подтверждает неизменность документа, сертификат идентифицирует человека, а право подписи следует из ЕГРЮЛ или из машиночитаемой доверенности, которую проверяют отдельно в реестре ФНС. Момент подписания доказывает только штамп доверенной службы времени, а не дата в свойствах файла. Полный комплект доказательства — электронный оригинал, файл подписи и протокол проверки, сохраненные вместе.
В Добыто мы настраиваем маршруты подписания так, чтобы комплект собирался автоматически: сертификаты сотрудников ведутся в реестре, документы уходят в электронный архив вместе с файлами подписи, а результат проверки выгружается отдельным протоколом. Это снимает основную часть вопросов, которые иначе приходится разбирать уже в споре.
Частые вопросы
Действительна ли подпись, если срок сертификата истек после подписания?
Подписывать документ можно только в период действия ключа подписи. Если подпись поставлена в этот период, истечение срока сертификата само по себе документ не порочит. Проблема техническая: без штампа времени и без OCSP-ответа проверяющая программа не сможет подтвердить, что подписание произошло до истечения срока, и покажет отрицательный результат. Поэтому по документам с длительным сроком хранения подпись переводят в усовершенствованный формат со штампом времени и архивной меткой.
Директор сменился, а документ подписан сертификатом прежнего руководителя. Что проверять?
Сравнивайте дату подписания, зафиксированную штампом времени, с датой внесения сведений о новом руководителе в ЕГРЮЛ. Если подпись поставлена до смены, документ подписан уполномоченным лицом. Если после, полномочия отсутствовали, и потребуется либо доверенность, либо последующее одобрение сделки новым руководителем. Отдельно проверьте, был ли отозван сертификат прежнего директора: при смене руководителя сертификат подлежит аннулированию по заявлению в удостоверяющий центр, а не просто удалению из реестра компьютера.
Контрагент прислал только PDF со штампом об электронной подписи. Что запрашивать?
Запрашивайте исходный файл в том виде, в каком он подписывался, и файл подписи с расширением p7s, sig или sgn, либо подписанный контейнер, если подпись присоединенная. Если подпись встроена в PDF по стандарту, достаточно самого PDF, но проверять его нужно средством, которое умеет читать встроенные подписи по ГОСТ. Дополнительно запросите номер МЧД, если подписант не значится руководителем в ЕГРЮЛ.
Документ подписан сертификатом физлица без МЧД. Он ничтожен?
Автоматически нет. Отсутствие полномочий на момент подписания — основание оспаривать сделку, а не безусловное ее отсутствие. Гражданский кодекс допускает последующее одобрение действий неуполномоченного лица органом юридического лица. Практический шаг: получить письменное одобрение сделки от руководителя либо переподписать документ. Для кадровых документов такой путь не работает, там требования к подписи заданы Трудовым кодексом и 377-ФЗ.
Директор передал токен помощнику. Насколько это законно?
Часть 1 статьи 10 63-ФЗ обязывает участников электронного взаимодействия не допускать использование принадлежащих им ключей подписи без своего согласия. Прямого запрета передавать ключ с согласия владельца в законе нет, но ответственность за все подписанное остается на владельце сертификата: экспертиза почерка здесь невозможна, а презумпция авторства работает против него. Юридически корректная альтернатива — выдать помощнику собственный сертификат физического лица и МЧД с ограниченным перечнем полномочий.
Чем проверка УНЭП отличается от проверки УКЭП в споре?
Для квалифицированной подписи достаточно самого 63-ФЗ: документ равнозначен подписанному собственноручно, дополнительных соглашений не требуется. Для неквалифицированной подписи придется дополнительно представить соглашение сторон или локальный нормативный акт с порядком создания и проверки подписи и порядком разбора конфликтных ситуаций, а также подтвердить, что цепочка сертификатов вашего удостоверяющего центра корректна. Исключение — УНЭП, выданная через инфраструктуру электронного правительства: для нее отдельное соглашение сторон не нужно.
