Кто в компании отвечает за инвентаризацию доступов: норма и распределение ролей
Юрлицо-оператор обязано назначить ответственного за организацию обработки персональных данных. Это требование части 1 статьи 22.1 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных». По части 2 той же статьи ответственный подотчётен исполнительному органу организации и ведёт внутренний контроль соблюдения закона, в том числе требований к безопасности. Должность закон не называет. Функцию можно поручить специалисту по кадрам, IT-специалисту или другому работнику, отдельная штатная единица не требуется.
Статья 18.1 152-ФЗ добавляет три обязанности оператора, которые прямо касаются доступов:
- принять локальные акты по обработке персональных данных;
- проводить внутренний контроль и (или) аудит соответствия обработки закону, требованиям к защите, политике оператора и локальным актам;
- знакомить работников с этими документами или обучать их.
Изменения в статью внесены Федеральным законом от 14.07.2022 № 266-ФЗ. Закон не определяет, кто выгружает список учётных записей, кто их блокирует и кто подтверждает объём доступа. Это решает компания и фиксирует в ЛНА.
В таблице роли участников проверки разделены по основанию. Одни предписаны нормой, другие компания закрепляет сама как организационную практику.
| Участник | Что делает при инвентаризации и кадровых событиях | Основание |
|---|---|---|
| Ответственный за организацию обработки персональных данных | Организует внутренний контроль соблюдения 152-ФЗ, включая требования безопасности; подотчётен исполнительному органу | Обязателен для юрлица-оператора: ч. 1-2 ст. 22.1 152-ФЗ |
| Специалист по кадрам | Инициирует и документирует кадровое событие; заранее сообщает IT и информационной безопасности дату увольнения | Организационная практика, закрепляется в ЛНА |
| IT-специалист | Отключает учётные записи и общие доступы, отзывает доступы, проверяет связанные сервисы | Организационная практика |
| Специалист по информационной безопасности | Проверяет журналы и оставшиеся учётные записи | Организационная практика |
| Непосредственный руководитель | Подтверждает передачу дел и выполнение чек-листа увольнения, подтверждает служебную необходимость доступа | Организационная практика; объём доступа к кадровым данным ограничен ст. 88 ТК РФ |
| Руководитель организации | Отзывает машиночитаемые доверенности, выданные работнику; подписывает заявление на отзыв сертификата уволившегося | Порядок отзыва доверенностей и регламент удостоверяющего центра |
Для всей таблицы проверочный критерий задаёт статья 88 ТК РФ. Кадровые данные доступны только специально уполномоченным лицам и только в объёме, необходимом для конкретных функций. Передача внутри организации идёт по локальному акту, с которым работника знакомят под роспись. Если у доступа нет владельца, который подтвердил его объём, и нет записи в ЛНА, по итогам инвентаризации такой доступ становится кандидатом на отзыв.
Проверьте две вещи: есть ли в компании приказ о назначении ответственного по статье 22.1 152-ФЗ и названы ли в ЛНА исполнители пересмотра доступов.
Что входит в инвентаризацию: учётные записи, журналы, подписи и лицензии
Кадровые данные в учётной системе и системе КЭДО обрабатываются в информационной системе персональных данных (ИСПДн). На неё распространяется статья 19 152-ФЗ. Часть 1 обязывает оператора принимать меры против неправомерного или случайного доступа. Пункт 8 части 2 прямо называет среди таких мер установление правил доступа к персональным данным, а также регистрацию и учёт всех действий с ними в ИСПДн.
Набор мер конкретизируют два акта: постановление Правительства РФ от 01.11.2012 № 1119 и приказ ФСТЭК России от 18.02.2013 № 21 в редакции от 14.05.2020. В приложении к приказу выделены группы мер «Управление доступом» и «Регистрация событий безопасности». Какие меры применять, зависит от требуемого уровня защищённости ИСПДн.
Объекты проверки не ограничиваются списком логинов, и у каждого объекта своё основание:
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
| Объект | Что сверять | Основание |
|---|---|---|
| Учётные записи и роли в кадровой системе, КЭДО и 1С | Совпадает ли список с актуальным составом работников; соответствует ли роль функциям; отозваны ли роли по прежней должности после перевода | ст. 88 ТК РФ, ст. 19 152-ФЗ |
| Регистрация действий с персональными данными | Ведётся ли учёт всех действий в ИСПДн | п. 8 ч. 2 ст. 19 152-ФЗ, приказ ФСТЭК № 21 |
| Сертификаты электронной подписи работников | Остались ли действующие сертификаты уволенных; в каких интеграциях прописан каждый сертификат | ч. 7 ст. 14 63-ФЗ |
| Машиночитаемые доверенности (МЧД) | Кому выданы, действуют ли, выданы ли на их основе доверенности в порядке передоверия | Порядок отзыва МЧД через личный кабинет |
| Ключевые носители | Сданы ли носители уволенных; сменены ли заводские пин-коды; кто знал чужие пин-коды | ЛНА о работе с электронной подписью, ст. 10 63-ФЗ |
| Лицензии на программы | Число пользователей и установок, срок подписки, способы использования по договору | ст. 1235 ГК РФ |
| Лицензии криптопровайдера | Вшита ли лицензия в сертификат или куплена полная; на каких рабочих местах используются другие ключи | Условия правообладателя криптопровайдера |
Бухгалтерская инвентаризация эту таблицу не закрывает. Ей посвящена часть 3 статьи 11 Федерального закона от 06.12.2011 № 402-ФЗ: сроки, случаи и порядок инвентаризации активов и обязательств определяет сам экономический субъект, если обязательность не установлена законом или стандартами. Пересмотр учётных записей и лицензий из этой нормы не следует. Если компания хочет проверять доступы одновременно с годовой инвентаризацией, это прописывают в ЛНА отдельным пунктом.
Лицензия на программу, лицензия регулятора и лицензия криптопровайдера
Под словом «лицензия» в этой проверке скрываются три разных документа. Первый из них — право использования программы. По пунктам 1, 2 и 6 статьи 1235 ГК РФ лицензиат использует программу в пределах и способами, которые предусмотрены договором. Договор заключается письменно и указывает предмет и способы использования. Сверка сводится к сравнению фактических установок, числа пользователей и сроков подписки с договорными лимитами. Общей законной периодичности такой сверки нет.
Второй документ — лицензия регулятора на деятельность. ФСТЭК России выдаёт лицензии на техническую защиту конфиденциальной информации и на разработку средств защиты информации. Разработка средств защиты начинается с любой функции безопасности, вплоть до проверки пароля пользователя, поэтому лицензия нужна разработчику, если продукт продаётся в РФ. Получает её вендор. Покупателю остаётся проверить наличие лицензии у разработчика системы КЭДО до заключения договора. Сертификат ФСТЭК на программный продукт выдаётся на конкретную версию, так что при обновлении системы сверяют и версию, указанную в сертификате.
Третий документ — лицензия криптопровайдера, программы, через которую работает усиленная подпись. Встроенная криптография на токене эту программу не заменяет. Если информационной системе нужен криптопровайдер, его устанавливают на компьютер и вводят лицензию.
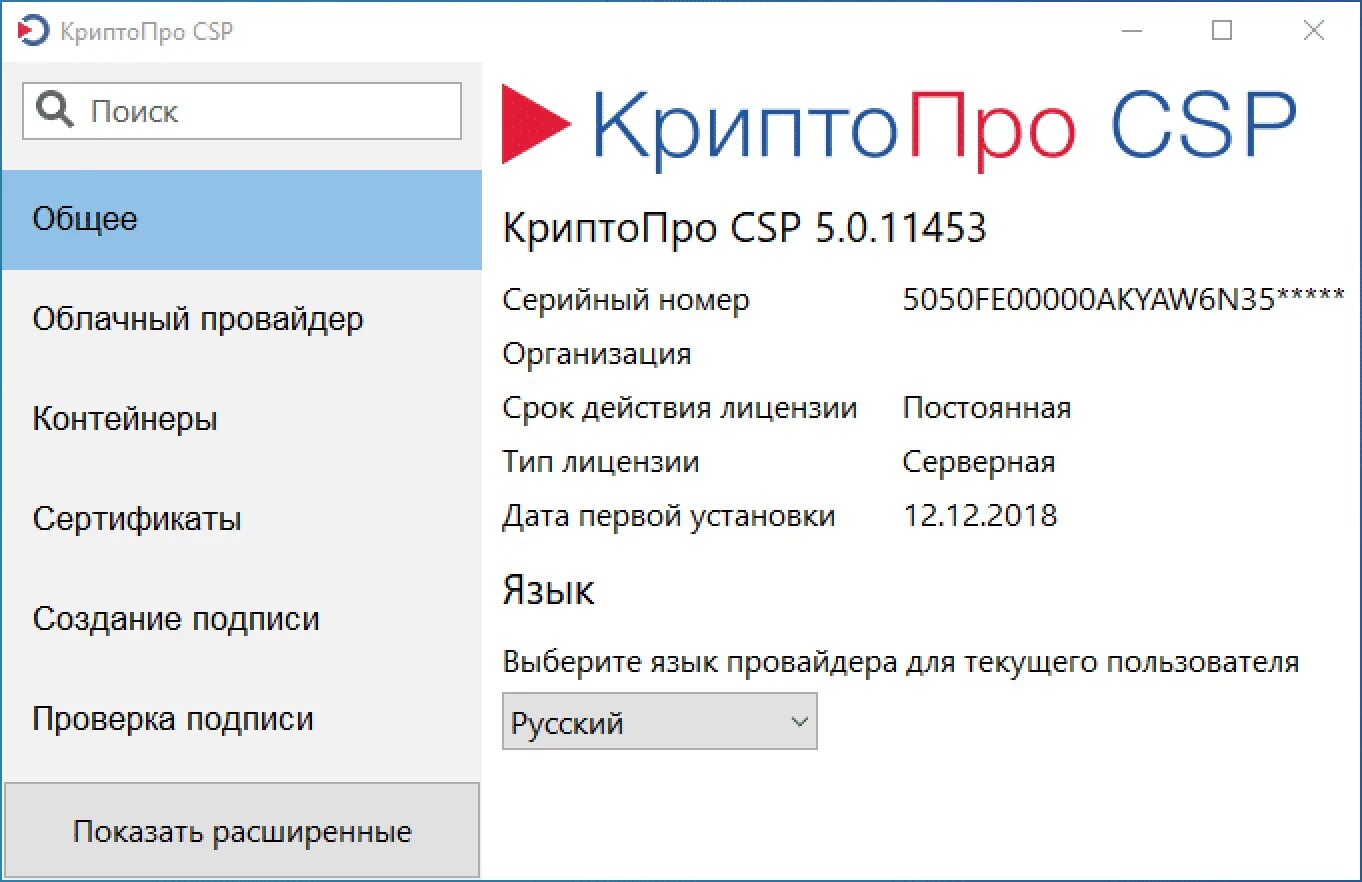
Полезно знать: лицензия криптопровайдера, вшитая в сертификат подписи, действует столько же, сколько сам сертификат, и только для ключа этого сертификата. Если на том же рабочем месте используют другие ключи или формируют запросы на сертификат, нужна полная лицензия.
Носители проверяют отдельно от лицензий. В практике Добыто вопрос политик пин-кодов поднимается на каждом внедрении: без них смена заводского значения мало что даёт.
Мария Ж, специалист по цифровой подписи и КЭДО: «Токен с заводским пин-кодом защищённым хранилищем не считается, потому что заводские значения известны всем. Поэтому сначала администратор настраивает политики качества пин-кода и число попыток ввода до блокировки, и только после этого носители раздают сотрудникам на смену пин-кода. Если раздать раньше, часть работников поставит слабые комбинации, и переделывать придётся вручную. При инвентаризации носителей проверьте, включён ли запрет на использование пин-кода по умолчанию.»
Составьте перечень объектов по таблице. Для каждого отметьте, кто ведёт его список и где этот список хранится.
Когда пересматривать доступы: периодичность и сроки отключения
Интервала «раз в год» или «раз в квартал» для пересмотра доступов нет ни в статьях 18.1 и 19 152-ФЗ, ни в постановлении № 1119, ни в статьях 22.1-22.3 ТК РФ о кадровом электронном документообороте. Периодичность компания определяет сама в ЛНА с учётом своих рисков, и это внутреннее правило. Стандарт ГОСТ Р ИСО/МЭК 27002-2021 утверждён приказом Росстандарта от 20.05.2021 № 416-ст. Он рекомендует пересматривать права доступа периодически, а также после смены должности или увольнения. Стандарт можно взять как ориентир, но обязательной нормой для всех компаний он не служит.
В открытых чек-листах встречаются формулировки «ежегодная инвентаризация используемых лицензий» и «закрытие доступа не позднее начала следующего рабочего дня после увольнения». Это рекомендации авторов, ссылаться на них как на норму нельзя. Для увольнения в законе есть только общая рамка: по части 3 статьи 84.1 ТК РФ днём прекращения трудового договора по общему правилу считается последний день работы. Конкретный срок отключения учётных записей компания обосновывает требованиями к своей ИСПДн и закрепляет внутренним порядком.
Внеплановую проверку запускают кадровые события:
- при приёме доступы выдаются в первый рабочий день, и с этого момента у каждого из них появляется владелец;
- при переводе отзываются роли по прежней должности;
- при увольнении проверяются все связанные учётные записи, а не только основная.
Кейс из практики: спор об увольнении через систему КЭДО прошёл четыре этапа в 2022-2023 годах. Работодатель разработал положение о КЭДО, перечень документов и категорий работников, порядок создания личного кабинета и получил согласие работника. Районный суд и апелляция поддержали работодателя. Кассация акты отменила, потому что в деле не оказалось сведений о порядке идентификации. При новом рассмотрении, решением от 20.01.2023, спор выиграл работник. Подпись ему выдали в день подписания заявления об увольнении, за него подписывал другой человек, и всё это зафиксировала система самого работодателя.
Мария Ж, судебный эксперт по трудовому праву: «Мы разводим во времени выдачу подписи работнику и первые кадровые действия с ней. Если дата выдачи подписи совпадает с датой заявления об увольнении, суд оценивает это не в пользу работодателя, даже когда положение о КЭДО и перечень документов оформлены правильно. Проверьте, фиксирует ли ваша система дату и обстоятельства выдачи подписи и описан ли в ЛНА порядок идентификации работника при подписании.»
Перед развёртыванием системы на всю компанию в Добыто закладывается пилотная группа. Так до массовой выдачи доступов проверяется, что работники фактически умеют пользоваться системой.
Запишите в ЛНА периодичность планового пересмотра и перечень кадровых событий, которые запускают внеплановую проверку.
Отзыв доступов при увольнении и переводе: доверенности, сертификаты, учётные записи
Отключение готовят до последнего рабочего дня. Специалист по кадрам заранее сообщает IT и информационной безопасности дату увольнения, чтобы они успели отключить учётные записи, отозвать доступы и проверить связанные сервисы. Закон такой обязанности не устанавливает, поэтому порядок и сроки фиксируются в ЛНА.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Работнику выдаётся собственная подпись физического лица. Полномочия действовать от имени компании подтверждает машиночитаемая доверенность. Подпись уходит вместе с человеком, а полномочия принадлежат компании, и снимает их тоже компания. Если отозвать только сертификат, бывший работник вправе получить новый сертификат как физическое лицо и подписывать документы от имени компании по действующей доверенности. Доверенность компания отзывает через личный кабинет сама и круглосуточно, без обращения к третьим лицам, поэтому её отзывают первой. Если у работника было право передоверия, проверяют, отозвались ли выданные им доверенности следующего уровня.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Ни один нормативный акт не говорит работодателю прямо, что при увольнении нужно отозвать доверенность: это выводится из логики. Поэтому в типовых чек-листах есть пункт про сертификат и нет пункта про доверенность. Мы ставим отзыв доверенностей отдельной строкой, до пункта про сертификат. Откройте свой чек-лист увольнения и проверьте, есть ли в нём такая строка.»
Для сертификата действует часть 7 статьи 14 63-ФЗ. Удостоверяющий центр вносит запись о прекращении действия в реестр в течение 12 часов с момента, когда ему стало известно или должно было стать известно об обстоятельствах. Действие сертификата прекращается с момента внесения записи. До этого подпись формально действует, поэтому доступы в системах, где она используется, закрывают параллельно, не дожидаясь записи в реестре.
Заявление на отзыв сертификата уволившегося может подписать руководитель организации. Второй вариант — заявление подаёт сам владелец с документом об увольнении: сканом приказа или страниц трудовой книжки с записью об увольнении. Часть удостоверяющих центров требует личной явки для удостоверения личности, а бывший работник может не прийти. Поэтому порядок отзыва по инициативе работодателя и то, хватит ли для него приказа об увольнении, выясняют ещё при выборе удостоверяющего центра. Само заявление подают в последний рабочий день, пока человек на месте.
Внимание: увольнение сотрудника, имевшего доступ к ключевой информации, относится к событиям компрометации ключа, даже если носитель сдан. Если уходит бухгалтер, который подписывал отчётность ключом директора, отзывать нужно ключ директора.
В практике Добыто отзыв подписи стоит в чек-листе увольнения на одном уровне с закрытием доступов к системам и включает три действия:
- отозвать сертификат работника;
- отозвать выданные ему машиночитаемые доверенности;
- проверить, не знал ли он пин-кодов от чужих ключей.
Результат фиксируют документом. В записи об увольнении указывают исполнителя, факт блокировки и результат проверки оставшихся учётных записей. Списки актуальных доступов и отчёты по системам обновляют так, чтобы уволенный нигде не числился. В течение суток после увольнения статус сертификата и доверенностей проверяют через сервис проверки по серийному номеру сертификата либо на портале госуслуг.
Важный нюанс из практики: при удалённом перевыпуске подписи через личный кабинет налоговой старый сертификат аннулируется автоматически и сразу перестаёт работать. Интеграции и сервисы отчётности, где он прописан, останавливаются в момент перевыпуска. Поэтому в реестре доступов отмечают, где используется каждый сертификат, а после перевыпуска проверяют статус нового.
Порядок инвентаризации прав доступа и лицензий
Для начала сверки нужны пять документов:
- приказ о назначении ответственного за организацию обработки персональных данных;
- ЛНА о КЭДО с перечнем электронных документов и работников, на которых распространяется порядок (этого требует часть 4 статьи 22.2 ТК РФ; статьи 22.1-22.3 введены Федеральным законом от 22.11.2021 № 377-ФЗ);
- журнал учёта ключевых носителей;
- лицензионные договоры на программы;
- перечень информационных систем.
Обязательной формы реестра доступов закон не устанавливает. Его разрабатывают как внутренний документ под свои системы и договоры.
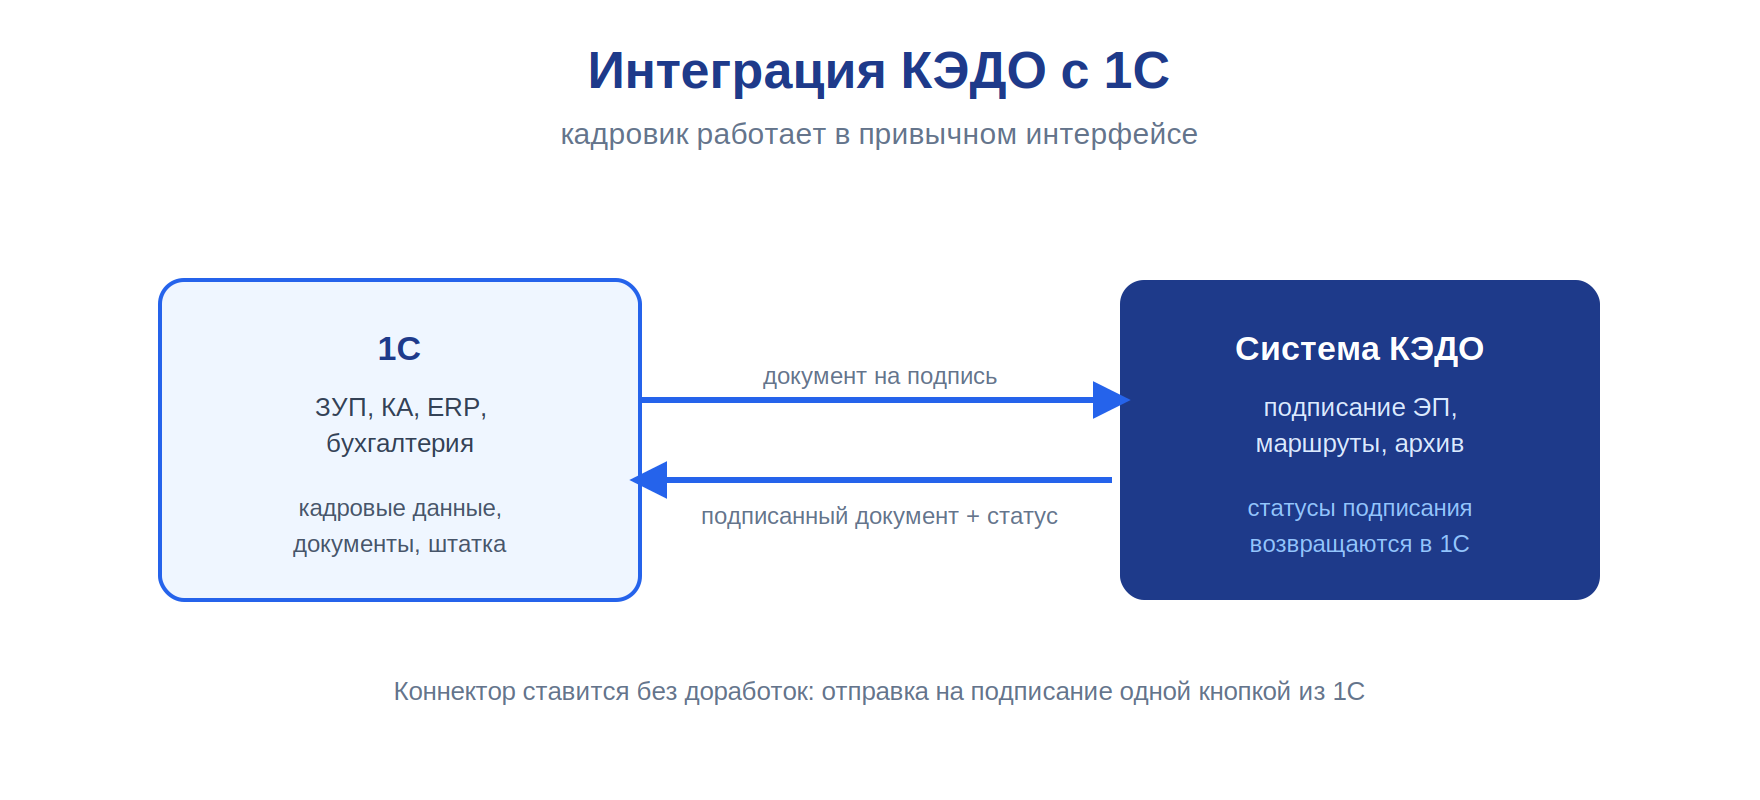
Если кадровый учёт ведётся в 1С:ЗУП, а подписание идёт в системе КЭДО, в перечень попадают обе системы. Между ними передаются документы на подпись и статусы подписания, а учётные записи и роли сверяют в каждой из них.
Как провести инвентаризацию прав доступа и лицензий: пошаговая инструкция
- Шаг 1. Назначьте приказом ответственного за организацию обработки персональных данных по статье 22.1 152-ФЗ. Распределите роли в ЛНА: кто выгружает списки, кто блокирует учётные записи, кто подтверждает служебную необходимость доступа.
- Шаг 2. Составьте перечень объектов. В него входят учётные записи и роли в кадровой системе, КЭДО и 1С, сертификаты электронной подписи, машиночитаемые доверенности, ключевые носители, лицензии на программы и лицензии криптопровайдера.
- Шаг 3. Выгрузите списки учётных записей и выданных ключей и сверьте их с актуальным составом работников. В списках не должно остаться уволенных, а у переведённых не должно остаться ролей по прежним должностям.
- Шаг 4. Передайте каждому руководителю перечень доступов его работников на подтверждение. Доступ к кадровым данным сохраняется только в объёме, необходимом для функций работника, как требует статья 88 ТК РФ.
- Шаг 5. Сверьте лицензии: сравните с лицензионным договором фактическое число установок и пользователей, срок подписки и способы использования. Для криптопровайдера отметьте тип лицензии на каждом рабочем месте.
- Шаг 6. Отзовите лишнее. Сначала отзывают машиночитаемые доверенности, затем сертификаты через удостоверяющий центр, параллельно закрывая учётные записи и общие доступы. Отдельно проверьте ключи, пин-коды от которых знали уволенные.
- Шаг 7. Зафиксируйте результат: исполнителя, дату, факт блокировки и результат проверки оставшихся учётных записей. Обновите реестр доступов и назначьте дату следующей проверки по ЛНА.
Что закрепить в трудовом договоре и ЛНА по работе с ключами
Порядок работает, когда обязанности работника записаны в трудовом договоре или локальном акте. Работник обязан:
- обеспечивать конфиденциальность ключа и не допускать его использования без своего согласия;
- не передавать носитель и пин-код третьим лицам, включая коллег и руководителя;
- уведомлять работодателя и удостоверяющий центр о нарушении конфиденциальности ключа в срок, установленный статьёй 10 63-ФЗ;
- не использовать ключ, если есть основания полагать, что его конфиденциальность нарушена;
- не оставлять носитель подключённым к компьютеру без присмотра;
- сдать носитель и сообщить о необходимости отзыва при увольнении или переводе.
Факт: о нарушении конфиденциальности ключа работодателя и удостоверяющий центр уведомляют не позднее одного рабочего дня со дня получения информации о нарушении. Это норма статьи 10 63-ФЗ. Если срок не прописан в локальном акте, работник о нём не узнает.
Со стороны работодателя в ЛНА закрепляют:
- порядок выдачи и учёта носителей с фиксацией даты и обстоятельств выдачи;
- порядок идентификации при подписании;
- порядок действий при инциденте с указанием ответственного и способа уведомления;
- периодическую сверку журнала выданных ключей с актуальным составом сотрудников.
Мария Ж, юрист со стажем более 20 лет: «Запрет передавать ключ без объяснения, чем это опасно для самого работника, не соблюдается: человек искренне считает, что помогает коллеге, когда даёт токен и называет пин-код. На инструктаже я прошу проговаривать одну фразу: подпись юридически приравнена к собственноручной, и всё, что подписано вашим ключом, считается подписанным вами. Включите эту формулировку в инструктаж при выдаче носителя.»
Образцы приказа и матриц ролей для инвентаризации доступов
Комплект закрывает распределение обязанностей; начать стоит с приказа об ответственном за КЭДО и делегировании подписи.
| Документ | Скачать |
|---|---|
| Приказ об ответственном за КЭДО и делегировании права подписи | Скачать |
| Матрица прав и ролей КЭДО в 1С ЗУП | Скачать |
| Матрица ответственности отдела кадров | Скачать |
Материальная ответственность за доступы и лицензии: что можно взыскать с работника
Часть 1 статьи 238 ТК РФ обязывает работника возместить работодателю прямой действительный ущерб. Упущенная выгода с него не взыскивается. Прямой действительный ущерб включает:
- реальное уменьшение наличного имущества работодателя или ухудшение его состояния;
- необходимость произвести затраты либо излишние выплаты на приобретение или восстановление имущества;
- затраты на возмещение ущерба, причинённого работником.
По статье 241 ТК РФ пределом ответственности служит средний месячный заработок, если нет основания для полной ответственности.
Основания полной ответственности перечислены в статье 243 ТК РФ. Среди них недостача вверенного имущества, умышленное причинение ущерба и разглашение охраняемой законом тайны. Выдача работнику доступа или назначение его ответственным за учётные записи и лицензии ни одно из этих оснований не заменяет.
До решения о взыскании работодатель по статье 247 ТК РФ проводит проверку, чтобы установить размер ущерба и причины его возникновения. Для проверки он вправе создать комиссию с участием специалистов. Истребовать от работника письменное объяснение работодатель обязан, а работнику дают возможность ознакомиться с материалами проверки. Журнал действий в ИСПДн и запись о выдаче ключа могут стать материалами такой проверки, если их вели до инцидента.
Когда договор о полной материальной ответственности не подходит
Договор о полной индивидуальной или коллективной материальной ответственности по частям 1-2 статьи 244 ТК РФ заключается только при двух условиях. Работник должен быть совершеннолетним и непосредственно обслуживать или использовать денежные, товарные ценности или иное имущество. Кроме того, его должность или работа должна входить в утверждённые перечни. С 01.09.2025 перечни и типовые формы договоров утверждены приказом Минтруда России от 16.04.2025 № 251н. Назначить таким договором ответственного за доступы или лицензии нельзя: если должности или работы нет в перечнях, основания для договора нет, и ответственность остаётся в пределах статей 238 и 241.
Инвентаризационная опись и акт инвентаризации относятся к бухгалтерской инвентаризации по 402-ФЗ и описывают активы и обязательства. Для прав доступа закон обязательной формы не предусматривает. Результат сверки оформляют реестром доступов и записью об увольнении по правилам своего ЛНА. Сверьте должности, с которыми заключены договоры о полной материальной ответственности, с перечнями приказа № 251н.
Цена ошибки: штрафы за персональные данные и компенсация за программы
С 30.05.2025 Федеральный закон от 30.11.2024 № 420-ФЗ расширил перечень нарушений в сфере персональных данных по статье 13.11 КоАП РФ и повысил штрафы:
- для граждан — с 2 000-6 000 до 10 000-15 000 рублей;
- для должностных лиц — с 10 000-20 000 до 50 000-100 000 рублей;
- для организаций — с 60 000-100 000 до 150 000-300 000 рублей.
Изменения изложены в разъяснении прокуратуры о штрафах за нарушения в области персональных данных.
С 04.01.2026 статья 1301 ГК РФ предусматривает три варианта компенсации за нарушение исключительного права на произведение. Правообладатель вправе потребовать:
- от 10 000 до 10 000 000 рублей;
- двукратную стоимость контрафактных экземпляров;
- двукратную стоимость права использования по цене, которая при сравнимых обстоятельствах взимается за правомерное использование.
Установки сверх числа, предусмотренного лицензионным договором, сверка лицензий выявляет раньше, чем правообладатель.
Кейс из практики: посторонний, завладевший ключом, за один день подал девять «нулевых» уточнённых налоговых деклараций, и это случилось в разгар выездной проверки. Компания узнала о декларациях только из требования налогового органа, которое пришло почти через месяц. Полномочия руководителя, чьей подписью были поданы документы, прекратились через полтора месяца после инцидента. За это время компания успела только подать корректировки. На стороне владельца подпись следов не оставляет, и чужое использование ключа обнаруживается по реакции получателя документа.
Лайфхак: если подозрение на компрометацию не подтверждено, действие сертификата можно приостановить и возобновить после устранения угрозы, без перевыпуска. Поддерживает ли это ваш удостоверяющий центр, уточните по его регламенту заранее.
С работника при этом взыскивается только прямой действительный ущерб в пределах среднего месячного заработка, если нет оснований из статьи 243 ТК РФ. Поэтому большая часть штрафа и компенсации правообладателю остаётся на компании. Сопоставьте верхние границы штрафа по статье 13.11 КоАП РФ и компенсации по статье 1301 ГК РФ с объёмом своих систем и лицензий: так видно, какие объекты сверять первыми.
Стоимость КЭДО с электронными подписями для сотрудников
Стоимость КЭДО считается за сотрудника в месяц и зависит от численности, нужных видов подписи и интеграции с 1С. Электронные подписи для сотрудников входят в тариф.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, кастомные шаблоны, интеграция с 1С, электронный архив, приоритетная поддержка | от 50 ₽ за сотрудника / мес; минимальная оплата 50 сотрудников за 30 000 ₽ в год | подключение за 5 минут |
| Тариф «Корпорация»: всё из тарифа «Бизнес», выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | по запросу |
| Выпуск ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | по запросу |
| УКЭП через партнёров — удостоверяющих центров | по запросу | по запросу |
| Модуль интеграции с 1С:ЗУП | входит в тариф «Бизнес» | установка и настройка за один день |
| Смена тарифа | при повышении разница пересчитывается пропорционально оставшемуся периоду | в любое время |
Отдельной услуги аудита прав доступа с ценой в тарифной сетке нет: инвентаризацию компания проводит по своему ЛНА. Итоговая сумма зависит от числа сотрудников и выбранного пакета функций. Состав пакетов, минимальная оплата и условия перехода между ними опубликованы на странице тарифов Добыто КЭДО.
Выводы
За конкретной должностью закон инвентаризацию доступов и лицензий не закрепляет. Обязательны ответственный за организацию обработки персональных данных и внутренний контроль, а исполнителей, сроки и периодичность компания задаёт в ЛНА. При увольнении первыми отзываются машиночитаемые доверенности. Сертификат перестаёт действовать только после записи в реестре, а уход человека, знавшего чужие пин-коды, означает компрометацию и этих ключей. Договор о полной материальной ответственности не делает работника ответственным за доступы, поэтому цена ошибки в основном остаётся на работодателе.
В Добыто отзыв доверенностей и сертификатов стоит в чек-листе увольнения рядом с закрытием доступов к системам. Подписи ПЭП и УНЭП для сотрудников выпускаются на всех тарифах, а политики пин-кодов мы обсуждаем на каждом внедрении.
Частые вопросы об инвентаризации доступов и лицензий
Нужно ли сохранять уволенному работнику доступ к личному кабинету КЭДО, чтобы он получил свои документы?
Нет, такой обязанности нормы не устанавливают. По частям 11-12 статьи 22.3 ТК РФ работодатель хранит электронные кадровые документы в сроки, установленные архивным законодательством. Документы, связанные с работой, он предоставляет бывшему работнику по заявлению не позднее трёх рабочих дней. Доступ к документам и доступ к рабочей системе — разные вопросы: учётную запись можно закрыть, а документы передать по заявлению в установленный срок.
Что делать, если уволенный не подписывает заявление на отзыв своего сертификата?
Заявление на отзыв может подписать руководитель организации. Владелец сертификата может отозвать его и сам через портал госуслуг: раздел электронной подписи в личном кабинете, выбор сертификата, кнопка отзыва, указание причины и подписание заявления действующей квалифицированной подписью. Если отозвать через личный кабинет нельзя, сертификат блокируют, а для полного отзыва обращаются в удостоверяющий центр лично. В удостоверяющем центре Федерального казначейства владелец или организация подаёт заявление на прекращение действия сертификата, после чего сведения вносятся в список аннулированных.
Нужна ли работодателю лицензия ФСБ, если сотрудники подписывают документы через криптопровайдер?
Только за использование криптографической программы для собственных нужд — нет. Постановление Правительства РФ от 16.04.2012 № 313 в редакции от 28.08.2026 лицензирует разработку, производство, распространение и обслуживание криптосредств. Техническое обслуживание для собственных нужд юрлица или ИП в названии положения прямо исключено. Право использования самой программы при этом подтверждается лицензией криптопровайдера, и её наличие проверяют на каждом рабочем месте.
Обязательна ли аттестация системы, в которой хранятся кадровые персональные данные?
Оценка соответствия требованиям 152-ФЗ обязательна, но провести её можно двумя способами. Первый — самостоятельно, с оформлением акта оценки соответствия. Второй — с привлечением лицензиата ФСТЭК, который проводит аттестацию и выдаёт аттестат или замечания. Способ выбирают по нормативным документам, применимым к конкретной системе. Государственным организациям и операторам, которым по закону требуются высокие уровни защищённости, нужны сертифицированные продукты. Компаниям без собственного подразделения информационной безопасности стоит привлечь лицензиата ФСТЭК хотя бы для того, чтобы убедиться, что аттестация не требуется.
Сколько хранить журналы действий с персональными данными в кадровой системе?
Пункт 8 части 2 статьи 19 152-ФЗ требует регистрировать и учитывать все действия с персональными данными в ИСПДн, но единого для всех компаний срока хранения записей не устанавливает. Состав журналируемых событий определяют уровень защищённости по постановлению Правительства РФ № 1119 и меры группы «Регистрация событий безопасности» из приказа ФСТЭК России № 21. Срок хранения компания закрепляет в ЛНА с учётом этих требований.
Можно ли взыскать с работника компенсацию, которую компания выплатила правообладателю за нелицензионную программу?
Выплата на возмещение ущерба, причинённого работником, может квалифицироваться как прямой действительный ущерб по статье 238 ТК РФ. Взыскание ограничено средним месячным заработком, если нет основания для полной ответственности по статье 243 ТК РФ, например умышленного причинения ущерба. До решения работодатель проводит проверку по статье 247 ТК РФ, устанавливает размер и причины ущерба, обязательно истребует письменное объяснение и знакомит работника с материалами проверки.
