Корневой удостоверяющий центр государственного предприятия НЦПЭ — формулировка из поисковых запросов, за которой почти всегда стоит корневой удостоверяющий центр ГосСУОК: функции корневого и республиканского удостоверяющих центров Государственной системы управления открытыми ключами Республики Беларусь выполняет государственное предприятие «НЦЭУ», Национальный центр электронных услуг, а регистрационные центры аккредитует Оперативно-аналитический центр при Президенте Республики Беларусь. Организации с точной аббревиатурой НЦПЭ ни в белорусском, ни в российском реестре удостоверяющих центров нет. Статус корня определяется тремя признаками: сертификат самоподписан, список отозванных сертификатов не просрочен, корень лежит в хранилище доверенных корневых центров сертификации на вашей машине. Белорусский корень работает по СТБ 34.101.45, российский контур — по ГОСТ Р 34.10-2012, и КриптоПро CSP алгоритмы СТБ не поддерживает.
Материал показывает, чем корневой сертификат отличается от промежуточного, как посмотреть его отпечаток и срок действия через КриптоПро CSP и certutil и почему подпись остаётся недействительной уже после установки корня. Отдельно — пять типовых причин отказа проверки, разница между корнем ГУЦ Минцифры и TLS-сертификатом Russian Trusted Root CA, поведение форматов p7s, sig и sgn. Сценарная таблица по ролям, образцы документов для регламента и тарифы на подключение КЭДО — во второй половине статьи.
Загрузите документ и файл подписи в форму ниже: сервис покажет издателя сертификата, цепочку до корня и статус проверки.

 Проверка электронной подписи
Покажем, кто и когда подписал документ и действует ли сертификат. Без регистрации.
1 Выберите вид подписи:
2 Загрузите документ и файл подписи:
Документ
Файл подписи (.sig)
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Нужно подписать документ?
Подпишите прямо в браузере через КриптоПро. На PDF можно поставить штамп в нужном месте.
«Корневой удостоверяющий центр НЦПЭ»: что стоит за названием
Аббревиатура НЦПЭ в реестрах удостоверяющих центров не встречается. В карточках сертификатов, которые приносят с этим вопросом, издателем указан корневой удостоверяющий центр ГосСУОК, а следующим звеном — республиканский удостоверяющий центр. Оба администрирует государственное предприятие «НЦЭУ». Правовая рамка — Закон Республики Беларусь от 28 декабря 2009 года № 113-З «Об электронном документе и электронной цифровой подписи»: он оперирует одним видом подписи, ЭЦП, без деления на простую, неквалифицированную и квалифицированную.
Второй источник запроса — путаница с российской иерархией. В России функции головного удостоверяющего центра в отношении аккредитованных удостоверяющих центров выполняет уполномоченный федеральный орган, то есть Минцифры: это пункт 2 части 5 статьи 8 Федерального закона от 06.04.2011 № 63-ФЗ. Корень ГУЦ подписывает промежуточные сертификаты аккредитованных УЦ, а те выдают квалифицированные сертификаты владельцам.
Для системного администратора разница между двумя контурами сводится к набору практических параметров.
| Параметр | Корневой УЦ ГосСУОК (Беларусь) | Головной УЦ Минцифры (Россия) |
|---|---|---|
| Кто администрирует | Государственное предприятие «НЦЭУ» | Минцифры России как уполномоченный федеральный орган |
| Кто аккредитует нижний уровень | ОАЦ при Президенте Республики Беларусь аккредитует регистрационные центры | Минцифры аккредитует удостоверяющие центры по статье 8 63-ФЗ |
| Нормативная база | Закон № 113-З от 28.12.2009 | 63-ФЗ от 06.04.2011 |
| Что подписывает корень | Сертификат республиканского удостоверяющего центра и списки отозванных сертификатов | Промежуточные сертификаты аккредитованных УЦ |
| Криптографические стандарты | СТБ 34.101.45 (подпись), СТБ 34.101.31 (шифрование и контроль целостности) | ГОСТ Р 34.10-2012 (подпись), ГОСТ Р 34.11-2012 (хэш) |
| Чем проверяют на рабочем месте | Персональный менеджер сертификатов «Авест» | КриптоПро CSP, ViPNet CSP и совместимые средства |
| Виды подписи | Один вид — ЭЦП по 113-З | ПЭП, УНЭП и УКЭП по 63-ФЗ |
Одна рабочая станция не закроет оба контура штатными средствами. Под белорусскую ЭЦП ставится отдельный криптопровайдер, а КриптоПро CSP остаётся для ГОСТ Р, и на машинах, где нужны обе задачи, средства работают параллельно.
Мария Ж, специалист по цифровой подписи и КЭДО: «Когда приходит вопрос про непонятную аббревиатуру удостоверяющего центра, мы не ищем организацию по названию. Мы открываем сам сертификат и смотрим поле издателя, отпечаток и адреса точек распространения списка отзыва. За две минуты становится видно, какой контур перед вами и какое программное обеспечение нужно ставить.»
Как устроена цепочка доверия и что в ней делает корневой сертификат
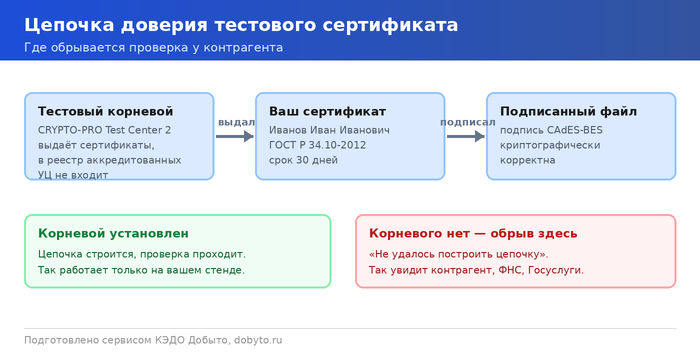
Корневой сертификат самоподписан: издатель и владелец в нём совпадают, и проверить его математически не на что, кроме него самого. Доверие к нему появляется административно — когда сертификат попадает в хранилище доверенных корневых центров сертификации на конкретной машине. Всё, что ниже, проверяется уже криптографически: корень подписывает промежуточный или республиканский сертификат, тот подписывает конечный сертификат владельца, а конечный сертификат подтверждает подпись под документом.
Вторая часть статуса корня — актуальность списка отозванных сертификатов. Список подписывается тем же ключом и имеет собственный срок. Просроченный список отзыва блокирует проверку так же, как отсутствующий корень. Оперативно-аналитический центр отдельно публикует уведомления об издании очередного списка отозванных сертификатов корневого удостоверяющего центра, и после каждого такого издания список нужно обновить в персональном менеджере сертификатов.
Плановая смена корня — штатная процедура, а не авария. Новый самоподписанный сертификат корневого удостоверяющего центра ГосСУОК и новый сертификат республиканского удостоверяющего центра издавались 13 июня 2024 года. Раньше, с 28 августа 2021 года, вместе с введением ID-карт был выполнен переход на новый сертификат республиканского удостоверяющего центра, которым подписываются издаваемые сертификаты и списки отзыва. Конечные сертификаты пользователей при такой замене не перевыпускаются: обновляется верхний уровень цепочки.
Факт: в карточке сертификата, кроме владельца и срока действия, лежат адреса списков отзыва и службы OCSP, идентификаторы ключей и отдельный блок цепочки сертификации со статусом каждого звена. Если поле цепочки пустое, проверять статус корня бесполезно: программа его просто не нашла.
В сервисе Добыто.Подпись цепочка сертификации выводится отдельным блоком, где у каждого звена свой статус, поэтому разорванное звено видно без ручного разбора структуры файла.
Как проверить статус корневого сертификата на рабочей станции: пошаговая инструкция
- Шаг 1. Откройте сам сертификат подписанта и посмотрите поле «Кем выдан». Название издателя из этого поля — единственный достоверный ориентир, по которому определяется контур доверия.
- Шаг 2. Проверьте, есть ли корень в системе. В Windows: certutil -store Root для хранилища локального компьютера и certutil -store -user Root для хранилища пользователя. Сравните отпечаток с отпечатком корня из карточки сертификата.
- Шаг 3. Постройте цепочку целиком: certutil -verify -urlfetch файл.cer. Команда скачает недостающие промежуточные сертификаты и списки отзыва по адресам из расширений и покажет, на каком звене проверка остановилась.
- Шаг 4. Откройте раздел «Сертификаты» в КриптоПро CSP и убедитесь, что конечный сертификат виден в хранилище «Личное», а его издатель — в доверенных корневых центрах. Пустая таблица в этом разделе означает, что сертификат не установлен, а не что он недействителен.
- Шаг 5. Проверьте срок действия списка отзыва и обновите его, если он истёк. Только после этого повторяйте проверку подписи под документом.
Пять причин, по которым подпись не проходит проверку из-за корня
Сообщение «подписи нельзя доверять» почти никогда не означает подделку документа. Математическая проверка подписи и проверка доверия к сертификату — две разные операции, и вторая падает намного чаще.
- Корня нет в хранилище. Самый частый случай. Документ подписан валидным сертификатом, но машина получателя не знает издателя.
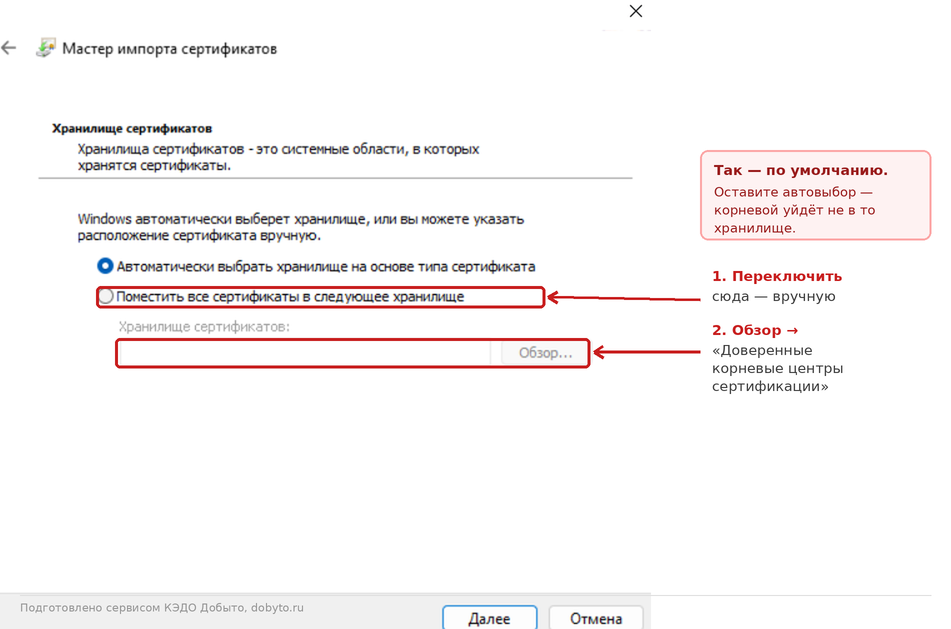
- Корень установлен не в то хранилище. Мастер импорта по умолчанию предлагает «Личное». Сертификат в системе появляется, в списке доверенных корневых центров его нет, цепочка не строится.
- Корень стоит у пользователя, а служба работает от системной учётной записи. Проверка вручную проходит, автоматическая — падает. Для серверных сценариев корень ставится в хранилище локального компьютера.
- Просрочен или недоступен список отзыва. Закрытый исходящий трафик к точкам распространения списков даёт тот же результат, что и отсутствие корня.
- Сертификат отозван или выпущен тестовым удостоверяющим центром. Тестовые корни в списки доверенных не попадают и попадать не должны.
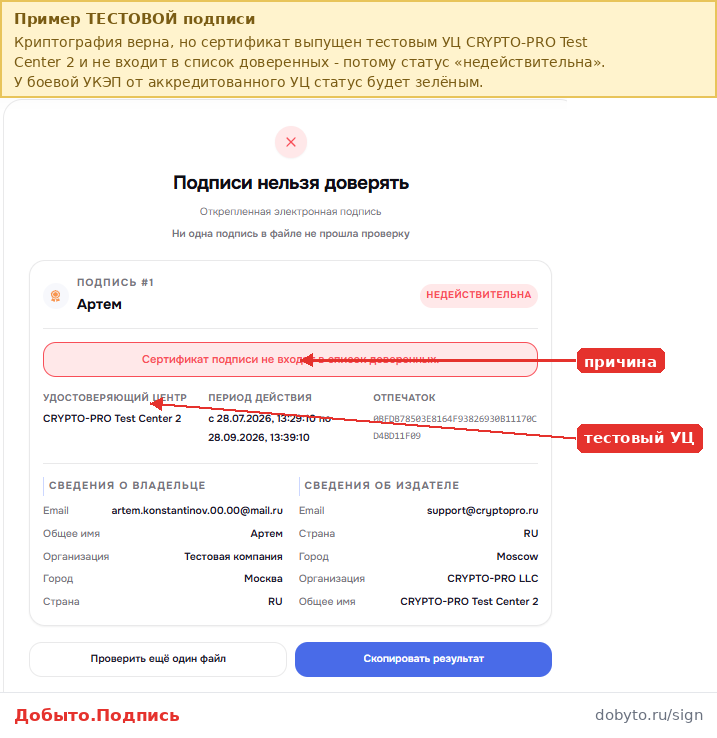
Внимание: результат «подпись математически верна, но сертификат тестового удостоверяющего центра» означает недействительную подпись, а не техническую придирку. Такой документ не примет ни контрагент, ни проверяющий, и переподписывать его придётся боевым сертификатом.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Цена ошибки считается не стоимостью переустановки корня. Документ, подписанный сертификатом, цепочка которого не строится у второй стороны, не работает как доказательство: контрагент отказывает в приёмке, площадка отклоняет заявку, а закрывающие документы уходят в следующий период. Дороже всего обходится массовый сценарий — когда корень не раскатан на парк машин и подписанные за месяц комплекты приходится переподписывать вручную, по каждому документу отдельно, с письмом контрагенту и актом о невозможности переподписания для тех случаев, где ключ уже аннулирован.
Мария Ж, юрист со стажем более 20 лет: «На разбор ошибки «подпись не валидна» мы всегда идём по одному и тому же чек-листу и в фиксированном порядке: сначала хранилище и корень, потом список отзыва, потом дата и время подписания, и только в конце сам файл. Порядок экономит время: три четверти обращений закрываются на первых двух пунктах и вообще не связаны с документом.»
Образцы документов для регламента работы с сертификатами
Комплект закрывает две задачи — разбор непринятой подписи и учёт ключей; начинать удобнее с чек-листа диагностики.
| Документ | Скачать |
|---|---|
| Чек-лист диагностики «Подпись не валидна» | Скачать |
| Протокол проверки электронной подписи (образец) | Скачать |
| Инструкция по установке ЭЦП на компьютер | Скачать |
| Ответы на вопросы об установке ЭЦП | Скачать |
| Шпаргалка по командам cryptcp | Скачать |
| Реестр сертификатов сотрудников (XLSX) | Скачать |
Российский контур: кто выпускает УКЭП и где брать корень ГУЦ Минцифры
Квалифицированные сертификаты в России выдают четыре типа издателей: удостоверяющий центр ФНС для юридических лиц и индивидуальных предпринимателей, удостоверяющий центр Банка России для финансовых организаций, удостоверяющий центр Федерального казначейства для бюджетной сферы и аккредитованные коммерческие удостоверяющие центры для физических лиц. Над всеми ними стоит один корень головного удостоверяющего центра Минцифры.
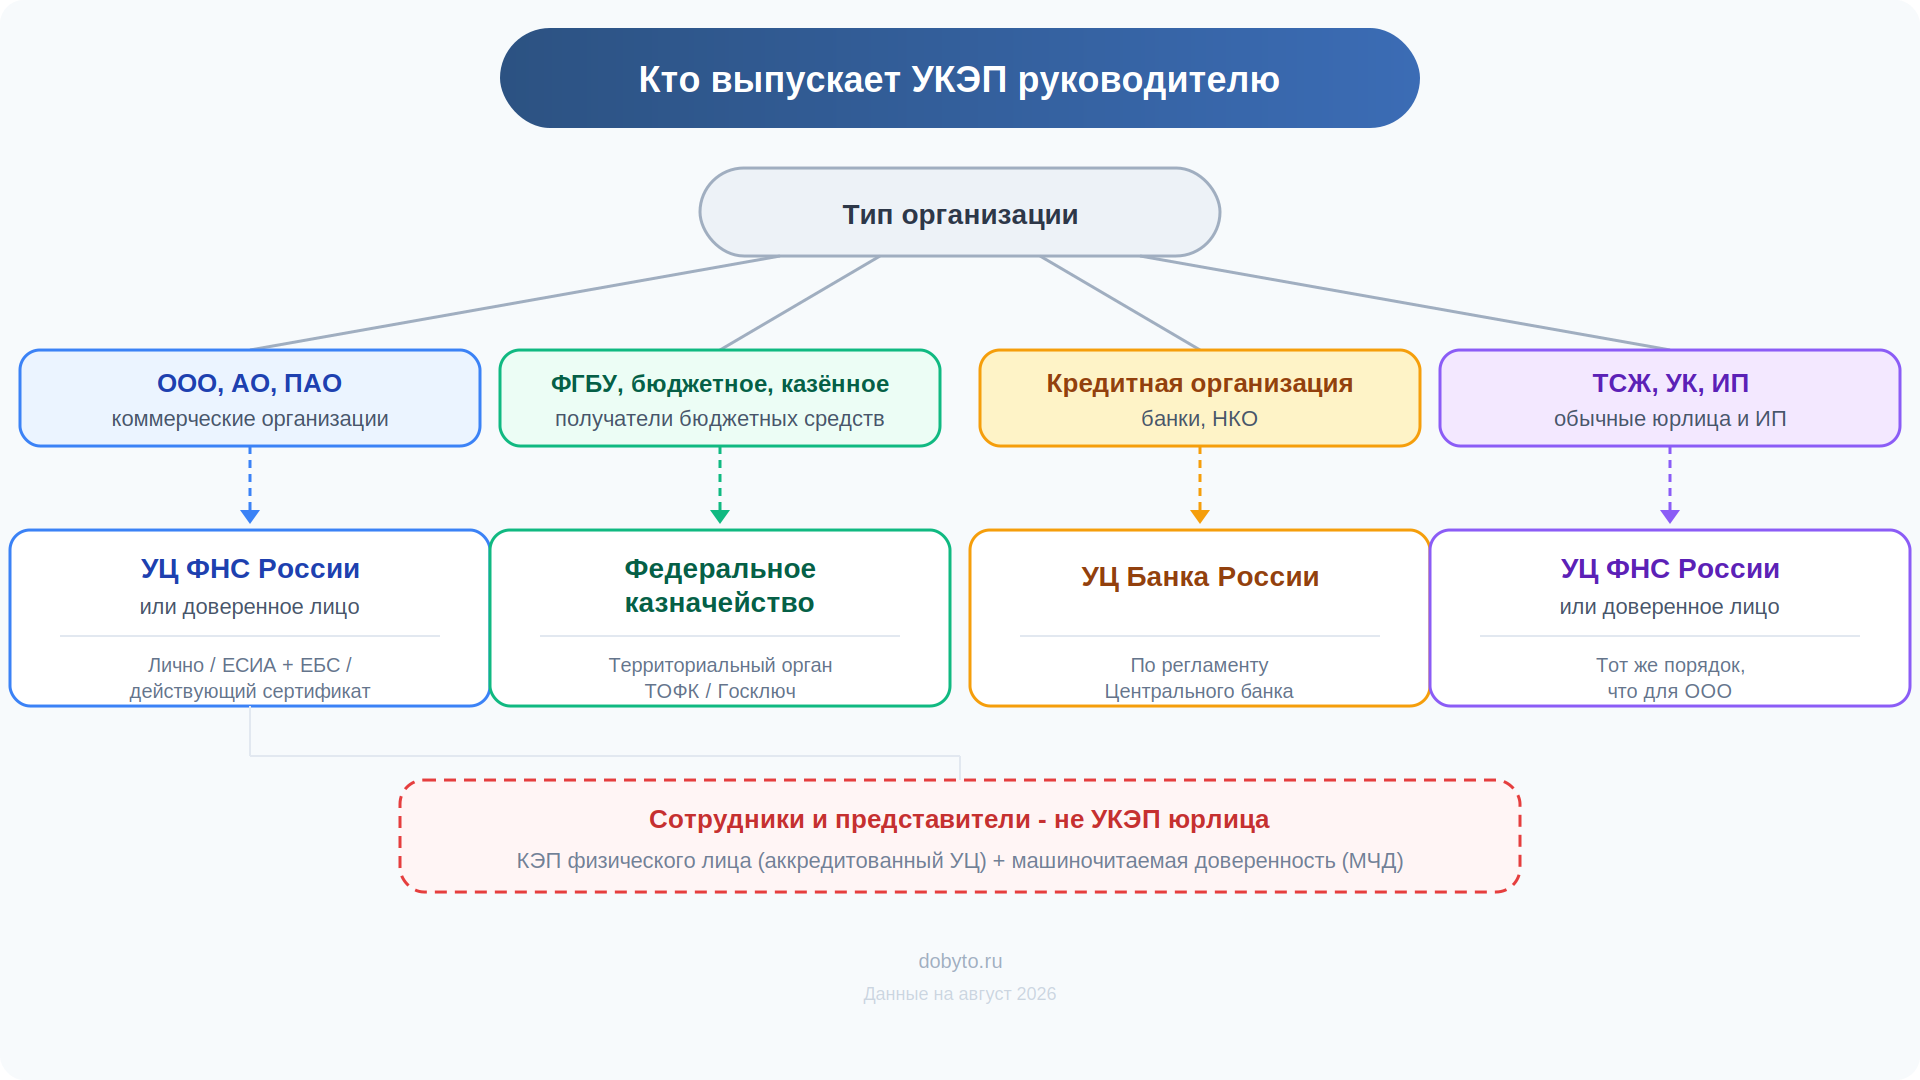
Проверить, действует ли аккредитация конкретного издателя, можно в реестре аккредитованных удостоверяющих центров на портале Минцифры: там же публикуются корневые сертификаты головного удостоверяющего центра. Аккредитация ограничена по сроку, и её окончание у издателя не аннулирует уже выданные сертификаты автоматически, но новые он выпускать не вправе.
Отдельная путаница касается сертификата с названием Russian Trusted Root CA, который распространяется через страницу сертификатов безопасности на портале Госуслуг. Это TLS-сертификат для доступа к сайтам в браузере. К проверке УКЭП под документом он отношения не имеет, и его установка проблему «подписи нельзя доверять» не решает. Полномочия головного удостоверяющего центра описаны в статье 8, а признание подписей, созданных по нормам иностранного права, — в статье 7 Федерального закона № 63-ФЗ «Об электронной подписи».
Признание белорусской ЭЦП в России по статье 7 63-ФЗ работает не автоматически: подпись признаётся тем видом, признакам которого она соответствует, и для юридически значимого обмена стороны либо заключают соглашение, либо используют доверенную третью сторону. Техническая проверка при этом всё равно требует программного обеспечения с поддержкой СТБ.
Форматы файлов подписи: p7s, sig, sgn и что уходит письмом
Расширение файла подписи не меняет её содержимое. Внутри — контейнер CMS по стандарту PKCS#7: версия, алгоритм хэширования, набор сертификатов, списки отзыва и блок сведений о подписанте. Одна и та же откреплённая подпись может называться p7s, sig, sgn, sign или bin в зависимости от настроек программы, которой подписывали.
Лайфхак: расширение выставляется в настройках подписания. В «Инструментах КриптоПро» доступны p7s, sig и sgn при формате CAdES-BES, в КриптоАРМ ГОСТ к ним добавляются sign и bin. Если контрагент ждёт строго p7s, переименование файла подписи ничего не ломает.
Откреплённая подпись бесполезна без исходного файла: проверяющей стороне нужны оба файла в исходном виде и с исходными именами. Отсюда типовая ошибка при отправке письмом — пересылка только вложения с подписью или архива, в котором почтовый клиент переименовал файлы. Присоединённая подпись этой проблемы не создаёт, но её нельзя открыть обычной программой просмотра без криптосредства.
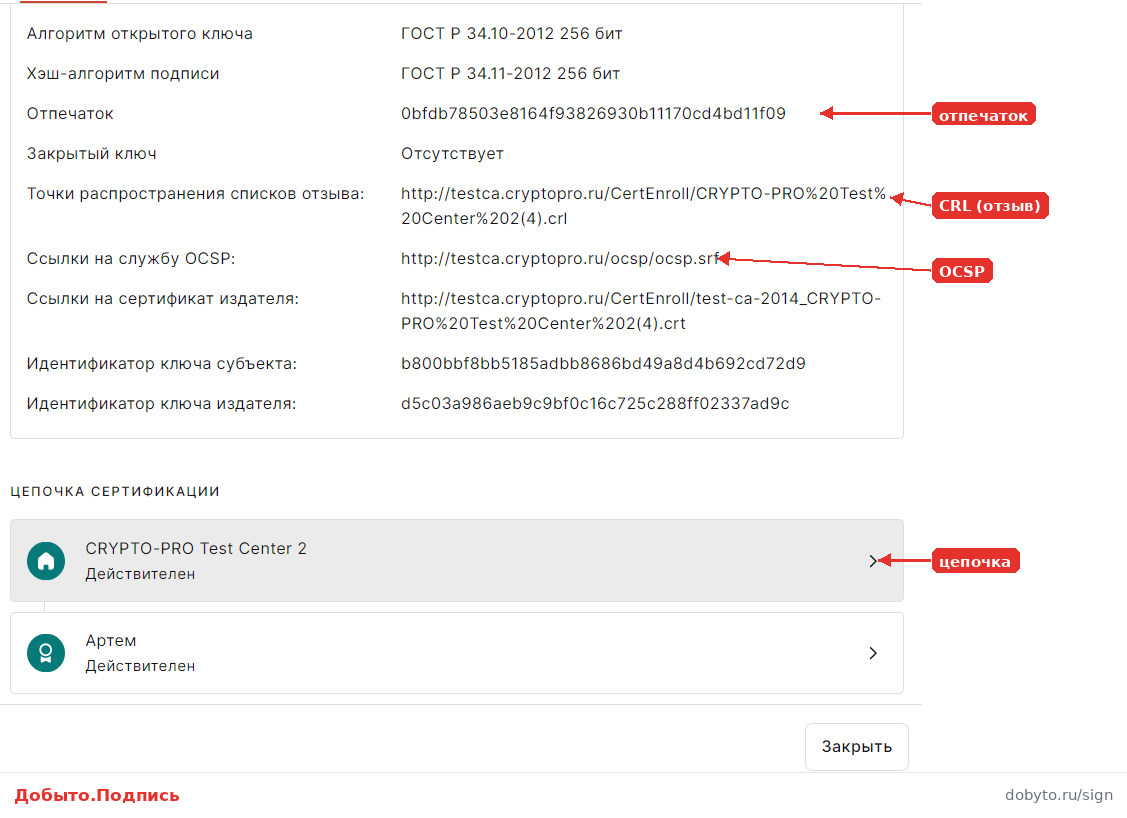
Добыто.Подпись принимает пару «документ плюс файл подписи» и отдаёт результат с реквизитами подписанта, серийным номером, издателем и алгоритмом, а протокол проверки выгружается отдельным файлом для приложения к переписке.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Пакетные операции мы держим на командной строке. Подписание и проверка сотен файлов через cryptcp занимают минуты и не зависят от настроений графического интерфейса, а результат по каждому файлу пишется в лог, который потом можно приложить к разбору. Для регулярных выгрузок это надёжнее, чем ручное подписание по одному документу.»
МЧД, филиалы и журнал ЭЦП: где ещё ломается стык корней
С 1 сентября 2024 года по Федеральному закону от 04.08.2023 № 457-ФЗ сотрудник подписывает документы от имени компании квалифицированной подписью физического лица плюс машиночитаемая доверенность. Сертификаты юридического лица, выданные на сотрудника, юридической силы для этих сценариев не дают. В данных МЧД проверяются реквизиты доверителя, сведения о представителе, перечень полномочий и срок: расхождение СНИЛС или ИНН между МЧД и сертификатом подписанта даёт отказ на приёме, хотя сама подпись валидна.
Филиал не является юридическим лицом, поэтому доверенность выдаётся от организации. Руководителю филиала полномочия передаются либо прямой машиночитаемой доверенностью от юридического лица, либо доверенностью в порядке передоверия, если он должен наделять полномочиями своих сотрудников. Практический признак ошибки: МЧД оформлена «от филиала», и приёмная сторона возвращает документ с указанием на несоответствие доверителя.
Журнал учёта носителей и сертификатов закрывает третий класс проблем — организационный. В журнале фиксируется, кому выдан токен, серийный номер и отпечаток сертификата, срок действия, дата возврата и дата аннулирования. Без такого журнала вопрос «у кого сейчас ключ уволенного сотрудника» решается перебором.
Полезно знать: два реестра закрывают учёт полностью: реестр выданных токенов и реестр сертификатов сотрудников. Первый отвечает на вопрос, где физически носитель, второй — какой сертификат чем подписан и когда истекает.
В практике Добыто мы заводим оба реестра до раскатки подписи на всю компанию и заранее закладываем в них колонку с датой аннулирования: при увольнении заявление на аннулирование сертификата подаётся в тот же день, что и приказ.
Что критично, а что вторично, зависит от сценария. Универсального набора требований к настройке не существует.
| Сценарий | Что критично | Что вторично |
|---|---|---|
| Проверяете белорусский документ с ЭЦП ГосСУОК | Актуальные сертификат корневого УЦ и список отзыва в персональном менеджере сертификатов, средство с поддержкой СТБ | Версия КриптоПро CSP на этой машине |
| Подписываете отчётность УКЭП от имени компании | Корень ГУЦ и промежуточный сертификат издателя в доверенных, действующая МЧД с совпадающими реквизитами | Расширение файла подписи |
| Принимаете p7s от контрагента | Исходный файл рядом с подписью, построенная цепочка, время подписания | Программа, в которой создавалась подпись |
| Разворачиваете подпись на парк рабочих станций | Установка корня в хранилище локального компьютера, доступ к точкам распространения списков отзыва | Графическая оболочка и вид штампа подписи |
| Идёт плановая смена корневого сертификата | Обновление корня и списка отзыва до даты замены на всех машинах и серверах | Перевыпуск конечных сертификатов пользователей |
Строка про плановую смену корня — единственная, где работа выполняется заранее и по расписанию. Остальные четыре сценария разбираются по факту отказа.
Когда разбираться со статусом корневого УЦ не нужно
Внутренний кадровый документооборот на ПЭП и УНЭП не требует корня внешнего удостоверяющего центра вообще. По статьям 22.1-22.3 Трудового кодекса РФ работодатель вправе вести кадровые документы в электронном виде на подписях, которые выпускает сама система, а доверие обеспечивается локальным нормативным актом и соглашением с работником. Ставить сотрудникам токены и разбираться с цепочками ради заявления на отпуск не нужно.
Не нужен внешний корень и там, где вы принимаете подписанные документы через оператора: оператор проверяет цепочку на своей стороне и отдаёт готовый протокол. Разбор корня возвращается в работу в трёх случаях: документ пришёл файлом на почту, документ уходит в государственную систему, документ становится доказательством в споре.
Отдельный случай — трансграничный обмен с белорусской стороной. Если объём переписки небольшой, ставить у себя криптографию другого государства избыточно: дешевле принимать документы через сторону, у которой инфраструктура уже развёрнута, или переходить на подписание в общей системе.
Мария Ж, HR-эксперт с 13-летним стажем: «Перед внедрением мы всегда спрашиваем, какие документы реально уходят наружу. Если наружу уходит десять актов в месяц, вся история с токенами и корневыми сертификатами разворачивается на двух рабочих местах, а не на всей компании. Остальные подписывают внутренние документы простой и неквалифицированной подписью, и это полностью законно.»
Стоимость подключения КЭДО и тарифы Добыто
Стоимость зависит от численности сотрудников, набора видов подписи и потребности в интеграции с учётной системой.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: без ограничения по численности, ПЭП, УНЭП и УКЭП, электронный архив | от 50 ₽ за сотрудника / мес | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» | 30 000 ₽ в год за 50 сотрудников | годовой период |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Выпуск ПЭП и УНЭП сотрудникам | входит в тариф | по запросу |
| УКЭП через партнёров-удостоверяющих центров | по запросу | по запросу |
| Модуль интеграции с 1С:ЗУП | входит в тариф «Бизнес» | установка и настройка за один день |
Итоговая сумма складывается из численности и выбранного набора функций: электронный архив, кастомные шаблоны и интеграция с 1С доступны начиная с тарифа «Бизнес», а выделенный сервер и SLA — только в «Корпорации». Актуальные условия и состав каждого пакета опубликованы на странице тарифов ДОБЫТО КЭДО.
Подписи ПЭП и УНЭП для сотрудников выпускаются на всех тарифах и отдельно не оплачиваются, а УКЭП оформляется через партнёров-удостоверяющих центров. Переход между тарифами возможен в любой момент: при повышении разница пересчитывается пропорционально оставшемуся периоду.
Выводы
Название удостоверяющего центра само по себе ничего не решает: статус корня определяют самоподписанный сертификат в хранилище доверенных корневых центров, действующий список отозванных сертификатов и криптосредство, понимающее нужный алгоритм. Белорусский корень ГосСУОК администрирует государственное предприятие «НЦЭУ», российский корень — Минцифры в роли головного удостоверяющего центра, и один клиент оба контура штатными средствами не закрывает. Большинство отказов проверки лечится на уровне хранилища и списка отзыва, а не переподписанием документа.
Мы в Добыто закрываем внутренний контур подписания, где корень внешнего удостоверяющего центра не нужен вовсе: кадровые документы подписываются ПЭП и УНЭП внутри системы, а внешние документы проверяются с показом цепочки сертификации и выгрузкой протокола.
Частые вопросы
Можно ли доверять корневому сертификату, скачанному по ссылке из письма?
Нет. Корень берётся только с ресурса самого удостоверяющего центра, а после установки сверяется отпечаток: значение SHA-1 или ГОСТ Р 34.11-2012 из карточки установленного сертификата должно совпасть с опубликованным на сайте центра. Установка чужого корня в доверенные означает, что машина начнёт доверять всем сертификатам, выпущенным под этим корнем.
Что делать, если забыл ПИН-код от токена с сертификатом?
ПИН-код пользователя разблокируется администраторским ПИН-кодом через панель управления носителя. Если исчерпаны попытки и по администраторскому ПИН-коду, контейнер становится недоступен, ключ восстановлению не подлежит и сертификат перевыпускается заново: подаётся заявление на аннулирование действующего сертификата и заявление на выпуск нового.
Подойдёт ли ESMART Token ГОСТ для хранения ключа квалифицированной подписи?
Носитель должен поддерживать российские криптоалгоритмы и быть совместим с используемым криптопровайдером. Кроме ESMART в этот класс входят Рутокен ЭЦП 3.0, Рутокен Лайт, Рутокен S и JaCarta-2 SE или ГОСТ. Совместимость проверяется по документации криптопровайдера, а не по названию носителя: часть моделей работает только как пассивное хранилище без аппаратной выработки подписи.
Как быстро получить рабочую подпись, если сертификат истекает завтра?
Перевыпуск в удостоверяющем центре ФНС требует личной явки руководителя с носителем, если действующий сертификат уже истёк. Пока сертификат ещё действует, продление в ряде случаев делается дистанционно по действующему ключу. Ускорить процедуру после истечения нельзя: очная идентификация обязательна, и заявление на выпуск лучше подавать не позднее чем за две недели до окончания срока.
Обязательно ли ставить метку времени на подпись?
Для базового формата CAdES-BES метка времени не обязательна, и время подписания в нём берётся с машины подписанта. Для документов с длительным сроком хранения используются усовершенствованные форматы со штампом времени от службы TSP: они позволяют доказать, что подпись создана в период действия сертификата, даже когда сертификат уже истёк.
Сколько хранить журнал выдачи ключевых носителей?
Журнал ведётся весь срок использования ключей и хранится после аннулирования: он подтверждает, кто владел ключом в момент подписания конкретного документа. Практический ориентир — срок хранения самих подписанных документов, поскольку в споре доказывать придётся именно связку «сертификат — носитель — сотрудник» на дату подписания.
