Контроль обработки персональных данных внутри компании ведёт лицо, ответственное за организацию обработки персональных данных. Оператор-юрлицо обязан назначить его по статье 22.1 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных», и оно подотчётно исполнительному органу организации. Предмет проверки задаёт пункт 4 части 1 статьи 18.1: соответствие обработки закону, принятым по нему актам, требованиям к защите, политике оператора и локальным актам. Периодичность и форму акта закон не устанавливает, но по запросу Роскомнадзора меры придётся подтвердить документами или иным способом. Внутренний контроль по статье 18.1 охватывает всю обработку и срока не имеет. Контроль защиты в информационных системах персональных данных (ИСПДн) по постановлению Правительства РФ от 01.11.2012 № 1119 касается только этих систем и проводится не реже 1 раза в 3 года.
Материал помогает распределить роли между ответственным, кадровой службой, ИТ и юристами. Он показывает, как сверить формы сайта, CRM, кадровые системы и резервные копии с целями обработки и уведомлением в Роскомнадзор. Отдельно разобраны согласия после изменения 152-ФЗ с 01.09.2025 и оформление результатов, которое можно предъявить при документарной проверке. Таблица сроков по статьям 21 и 22, штрафы по статье 13.11 КоАП РФ, пошаговая инструкция, тарифы КЭДО и ответы на частые вопросы — во второй половине статьи.
Кто отвечает за внутренний контроль обработки персональных данных по статье 22.1 152-ФЗ
Оператор персональных данных по статье 3 152-ФЗ — лицо, которое самостоятельно или совместно с другими организует или ведёт обработку. Оно же определяет цели обработки, состав данных и действия с ними. Для работодателя оператор — сама организация. Обработкой закон считает любое действие с данными работников, кандидатов и клиентов: сбор, запись, хранение, использование, передачу, обезличивание, удаление и уничтожение.
С 01.09.2011 оператор-юрлицо обязан назначить лицо, ответственное за организацию обработки персональных данных. Указания оно получает непосредственно от исполнительного органа организации и подотчётно ему. Часть 3 и часть 4 статьи 22.1 закрепляют за ответственным конкретный набор обязанностей:
- вести внутренний контроль за соблюдением оператором и его работниками законодательства о персональных данных, в том числе требований к защите;
- доводить до работников положения законодательства, локальных актов по вопросам обработки и требования к защите данных;
- организовывать приём и обработку обращений и запросов субъектов персональных данных или контролировать этот процесс;
- получать от оператора сведения, которые входят в уведомление по части 3 статьи 22. Это цели, категории данных и субъектов, правовое основание, операции и способы обработки, меры по статьям 18.1 и 19, сведения об ответственном и о базе данных.
Должность ответственного, профильное образование, право единолично принимать решения за оператора и обязательную независимую службу аудита закон не устанавливает. Для юрлица обязательно само назначение, и проверка начинается с приказа о нём.
Распределение задач между ответственным, кадровой службой, ИТ и информационной безопасностью, юристами и руководителями процессов 152-ФЗ тоже не задаёт. Это организационное решение компании. Мы рекомендуем закрепить его в приказе о назначении или в порядке контроля: кто ведёт реестр целей, кто выдаёт и отзывает доступы, кто отвечает на запросы субъектов, кто готовит уведомления в Роскомнадзор. Ответственный может сам вести кадровый учёт или администрировать CRM. Тогда проверку этого участка лучше поручить другому сотруднику, чтобы в акте не совпадали проверяющий и проверяемый. Независимости проверяющего закон не требует, но такой акт убедительнее при запросе регулятора.
Мария Ж, судебный эксперт в сфере корпоративного и трудового права: «Назначив ответственного по статье 22.1, организация не перекладывает на него свои обязанности: оператором остаётся компания, и меры по статьям 18.1 и 19 принимает она. Поэтому в приказе о назначении стоит перечислить участки, которые контролирует ответственный, и тех, кто отвечает за каждый процесс. Сверьте сведения об ответственном в приказе со сведениями в уведомлении, поданном в Роскомнадзор: они входят в обязательное содержание уведомления.»
Что проверяет внутренний контроль по статье 18.1 и чем он отличается от контроля защиты и проверок Роскомнадзора
Пункт 4 части 1 статьи 18.1 152-ФЗ выделяет внутренний контроль и (или) аудит в самостоятельную обязательную меру оператора. Проверка охватывает требования к защите и, кроме них, соответствие обработки самому закону, принятым по нему нормативным правовым актам, политике оператора и его локальным актам. Отправная точка — принципы статьи 5: обработка законна и справедлива, цели конкретны и определены заранее. Обработка, несовместимая с целями сбора, не допускается.
Оператор-юрлицо по пункту 2 части 1 статьи 18.1 обязан иметь политику и локальные акты. В них для каждой цели описаны категории и перечень данных, категории субъектов, способы и сроки обработки и хранения, порядок уничтожения. Там же закреплены процедуры предупреждения, выявления и устранения нарушений. Структуру и содержание политики оператор определяет сам: это Роскомнадзор разъяснил в письме от 19.10.2021 № 08-71063. Обязанность выпустить внутренние акты при этом прямо следует из части 1 статьи 18.1. По части 2 той же статьи к политике и сведениям о реализуемых мерах защиты нужен неограниченный доступ. Поэтому проверяющий смотрит, опубликована ли действующая редакция политики.
У внутреннего контроля есть два соседних вида проверок, и у каждого свой предмет, исполнитель и периодичность.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
| Вид контроля | Основание | Кто проводит | Что проверяется | Периодичность |
|---|---|---|---|---|
| Внутренний контроль и (или) аудит | п. 4 ч. 1 ст. 18.1 152-ФЗ | Оператор; контроль ведёт ответственный по ст. 22.1 | Соответствие обработки 152-ФЗ, принятым по нему актам, требованиям к защите, политике и локальным актам | Законом не установлена |
| Контроль выполнения требований к защите в ИСПДн | п. 17 Требований, утв. ПП РФ от 01.11.2012 № 1119 | Организует и проводит оператор | Выполнение требований к защите при обработке в информационных системах | Не реже 1 раза в 3 года |
| Надзор Роскомнадзора | Положение, утв. ПП РФ от 29.06.2021 № 1046, ред. от 03.07.2026 | Роскомнадзор и его территориальные органы | Обработка персональных данных: инспекционный визит, документарная и выездная проверка | С 05.09.2025 плановые мероприятия только для высокого риска: 1 плановое мероприятие раз в 2 года или 1 обязательный профилактический визит в год; внеплановые мероприятия регулируются отдельно |
Правило «не реже 1 раза в 3 года» относится только к ИСПДн и на аудит всей обработки не распространяется. Для значительного, среднего, умеренного и низкого риска плановых мероприятий Роскомнадзора нет, для низкого риска нет и обязательных профилактических визитов. Внеплановые мероприятия от этого не отменяются, а запрос по части 4 статьи 18.1 не привязан к плановому графику.
Периодичность внутреннего контроля компания задаёт сама в локальном порядке контроля. Мы рекомендуем сочетать плановую проверку по графику с внеочередной при событии: появилась новая цель обработки, новая система или форма сбора, новый подрядчик, изменился закон. Событийная проверка укладывается в срок части 7 статьи 22: об изменении сведений уведомления Роскомнадзор извещают не позднее 15-го числа следующего месяца. Расхождение, которое нашли только при плановой проверке через полгода, этот срок уже пропустило. Впишите перечень событий в порядок контроля рядом с графиком.
Согласие на обработку персональных данных и другие основания: что сверяет проверка
Для каждой цели проверяющий сначала устанавливает применимое правовое основание. Согласие ищут только там, где основанием выбрано именно оно. Правовое основание входит в обязательные сведения уведомления по части 3 статьи 22. Неверно выбранное основание расходится сразу с двумя документами: с политикой и с уведомлением.
Обычное согласие по части 1 статьи 9 152-ФЗ должно быть конкретным, предметным, информированным, сознательным и однозначным. Форма допускается любая, если она позволяет подтвердить факт получения, а федеральный закон не требует письменной. Обязанность доказать наличие согласия или иного основания по части 3 статьи 9 лежит на операторе. При проверке он показывает согласие конкретного человека на конкретную цель с датой получения. Шаблон в папке отдела кадров таким доказательством не служит.
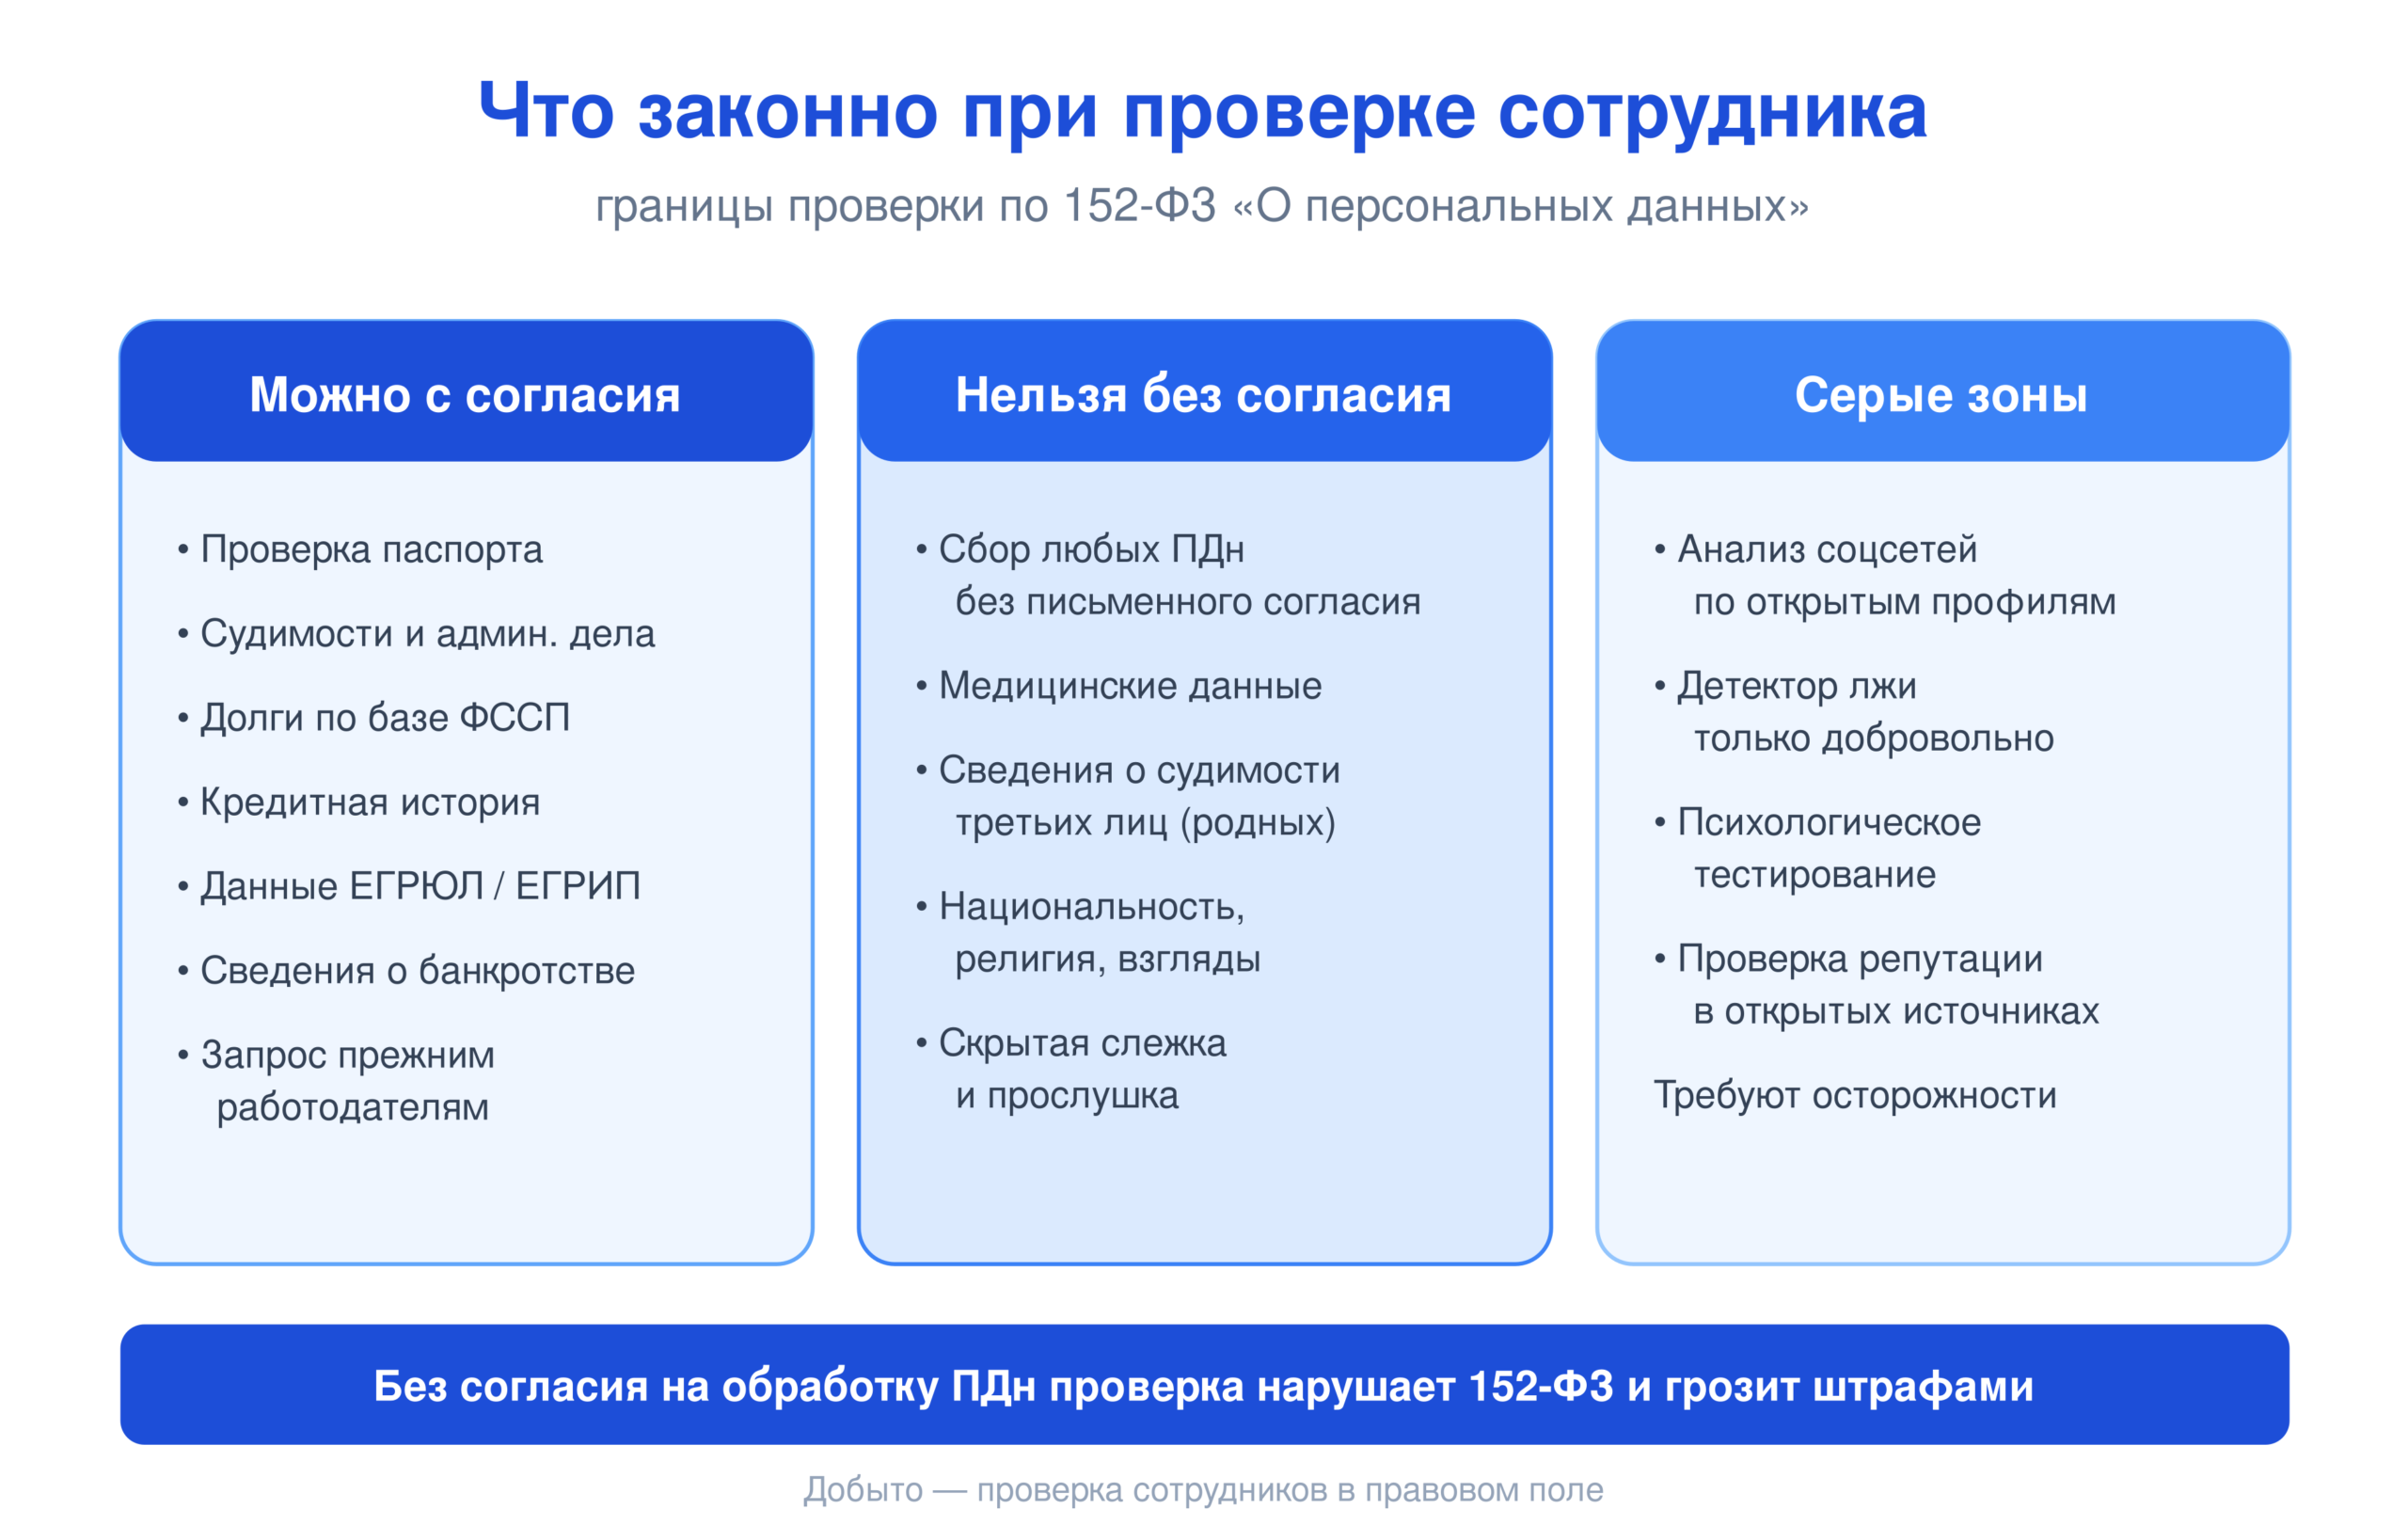
С 01.09.2025 действует поправка Федерального закона от 24.06.2025 № 156-ФЗ: согласие оформляется отдельно от иной информации и документов, которые субъект подтверждает или подписывает. Под это требование попадают согласия, встроенные в текст трудового договора, анкеты кандидата или договора с клиентом. Туда же относится общая отметка на сайте, которая объединяет согласие на обработку с принятием условий. Бумажной формы для любой обработки поправка не вводит, она требует отделить согласие от других документов.
Единого бланка для любого обычного согласия закон не устанавливает. Если письменная форма обязательна, документ содержит сведения, перечисленные в части 4 статьи 9. Согласие на распространение данных регулируется отдельно: статьёй 10.1 и приказом Роскомнадзора от 24.02.2021 № 18. Универсальным бланком оно тоже не служит.
Мария Ж, HR-эксперт с 13-летним стажем: «Закон не задаёт единую форму согласия, поэтому образец работает, только если в нём названы ваша цель и ваш состав данных. Согласие кандидата на проверку и согласие клиента, оставившего заявку на сайте, — разные документы с разными целями. При проверке положите рядом перечень целей из политики и действующие шаблоны согласий. Найдите цели, где основанием указано согласие, а шаблона под них нет.»
Проверка кандидатов как отдельная цель обработки
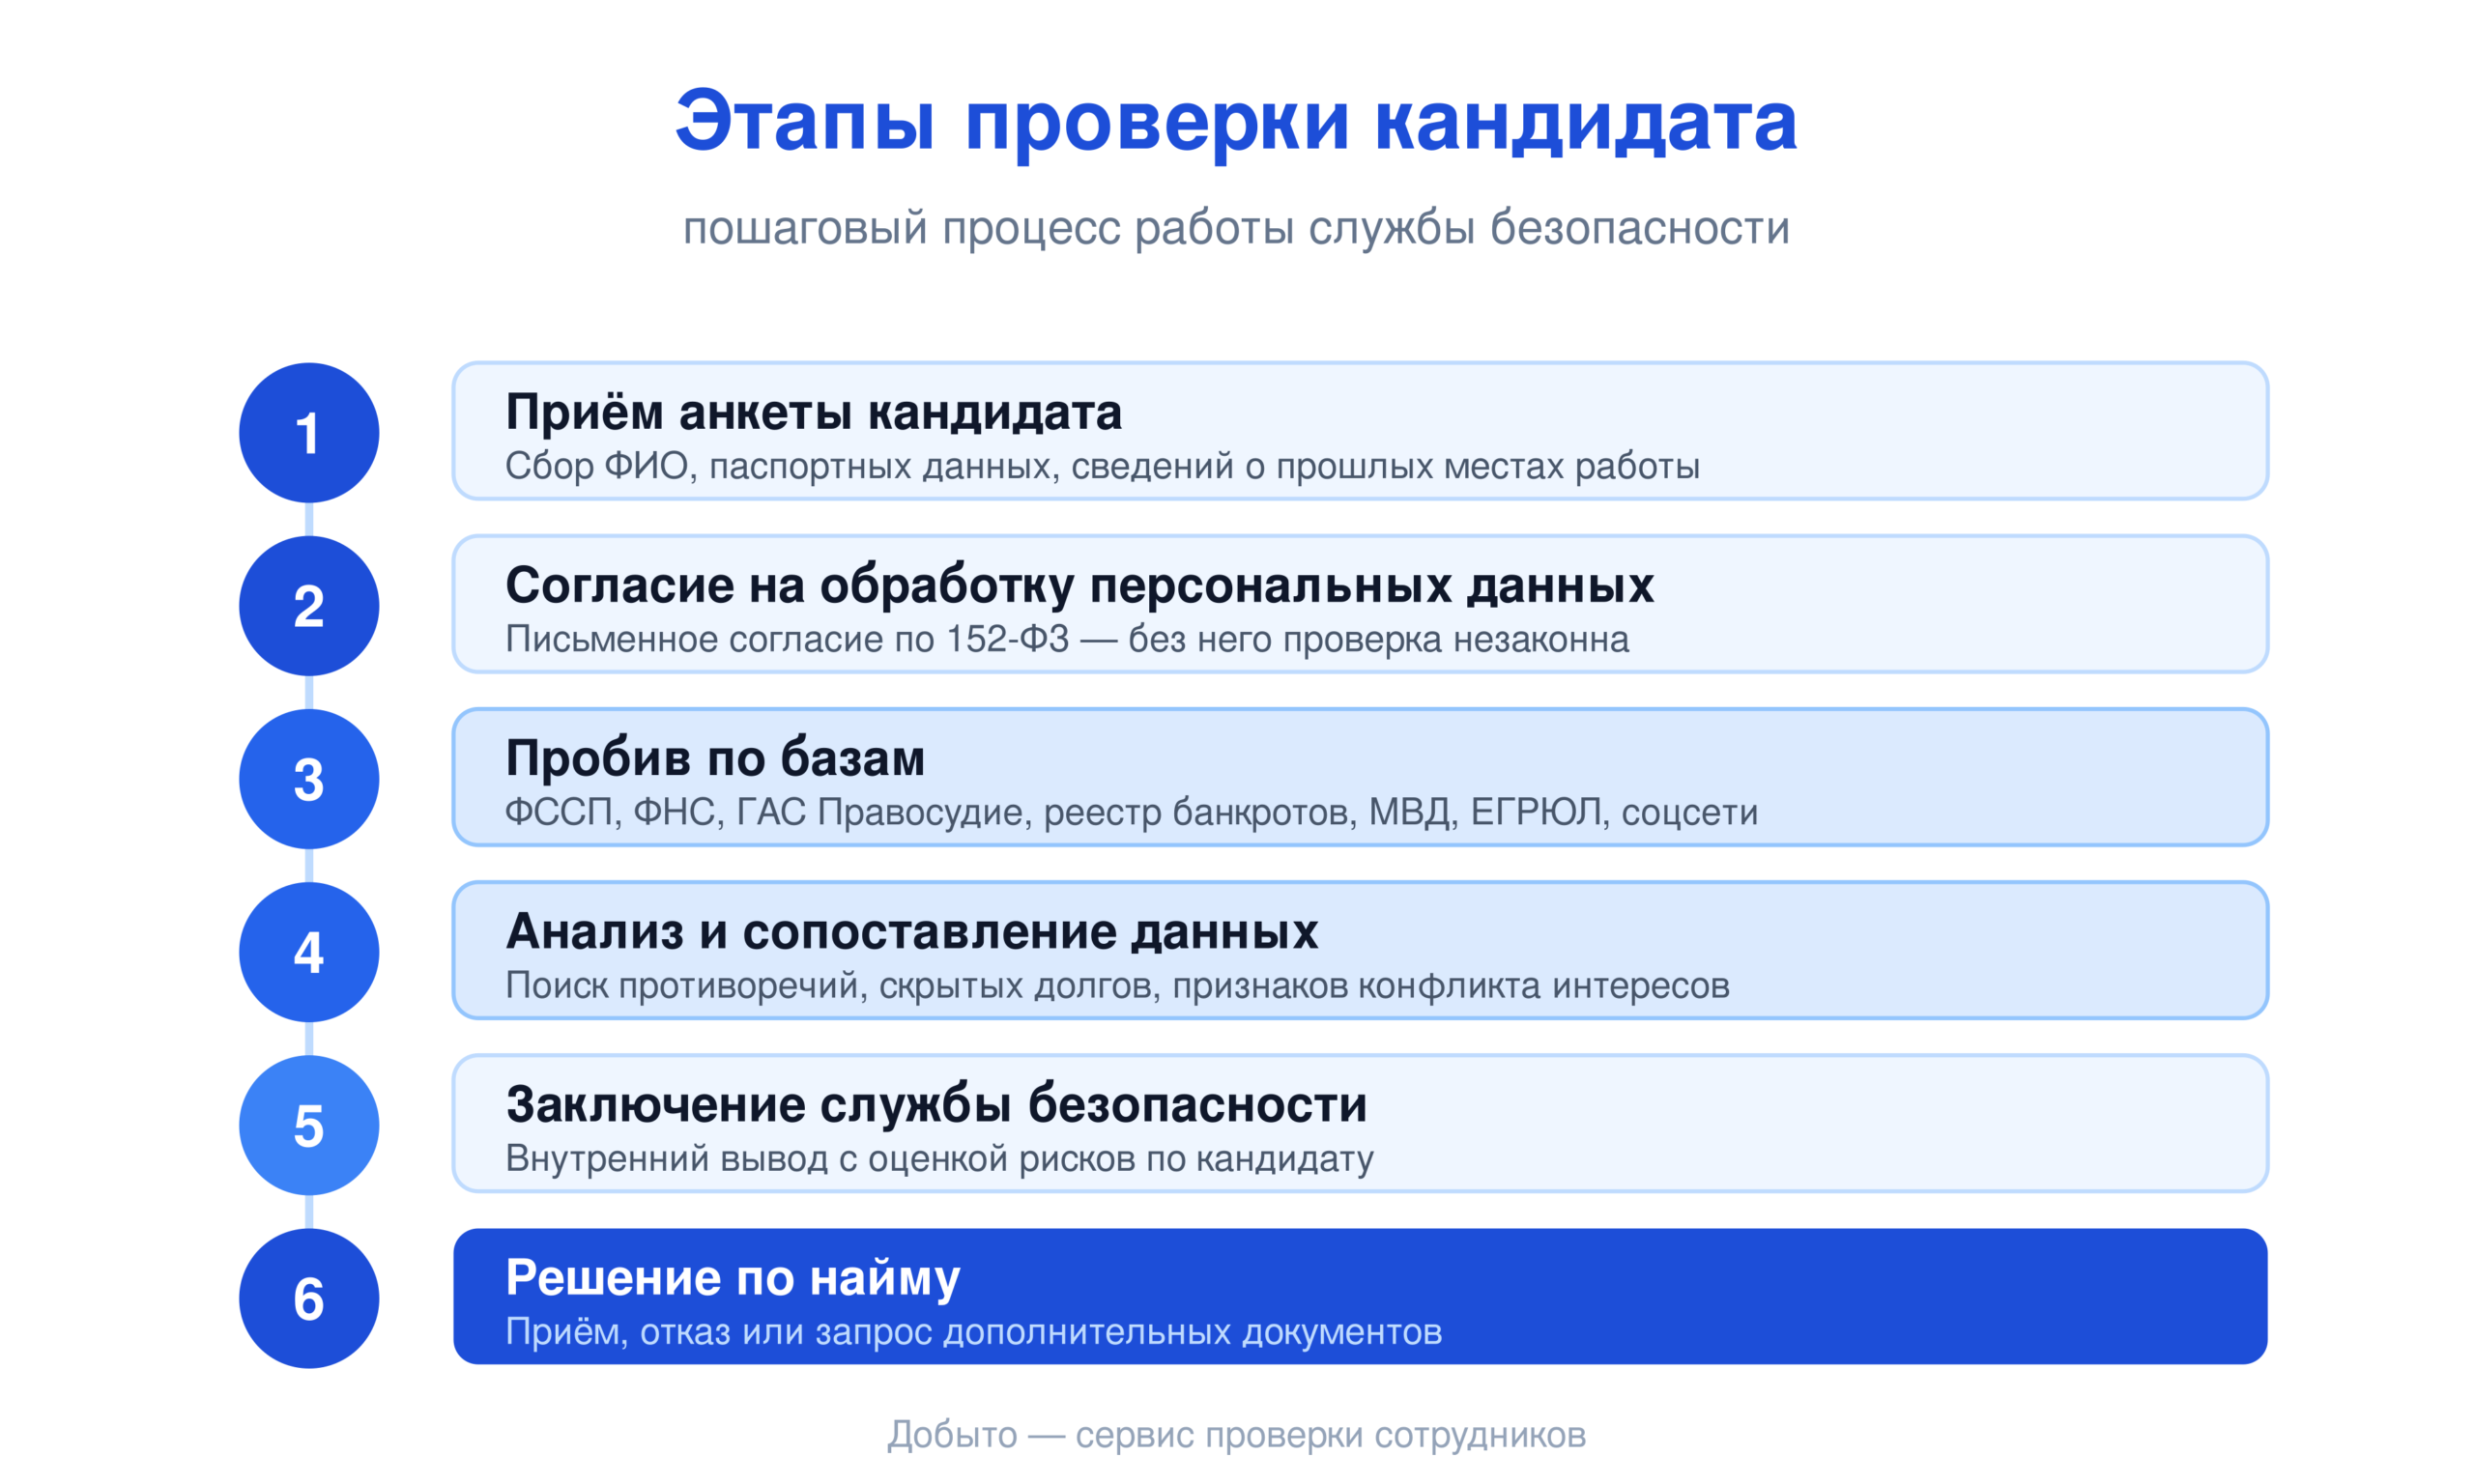
Проверка кандидата службой безопасности — самостоятельная цель обработки со своим составом данных. В него входят паспорт и документы, судимости по согласию, исполнительные производства, кредитная история, банкротство, сведения о прежних работодателях. Последовательность такая: приём анкеты, согласие на обработку персональных данных, проверка по государственным базам, анализ и сопоставление данных, заключение службы безопасности, решение по найму. Из этой последовательности для внутреннего контроля следуют 2 проверяемых условия. Дата согласия кандидата не позже даты первого запроса по базам. С 01.09.2025 согласие оформлено отдельно от анкеты.
Лайфхак: при переделке шаблона согласия под требование об отдельном оформлении проверьте 3 элемента: цели обработки, срок и оговорку об отзыве по 152-ФЗ.
В Добыто согласия сотрудников подписываются ПЭП или УНЭП. Эти подписи выпускаются сотрудникам без отдельной оплаты на всех тарифах, а подписанный файл подтверждает, что согласие дал конкретный человек.
Соберите согласие на обработку персональных данных под свою цель
Шаблоны согласия и правил обработки персональных данных для сверки
Начните с правил обработки и перед утверждением сверьте их с редакцией 152-ФЗ от 26.07.2026 и требованием об отдельном согласии.
| Документ | Скачать |
|---|---|
| Правила обработки персональных данных (.pdf) | Скачать |
| Согласие на обработку персональных данных (.docx) | Скачать |
Сверка фактической обработки: формы, системы, доступы, подрядчики и сроки хранения
Политика и реестр целей описывают обработку так, как её задумали. Внутренний контроль сравнивает это описание с тем, где данные находятся на самом деле. В выборку входят места, куда данные попадают помимо кадровых документов: формы на сайте, CRM, кадровые и учётные системы, резервные копии, сервисы подрядчиков.
По каждому месту проверяющий отвечает на одни и те же вопросы. Какая цель и какое основание? Какие категории данных и субъектов? Кто имеет доступ и где находится база? Передаются ли данные подрядчику или за рубеж, когда наступает срок уничтожения? Ответы сверяют с политикой и с уведомлением.
Сведения, которые компания уже заявила регулятору, отражены в реестре операторов персональных данных Роскомнадзора. Запись в реестре удобно взять за отправную точку сверки: цели, категории и сведения об ответственном видны в том виде, в каком их получил регулятор.
Для систем 2 нормы дают отдельные пункты проверки. С 01.07.2025 действует часть 5 статьи 18 в редакции Федерального закона от 28.02.2025 № 23-ФЗ: при сборе персональных данных граждан РФ основные операции с ними проводятся с использованием баз данных, находящихся на территории Российской Федерации. С 26.07.2026 Федеральный закон от 26.07.2026 № 265-ФЗ изменил статью 12 о трансграничной передаче. Поэтому зарубежные сервисы и получателей данных сверяют с уведомлением и действующими правилами передачи.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Кадровый участок в Добыто связан с 1С: готовый модуль для 1С:ЗУП синхронизирует документы автоматически. При инвентаризации учётную систему и КЭДО проверяют как связанную пару, потому что один и тот же документ хранится в обеих.
Доступы проверяют по статье 19. Она относит к мерам защиты определение угроз, правила доступа к данным, регистрацию действий в ИСПДн, обнаружение инцидентов и контроль принятых мер. Рабочий инструмент — матрица ролей, где для каждой роли указан уровень доступа к каждому разделу с персональными данными. Проверяющий сравнивает матрицу с фактическими правами в системах и с тем, кому эти права нужны по должности.
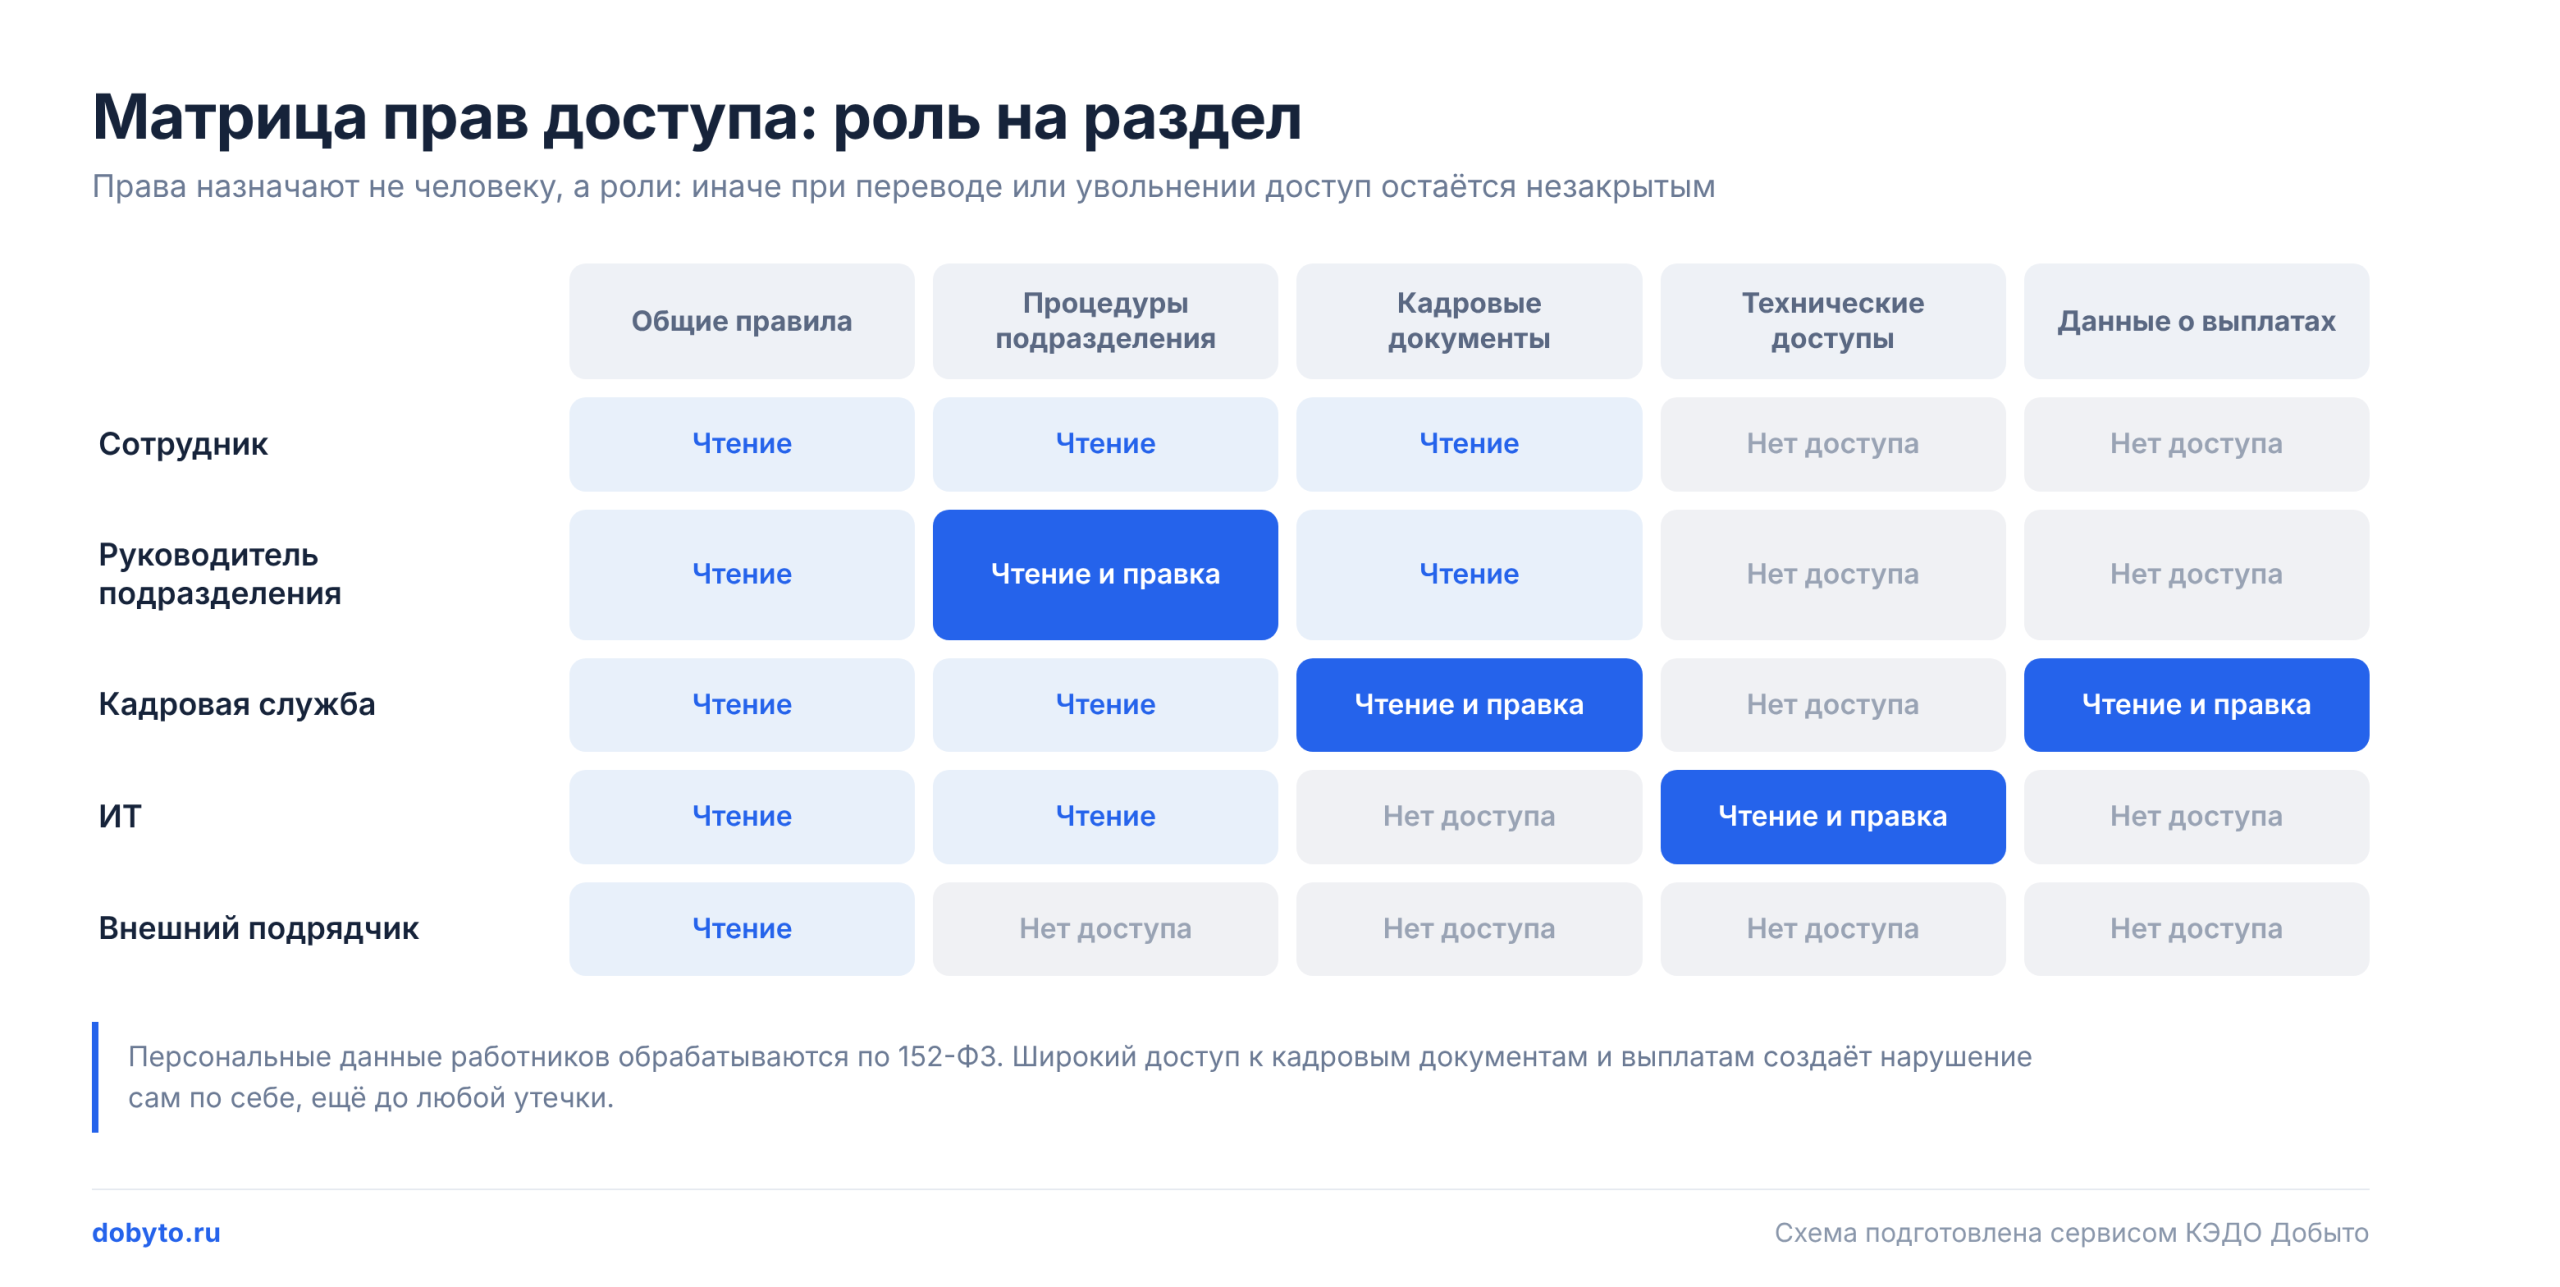
Внимание: широкий доступ к кадровым данным создаёт нарушение 152-ФЗ сам по себе, независимо от того, произошла ли утечка.
Подрядчиков, которые обрабатывают данные по поручению оператора, проверяют по договору и по факту. Оформлено ли поручение по части 3 статьи 6? Какие данные получает подрядчик и где их хранит? Как и в какой срок он сообщит оператору об инциденте?
Важный нюанс из практики: Роскомнадзор напоминает, что при инциденте у подрядчика сообщение в ведомство направляет сам оператор. Поэтому в договоре с обработчиком стоит закрепить срок, за который он известит оператора: у оператора должно остаться время уложиться в 24 часа.
Сроки хранения проверяют по факту уничтожения. По части 4 статьи 21 после достижения цели обработки данные уничтожают в срок до 30 дней, если законом не предусмотрено исключение. Требование относится к данным в любой системе. Поэтому в выборку входят архивы и резервные копии, а по каждой цели с истёкшим сроком проверяющий запрашивает подтверждение уничтожения.
Сроки по статьям 21 и 22 152-ФЗ, которые закладывает внутренний контроль
Одни сроки считаются в часах, другие в рабочих днях, третьи привязаны к календарной дате. Проверка смотрит, назначен ли под каждый срок исполнитель и есть ли описанный порядок действий.
| Ситуация | Действие и срок | Норма 152-ФЗ |
|---|---|---|
| Компания начинает обработку персональных данных | Уведомить Роскомнадзор до начала обработки, кроме исключений ч. 2 ст. 22 | ч. 1, 2 ст. 22 |
| Инцидент, повлёкший нарушение прав субъектов | Первичное уведомление Роскомнадзора в течение 24 часов | ч. 3.1 ст. 21 |
| Завершено внутреннее расследование инцидента | Уведомление о результатах в течение 72 часов | ч. 3.1 ст. 21 |
| Подтверждено, что данные неточны | Уточнить за 7 рабочих дней | ч. 2 ст. 21 |
| Выявлена неправомерная обработка | Прекратить за 3 рабочих дня | ч. 3 ст. 21 |
| Обеспечить правомерность обработки невозможно | Уничтожить данные за 10 рабочих дней | ч. 3 ст. 21 |
| Достигнута цель обработки | Уничтожить в срок до 30 дней, если законом не предусмотрено исключение | ч. 4 ст. 21 |
| Изменились сведения, указанные в уведомлении | Сообщить в Роскомнадзор не позднее 15-го числа следующего месяца | ч. 7 ст. 22 |
| Оператор прекратил обработку | Сообщить в Роскомнадзор в течение 10 рабочих дней | ч. 7 ст. 22 |
Сроки 24 и 72 часа по части 3.1 статьи 21 идут в часах и на выходные не переносятся. Поэтому регламент реагирования называет исполнителя и его замену на нерабочее время, а проверяющий убеждается, что оба указаны поимённо.
Важный нюанс из практики: среди типовых ошибок в сообщениях об инцидентах Роскомнадзор называет отсутствие названия сайта и его адреса, а также объёма затронутых данных. Шаблон сообщения с этими полями готовят заранее и проверяют при каждом внутреннем контроле.
Изменения сведений и прекращение обработки подают через электронные формы уведомления Роскомнадзора. Там же оформляется первичное уведомление о намерении обрабатывать данные. Сверьте дату последней поданной формы с датами изменений, которые нашла проверка.
Штрафы по статье 13.11 КоАП РФ и пункты проверки, которые их предотвращают
С 30.05.2025 статья 13.11 КоАП РФ действует в редакции Федерального закона от 30.11.2024 № 420-ФЗ, который ввёл новые составы и повысил штрафы. Каждому составу в таблице соответствует пункт внутренней проверки, который выявляет нарушение раньше регулятора.
| Нарушение | Штраф для юрлица | Ст. 13.11 КоАП РФ | Что проверить |
|---|---|---|---|
| Обработка без правового основания или несовместимая с целями сбора | 150 000-300 000 руб.; повторно 300 000-500 000 руб. | ч. 1, 1.1 | Основание по каждой цели в реестре целей |
| Обработка без письменного согласия, когда оно обязательно, или несоблюдение требований к его составу | 300 000-700 000 руб. | ч. 2 | Шаблоны согласий и подписанные согласия по выборке |
| Несоблюдение требования о базах данных в РФ при сборе данных граждан РФ | 1-6 млн руб.; повторно 6-18 млн руб. | ч. 8, 9 | Местонахождение баз данных форм сайта, CRM, кадровых систем |
| Неуведомление Роскомнадзора о намерении обрабатывать персональные данные | 100 000-300 000 руб. | ч. 10 | Запись в реестре операторов и её актуальность |
| Несвоевременное сообщение об инциденте | 1-3 млн руб. | ч. 11 | Регламент реагирования на 24 и 72 часа, шаблон сообщения |
| Неправомерная утечка данных от 1 000 до 10 000 субъектов | 3-5 млн руб. | ч. 12 | Матрица доступов, сроки хранения, подрядчики |
| Неправомерная утечка данных от 10 000 до 100 000 субъектов | 5-10 млн руб. | ч. 13 | То же, с приоритетом крупных баз клиентов и работников |
| Неправомерная утечка данных более 100 000 субъектов | 10-15 млн руб. | ч. 14 | То же; повторные составы могут повлечь оборотный штраф по ч. 15 |
Размер санкции за утечку растёт с числом субъектов. Данные, уничтоженные в срок по статье 21, в утечку не попадают, поэтому проверка сроков хранения уменьшает и объём возможной утечки. Начните с баз, где больше всего записей, у которых цель обработки уже достигнута.
Как оформить внутреннюю проверку, чтобы подтвердить её Роскомнадзору
По части 4 статьи 18.1 оператор по запросу Роскомнадзора представляет документы или иным образом подтверждает принятые меры. В документарной проверке по Положению, утверждённому постановлением Правительства РФ от 29.06.2021 № 1046, инспектор может запросить письменные объяснения и документы. Срок такой проверки — до 10 рабочих дней. Если нарушения не устранены к её окончанию, выдаётся предписание. После постановления Правительства РФ от 27.08.2025 № 1286 пункт 42(1) Положения допускает отдельные действия дистанционно, в том числе через приложение «Инспектор».
Форму акта и состав документов закон не задаёт. Доказательства контроля компания выбирает сама, и мы рекомендуем минимальный комплект:
- локальный порядок контроля: предмет, проверяющие, периодичность, события для внеочередной проверки, форма отчёта;
- чек-лист по реестру целей, системам, согласиям, уведомлению, доступам и срокам хранения;
- акт по итогам проверки с перечнем расхождений и указанием норм;
- журнал корректирующих действий: расхождение, исполнитель, срок, отметка о закрытии.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Статья 18.1 не задаёт ни периодичности, ни формы акта. Компания свободна в выборе формата, но подтверждать меры по запросу Роскомнадзора будет она. Поэтому в порядок контроля стоит заложить журнал корректирующих действий с датой закрытия каждого пункта: он показывает и найденное расхождение, и его устранение. Проверьте, есть ли у вас подписанный акт за последнюю проверку и закрыты ли в журнале пункты с истёкшим сроком.»
Комплект удобнее собирать там же, где подписан. На тарифе «Бизнес» подписанные документы хранятся в электронном архиве Добыто. Приказ о назначении ответственного, порядок контроля, акты и согласия сотрудников для ответа на запрос берутся из одного места.
Что подготовить до первой проверки
- приказ о назначении ответственного за организацию обработки персональных данных;
- политику и локальные акты с описанием каждой цели обработки;
- текст поданного уведомления и запись компании в реестре операторов;
- перечень систем и форм сбора данных, включая резервные копии;
- договоры с подрядчиками, которым поручена обработка;
- действующие шаблоны согласий и выборку подписанных согласий;
- матрицу доступов и выгрузку фактических прав из систем.
Как провести внутреннюю проверку обработки персональных данных: пошаговая инструкция
- Шаг 1. Утвердите порядок контроля: предмет, проверяющих, график, события для внеочередной проверки и форму акта. Участок, который ведёт сам ответственный, поручите другому сотруднику.
- Шаг 2. Сверьте реестр целей с пунктом 2 части 1 статьи 18.1. По каждой цели должны быть указаны категории данных и субъектов, основание, сроки обработки и хранения, порядок уничтожения.
- Шаг 3. Проведите инвентаризацию фактических мест обработки: формы сайта, CRM, кадровые и учётные системы, КЭДО, резервные копии, сервисы подрядчиков. Для каждого места зафиксируйте цель и местонахождение базы.
- Шаг 4. Проверьте основания и согласия. Согласие оформлено отдельно от других документов с 01.09.2025, письменное содержит сведения части 4 статьи 9, а его дата не позже начала обработки.
- Шаг 5. Сверьте уведомление с фактом: цели, категории, ответственный, трансграничная передача, место базы данных. О найденных изменениях сообщите в Роскомнадзор не позднее 15-го числа следующего месяца.
- Шаг 6. Сравните матрицу доступов с фактическими правами и проверьте сроки хранения: данные с достигнутой целью уничтожаются в срок до 30 дней, если законом не предусмотрено исключение.
- Шаг 7. Проверьте готовность к инциденту. Назовите исполнителя сообщений за 24 и 72 часа и его замену, держите наготове шаблон сообщения с названием и адресом сайта и объёмом данных.
- Шаг 8. Оформите акт и внесите расхождения в журнал корректирующих действий с исполнителем и сроком. Неправомерную обработку прекратите за 3 рабочих дня.
Коммерческая тайна и персональные данные: два режима в одной проверке
Конфиденциальность персональных данных установлена статьёй 7 152-ФЗ в силу закона. Коммерческую тайну обладатель информации вводит сам по Федеральному закону от 29.07.2004 № 98-ФЗ «О коммерческой тайне». Часть 1 статьи 10 называет для этого меры:
- определить перечень информации, составляющей коммерческую тайну;
- установить порядок доступа к ней и контроль за его соблюдением;
- вести учёт лиц, получивших доступ;
- урегулировать использование информации с работниками и контрагентами;
- наносить гриф «Коммерческая тайна».
По части 2 статьи 10 режим считается установленным после принятия этих мер. Гриф на кадровом документе не заменяет соблюдение 152-ФЗ. Основание, цели, сроки и доступы к персональным данным проверяют по закону о персональных данных, даже если документ отнесён к коммерческой тайне.
Одну проверку можно построить на сопоставлении двух списков: учёта лиц, допущенных к коммерческой тайне, и матрицы доступа к персональным данным. В обоих случаях вопрос один — нужен ли доступ этому сотруднику по работе. Работник с правами к персональным данным без роли в матрице или допущенный к коммерческой тайне без записи в учёте становится пунктом журнала корректирующих действий.
Стоимость КЭДО для подписания согласий и хранения кадровых документов
Стоимость зависит от тарифа и от числа сотрудников, которых подключают к кадровому электронному документообороту. Цены указаны на 01.11.2026.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП подписи, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника / мес | оплата за месяц |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, кастомные шаблоны, интеграция с 1С, приоритетная поддержка, электронный архив | от 50 ₽ за сотрудника / мес; минимальная оплата 50 сотрудников за 30 000 ₽ в год | минимальная оплата — за год |
| Тариф «Корпорация»: всё из тарифа «Бизнес», выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | по запросу |
| Электронные подписи ПЭП и УНЭП для сотрудников | входят в тариф, выпускаются бесплатно | на всех тарифах |
| Готовый модуль для 1С:ЗУП с автоматической синхронизацией документов | интеграция с 1С в тарифе «Бизнес» | установка и настройка за один день |
| УКЭП через партнёров — удостоверяющие центры | по запросу | по запросу |
Цены опубликованы с оговоркой «от», и итоговая сумма зависит от численности и выбранного пакета. Тариф можно повысить или понизить в любое время, а при повышении разница пересчитывается пропорционально оставшемуся периоду. Условия по каждому пакету собраны на странице тарифов КЭДО Добыто.
Выводы
Внутренний контроль организует ответственный, назначенный по статье 22.1, а обязанности оператора по статьям 18.1 и 19 остаются за компанией. Проверка сравнивает реальные места хранения данных, основания, согласия, доступы и сроки с политикой и уведомлением в Роскомнадзор. Периодичность и форму контроля компания определяет сама, но события вроде новой цели или нового подрядчика привязаны к срокам статей 21 и 22. Подтверждают контроль порядок, акт и журнал устранения расхождений.
Добыто ведёт кадровые документы и согласия сотрудников в электронном виде с подписью ПЭП или УНЭП. Кадровый участок проверки опирается на документы, которые уже собраны и подписаны в одной системе.
Ответы на частые вопросы
Прекращается ли обработка, если работник отозвал согласие на обработку персональных данных?
Не во всех случаях. По части 2 статьи 9 152-ФЗ после отзыва согласия оператор вправе продолжить обработку, если у неё есть самостоятельное основание из пунктов 2-11 части 1 статьи 6, части 2 статьи 10 или части 2 статьи 11. Отзыв разбирают отдельно по каждой цели. Где обработка держалась только на согласии, её прекращают. Где есть иное основание из перечисленных норм, она продолжается в пределах этой цели. Итог разбора фиксируют в ответе работнику.
Чем согласие на распространение персональных данных отличается от обычного согласия?
Согласие на распространение по части 1 статьи 10.1 152-ФЗ, действующей с 01.03.2021, оформляется отдельно от иных согласий. Субъекту дают возможность определить перечень данных по каждой категории. Требования к содержанию такого согласия установлены приказом Роскомнадзора от 24.02.2021 № 18. Обычное согласие на обработку этот режим не заменяет: если данные работника открываются неограниченному кругу лиц и иного основания нет, нужно отдельное согласие на распространение.
Можно ли отнести сведения о зарплатах и численности работников к коммерческой тайне?
Нет. Пункт 5 статьи 5 Федерального закона № 98-ФЗ не позволяет относить к коммерческой тайне, среди прочего, сведения о численности и составе работников, системе оплаты труда и условиях труда. Открытость этих категорий не разрешает раскрывать данные, по которым можно определить конкретного работника. Его зарплата и иные идентифицирующие сведения остаются под режимом конфиденциальности статьи 7 152-ФЗ.
Нужно ли сообщать в Роскомнадзор о смене ответственного или появлении новой цели обработки?
Да. Сведения об ответственном и цели обработки входят в содержание уведомления по части 3 статьи 22 152-ФЗ. Об их изменении по части 7 статьи 22 сообщают в Роскомнадзор не позднее 15-го числа месяца, следующего за изменением. При прекращении обработки срок другой: 10 рабочих дней. Подача идёт через электронные формы уведомления Роскомнадзора, и дату подачи стоит сохранить в журнале контроля.
Что изменилось для зарубежных сервисов после поправок 2026 года?
С 26.07.2026 Федеральный закон от 26.07.2026 № 265-ФЗ изменил статью 12 152-ФЗ о трансграничной передаче. Перечень стран с адекватной защитой теперь определяет сходство их регулирования с Конвенцией Совета Европы. Норма, по которой такой критерий давало само участие страны в Конвенции, из частей 5, 10 и 11 статьи 12 убрана. Для внутреннего контроля это повод заново сверить зарубежные сервисы и получателей данных со сведениями о трансграничной передаче в уведомлении. Перед изменением процессов сверьтесь с официальным текстом поправки. Требование о базах данных в РФ по части 5 статьи 18 действует независимо от правил трансграничной передачи.
