Нарушение обработки персональных данных грозит компании штрафом по статье 13.11 КоАП РФ: 150 000-300 000 руб. за обработку без законного основания, 300 000-700 000 руб. за отсутствие обязательного письменного согласия, 3-20 млн руб. за утечку. Оборотный штраф составляет 1-3% выручки за предыдущий год, но не менее 20 млн руб. (25 млн для специальных и биометрических данных) и не более 500 млн руб. Его назначают только за повторную утечку и только если компания уже наказана по одной из частей 12-18 статьи 13.11. Расчёт зависит от вида нарушения. За ошибки в согласии, политике, уведомлениях и локализации штраф установлен рублёвым диапазоном. За утечку он привязан к числу субъектов или идентификаторов, а для специальных и биометрических данных — к категории данных, без порога по числу.
Материал помогает оценить риски до проверки Роскомнадзора. Он показывает, какие нарушения наказываются без утечки, когда согласие, подписанное после 1 сентября 2025 года, не отвечает закону, и почему подрядчик-обработчик и гриф коммерческой тайны не снимают ответственность с оператора. Отдельно разобраны два разных уведомления Роскомнадзора: о начале обработки и об инциденте со сроками 24 и 72 часа. Порядок действий при утечке, чек-лист самопроверки, шаблоны документов, тарифы КЭДО на 2026 год и ответы на частные вопросы — во второй половине статьи.
Штрафы компании за нарушение обработки персональных данных в 2026 году
Все составы собраны в статье 13.11 КоАП РФ, действующая редакция кодекса — от 04.08.2026. С 30 мая 2025 года суммы для организаций выросли. Федеральный закон от 30.11.2024 № 420-ФЗ поднял штраф за обработку без законного основания с 60 000-100 000 руб. до 150 000-300 000 руб. и добавил в статью части 10-18 об уведомлениях и утечках. В таблице — санкции для организации за нарушения процедуры обработки, включая обязанности уведомлять Роскомнадзор.
| Нарушение | Часть ст. 13.11 КоАП РФ | Штраф для организации |
|---|---|---|
| Обработка без законного основания или несовместимая с целями сбора | ч. 1 | 150 000-300 000 руб. |
| То же, повторно | ч. 1.1 | 300 000-500 000 руб. |
| Обработка без письменного согласия там, где оно обязательно, или с нарушением требований к его содержанию | ч. 2 | 300 000-700 000 руб. |
| То же, повторно | ч. 2.1 | 1-1,5 млн руб. |
| Неопубликование политики обработки персональных данных или сведений о реализуемых требованиях к защите | ч. 3 | 30 000-60 000 руб. |
| Непредоставление субъекту информации об обработке его данных | ч. 4 | 40 000-80 000 руб. |
| Неисполнение в срок требования субъекта уточнить, блокировать или уничтожить данные | ч. 5 | 50 000-90 000 руб. |
| То же, повторно | ч. 5.1 | 300 000-500 000 руб. |
| Нарушение требования о локализации баз данных граждан РФ | ч. 8 | 1-6 млн руб. |
| То же, повторно | ч. 9 | 6-18 млн руб. |
| Неуведомление или несвоевременное уведомление Роскомнадзора о намерении обрабатывать персональные данные | ч. 10 | 100 000-300 000 руб. |
| Неуведомление или несвоевременное уведомление Роскомнадзора об инциденте, повлёкшем нарушение прав субъектов | ч. 11 | 1-3 млн руб. |
Наибольшие суммы в этой группе приходятся на локализацию баз данных. Неуведомление Роскомнадзора об инциденте — самостоятельный состав. Основанием для штрафа по нему служит пропущенный срок уведомления, а сама утечка квалифицируется по частям 12-17.
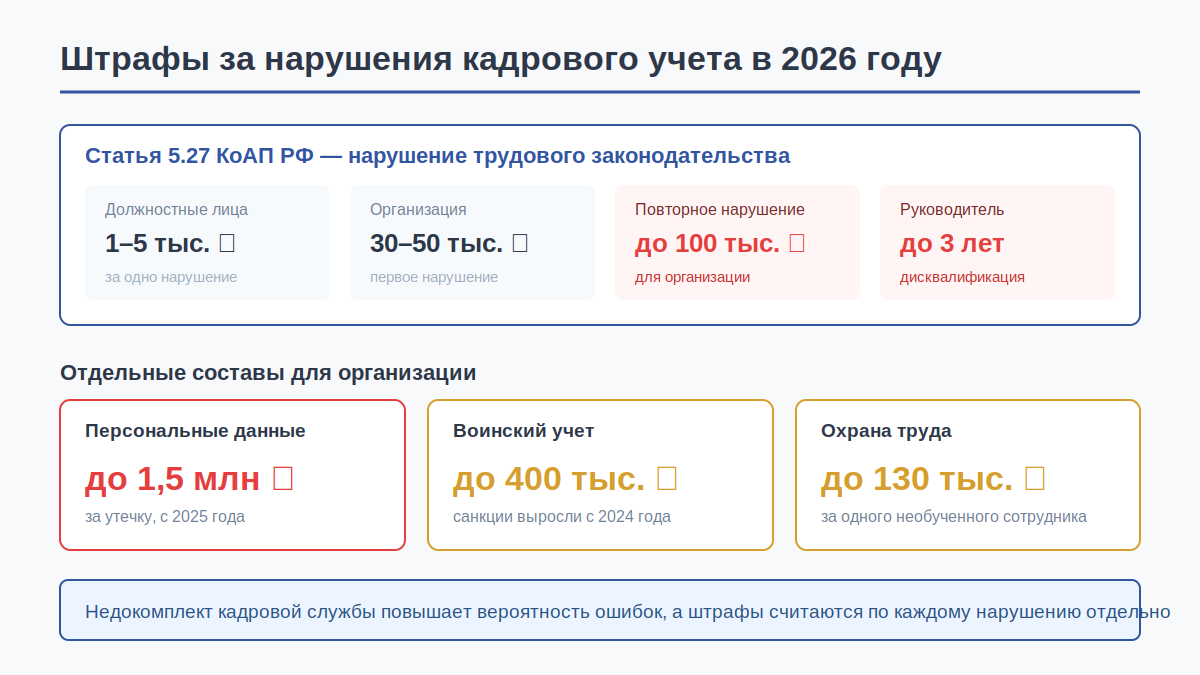
Части 1 и 2 различаются по основанию обработки. Часть 1 применяется, когда законного основания нет вовсе или цель расходится с заявленной при сборе. Часть 2 применяется, когда закон требует письменного согласия, а его нет или оно не отвечает требованиям к содержанию. Нижняя граница штрафа по части 2 вдвое выше, чем по части 1.
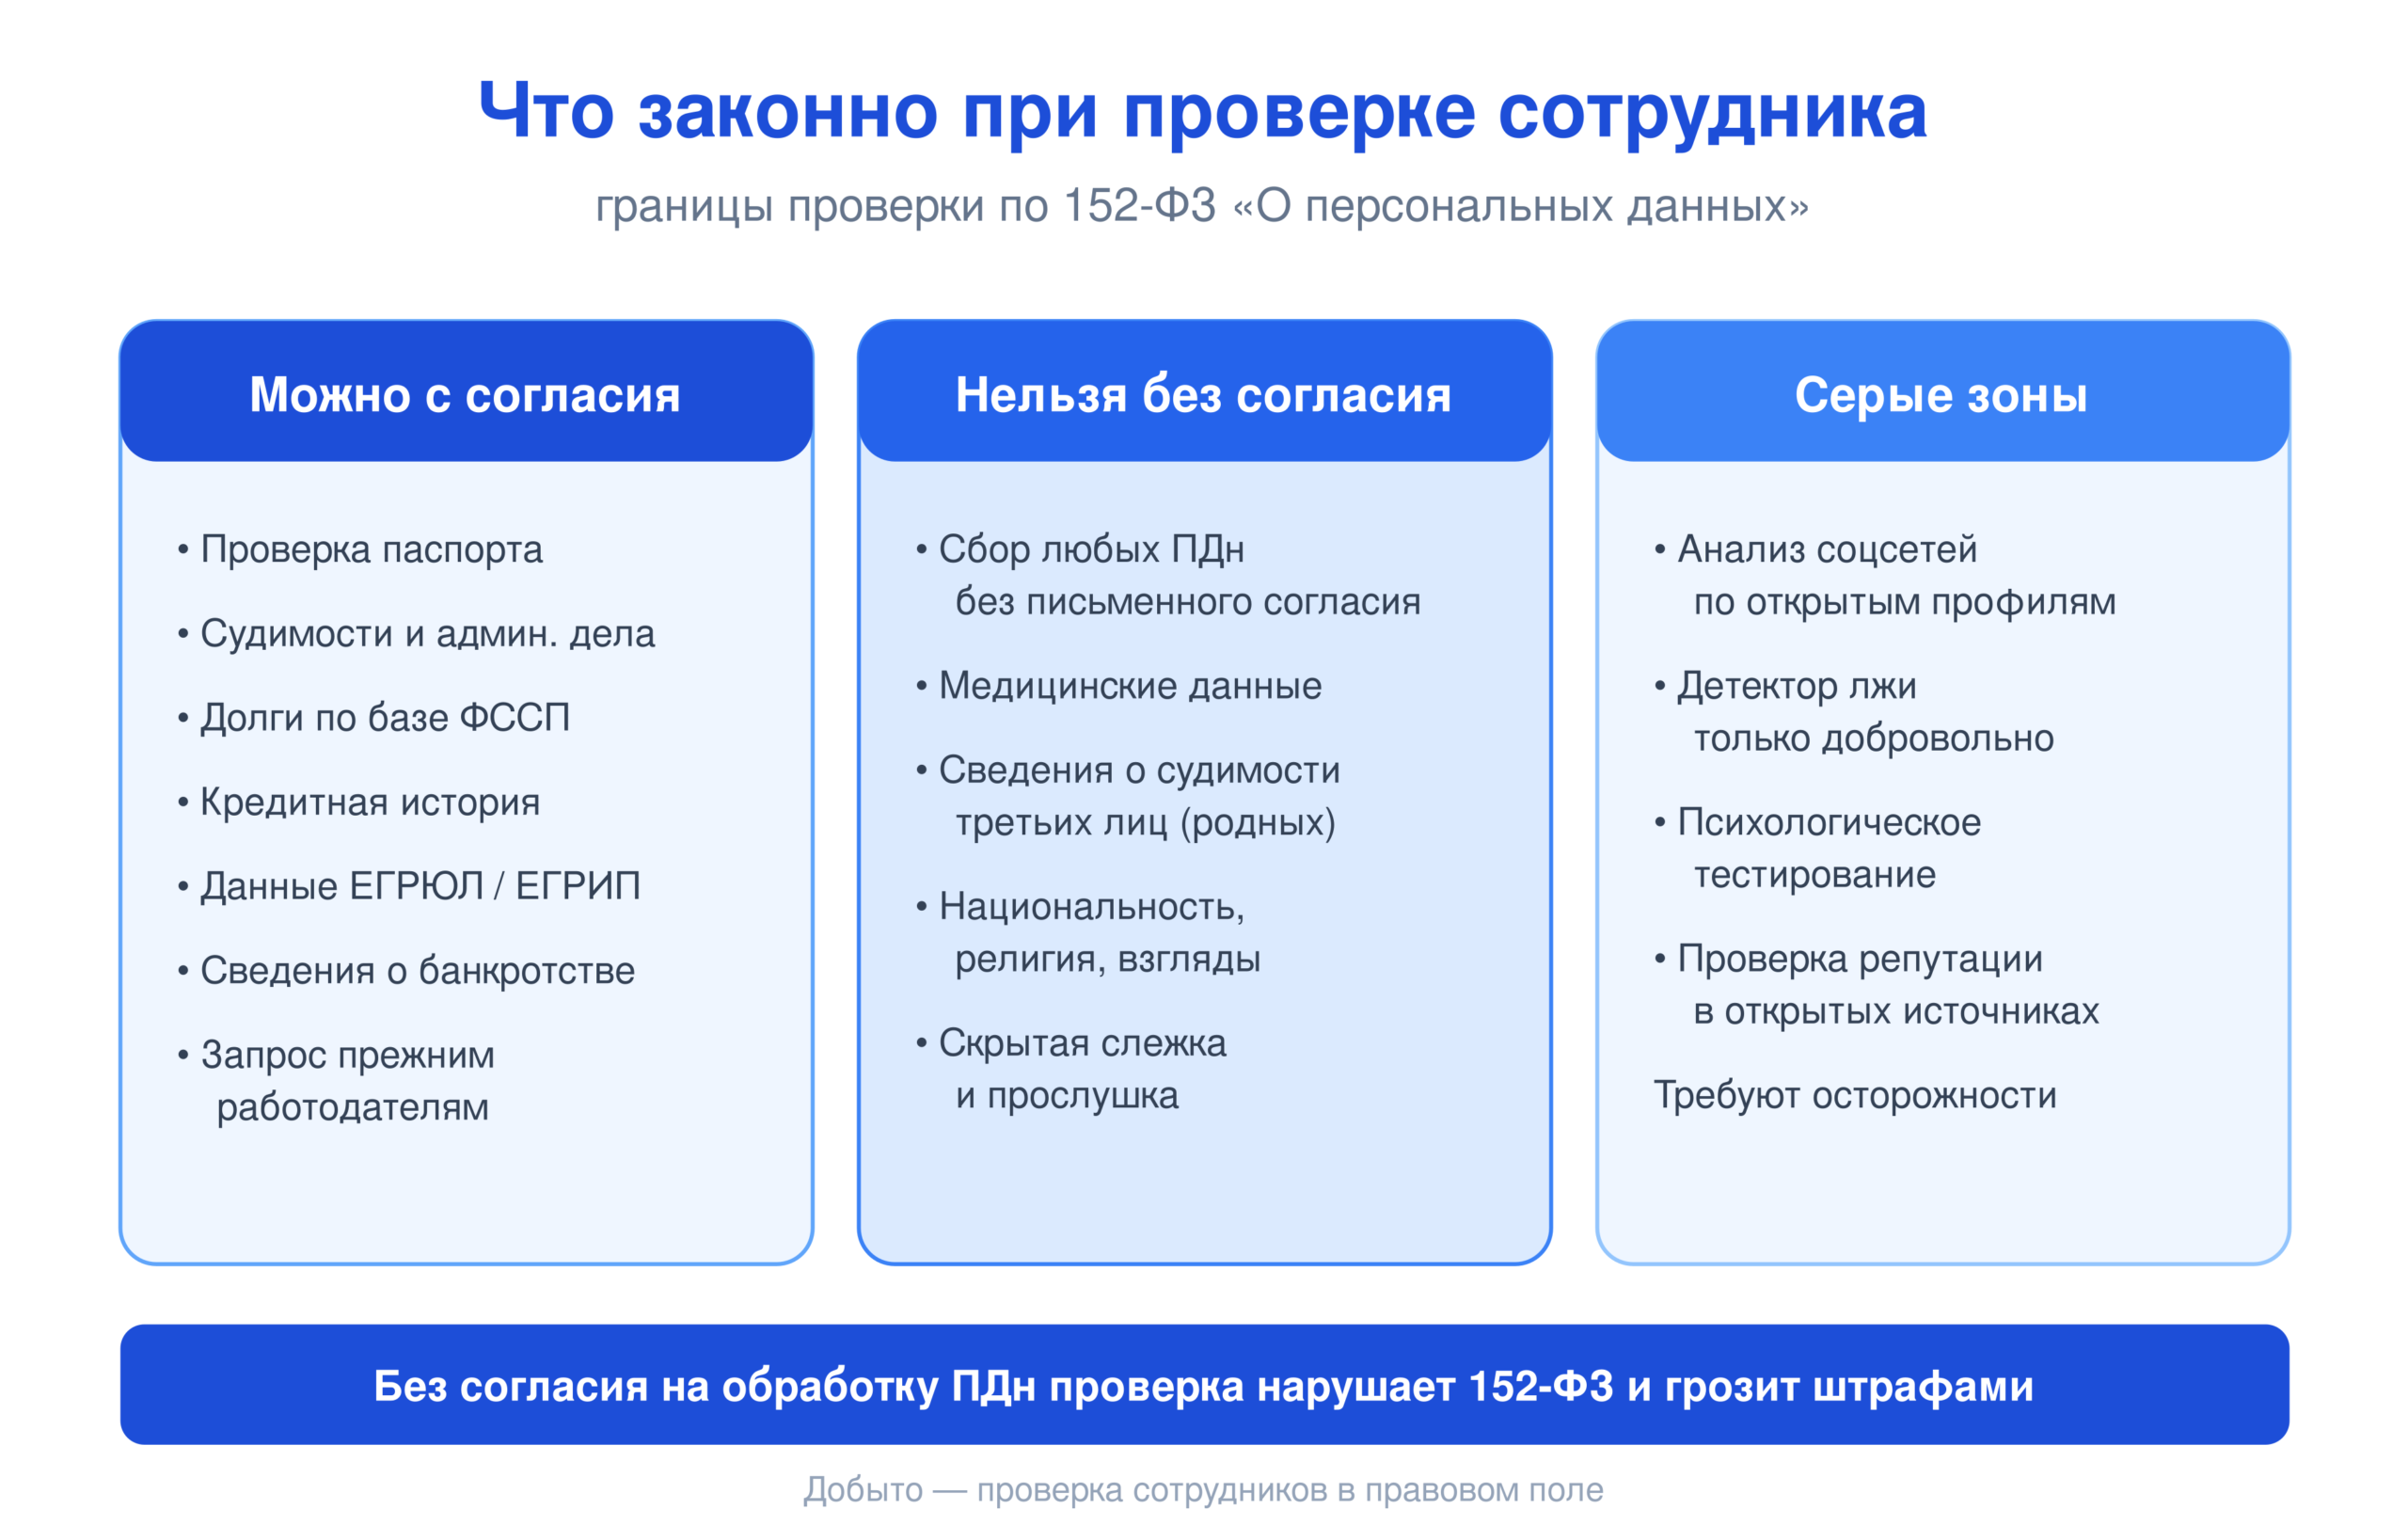
Внимание: проверка кандидата службой безопасности тоже затрагивает его персональные данные. Без подписанного согласия такая проверка неправомерна, и за отсутствие согласия на обработку данных грозит штраф.
Санкции для должностных лиц и некоммерческих организаций
В частях 1, 1.1, 2, 2.1, 8 и 9 отдельная санкция установлена для должностного лица. За обработку без законного основания — 50 000-100 000 руб., повторно 100 000-200 000 руб. За нарушение требований к согласию — 100 000-300 000 руб., повторно 300 000-500 000 руб. За нарушение локализации — 100 000-200 000 руб., повторно 500 000-800 000 руб.
В частях 10-18 закон по-особому определяет, кто отвечает. Должностными лицами там считаются должностные лица государственных и муниципальных органов и некоммерческих организаций. Юридическим лицом считается оператор, который к этим категориям не относится. Для коммерческой компании штрафы за уведомления и утечки назначаются самой организации. Сверьте строки таблицы со своими процессами: у какой обработки нет основания, где нет отдельного согласия и подано ли уведомление о начале обработки.
Штраф за утечку персональных данных: пороги и оборотная санкция
Части 12-18 статьи 13.11 наказывают за неправомерную передачу, предоставление, распространение персональных данных или доступ к ним. Для обычных данных размер штрафа организации определяют два количественных критерия: число субъектов и число идентификаторов. Для специальных и биометрических данных значение имеет только категория.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
| Объём или категория данных | Часть ст. 13.11 КоАП РФ | Штраф для организации |
|---|---|---|
| От 1 000 до 10 000 субъектов и/или от 10 000 до 100 000 идентификаторов | ч. 12 | 3-5 млн руб. |
| От 10 000 до 100 000 субъектов и/или от 100 000 до 1 млн идентификаторов | ч. 13 | 5-10 млн руб. |
| Более 100 000 субъектов и/или более 1 млн идентификаторов | ч. 14 | 10-15 млн руб. |
| Специальные категории персональных данных, порога по числу нет | ч. 16 | 10-15 млн руб. |
| Биометрические персональные данные, кроме случаев по ст. 13.11.3 КоАП РФ, порога по числу нет | ч. 17 | 15-20 млн руб. |
| Повторное нарушение по ч. 12-14 | ч. 15 | 1-3% выручки, не менее 20 млн и не более 500 млн руб. |
| Повторное нарушение по ч. 16 или 17 | ч. 18 | 1-3% выручки, не менее 25 млн и не более 500 млн руб. |
Пороги в частях 12-14 связаны союзом «и/или». Поэтому достаточно, чтобы в диапазон попал хотя бы один из двух показателей. Границы сформулированы как «от… до…», и на значениях ровно 10 000 субъектов или 100 000 идентификаторов тексты частей 12 и 13 буквально пересекаются. Устоявшийся подход судов к таким пограничным значениям на дату публикации не подтверждён.
Как рассчитывается оборотный штраф
Базой служит совокупная выручка от реализации всех товаров, работ и услуг за календарный год, предшествующий году выявления нарушения. Если в предыдущем году компания ничего не реализовывала, берут выручку за часть года выявления до даты выявления. Для кредитной организации закон называет альтернативную базу — размер собственных средств (капитала) на дату нарушения. Выручка одного направления, связанного с обработкой данных, и сумма ущерба субъектам базой не служат.
Нижняя граница штрафа рассчитывается от этой базы, но действуют фиксированные пределы. Компания с выручкой 400 млн руб. за прошлый год получила бы по ставке 1-3% от 4 до 12 млн руб., однако по части 15 штраф не может быть меньше 20 млн руб. При выручке 30 млрд руб. ставка даёт 300-900 млн руб., но штраф ограничен 500 млн руб.
Когда оборотный штраф не применяется
Для оборотного штрафа недостаточно второй утечки — нужна прежняя наказанность по конкретным частям. Часть 15 применяется к новому нарушению по частям 12-14, если компания уже подвергнута наказанию по частям 12-14, 16-18 или по самой части 15. Часть 18 применяется к новому нарушению по частям 16 или 17 при прежней наказанности по частям 12-17 или 18. Оборотной санкции нет в следующих ситуациях:
- первая утечка: штраф назначается в рублёвых пределах частей 12-14, 16 или 17;
- прежние наказания были только по частям 1-11 статьи 13.11 или по статьям 13.6 и 13.12 КоАП РФ: сами по себе они не запускают части 15 и 18, но при назначении оборотного штрафа учитываются как отдельное отягчающее обстоятельство;
- утечка обычных персональных данных менее чем 1 000 субъектов и менее чем 10 000 идентификаторов: под части 12-14 она не подпадает, но если инцидент повлёк нарушение прав субъектов, обязанность уведомить Роскомнадзор и санкция части 11 сохраняются.
Поднимите постановления по делам компании прошлых лет и выпишите, по каким частям статьи 13.11 назначались наказания. От этого перечня зависит, в какой диапазон попадёт следующий инцидент.
Согласие на обработку персональных данных: требования с 1 сентября 2025 года
С 1 сентября 2025 года согласие на обработку персональных данных оформляется отдельно от иных информации и документов, которые человек подтверждает или подписывает. Норму ввёл Федеральный закон от 24.06.2025 № 156-ФЗ. Она закреплена в части 1 статьи 9 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных». Пункт о согласии внутри трудового договора, анкеты кандидата или заявления о приёме этому требованию не отвечает.
Согласие по-прежнему должно быть конкретным, предметным, информированным, сознательным и однозначным. Оно нужно не для каждой операции. Статья 6 152-ФЗ допускает самостоятельные основания обработки, в том числе исполнение обязанностей, установленных законом, и исполнение договора. Если обработка опирается на такое основание, согласие для неё не требуется. Если закон требует именно письменного согласия, его отсутствие или дефект содержания квалифицируется по части 2 статьи 13.11 КоАП РФ. Для каждой операции с кадровыми данными определите основание и отметьте те, где без согласия обработка невозможна.
Полезно знать: согласие на обработку персональных данных по 152-ФЗ содержит цели обработки, срок и оговорку об отзыве.
Составьте согласие на обработку персональных данных отдельным документом
Конструктор в сервисе Добыто формирует согласие отдельным файлом .docx. Этот документ не нужно встраивать в трудовой договор или анкету.
Согласие кандидата на проверку службой безопасности
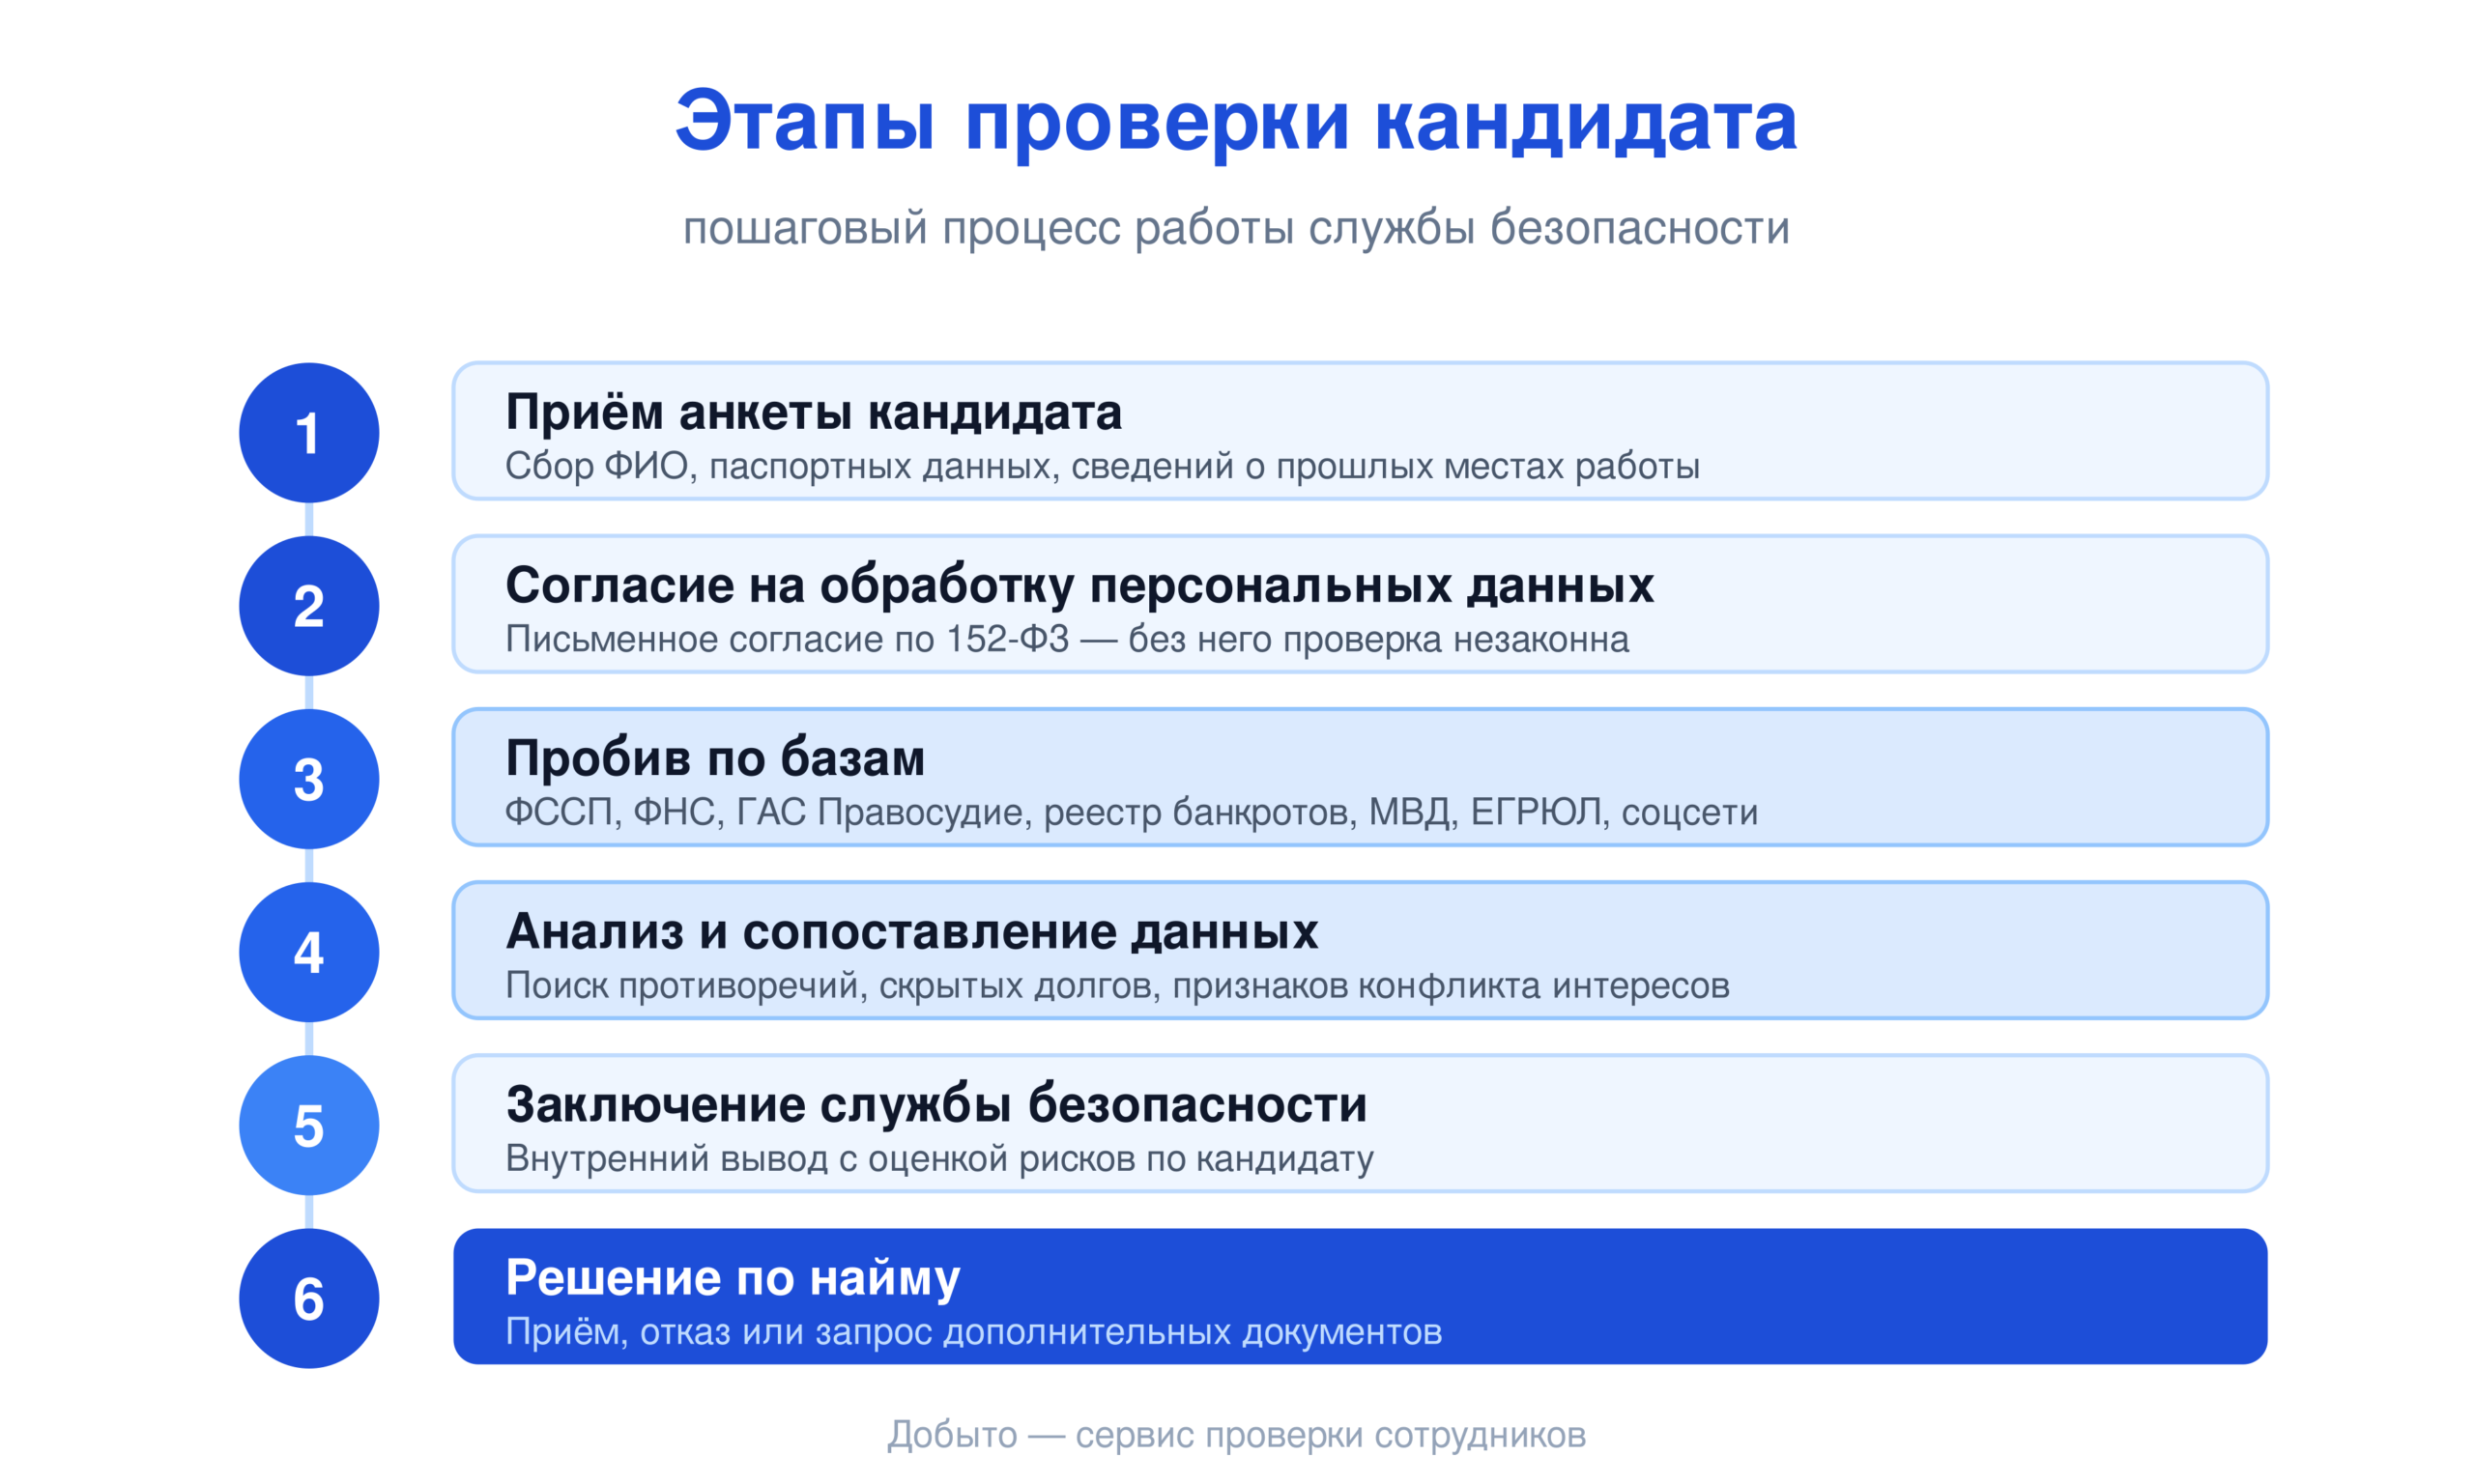
Проверка кандидата начинается с анкеты, и уже на втором шаге кандидат подписывает согласие на обработку персональных данных по 152-ФЗ. Далее идут проверка по государственным базам, анализ и сопоставление сведений, заключение службы безопасности и решение о найме. Если согласие появляется после запросов по базам, порядок нарушен уже на старте. Для такой проверки в комплекте шаблонов ниже есть отдельная форма согласия.
Шаблоны согласий и правил обработки персональных данных
Комплект из библиотеки Добыто лучше начать с согласия на обработку персональных данных, а затем сверить с ним правила обработки.
| Документ | Скачать |
|---|---|
| Согласие на обработку персональных данных (DOCX) | Скачать |
| Согласие на проверку службой безопасности (DOCX) | Скачать |
| Правила обработки персональных данных (PDF) | Скачать |
Обязанности оператора персональных данных, за которые штрафуют без утечки
Оператор персональных данных определяет цели и основания обработки. В отношении сведений о работниках и кандидатах оператором выступает работодатель. Каждая обязанность оператора по 152-ФЗ имеет свою санкцию в статье 13.11 КоАП РФ, поэтому пробел в одной из них даёт отдельный штраф.
Уведомление Роскомнадзора о начале обработки
До начала обработки оператор подаёт в Роскомнадзор уведомление для внесения в реестр операторов, кроме прямо предусмотренных законом исключений (части 1-2 статьи 22 152-ФЗ). В уведомлении указываются:
- цели обработки;
- категории данных и категории субъектов;
- правовое основание;
- действия с данными и способы обработки;
- описание мер защиты.
Отсутствие или просрочка уведомления квалифицируется по части 10 статьи 13.11 КоАП РФ. О прекращении обработки оператор сообщает Роскомнадзору в течение 10 рабочих дней. Сверьте сведения в реестре с фактическими целями, составом данных и формами сбора.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Политика, ответственный и локальные акты
Статья 18.1 152-ФЗ обязывает оператора назначить ответственного за организацию обработки и принять локальные акты. Кроме того, оператор публикует политику в отношении обработки персональных данных и сведения о реализуемых требованиях к защите. Отсутствие опубликованной политики или сведений о защите наказывается по части 3 статьи 13.11 КоАП РФ.
Перечень обязанностей оператора удобно сверять по тексту 152-ФЗ на сайте Минтруда России. Статьи 6, 18.1, 19 и 22 закона описывают основания обработки, документы оператора, меры защиты и уведомление.
Локализация баз данных
При сборе персональных данных граждан РФ запись, систематизация, накопление, хранение, уточнение и извлечение выполняются с использованием баз данных на территории России. Исключения допускаются только в случаях, прямо указанных в законе (часть 5 статьи 18 152-ФЗ). Проверять стоит каждую систему, в которую данные попадают при сборе: формы на сайте, CRM, систему кадрового документооборота. Нарушение квалифицируется по частям 8 и 9 статьи 13.11 КоАП РФ.
Подрядчик-обработчик и ответственность оператора
Оператор вправе поручить обработку другому лицу. В поручении обработчику определяются:
- перечень персональных данных, действия с ними и цели обработки;
- обязанность соблюдать конфиденциальность;
- требования части 5 статьи 18 и статьи 18.1 152-ФЗ;
- меры безопасности по статье 19 152-ФЗ;
- обязанность предоставлять документы, подтверждающие выполнение требований;
- обязанность сообщить оператору об инциденте.
Перед субъектом за действия обработчика отвечает оператор (части 3 и 5 статьи 6 152-ФЗ). Верховный Суд в постановлении от 21.01.2026 № 5-АД25-119-К2 оставил в силе штраф 100 000 руб., назначенный Минтруду за утечку данных работников и их родственников. Довод о том, что злоумышленники проникли в инфраструктуру подрядчика, от ответственности министерство не освободил.
Правило распространяется и на сервисы КЭДО. Платформа Добыто заявлена как соответствующая требованиям 152-ФЗ, 377-ФЗ и статей 22.1-22.3 ТК РФ. При этом цели и основания обработки, уведомления Роскомнадзора и согласия остаются задачей работодателя как оператора. Откройте договоры с подрядчиками, которые получают доступ к кадровым данным, и сверьте их с перечнем выше.
Меры защиты
Статья 19 152-ФЗ требует правовых, организационных и технических мер против неправомерного или случайного доступа, уничтожения, изменения, блокирования, копирования, предоставления и распространения данных. Уровни защищённости информационных систем персональных данных установлены постановлением Правительства РФ от 01.11.2012 № 1119. Состав и содержание мер определены приказом ФСТЭК России от 18.02.2013 № 21. Определите уровень защищённости своих систем по постановлению № 1119 и проверьте, какие меры из приказа № 21 подтверждены документами.
Коммерческая тайна и персональные данные: как соотносятся режимы
Персональными данными считается любая информация, относящаяся к прямо или косвенно определённому физическому лицу (статья 3 152-ФЗ). Коммерческая тайна — режим конфиденциальности, который позволяет обладателю информации получать коммерческую выгоду. Этот режим возникает только при введении мер охраны, предусмотренных статьёй 10 Федерального закона от 29.07.2004 № 98-ФЗ «О коммерческой тайне».
Одни и те же сведения могут одновременно подпадать под оба режима. Гриф «Коммерческая тайна» и положение о коммерческой тайне не служат правовым основанием обработки персональных данных. Они не заменяют согласие или иное основание по статье 6 152-ФЗ, уведомление Роскомнадзора и меры защиты по статье 19. Наличие грифа на файле с персональными данными не исключает применения статьи 13.11 КоАП РФ.
При ревизии документов ведите два перечня. В первом — сведения под режимом коммерческой тайны. Во втором — категории персональных данных, и для каждой из них указаны основание, цель и срок хранения.
Утечка персональных данных: уведомления Роскомнадзора за 24 и 72 часа
Обязанность уведомить Роскомнадзор возникает при установлении факта неправомерной или случайной передачи, предоставления, распространения персональных данных или доступа к ним, если это повлекло нарушение прав субъектов. Часть 3.1 статьи 21 152-ФЗ введена Федеральным законом от 14.07.2022 № 266-ФЗ. Она устанавливает два срока: 24 часа на первичное уведомление и 72 часа на результаты внутреннего расследования.
Уведомление о начале обработки и уведомление об инциденте — разные обязанности с разными санкциями: за первое отвечают по части 10 статьи 13.11, за второе по части 11. Цена ошибки при утечке складывается из двух составов. Если пострадали данные 5 000 работников и клиентов, штраф по части 12 составит 3-5 млн руб. Пропуск 24-часового срока образует отдельный состав по части 11 с санкцией 1-3 млн руб.
Как уведомить Роскомнадзор об утечке персональных данных: пошаговая инструкция
- Шаг 1. Зафиксируйте момент, когда установлен факт неправомерной или случайной передачи, предоставления, распространения данных или доступа к ним: от этого момента отсчитываются 24 и 72 часа.
- Шаг 2. Оцените, повлёк ли инцидент нарушение прав субъектов: от этого зависит обязанность уведомлять по части 3.1 статьи 21 152-ФЗ.
- Шаг 3. Если инцидент произошёл у обработчика, запросите у него сведения. Обязанность сообщить оператору об инциденте закрепляется в поручении, а перед субъектом отвечает оператор.
- Шаг 4. В течение 24 часов направьте в Роскомнадзор уведомление. В нём укажите инцидент, его предполагаемые причины, предполагаемый вред правам субъектов, принятые меры и контактное лицо.
- Шаг 5. Проведите внутреннее расследование. Установите число субъектов и идентификаторов, категорию данных (обычные, специальные, биометрические) и виновных лиц.
- Шаг 6. В течение 72 часов направьте в Роскомнадзор результаты внутреннего расследования и сведения о виновных лицах, если они установлены.
Чек-лист оператора перед проверкой Роскомнадзора
Чек-лист собран по статьям 5, 6, 9, 18, 18.1, 19, 21 и 22 152-ФЗ. Он охватывает нарушения, за которые штрафуют без утечки, и готовность компании к инциденту.
- Формы на сайте, CRM, кадровый документооборот и фактические цели обработки совпадают с политикой и сведениями в реестре Роскомнадзора.
- Согласия, полученные после 1 сентября 2025 года, оформлены отдельными документами, без включения в договоры, анкеты и заявления.
- Для каждой операции с данными определено правовое основание по статье 6 152-ФЗ.
- Назначен ответственный за организацию обработки, локальные акты приняты, политика и сведения о защите опубликованы.
- Базы, в которые данные попадают при сборе, размещены в России; доступы подрядчиков перечислены и ограничены.
- Поручения обработчикам содержат перечень данных, операции, цели, конфиденциальность, меры защиты и обязанность сообщать об инциденте.
- Сроки хранения инвентаризированы, порядок удаления распространяется и на резервные копии.
- Матрица доступа, журналирование, резервирование и порядок реагирования соответствуют постановлению № 1119 и приказу ФСТЭК № 21.
- Внутренний порядок уведомления об инциденте за 24 и 72 часа утверждён, ответственные за него назначены.
Каждое расхождение по этому списку соответствует конкретной части статьи 13.11. Сначала закройте пункты с наибольшей санкцией: локализацию, согласие и порядок уведомления об инциденте.
Стоимость КЭДО для оформления кадровых документов: тарифы на 2026 год
Стоимость платформы зависит от численности сотрудников и набора функций: видов подписи, интеграции с 1С и электронного архива.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, кастомные шаблоны, интеграция с 1С, электронный архив | от 50 ₽ за сотрудника / мес, минимальная оплата 50 сотрудников за 30 000 ₽ в год | подключение за 5 минут |
| Тариф «Корпорация»: всё из тарифа «Бизнес», выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | по запросу |
| Выпуск ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | не указан |
| Модуль для 1С:ЗУП | в составе тарифа «Бизнес» | установка и настройка за 1 день |
| УКЭП через партнёров — удостоверяющие центры | по запросу | не указан |
Начиная с 26-го сотрудника нужен тариф «Бизнес», минимальный платёж по нему — 30 000 ₽ в год. Цены в таблице приведены по странице тарифов ДОБЫТО КЭДО на 30 октября 2026 года.
Тарифы относятся к платформе КЭДО. Отдельной услуги аудита обработки персональных данных среди них нет, и её стоимость на странице не указана. Тариф можно повысить или понизить в любое время. При повышении разница пересчитывается пропорционально оставшемуся периоду.
Выводы
Размер санкции за персональные данные определяет состав нарушения. Ошибки с согласием, политикой, уведомлениями и локализацией наказываются в рублёвых диапазонах. За утечку штраф зависит от числа субъектов, идентификаторов и категории данных, а оборотная санкция возникает только при прежней наказанности по частям 12-18. Ни подрядчик, ни гриф коммерческой тайны не переносят ответственность с оператора. Большую часть рисков, не связанных с утечками, компания закрывает сама: отдельным согласием, актуальным уведомлением, опубликованной политикой, базами в России и утверждённым порядком на 24 и 72 часа.
В КЭДО Добыто кадровые документы подписываются электронной подписью, ПЭП и УНЭП для сотрудников выпускаются бесплатно на всех тарифах. Согласие на обработку персональных данных конструктор формирует отдельным документом.
Частые вопросы о штрафах за персональные данные
Как штрафуют индивидуального предпринимателя за нарушения с персональными данными?
Примечание к статье 13.11 КоАП РФ приравнивает ИП к юридическому лицу, в том числе по частям 1.1, 2.1 и 8-18. За повторную обработку без законного основания предприниматель платит 300 000-500 000 руб., за нарушение локализации — 1-6 млн руб. При повторной утечке по частям 12-14 к нему применяется оборотный штраф 1-3% выручки с нижней границей 20 млн руб.
Что считается идентификатором при подсчёте объёма утечки?
Примечание к статье 13.11 КоАП РФ определяет идентификатор как уникальное обозначение сведений о физическом лице, которое содержится в информационной системе персональных данных оператора и относится к этому лицу. Идентификаторы считаются отдельно от субъектов. Утечка сведений о 2 000 субъектов, содержащих 15 000 идентификаторов, попадает под часть 12 по обоим критериям. При разборе инцидента сверьте, какие поля системы подходят под это определение.
Нужно ли уведомлять Роскомнадзор, если персональные данные ведутся только на бумаге?
Не нужно, если обработка идёт исключительно без средств автоматизации: это пункт 8 перечня исключений в статье 22 152-ФЗ. Второе действующее исключение (пункт 7) касается данных в государственных информационных системах, созданных для защиты безопасности государства и общественного порядка. Пункты 1-6 перечня утратили силу с 1 сентября 2022 года по Федеральному закону № 266-ФЗ. Если хотя бы часть кадровых данных ведётся в 1С, системе КЭДО или электронных таблицах, исключение не применяется.
В какой срок нужно уничтожить данные после отзыва согласия?
При отзыве согласия или достижении цели обработки оператор прекращает обработку и уничтожает данные в срок до 30 дней, если нет иного основания их хранить (части 3-5 статьи 21 152-ФЗ). Если субъект потребовал уточнить, заблокировать или уничтожить данные, а оператор не выполнил требование в срок, организации грозит 50 000-90 000 руб. по части 5 статьи 13.11 КоАП РФ. При повторном нарушении штраф составит 300 000-500 000 руб.
Освобождает ли кибератака от штрафа за утечку?
Сама по себе не освобождает. Оператору придётся доказать, что он принял меры защиты по статье 19 152-ФЗ и соблюдал установленные процедуры, включая уведомления по части 3.1 статьи 21. В 2025-2026 годах суды применяют новые части статьи 13.11 к инцидентам с доказанным доступом или распространением. В постановлении от 14.08.2026 № 04АП-2181/26 Четвёртый арбитражный апелляционный суд рассматривал утечку данных 36 544 абонентов по части 13. Исход дела зависит от его фактов и от редакции закона на дату события.
Можно ли передавать персональные данные работников в иностранное государство?
Трансграничная передача не отменяет требования о локализации. Запись, систематизация, накопление, хранение, уточнение и извлечение данных граждан РФ выполняются с использованием баз данных в России (часть 5 статьи 18 152-ФЗ). С 26 июля 2026 года по Федеральному закону № 265-ФЗ адекватность защиты прав субъектов в иностранном государстве оценивается по соответствию его регулирования и мер защиты положениям Конвенции Совета Европы. Перед передачей проверьте, где физически размещена база, в которую данные попадают при сборе.
