Техническая обработка персональных данных в кадровых системах требует мер защиты, которые компания подбирает сама: статья 19 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных» обязывает оператора принять правовые, организационные и технические меры, но перечня обязательных продуктов не содержит. Состав средств выводится из трёх решений: модели актуальных угроз, уровня защищённости информационной системы персональных данных (ИСПДн) по постановлению Правительства РФ от 01.11.2012 № 1119 и набора мер из приказа ФСТЭК России от 18.02.2013 № 21. Для контактных, паспортных и зарплатных сведений работников при угрозах типа 3 устанавливается уровень защищённости 4 (УЗ 4), при угрозах типа 2 — УЗ 3. Сведения о здоровье и биометрия, по которой устанавливают личность, при угрозах типа 2 требуют УЗ 2.
Покажем, как установить уровень для кадровой базы, СКУД с биометрией и облачной КЭДО. Разберём, какие группы мер ФСТЭК закрывают каждую задачу и когда обязательны шифрование средствами криптографической защиты информации (СКЗИ) и сертифицированные средства. Отдельно разберём локализацию баз данных с 1 июля 2025 года, отдельное согласие работника с 1 сентября 2025 года и 24 часа на уведомление Роскомнадзора об утечке. Сценарная таблица по HR-контурам, пошаговый порядок подбора средств, тарифы на 01.11.2026 и ответы на частые вопросы — во второй половине статьи.
Что требует статья 19 152-ФЗ и почему единого списка средств защиты нет
Часть 1 статьи 19 152-ФЗ обязывает оператора принимать необходимые правовые, организационные и технические меры. Меры защищают данные от неправомерного или случайного доступа, уничтожения, изменения, блокирования, копирования, предоставления и распространения. Работодатель, который ведёт кадровую базу, зарплатный учёт или КЭДО, по отношению к данным работников выступает оператором персональных данных.
Часть 2 той же статьи перечисляет, из чего складывается обеспечение безопасности:
- определить угрозы безопасности персональных данных, актуальные для системы;
- применить меры, необходимые для выполнения требований к установленному уровню защищённости;
- применять средства защиты информации, прошедшие в установленном порядке процедуру оценки соответствия;
- оценить эффективность принятых мер до ввода ИСПДн в эксплуатацию;
- учитывать машинные носители персональных данных;
- обнаруживать факты несанкционированного доступа и восстанавливать изменённые или уничтоженные данные;
- установить правила доступа к данным и регистрировать действия с ними;
- контролировать принятые меры по обеспечению безопасности.
Для автоматизированных HR-систем нормативная связка состоит из четырёх актов:
- Статья 19 152-ФЗ задаёт обязанность и привязку к уровню защищённости.
- Постановление Правительства РФ от 01.11.2012 № 1119 устанавливает четыре уровня защищённости и условия выбора каждого.
- Приказ ФСТЭК России от 18.02.2013 № 21 в редакции от 14.05.2020 определяет состав мер.
- Приказ ФСБ России от 10.07.2014 № 378 добавляет меры для случаев, когда данные обрабатываются с использованием СКЗИ.
Закупочной ведомости с классами продуктов или брендами нет ни в одном из этих актов. ПП № 1119 требует, чтобы система защиты нейтрализовала актуальные угрозы и учитывала используемые информационные технологии. Поэтому кадровая база на собственном сервере без внешнего доступа и та же база у облачного провайдера могут получить разные наборы мер.
Работа начинается с перечня контуров, где лежат кадровые данные: кадровая система, зарплатный контур, СКУД, КЭДО, резервные копии, выгрузки подрядчикам. Тип угроз и уровень защищённости устанавливаются по каждому из них.
Как определить уровень защищённости ИСПДн для кадровых данных
Уровень защищённости зависит от трёх параметров системы: категории персональных данных, числа и состава субъектов и типа актуальных угроз. Пункт 6 ПП № 1119 выделяет три типа угроз:
- Тип 1 — актуальны угрозы, связанные с недекларированными возможностями системного программного обеспечения.
- Тип 2 — актуальны угрозы, связанные с недекларированными возможностями прикладного программного обеспечения.
- Тип 3 — актуальны угрозы, не связанные с недекларированными возможностями.
Тип угроз оператор определяет сам, с учётом оценки возможного вреда. Для составления перечня угроз ФСТЭК ведёт банк данных угроз безопасности информации. Банк помогает собрать модель угроз, но уровень защищённости конкретной HR-системе не присваивает.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
После выбора типа угроз уровень устанавливается по пунктам 9-12 ПП № 1119. Для данных работников соответствие выглядит так:
| Категория данных работников | Угрозы типа 1 | Угрозы типа 2 | Угрозы типа 3 |
|---|---|---|---|
| Иные категории: контакты, паспортные и зарплатные сведения | УЗ 1 | УЗ 3 | УЗ 4 |
| Специальные категории: медицинская информация | УЗ 1 | УЗ 2 | УЗ 3 |
| Биометрические данные, по которым оператор устанавливает личность | УЗ 1 | УЗ 2 | УЗ 3 |
Уровень устанавливается по каждой системе отдельно. Кадровая база с паспортными данными при угрозах типа 3 остаётся на УЗ 4, а СКУД, которая пропускает по шаблону лица, при тех же угрозах получает УЗ 3. Для субъектов, которые не работники оператора, при ряде комбинаций добавляется порог «более 100 000» субъектов (пункты 9-11 ПП № 1119). Для внешней базы кандидатов этот порог проверяется отдельно.
Минимальный набор для УЗ 4 задан пунктом 13 ПП № 1119. Он включает режим безопасности помещений, где размещена система, исключающий неконтролируемое проникновение или пребывание посторонних. Второе требование — сохранность носителей персональных данных. Для серверной с кадровой базой это означает контроль входа в помещение и учёт носителей.
По каждой системе фиксируются четыре параметра: категории данных, число субъектов, работники это или нет, тип угроз. По ним выбирается уровень, а по уровню — меры приказа № 21.
Где хранить кадровые данные: локализация, облачная КЭДО и согласие на передачу
С 1 июля 2025 года часть 5 статьи 18 152-ФЗ устанавливает запрет при сборе персональных данных граждан РФ. Запрещено записывать, систематизировать, накапливать, хранить, уточнять и извлекать их с использованием баз данных за пределами России. Исключения ограничены случаями из пунктов 2, 3, 4 и 8 части 1 статьи 6 закона. Для HR-систем это означает: база, куда первично попадают анкеты кандидатов и данные новых работников, размещается в России. Размещение базы проверяется у поставщика сервиса до подключения.
Облачная КЭДО добавляет в схему третьих лиц. Кадровые документы передаются провайдеру сервиса, при аренде серверов — владельцу инфраструктуры, при выпуске подписей сторонним удостоверяющим центром — и ему. Статья 88 ТК РФ запрещает сообщать данные работника третьей стороне без его письменного согласия, кроме прямо предусмотренных законом случаев. Передавать можно только данные, необходимые для заявленной цели. Хранение кадровых данных только на собственных серверах убирает из схемы внешних получателей, требования к самой системе при этом сохраняются.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Кадровые документы содержат чувствительные сведения о семье, здоровье и доходах. Выбор облачной системы означает ещё и обязанность собрать согласия работников на передачу данных третьим лицам и объяснить, кому именно вы их передаёте. Я советую задавать вендору прямой вопрос: перечислите всех, кто получит доступ к данным. Как правило, в списке окажутся три компании: провайдер, владелец инфраструктуры и удостоверяющий центр. Требуйте ответ списком лиц, формулировка о защищённом хранении на этот вопрос не отвечает.»
Для компаний, которым нужна изолированная инфраструктура, в сервисе Добыто тариф «Корпорация» включает выделенный сервер и SLA 99.9%.
С 1 сентября 2025 года согласие на обработку персональных данных оформляется отдельно от иных информации и документов, которые подтверждает или подписывает субъект. Так часть 1 статьи 9 152-ФЗ сформулирована в редакции Федерального закона от 24.06.2025 № 156-ФЗ, текст которого опубликован на странице закона № 156-ФЗ на портале Минтруда России. Пункт о согласии внутри трудового договора, анкеты или заявления о приёме этому требованию не отвечает.
Где физически размещена база кадровой системы, проверяется у поставщика. Затем перечень получателей данных сверяется с текстом согласий, которые подписали работники.
Соберите отдельное согласие на обработку персональных данных по образцу
Конструктор формирует файл .docx согласия с целями обработки, сроком и оговоркой об отзыве по 152-ФЗ.
Технические меры по приказу ФСТЭК № 21: что внедрить в кадровом контуре
Приложение к приказу ФСТЭК России № 21 группирует меры защиты ИСПДн по кодам: ИАФ, УПД, ОПС, ЗНИ, РСБ, АВЗ, СОВ, АНЗ, ОЦЛ, ОДТ, ИНЦ и УКФ. Отдельно в приказе выделены меры защиты среды виртуализации и технических средств. Соотношение групп с задачами HR-системы:
| Группа мер | Задача в кадровой системе | Чем реализуют |
|---|---|---|
| ИАФ — идентификация и аутентификация | Каждый вход в систему привязан к конкретному человеку | Персональные учётные записи, надёжная аутентификация |
| УПД — управление доступом | Сотрудник видит разделы, нужные ему по функции | Разграничение прав по ролям |
| ЗНИ — защита машинных носителей | Флешки, внешние диски, выгрузки из системы | Учёт носителей, контроль выгрузок |
| РСБ — регистрация событий безопасности | Кто и когда открыл, изменил или выгрузил документ | Журналирование действий |
| АВЗ — антивирусная защита | Рабочие места кадровой службы и серверы | Антивирус или EDR |
| СОВ — обнаружение вторжений | Выявление несанкционированного доступа к данным | Средства обнаружения вторжений |
| АНЗ и УКФ — контроль защищённости и управление конфигурацией | Изменения в системе и средствах защиты под контролем | Установка обновлений, контроль изменений конфигурации |
| ОЦЛ и ОДТ — целостность и доступность | Восстановление изменённых или уничтоженных данных | Резервное копирование и проверка восстановления |
| ИНЦ — выявление инцидентов и реагирование | Порядок действий при утечке | Процедура реагирования и уведомления Роскомнадзора |
| Защита технических средств | Серверная, каналы связи | Режим помещений, защита каналов |
Состав мер внутри каждой группы зависит от установленного уровня защищённости и модели угроз. Покупать отдельное средство под каждую строку таблицы закон не требует: мера оценивается по функции, которую она выполняет.
Разграничение доступа и аутентификация в кадровой системе
Часть 2 статьи 19 152-ФЗ требует установить правила доступа к персональным данным и регистрировать действия с ними. На практике это ролевая модель: роль определяет, к каким разделам кадровой системы у сотрудника есть доступ и какого уровня.
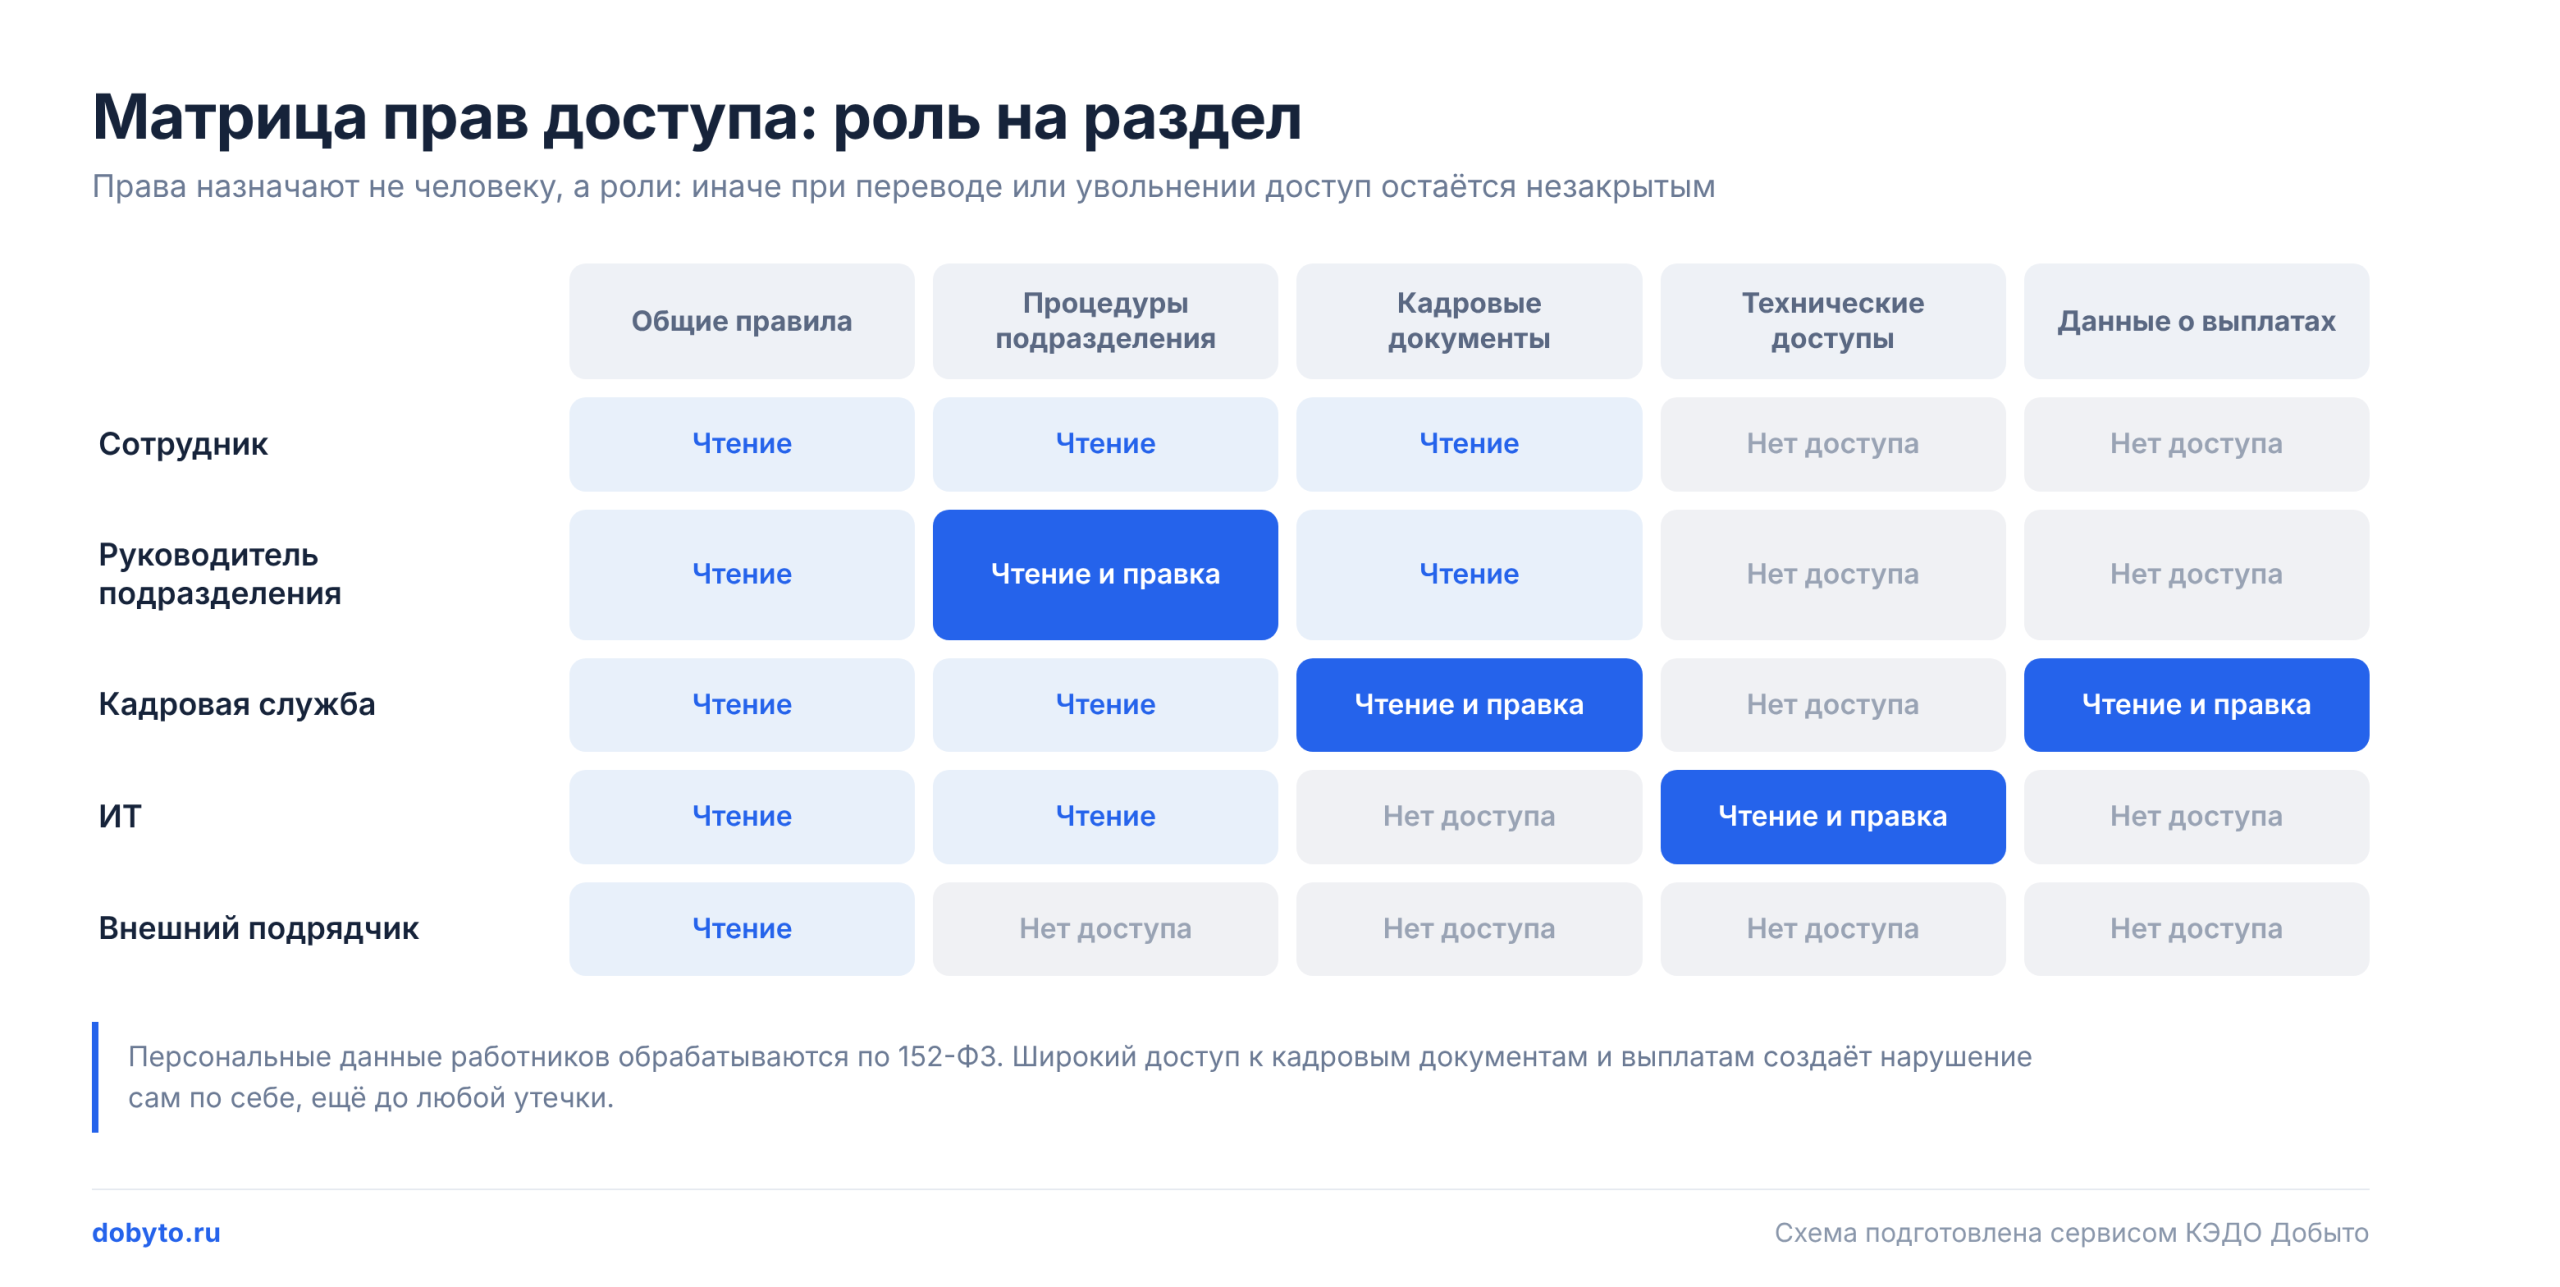
Мария Ж, юрист со стажем более 20 лет: «Доступ всей кадровой службы ко всему кадровому массиву — типовая ситуация и одновременно типовое нарушение. Требование разграничения доступа, которое применяют к электронному архиву кадровых документов, так же действует для рабочей кадровой системы. Проверьте, у кого в службе сейчас есть права на весь массив, и сузьте их до задач конкретной должности.»
В системах удалённого доступа к корпоративным порталам применяют несколько способов аутентификации:
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
- логин и пароль из службы каталогов;
- сертификаты в памяти устройства или на внешних ключевых носителях, включая беспроводные;
- одноразовые пароли с аппаратных и программных генераторов;
- комбинации этих способов.
Права разграничивают по группам безопасности в службе каталогов, по полям сертификатов и по атрибутам RADIUS.
Лайфхак: поставщики шлюзов удалённого доступа отмечают, что заказчикам, как правило, хватает связки логина и пароля доменной учётной записи с одноразовым паролем. Сложные комбинации аутентификации запрашивают нечасто.
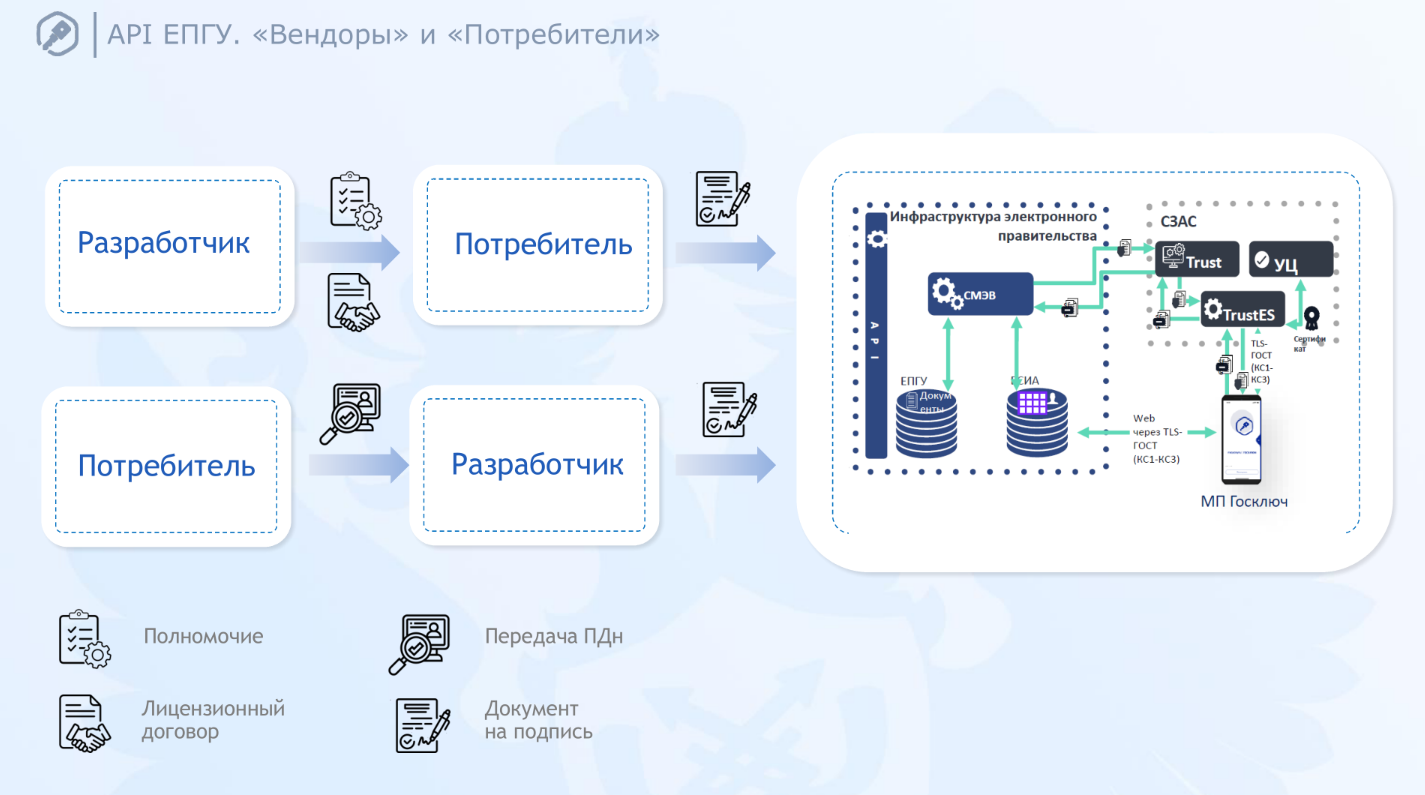
Важный нюанс из практики: контрагентам и сотрудникам с эпизодическим доступом к корпоративным порталам дают веб-доступ через шлюз с шифрованием по ГОСТ TLS. Пользователю нужен браузер и криптопровайдер, клиентское ПО шлюза не устанавливается, а в корпоративную сеть человек не попадает. Классический VPN-канал чаще всего не ограничивает порты и протоколы и открывает внешнему пользователю сеть целиком. Для части сценариев веб-доступ не подходит, и тогда используют клиентский VPN.
Список пользователей кадровой системы с их правами выгружается и сверяется с должностными обязанностями. Расхождения закрываются до следующей проверки.
Шифрование, СКЗИ и сертификация: когда они обязательны
Безусловного правила «шифровать все кадровые данные» в 152-ФЗ нет. Пункт 4 ПП № 1119 при выборе средств защиты информации отсылает к актам ФСБ России и ФСТЭК России. Необходимость СКЗИ определяется угрозами, требованиями к каналу передачи и режиму обработки, отраслевыми нормами. Само наличие HR-базы обязанности применять СКЗИ не создаёт.
Что меняется, если компания применяет СКЗИ
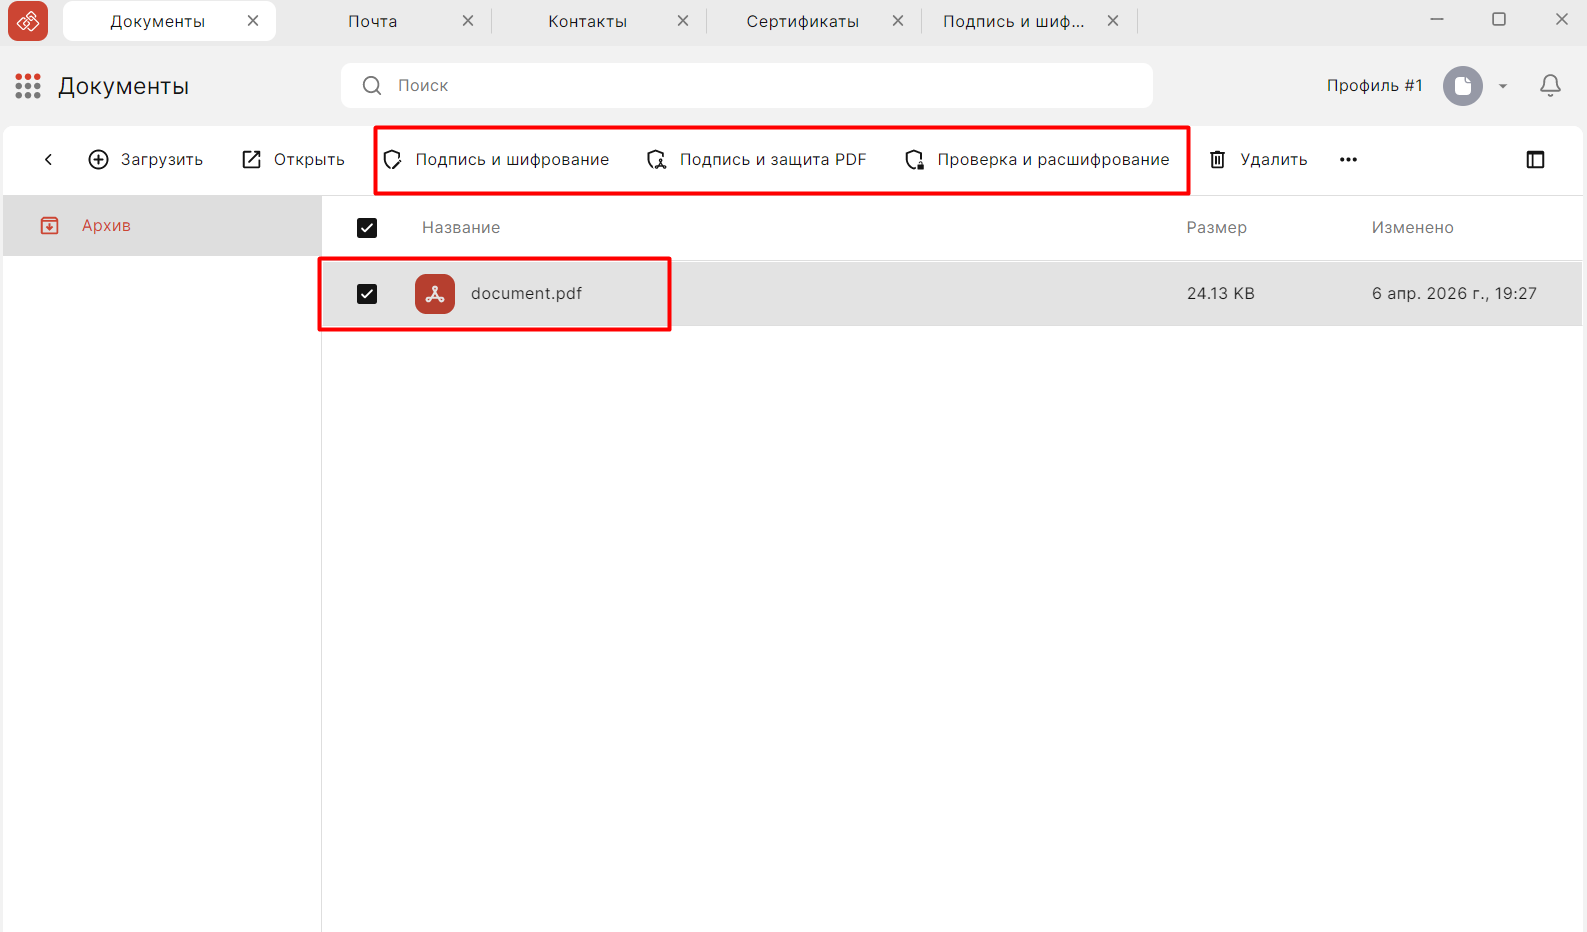
Если для защиты персональных данных используются криптографические средства, к ним применяется приказ ФСБ России от 10.07.2014 № 378 с мерами защиты при обработке персональных данных с использованием СКЗИ. В HR-системах шифрование решает адресные задачи. В части систем КЭДО трудовой договор шифруется так, что открыть его могут только владельцы ключа доступа: сотрудник отдела кадров и сам работник. Документ хранится зашифрованным даже на внутреннем сервере. Другой сценарий — защищённый канал по ГОСТ TLS для доступа к кадровому порталу извне.
Сертифицированные средства и оценка соответствия
Пункт 3 части 2 статьи 19 152-ФЗ требует применять средства защиты информации, прошедшие в установленном порядке процедуру оценки соответствия. Требование касается средств защиты информации (СЗИ). Формулировки «каждый ИТ-продукт компании обязан иметь сертификат ФСТЭК или ФСБ» в законе нет. Сначала определяют, относится ли выбранное средство к СЗИ, затем — какая процедура оценки к нему применима в конкретной системе. Кадровая программа и средство защиты информации — разные объекты оценки, их не смешивают при закупке.
Эффективность принятых мер оценивается до ввода ИСПДн в эксплуатацию (пункт 4 части 2 статьи 19). Для новой кадровой системы этот этап ставится в план внедрения до перевода на неё рабочих процессов.
Электронная подпись и защищённые каналы в КЭДО
В КЭДО криптографическая защита встроена в саму подпись. Закон выделяет простую и усиленную электронную подпись. Простая электронная подпись (ПЭП) криптографических преобразований не требует. Усиленная неквалифицированная (УНЭП) и усиленная квалифицированная (УКЭП) основаны на криптографии. УКЭП выдают только аккредитованные удостоверяющие центры, УНЭП могут выпускать и неаккредитованные.
Мария Ж, специалист по цифровой подписи и КЭДО: «Главное различие между видами подписи — основание равнозначности собственноручной. УКЭП равнозначна собственноручной в силу закона. Для ПЭП и УНЭП нужно соглашение между участниками обмена, без него равнозначности нет. Выбирая ПЭП для заявлений работников, компания берёт на себя обязанность иметь соглашение и локальный акт с правилами определения лица по его подписи. Проверьте, что оба документа подписаны до первого заявления.»
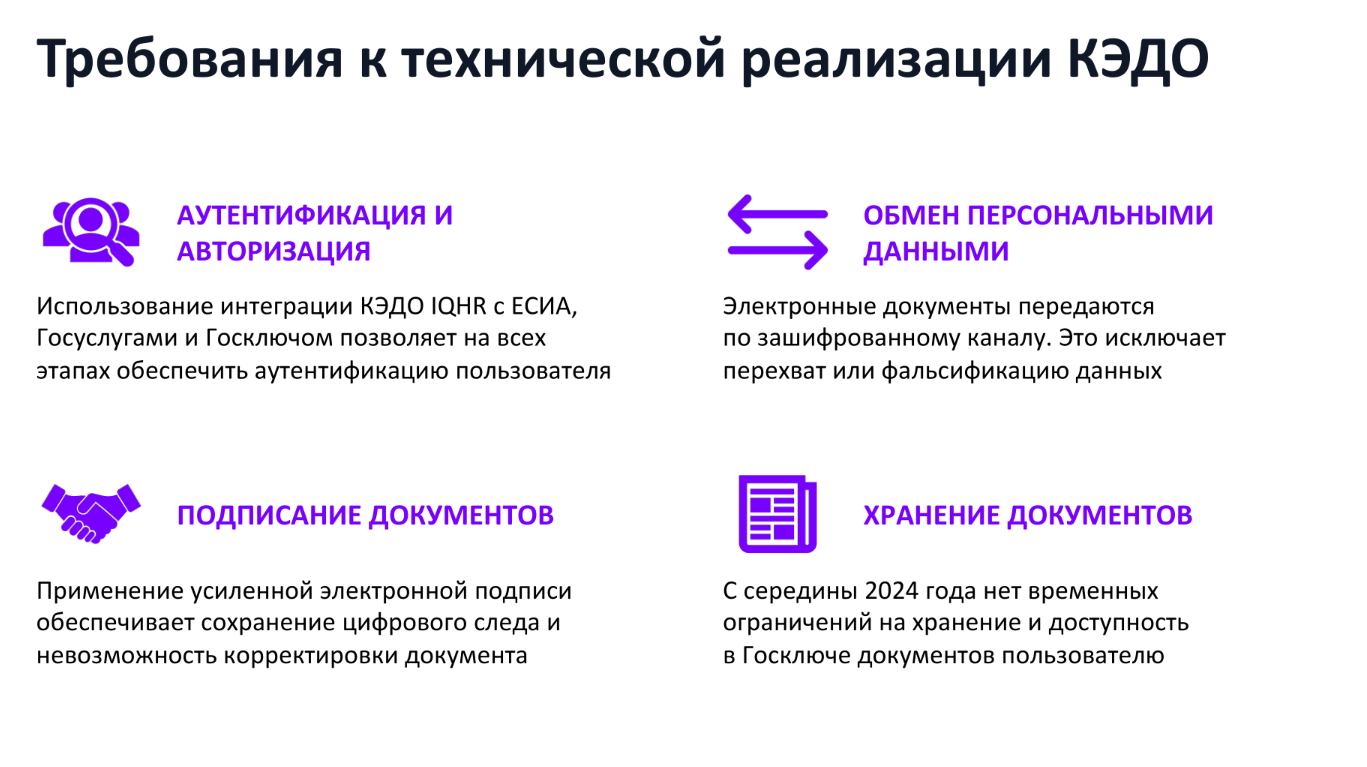
Факт: сервис государственных подписей Госключ выпускает неквалифицированную подпись при наличии учётной записи на Госуслугах, квалифицированную — при наличии биометрического загранпаспорта. Работник подписывает документ в мобильном приложении, поэтому ему нужен смартфон.
Важный нюанс из практики: на вебинаре по выбору КЭДО участники поставили на первое место хранение персональных данных только на собственных серверах. Интеграция с сервисом государственных подписей набрала заметно меньше голосов, чем интерфейс системы. Голосование отражает проблемы, которые компании уже пережили. Выдачу ключей сотне работников, журнал носителей и отзыв подписей при увольнении на этапе выбора ещё не оценивают. Подпись, которая у работника уже есть через учётную запись на Госуслугах, снимает этот объём работы на первом этапе перехода: отпуска, командировки, ознакомление с документами.
В Добыто ПЭП и УНЭП для сотрудников выпускаются бесплатно на всех тарифах, УКЭП можно получить через партнёров — удостоверяющие центры.
Каждый тип кадрового документа сопоставляется с видом подписи. Наличие соглашения об электронном взаимодействии и ЛНА проверяется до запуска маршрутов подписания.
Как подобрать средства защиты для HR-систем: сценарии и порядок действий
Одна компания держит кадровые данные в нескольких контурах, и для каждого набор мер определяется отдельно. В таблице показано, какие данные лежат в каждом контуре и что задаёт требования к нему. Это практическая схема: уровень защищённости конкретной системе устанавливает оператор по результатам своей модели угроз.
| Контур | Персональные данные | Что определяет набор мер |
|---|---|---|
| Кадровая система и зарплатный контур | Контакты, паспортные и зарплатные сведения работников | УЗ 4 при угрозах типа 3, УЗ 3 при типе 2; правила доступа и журналирование |
| Медицинская информация о работниках | Специальная категория персональных данных | УЗ 3 при угрозах типа 3, УЗ 2 при типе 2 |
| СКУД с биометрией | Шаблон лица или отпечатка, по которому устанавливают личность | УЗ 3 при угрозах типа 3, УЗ 2 при типе 2 |
| Облачная КЭДО | Кадровые документы на стороне провайдера | Размещение базы в РФ по части 5 статьи 18 152-ФЗ, письменное согласие на передачу, перечень лиц с доступом |
| Резервные копии | Копии всех контуров | Учёт машинных носителей, восстановление данных и его проверка |
| Выгрузки подрядчикам | Только данные, необходимые для заявленной цели | Статья 88 ТК РФ, письменное согласие работника |
| Внешняя база кандидатов | Данные субъектов, которые не работники оператора | Порог «более 100 000» субъектов при ряде комбинаций, пункты 9-11 ПП № 1119 |
Более строгие требования сосредоточены в контурах со сведениями о здоровье и биометрией, а также там, где данные уходят за пределы компании.
Как подобрать технические средства защиты персональных данных: пошаговая инструкция
- Шаг 1. Составьте перечень ИСПДн с кадровыми данными. Для каждой системы укажите категории данных, цели обработки, число субъектов, работники это или нет, владельца доступа, место размещения базы и сроки хранения.
- Шаг 2. Постройте модель угроз: определите тип актуальных угроз по пункту 6 ПП № 1119 с учётом оценки возможного вреда, используя банк данных угроз ФСТЭК.
- Шаг 3. Установите уровень защищённости по пунктам 9-12 ПП № 1119 отдельно для каждой системы.
- Шаг 4. Выберите меры по группам приказа ФСТЭК № 21 для установленного уровня и сверьте их с моделью угроз.
- Шаг 5. Подберите средства под каждую меру. Определите, какие из них относятся к средствам защиты информации и какая оценка соответствия к ним применима; при использовании СКЗИ учтите приказ ФСБ № 378.
- Шаг 6. До ввода системы в эксплуатацию оцените эффективность принятых мер.
- Шаг 7. Закрепите результат в ЛНА и назначьте ответственного за организацию обработки персональных данных. До начала обработки подайте уведомление в Роскомнадзор, если ваш случай не входит в исключения части 2 статьи 22 152-ФЗ.
- Шаг 8. Утвердите порядок реагирования на инциденты: уведомление Роскомнадзора в течение 24 часов и взаимодействие с ГосСОПКА.
Вопросы к поставщику КЭДО до подключения
В Добыто мы советуем задать эти вопросы до покупки любой системы кадрового электронного документооборота:
- где физически хранятся данные и кто входит в полный перечень лиц, получающих к ним доступ;
- какие виды подписи поддерживаются со стороны работника и работодателя и можно ли их комбинировать в одном документе;
- есть ли интеграция с сервисом государственных подписей;
- выгружается ли комплект документа в требуемом формате: документ, файл подписи, доверенность;
- есть ли разграничение доступа по ролям и журнал обращений;
- что происходит с архивом при расторжении договора и в каком виде отдаются документы.
Организационные меры и документы, без которых технические средства не работают
Часть 1 статьи 18.1 152-ФЗ обязывает юридическое лицо выполнить ряд организационных мер:
- назначить ответственного за организацию обработки персональных данных;
- утвердить политику и локальные акты;
- проводить внутренний контроль и оценку вреда;
- знакомить или обучать работников, которые обрабатывают персональные данные.
В ЛНА фиксируются цели обработки, категории данных, субъекты, способы обработки, сроки хранения и порядок уничтожения.
Трудовой кодекс добавляет кадровую специфику. По статьям 86-87 ТК РФ работодатель определяет порядок хранения и использования данных работников и по общему правилу получает их у самого работника. При получении данных от третьей стороны он заранее уведомляет работника и получает его письменное согласие. С документами о порядке обработки работников знакомят под роспись.
Запись о компании как об операторе проверяется по ИНН в реестре операторов персональных данных Роскомнадзора. Об изменении сведений об операторе уведомляют не позднее 15-го числа месяца, следующего за месяцем, в котором изменения возникли (часть 7 статьи 22 152-ФЗ).
Сервис Добыто заявляет соответствие платформы 152-ФЗ, 377-ФЗ и статьям 22.1-22.3 ТК РФ. Это характеристика самого сервиса. Модель угроз, уровень защищённости, ЛНА и уведомление Роскомнадзора остаются обязанностями работодателя как оператора.
Мария Ж, судебный эксперт в сфере корпоративного и трудового права: «Форматы кадровых электронных документов задаёт Минтруд, сроки и правила хранения — Росархив. В комплект хранения входят сам документ, отдельный файл подписи и доверенность, если документ подписан по ней. При проверке, в споре или при смене оператора понадобятся именно файлы, изображение на экране их не заменит. Спросите у вендора, выгружает ли система комплект целиком в требуемом формате.»
Внимание: машиночитаемая доверенность входит в комплект кадрового документа, подписанного по доверенности. При увольнении уполномоченного работника, который подписывал кадровые документы, первой отзывается его доверенность.
Шаблоны правил обработки и согласия на обработку персональных данных
Два шаблона для кадровой службы: правила обработки персональных данных как локальный акт и согласие работника, которое по 152-ФЗ оформляется отдельным документом; начните с правил.
| Документ | Скачать |
|---|---|
| Правила обработки персональных данных | Скачать |
| Согласие на обработку персональных данных | Скачать |
Ответственность за утечку кадровых данных и цена ошибки в 2026 году
С 30 мая 2025 года статья 13.11 КоАП РФ действует в редакции Федерального закона от 30.11.2024 № 420-ФЗ. В ней появились отдельные составы за неуведомление и штрафы, зависящие от объёма утечки. Для юридических лиц:
- неуведомление Роскомнадзора о намерении обрабатывать персональные данные, часть 10 — от 100 000 до 300 000 рублей;
- несвоевременное уведомление Роскомнадзора об утечке, часть 11 — от 1 до 3 млн рублей;
- утечка данных 1 000-10 000 субъектов и (или) 10 000-100 000 идентификаторов, часть 12 — от 3 до 5 млн рублей;
- утечка данных 10 000-100 000 субъектов и (или) 100 000-1 млн идентификаторов, часть 13 — от 5 до 10 млн рублей;
- утечка сверх этих порогов, часть 14 — от 10 до 15 млн рублей;
- повторная утечка — от 1 до 3% выручки за предшествующий календарный год, но не менее 20 млн и не более 500 млн рублей.
Решение Арбитражного суда Иркутской области показывает, как применяется часть 13. Управление Роскомнадзора по Иркутской области по итогам административного расследования установило неправомерный доступ к ИСПДн оператора связи. Данные 36 544 абонентов были размещены в интернете. Это квалифицировали как нарушение части 1 статьи 6 и статьи 7 152-ФЗ, и суд рассматривал привлечение оператора к ответственности по части 13 статьи 13.11 КоАП РФ.
К штрафу добавляются обязанности со своими сроками. Если установлен факт неправомерной или случайной передачи данных, повлёкшей нарушение прав субъектов, Роскомнадзор уведомляют в течение 24 часов. О результатах внутреннего расследования сообщают в течение 72 часов (часть 3.1 статьи 21 152-ФЗ).
Отдельно часть 12 статьи 19 152-ФЗ обязывает взаимодействовать с государственной системой обнаружения компьютерных атак (ГосСОПКА). Порядок этого взаимодействия утверждён приказом ФСБ России от 13.02.2023 № 77. Информирование ФСБ о компьютерном инциденте уведомление Роскомнадзора не заменяет: это отдельный процесс с другим адресатом.
Когда требования ПП № 1119 и приказа ФСТЭК № 117 к компании не применяются
Постановление № 1119 относится к обработке персональных данных в информационных системах. Бумажные личные дела ИСПДн не становятся. При этом обязанности по защите и конфиденциальности по 152-ФЗ и статьям 86-87 ТК РФ распространяются и на бумажную обработку.
С 1 марта 2026 года действует приказ ФСТЭК России от 11.04.2025 № 117 о защите информации в государственных информационных системах, иных информационных системах госорганов, ГУП и госучреждений. Он заменил приказ № 17. Приказ ФСТЭК России от 08.05.2026 № 137 с 1 сентября 2026 года изменил ряд его требований, а пункт 32 в новой редакции вступает в силу с 1 марта 2027 года. С 1 сентября 2026 года действует и Федеральный закон от 29.12.2025 № 568-ФЗ, изменивший 149-ФЗ в части государственных и иных информационных систем. Для частной HR-системы эти акты не становятся новыми требованиями только потому, что она обрабатывает персональные данные.
Федеральный закон от 26.07.2026 № 265-ФЗ уточнил критерии оценки стран для трансграничной передачи персональных данных, часть его норм вступит в силу 1 сентября 2027 года. Закон касается передачи данных за рубеж и перечень мер защиты ИСПДн не меняет.
Госучреждение или ГУП проверяет свои системы по приказу № 117. Коммерческая организация сверяет меры с ПП № 1119, приказом ФСТЭК № 21 и отраслевыми требованиями, если они к ней применимы.
Стоимость КЭДО для работы с кадровыми данными: тарифы на 01.11.2026
Стоимость зависит от числа сотрудников, видов электронной подписи и требований к инфраструктуре: интеграции с 1С, электронного архива, выделенного сервера.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП подписи, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, кастомные шаблоны, интеграция с 1С, приоритетная поддержка, электронный архив | от 50 ₽ за сотрудника / мес; минимальная оплата 50 сотрудников за 30 000 ₽ в год | подключение за 5 минут |
| Тариф «Корпорация»: всё из тарифа «Бизнес», выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | по запросу |
| Электронные подписи ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | по запросу |
| УКЭП через партнёров — удостоверяющие центры | по запросу | по запросу |
| Готовый модуль интеграции с 1С:ЗУП | в составе тарифа «Бизнес» | установка и настройка за 1 день |
Итоговая сумма на странице тарифов КЭДО Добыто считается от численности сотрудников. Тариф можно повысить или понизить в любое время, при повышении разница пересчитывается пропорционально оставшемуся периоду. Отдельной цены на настройку средств защиты информации, СКЗИ или хранение на странице тарифов нет.
Выводы
Состав технических средств защиты персональных данных выводится из конкретной системы. Его определяют категории данных, число субъектов, тип угроз и установленный уровень защищённости. Контактные, паспортные и зарплатные сведения при угрозах типа 3 укладываются в УЗ 4, сведения о здоровье и биометрия требуют более высокого уровня. Шифрование и сертифицированные средства становятся обязательными там, где этого требуют угрозы, применяемые СКЗИ и правила оценки соответствия СЗИ. Отдельный слой задачи — место хранения базы, отдельное согласие работника и сроки уведомления Роскомнадзора.
В Добыто мы закрываем ту часть задачи, которая относится к кадровому документообороту: подписи сотрудников, электронный архив и интеграцию с 1С. Модель угроз и уровень защищённости компания определяет сама, и сервис встраивается в выбранную схему защиты.
Частые вопросы о технической защите персональных данных
Нужно ли уведомлять Роскомнадзор, если компания обрабатывает только данные своих работников?
Как правило, да. Часть 1 статьи 22 152-ФЗ требует подать уведомление до начала обработки. Исключения части 2 ограничены, в их числе обработка исключительно без средств автоматизации. Обработка только данных работников общим исключением не считается: если кадровые данные ведутся в 1С или КЭДО, обработка идёт с использованием средств автоматизации.
Считается ли фото сотрудника на пропуске биометрическими персональными данными?
Не всегда. Для определения уровня защищённости по ПП № 1119 биометрическими считаются сведения, которые оператор использует для установления личности. Фото, которое только напечатано на пропуске и для установления личности оператором не используется, по этому критерию в биометрию не попадает. Если СКУД открывает турникет по шаблону лица, система обрабатывает биометрические данные, и при угрозах типа 2 ей нужен УЗ 2.
Нужна ли оценка соответствия для средств уничтожения персональных данных?
Да, если в составе средства реализована функция уничтожения персональных данных. Пункт 3.1 части 2 статьи 19 152-ФЗ, введённый Федеральным законом от 08.08.2024 № 233-ФЗ, отдельно требует применять для этого средства, прошедшие оценку соответствия. Порядок уничтожения при этом закрепляется в ЛНА по статье 18.1 152-ФЗ.
Может ли работодатель подписать трудовой договор неквалифицированной электронной подписью?
Нет: со стороны работодателя трудовой договор неквалифицированной подписью не подписывается, организация использует УКЭП. Работник может подписать большую часть кадровых документов УНЭП, если есть локальный акт с указанием используемого удостоверяющего центра. Если человек ещё не работник, до подписания трудового договора с ним заключают соглашение об электронном взаимодействии. Так подписи разных видов с двух сторон одного документа становятся законной конструкцией.
Как ограничить доступ по квалифицированному сертификату, который компания не может отозвать?
Квалифицированный сертификат, выданный человеку лично, принадлежит ему, и организация отозвать его не может. В шлюзах удалённого доступа такие сертификаты блокируют через чёрные и белые списки. Запрет ставится на конкретный сертификат или на логин учётной записи в службе каталогов. Доступ закрывается без участия удостоверяющего центра, выдавшего сертификат.
Можно ли подписывать кадровые документы с иностранным работником через сервис государственных подписей?
Можно, если иностранный гражданин работает в России. При разрешении на работу или виде на жительство у него, как правило, есть СНИЛС и ИНН, и он может зарегистрироваться на Госуслугах. С человеком, который работает удалённо из-за рубежа, оформляют гражданско-правовой договор, и для исполнителя действуют другие требования. Признаки трудовых отношений при этом сохраняются. Конструкцию договора определяет существо отношений, место нахождения человека её не меняет, поэтому риск переквалификации остаётся.
