
Безопасность обработки персональных данных у работодателя держится на четырёх блоках: документы оператора, законное основание обработки, технические меры в информационных системах и регламент действий при утечке. Минимальный перечень задан статьями 18.1 и 19 Федерального закона от 27.07.2006 № 152-ФЗ, уведомление Роскомнадзора — статьёй 22, сроки реагирования на инцидент — частью 3.1 статьи 21: 24 часа на сообщение о факте утечки и 72 часа на результаты внутреннего расследования. Объём работ определяется одним различием. Если вы обрабатываете только кадровый минимум по статье 65 ТК РФ, согласие работника в большинстве случаев не нужно и основанием служит исполнение трудового договора. Как только данные уходят во внешний сервис или собираются сверх этого минимума, появляются два новых документа: отдельное согласие и договор поручения обработки.
Дальше разбираем каждую меру по отдельности: какие локальные акты нужны, какие формулировки в согласии после 1 сентября 2025 года делают его негодным, как разграничить доступ кадровой службы и что спросить у поставщика КЭДО до подписания договора. Таблица обязательных мер с нормой и ответственным — в первом разделе. Штрафы по статье 13.11 КоАП с суммами на 2026 год, сценарная таблица под размер компании, стоимость перевода кадровых документов в защищённый контур и ответы на частые вопросы — во второй половине статьи.
Что закон требует от работодателя как от оператора персональных данных
Работодатель становится оператором персональных данных в момент приёма первого работника, и статус этот не зависит ни от численности, ни от системы налогообложения. Обязанности оператора разнесены по двум статьям 152-ФЗ. Статья 18.1 описывает организационную часть: назначить ответственного, издать политику, провести внутренний контроль, оценить возможный вред субъектам, ознакомить работников. Статья 19 описывает техническую: определить угрозы, установить уровень защищённости, применить средства защиты и проверить их эффективность.
Разделение важно потому, что проверка Роскомнадзора почти всегда начинается с документов по статье 18.1, а не с серверной. Инспектор запрашивает политику обработки, приказ о назначении ответственного, локальные акты и листы ознакомления. Отсутствие опубликованной политики — самостоятельный состав по части 3 статьи 13.11 КоАП: для юридического лица 30 000-60 000 рублей, при том что подготовка документа занимает один рабочий день.
Ниже — минимальный перечень мер, который должен быть закрыт у любого работодателя независимо от отрасли.
| Мера | Норма | Чем подтверждается |
|---|---|---|
| Назначить ответственного за организацию обработки персональных данных | п. 1 ч. 1 ст. 18.1 152-ФЗ | Приказ о назначении |
| Издать политику обработки персональных данных и опубликовать её | п. 2 ч. 1 и ч. 2 ст. 18.1 152-ФЗ | Политика и страница на сайте |
| Издать локальные акты по вопросам обработки данных работников | п. 2 ч. 1 ст. 18.1 152-ФЗ, ст. 87 ТК РФ | Положение о защите персональных данных |
| Ознакомить работников с требованиями закона и локальными актами | п. 6 ч. 1 ст. 18.1 152-ФЗ, ст. 68 ТК РФ | Лист ознакомления с подписями |
| Провести внутренний контроль соответствия обработки | п. 4 ч. 1 ст. 18.1 152-ФЗ | Акт внутренней проверки |
| Оценить вред, который может быть причинён субъектам | п. 5 ч. 1 ст. 18.1 152-ФЗ | Документ об оценке вреда |
| Определить угрозы и уровень защищённости информационной системы | ст. 19 152-ФЗ, ПП РФ от 01.11.2012 № 1119 | Модель угроз и акт определения уровня |
| Применить средства защиты и оценить их эффективность | ст. 19 152-ФЗ, приказ ФСТЭК России от 18.02.2013 № 21 | Акт оценки соответствия либо аттестат |
| Уведомить Роскомнадзор о намерении обрабатывать персональные данные | ст. 22 152-ФЗ | Запись в реестре операторов |
| Обеспечить запись и хранение баз данных на территории России | ч. 5 ст. 18 152-ФЗ | Договор с российским центром обработки данных |
Из десяти позиций восемь закрываются документами и занимают неделю работы юриста и кадровика. Уведомление подаётся через портал персональных данных Роскомнадзора, где же ведётся и открытый реестр операторов: по нему можно за минуту проверить, числится ли ваша компания как оператор и какие цели обработки вы когда-то заявили. Расхождение заявленных целей с фактическими — частая находка при проверке, особенно у компаний, подававших уведомление до перехода на электронный кадровый документооборот.
Полезно знать: оценка соответствия требованиям 152-ФЗ обязательна, но проводить её можно двумя способами. Самостоятельно — тогда документ называется актом оценки соответствия требованиям. Или через лицензиата ФСТЭК — тогда это аттестация, и на выходе организация получает либо аттестат, либо перечень замечаний.
Согласие работника: когда оно нужно, а когда закон обходится без него
Согласие — не единственное и не главное основание обработки. Часть 1 статьи 6 152-ФЗ перечисляет одиннадцать оснований, и для кадрового учёта обычно работает пункт о необходимости обработки для исполнения договора, стороной которого является субъект. Данные, которые работник приносит по статье 65 ТК РФ — паспорт, СНИЛС, ИНН, документ об образовании, сведения воинского учёта, — обрабатываются без отдельного согласия: без них трудовой договор не заключить и отчётность в Социальный фонд России не сдать.
Согласие требуется там, где обработка выходит за пределы трудовых отношений или данные покидают компанию. Практический перечень такой:
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

- передача сведений третьим лицам, включая страховую компанию по ДМС, банк зарплатного проекта, оператора КЭДО (статья 88 ТК РФ);
- размещение фотографии и должности работника на сайте или в социальных сетях — это распространение, для него нужно отдельное согласие по статье 10.1 152-ФЗ;
- обработка биометрических данных, например скана отпечатка для системы контроля доступа (статья 11 152-ФЗ);
- проверка кандидата по открытым источникам до оформления, если она выходит за рамки проверки представленных документов;
- обработка данных родственников работника для льгот и компенсаций: сам работник согласия за них дать не может.
С 1 сентября 2025 года действует правило, которое обнулило большую часть старых бланков. Часть 1 статьи 9 152-ФЗ в редакции Федерального закона от 24.06.2025 № 156-ФЗ требует оформлять согласие отдельно от иных информации и документов, которые подписывает субъект. Пункт про обработку персональных данных внутри трудового договора, внутри анкеты соискателя или внутри заявления о приёме — больше не согласие. Обработка без согласия там, где оно обязательно, стоит юридическому лицу 300 000-700 000 рублей по части 2 статьи 13.11 КоАП, а при повторном нарушении — 1 000 000-1 500 000 рублей.
Соберите согласие под свою ситуацию

Отзыв согласия не останавливает обработку целиком. Если данные обрабатываются по другому основанию из части 1 статьи 6, после отзыва оператор продолжает обработку в пределах этого основания: отозвав согласие на передачу данных в страховую компанию, работник не отменяет ведение своей трудовой книжки и передачу сведений по форме ЕФС-1. Разделите в положении о защите персональных данных два блока — обрабатываемое по закону и обрабатываемое по согласию, — и отзыв перестанет быть внештатной ситуацией для кадровой службы.
Организационные меры: кто отвечает, кто имеет доступ и чем это зафиксировано
Организационные меры дешевле технических и проваливаются чаще. Типовая картина в компании на 200-500 человек: политика скачана из интернета и не совпадает с реальными процессами, ответственный назначен приказом трёхлетней давности и уже уволился, а доступ к кадровой папке на файловом сервере есть у всей кадровой службы целиком плюс у бухгалтерии плюс у системного администратора.
Внимание: доступ ко всему кадровому массиву у всей кадровой службы целиком — типовая ситуация и типовое нарушение. Разграничение доступа требуется и в файловом хранилище, и в системе КЭДО: специалист, ведущий один дивизион, не должен открывать личные дела другого.
Разграничение доступа не абстракция из приказа ФСТЭК. Оно решает две конкретные задачи: сужает круг лиц, через которых возможна утечка, и даёт возможность установить источник, если утечка произошла. Журнал обращений к документам без разграничения прав бесполезен, потому что доступ был у всех.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Вопрос, который я советую задавать поставщику системы прямо: перечислите всех, кто получит доступ к данным. Не формулировку про защищённое хранение, а список лиц. Обычно там оказывается не одна компания, а три: сам провайдер сервиса, владелец инфраструктуры и удостоверяющий центр, выдающий подписи. Получите этот список письмом до подписания договора: именно этих лиц придётся называть работникам в согласии на передачу.»
Второй организационный провал — ознакомление. Пункт 6 части 1 статьи 18.1 152-ФЗ требует ознакомить работников с положениями закона и локальными актами по обработке данных. Подпись в общем листе ознакомления со всеми ЛНА подряд формально требование закрывает, но практической ценности не имеет: работник не знает ни порядка передачи своих данных, ни того, кому жаловаться. В практике Добыто мы разводим ознакомление на два документа — положение о защите персональных данных и памятку из одной страницы о том, куда обращаться при подозрении на утечку.
Как выстроить режим защиты персональных данных: пошаговая инструкция
- Шаг 1. Составьте перечень обрабатываемых данных: какие категории собираете, у каких субъектов (работники, кандидаты, исполнители по ГПХ, члены семей), в каких системах они лежат и сколько хранятся.
- Шаг 2. Сопоставьте каждую категорию с основанием обработки из части 1 статьи 6 152-ФЗ. Всё, что не закрывается исполнением договора или прямым требованием закона, переводите в режим согласия.
- Шаг 3. Издайте приказ о назначении ответственного за организацию обработки и закрепите за ним конкретные обязанности, а не формулировку из закона.
- Шаг 4. Утвердите политику обработки персональных данных и опубликуйте её в свободном доступе, а положение о защите данных работников введите приказом и ознакомьте под подпись.
- Шаг 5. Определите уровень защищённости информационных систем по ПП РФ № 1119 и зафиксируйте его актом. Модель угроз готовится под фактическую архитектуру, а не под шаблон.
- Шаг 6. Настройте разграничение доступа по ролям и включите журналирование обращений к кадровым документам.
- Шаг 7. Подайте или актуализируйте уведомление в Роскомнадзор, если цели обработки изменились после внедрения новых систем.
- Шаг 8. Утвердите регламент действий при утечке с назначенными исполнителями и сроками 24 и 72 часа, и проведите по нему разбор на бумаге до того, как он понадобится.
Шаблоны согласий и локальных актов по обработке данных
Комплект собран под задачи кадровой службы, начинать стоит с правил обработки: они задают структуру остальных документов.
| Документ | Скачать |
|---|---|
| Правила обработки персональных данных | Скачать |
| Согласие на обработку персональных данных | Скачать |
| Согласие на проверку службой безопасности | Скачать |
| Согласие на обработку данных для выпуска сертификата электронной подписи | Скачать |
| Соглашение об использовании ПЭП и УНЭП | Скачать |
Технические меры: уровень защищённости, шифрование и журналы
Технические требования задаются не самим 152-ФЗ, а подзаконными актами. Постановление Правительства РФ от 01.11.2012 № 1119 вводит четыре уровня защищённости информационных систем персональных данных: уровень зависит от типа актуальных угроз, категории данных и количества субъектов. Кадровая система обычного коммерческого работодателя, где обрабатываются данные работников без специальных категорий, чаще всего попадает в третий или четвёртый уровень. Приказ ФСТЭК России от 18.02.2013 № 21 раскрывает состав мер для каждого уровня: идентификация и аутентификация, управление доступом, регистрация событий безопасности, защита машинных носителей, контроль целостности.

Шифрование хранилища закрывает сценарий, который организационные меры не закрывают в принципе: получение доступа к файлам в обход прикладной системы. Трудовой договор можно зашифровать так, чтобы открыть его могли только держатели ключа — специалист кадровой службы, ведущий это подразделение, и сам работник. Тогда даже прямой доступ к серверу не даёт читаемых документов.
Мария Ж, юрист со стажем более 20 лет: «Хранение персональных данных и сведений, составляющих коммерческую тайну, на внутренних серверах защищается проще — там меньше участников и короче цепочка передачи. Но выбор в пользу своего контура не отменяет ни модели угроз, ни разграничения прав: свой сервер с общим доступом кадровой службы защищён хуже, чем внешний сервис с ролевой моделью. Сравнивайте не место хранения, а состав реализованных мер.»
Лайфхак: спрашивайте у поставщика системы не о том, хранит ли он документы, а о том, выгружает ли он комплект целиком: сам документ, отдельный файл подписи и машиночитаемую доверенность, если документ подписан по ней. При проверке, в споре и при смене оператора нужны файлы, а не изображение на экране.
Передача данных подрядчику и в облако: поручение обработки
Переход на облачный сервис кадрового документооборота меняет схему обработки. Кадровые документы содержат сведения о семейном положении, здоровье, доходах и составе имущества, и как только они уходят внешнему провайдеру, появляется третье лицо. Часть 3 статьи 6 152-ФЗ разрешает поручить обработку другому лицу, но на трёх условиях: поручение оформлено договором, в договоре перечислены конкретные действия с данными и цели, обработчик соблюдает конфиденциальность и требования безопасности. Ответственность перед работником при этом остаётся на работодателе.
Отдельно от поручения работает согласие на передачу. Статья 88 ТК РФ запрещает сообщать персональные данные работника третьей стороне без его письменного согласия, кроме случаев, когда это нужно для предупреждения угрозы жизни и здоровью либо прямо предусмотрено федеральными законами. Облачный сервис КЭДО под исключения не подпадает: согласие собирается, и в нём называются все лица, получающие доступ.

Важный нюанс из практики: при массовой регистрации работников в системе КЭДО данные передаёт работодатель, а не работник. Это разные конструкции. Когда человек регистрируется сам, сервис собирает согласие напрямую и сам отвечает за обработку. Когда регистрацию делает работодатель через интеграцию с 1С, оператором остаётся работодатель, сервис становится обработчиком по поручению, и согласие на передачу собирает работодатель. Схему нужно выбрать до старта интеграции: переигрывать её потом означает пересобирать согласия по всей численности.
Перед выбором подрядчика проверьте у него лицензию ФСТЭК на деятельность по технической защите конфиденциальной информации и на разработку средств защиты. Любая система, в которой реализована хотя бы одна функция безопасности, включая проверку пароля пользователя, относится к средствам защиты информации. Если у разработчика лицензии нет, регулятор вправе прекратить его деятельность или запретить использование продукта, и заказчик остаётся без системы вместе с накопленным в ней архивом.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Мария Ж, специалист по цифровой подписи и КЭДО: «Переход на электронные документы не означает, что бумага не понадобится никогда. Суд вправе истребовать подлинник, если только он способен подтвердить обстоятельство дела, а при сомнениях в подлинности назначается экспертиза документа или его отдельных реквизитов. Планируя отказ от бумажного архива, посмотрите, какие документы у вас существуют только в электронном виде и чем вы подтвердите их подлинность.»
Коммерческая тайна и персональные данные: два режима, которые нельзя смешивать
Персональные данные и коммерческая тайна защищаются разными законами и разными наборами мер, но в компаниях их регулярно сводят в один документ под названием «положение о конфиденциальности». Различие простое: режим коммерческой тайны вводит сам обладатель информации по Федеральному закону от 29.07.2004 № 98-ФЗ, а режим защиты персональных данных установлен государством и не зависит от воли работодателя.
Статья 10 98-ФЗ перечисляет меры, без которых режим коммерческой тайны считается неустановленным: определение перечня сведений, ограничение доступа к ним с установлением порядка обращения и контроля, учёт лиц, получивших доступ, регулирование отношений с работниками трудовыми договорами и с контрагентами гражданско-правовыми договорами, нанесение грифа «Коммерческая тайна» с указанием обладателя на материальные носители. Пропуск любой из мер даёт результат, с которым работодатели сталкиваются в суде: взыскать ущерб с работника, разгласившего информацию, не получается, потому что режима не было.
Главная ошибка на стыке двух режимов — попытка объявить коммерческой тайной сведения о работниках. Статья 5 98-ФЗ прямо исключает из состава коммерческой тайны данные о численности и составе работников, о системе оплаты труда, об условиях труда и о задолженности по заработной плате. Персональные данные работника защищаются по 152-ФЗ и главе 14 ТК РФ, а гриф на личном деле юридической силы не добавляет.
| Признак | Персональные данные | Коммерческая тайна |
|---|---|---|
| Кто устанавливает режим | Государство, 152-ФЗ и глава 14 ТК РФ | Обладатель информации по 98-ФЗ |
| Основной документ | Политика обработки и положение о защите данных | Перечень сведений и положение о коммерческой тайне |
| Роль работника | Субъект данных, имеет право на доступ и отзыв согласия | Лицо, допущенное к сведениям под расписку |
| Кто контролирует | Роскомнадзор, ФСТЭК, ГИТ в части главы 14 ТК РФ | Сам обладатель, спор разрешает суд |
| Что нельзя закрыть режимом | Обработку без основания из части 1 статьи 6 152-ФЗ | Численность и состав работников, оплату и условия труда, долги по зарплате |
Вывод из таблицы для кадровой службы: два положения, а не одно, и два разных списка допущенных лиц. Работник, допущенный к коммерческой тайне, не получает автоматически права работать с персональными данными коллег.
Утечка данных: 24 часа, 72 часа и цена ошибки в 2026 году
Часть 3.1 статьи 21 152-ФЗ задаёт два срока после установления факта неправомерной передачи персональных данных. В течение 24 часов оператор уведомляет Роскомнадзор о происшествии, предполагаемой причине и предполагаемом вреде, о принятых мерах и о лице, уполномоченном взаимодействовать с регулятором. В течение 72 часов направляется второе уведомление — о результатах внутреннего расследования и о лицах, действия которых стали причиной инцидента.
Сроки считаются часами, а не рабочими днями, и отсчёт идёт от момента обнаружения. Поэтому регламент с назначенными исполнителями и запасным исполнителем на выходные важнее любых деклараций в политике. Неуведомление обходится юридическому лицу в 1 000 000-3 000 000 рублей.
| Нарушение | Норма | Штраф для юрлица |
|---|---|---|
| Обработка без предусмотренного законом основания | ч. 1 ст. 13.11 КоАП | 150 000-300 000 руб. |
| Обработка без согласия там, где оно обязательно | ч. 2 ст. 13.11 КоАП | 300 000-700 000 руб. |
| То же нарушение повторно | ч. 2.1 ст. 13.11 КоАП | 1 000 000-1 500 000 руб. |
| Политика обработки не опубликована | ч. 3 ст. 13.11 КоАП | 30 000-60 000 руб. |
| Уведомление о начале обработки в Роскомнадзор не подано | ч. 10 ст. 13.11 КоАП | 100 000-300 000 руб. |
| Роскомнадзор не уведомлён об утечке | ч. 11 ст. 13.11 КоАП | 1 000 000-3 000 000 руб. |
| Утечка данных от 1 000 до 10 000 субъектов | ч. 12 ст. 13.11 КоАП | 3-5 млн руб. |
| Утечка данных от 10 000 до 100 000 субъектов | ч. 13 ст. 13.11 КоАП | 5-10 млн руб. |
| Утечка данных более 100 000 субъектов | ч. 14 ст. 13.11 КоАП | 10-15 млн руб. |
| Повторная утечка | ч. 15 ст. 13.11 КоАП | 1-3% выручки, от 20 до 500 млн руб. |
Суммы действуют с 30 мая 2025 года, когда вступил в силу Федеральный закон от 30.11.2024 № 420-ФЗ. Компания на 1 200 работников при утечке кадровой базы попадает в часть 12 и платит от 3 млн рублей, то есть сумму, сопоставимую с годовым фондом оплаты труда кадровой службы среднего предприятия.
Факт: при передаче кадровых документов в облачный сервис доступ к данным получает не одна организация, а как минимум три: провайдер сервиса, владелец серверной инфраструктуры и удостоверяющий центр, выпускающий подписи. Всех троих нужно назвать в согласии работника на передачу данных третьим лицам.
Деньгами последствия не исчерпываются. Статья 272.1 УК РФ, введённая Федеральным законом от 30.11.2024 № 421-ФЗ, наказывает за незаконные использование, передачу, сбор и хранение компьютерной информации, содержащей персональные данные: до четырёх лет лишения свободы по основному составу и до восьми лет со штрафом до 2 млн рублей, если данные вывозились за пределы России. Ответственность персональная, и отвечает по ней не компания, а конкретный сотрудник, выгрузивший базу.
Что критично в вашем случае, а что вторично
Набор мер одинаков по закону, но приоритет расстановки зависит от масштаба и от того, что именно вы обрабатываете. Микропредприятию бессмысленно начинать с модели угроз, пока нет политики и уведомления в Роскомнадзоре; распределённой сети с тысячами работников бессмысленно доводить формулировки согласия, пока доступ к архиву не разграничен по подразделениям.
| Ситуация | Что критично | Что вторично |
|---|---|---|
| До 25 работников, кадровый учёт в одной программе | Уведомление в Роскомнадзор, политика, приказ об ответственном, парольный доступ к базе | Аттестация системы, отдельная служба информационной безопасности |
| 100-1000 работников, бухгалтерия и кадры в разных системах | Разграничение доступа по ролям, журналирование, договор поручения с провайдером | Перевод всех документов в электронный вид одновременно |
| Сеть филиалов, более 1000 работников | Регламент реагирования на утечку, ролевая модель по подразделениям, контроль отзыва доступа при увольнении | Единый лист ознакомления на всю компанию |
| Есть медосмотры, инвалидность, данные о здоровье | Отдельное хранение специальных категорий, ограниченный круг допущенных, повышенный уровень защищённости | Общие формулировки в положении о защите данных |
| Есть исполнители по ГПХ и самозанятые | Отдельное согласие и соглашение об электронном взаимодействии: глава 14 ТК РФ на них не распространяется | Включение их в кадровые локальные акты для работников |
Когда меры избыточны и деньги тратить не нужно
Аттестация информационной системы обязательна далеко не всем. Государственным организациям и тем, у кого по закону требуется высокий уровень защищённости, — да. Коммерческому работодателю со стандартным кадровым учётом чаще достаточно самостоятельной оценки соответствия и акта по её результатам. Разумный шаг для компании без собственной службы информационной безопасности — разовая консультация лицензиата ФСТЭК, чтобы убедиться, что аттестация не требуется, и получить перечень того, что нужно сделать самим.
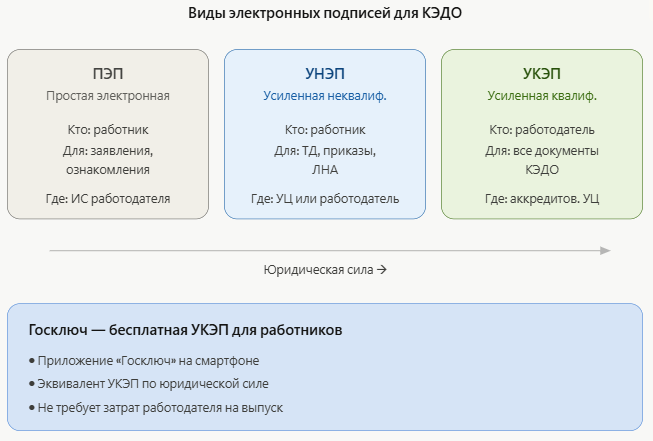
Ещё три расхода, которые обычно не окупаются. Сертифицированные средства защиты нужны не каждой системе: необходимость определяется уровнем защищённости и нормативными требованиями к вашему виду деятельности, а не универсальным правилом. Полный переход на квалифицированные подписи для всех работников избыточен: часть кадровых документов работник подписывает простой или неквалифицированной подписью по статьям 22.1-22.3 ТК РФ. Локальное развёртывание системы ради безопасности само по себе результата не даёт, если внутри всё равно нет ролевой модели.
Мария Ж, судебный эксперт по трудовому праву: «Установить, что заявление сформировано в системе от имени работника, для победы в споре недостаточно. Суд отдельно смотрит, был ли у работодателя порядок идентификации и зафиксирован ли он в локальном акте. Если порядок идентификации у вас не описан, спор вы проиграете при технически исправной подписи и правильно оформленном положении о КЭДО.»
Кейс из практики: спор об увольнении работника, подавшего заявление через систему кадрового документооборота, прошёл четыре инстанции. Районный суд работнику отказал: у работодателя были положение о КЭДО, перечень документов и порядок создания личного кабинета. Кассационный суд акты отменил, потому что в материалах не оказалось сведений о порядке идентификации, а при новом рассмотрении работник выиграл. Перевесили три обстоятельства: подпись выдали работнику в день подписания заявления об увольнении, фактически подписывал другой человек, и всё это зафиксировала собственная система работодателя.
Мария Ж, HR-эксперт с 13-летним стажем: «Оценивается не подпись работника в журнале ознакомления, а фактическая способность работать в системе. Когда за работника документы подписывает кто-то другой, потому что сам он не разобрался, работодатель теряет всю доказательственную конструкцию и одновременно получает передачу данных лицу, которое к ним не допущено. Мы закладываем пилотную группу перед раскаткой на всю компанию именно поэтому.»
Стоимость перевода кадровых документов в защищённый контур
Итоговая стоимость зависит от численности подключаемых работников, набора видов подписи и необходимости интеграции с учётной системой.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны | от 30 ₽ за сотрудника в месяц | подключение за 5 минут |
| Тариф «Бизнес»: без ограничения численности, ПЭП, УНЭП и УКЭП, электронный архив | от 50 ₽ за сотрудника в месяц | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» | 30 000 ₽ в год за 50 сотрудников | годовой период |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Выпуск ПЭП и УНЭП для сотрудников | входит в тариф | при подключении |
| Интеграция с 1С:ЗУП готовым модулем | входит в тариф «Бизнес» | один день |
Разброс между тарифами объясняется не объёмом хранилища, а набором подписей и требованиями к инфраструктуре: выделенный сервер и соглашение об уровне доступности считаются отдельно. Актуальный состав тарифов и условия минимальной оплаты опубликованы на странице тарифов ДОБЫТО КЭДО, данные приведены на дату публикации.
При смене тарифа разница пересчитывается пропорционально оставшемуся периоду, поэтому начинать с минимальной конфигурации и расширяться по мере подключения подразделений дешевле, чем брать максимальный пакет сразу.
Выводы
Режим безопасности персональных данных у работодателя собирается из десяти обязательных мер, восемь из которых закрываются документами: политикой, положением о защите данных, приказом об ответственном, актом внутреннего контроля и оценкой вреда. Технические требования определяются уровнем защищённости по ПП РФ № 1119, а не универсальным набором средств защиты. Согласие с 1 сентября 2025 года оформляется отдельным документом, и старые бланки, вшитые в трудовой договор или анкету, работать перестали. Передача данных внешнему сервису требует двух вещей одновременно: договора поручения обработки и согласия работника, в котором названы все получатели.
Мы подключаем компании к кадровому электронному документообороту с ролевой моделью доступа, журналом обращений к документам и хранением на российской инфраструктуре, поэтому большая часть требований статьи 19 152-ФЗ закрывается настройками системы, а не отдельным проектом по информационной безопасности. Организационную часть — локальные акты, согласия и порядок идентификации работника — мы разбираем вместе с кадровой службой до первого подписания.
Частые вопросы о защите персональных данных работников
Нужно ли собирать согласие у дистанционных работников на электронное взаимодействие
На переход к обмену электронными документами с дистанционным работником письменное согласие по статье 22.2 ТК РФ не требуется: порядок взаимодействия регулируется главой 49.1 ТК РФ и локальным нормативным актом о дистанционной работе. При этом согласие на передачу персональных данных третьим лицам по статье 88 ТК РФ остаётся обязательным, если документы уходят во внешний сервис. Два потока разводят намеренно: правила электронного документооборота по статьям 22.1-22.3 ТК РФ на дистанционных работников по умолчанию не распространяют.
Как быть с персональными данными кандидатов, которых не приняли на работу
Данные соискателя обрабатываются по согласию, поскольку договор с ним не заключён и основание «исполнение договора» не работает. После принятия решения об отказе обработка прекращается, если в согласии не указан срок хранения резюме в кадровом резерве. Указывайте этот срок в самом согласии и удаляйте анкеты по его истечении: хранение резюме годами без основания квалифицируется по части 1 статьи 13.11 КоАП со штрафом 150 000-300 000 рублей для юридического лица.
Можно ли передать кадровые документы в бухгалтерию на аутсорсинге
Можно, через договор поручения обработки по части 3 статьи 6 152-ФЗ, где перечислены конкретные действия с данными, цели обработки и обязанность соблюдать конфиденциальность. Дополнительно требуется согласие работника на передачу третьей стороне по статье 88 ТК РФ с указанием наименования аутсорсера. Ответственность перед работником при этом остаётся на работодателе: нарушение обработчика не снимает вины с оператора.
Что делать, если работник требует удалить свои данные
Требование удовлетворяется только в части данных, обрабатываемых по согласию. Сведения, которые работодатель обязан вести и хранить по закону — трудовой договор, приказы, документы воинского учёта, сведения для СФР, — удалению по требованию работника не подлежат, потому что основание обработки не согласие. Ответ работнику даётся в письменном виде с указанием, какие данные удалены, а какие сохраняются и по какой норме.
Кого назначать ответственным за организацию обработки персональных данных
Закон не называет должность: это может быть юрист, руководитель кадровой службы или отдельный специалист. Назначение оформляется приказом, а обязанности прописываются конкретно — контроль соблюдения требований, рассмотрение обращений субъектов, доведение требований до работников, взаимодействие с Роскомнадзором. Ответственный за организацию обработки по статье 18.1 и ответственный за обеспечение безопасности в информационных системах по статье 19 — разные роли, и в компаниях от 500 работников их обычно разделяют.
Сколько хранить согласия и документы об ознакомлении
Согласие хранится весь срок обработки данных по нему плюс срок исковой давности, а документы об ознакомлении с локальными актами следуют срокам хранения кадровых документов по перечню Росархива. Практический ориентир: отозванное согласие не уничтожается вместе с отзывом, потому что именно им вы подтверждаете законность обработки за прошедший период. Храните пару «согласие плюс отзыв» вместе и фиксируйте дату прекращения обработки.
Освобождает ли переход на электронный документооборот от бумажного архива
Нет. Часть кадровых документов по статье 22.1 ТК РФ переводить в электронный вид нельзя, а суд вправе истребовать подлинник, если только он способен подтвердить обстоятельство дела. Распечатка электронного документа остаётся копией и требует заверения: оператором электронного документооборота, удостоверяющим центром, нотариусом либо самой организацией с отметкой о верности копии.
