
Ответственный за обработку персональных данных назначается приказом руководителя в каждой организации, которая ведёт кадровый учёт: этого требует статья 22.1 федерального закона 152-ФЗ. Требований к должности, образованию и стажу закон не устанавливает, поэтому назначить можно кадровика, юриста, офис-менеджера или самого директора. Такой работник получает указания напрямую от исполнительного органа и подотчётен ему, а его обязанности закрыты тремя пунктами части 4 статьи 22.1: внутренний контроль, доведение требований до работников, приём и обработка обращений субъектов данных. Главное различие, на котором спотыкаются чаще всего: ответственный за организацию обработки по 152-ФЗ и ответственный за обеспечение безопасности персональных данных в информационной системе по постановлению Правительства № 1119 — две разные роли с разными основаниями. Первая обязательна для любого юридического лица, вторая возникает только с третьего уровня защищённости.
Разберём, кого выгодно назначать в компании до 100 человек и почему передача роли системному администратору создаёт конфликт интересов. Покажем формулировки приказа, при которых обязанности остаются неисполненными, и то, какие обязанности нужно перенести в должностную инструкцию, чтобы поручение было законным. Отдельно — что меняется, когда кадровые документы уходят к провайдеру КЭДО или в аутсорсинговую проверку кандидатов. Сценарная таблица по типам компаний, сроки реакции на запросы и утечки, размеры штрафов 2026 года и тарифы — во второй половине статьи.
Кто обязан назначить ответственного за обработку персональных данных
Обязанность адресована оператору, который является юридическим лицом. Часть 1 статьи 22.1 152-ФЗ сформулирована именно так, поэтому индивидуальный предприниматель с работниками назначать ответственного не обязан, хотя остальные обязанности оператора — политика, правила обработки, согласия, уведомление Роскомнадзора — на него распространяются в полном объёме. Для ООО и АО исключений нет: численность работников, отрасль и наличие информационных систем на эту обязанность не влияют.
Назначение ответственного входит в перечень мер, которые оператор принимает для выполнения своих обязанностей по пункту 1 части 1 статьи 18.1 152-ФЗ. Это первая строчка перечня, и проверка обычно с неё и начинается: сначала запрашивают приказ, потом документы, которые по этому приказу должны вестись.
Вторая роль появляется из другого документа. Пункт 14 требований, утверждённых постановлением Правительства РФ от 01.11.2012 № 1119, обязывает назначить должностное лицо, ответственное за обеспечение безопасности персональных данных в информационной системе, начиная с третьего уровня защищённости. Для четвёртого уровня такого требования нет. Уровень определяется типом актуальных угроз, категорией данных и количеством субъектов, и до расчёта уровня назначать второго ответственного нет оснований.
Две роли различаются по основанию, объёму обязанностей и подотчётности.
| Параметр | Ответственный за организацию обработки ПДн | Ответственный за безопасность ПДн в ИСПДн |
|---|---|---|
| Основание | Статья 22.1 и пункт 1 части 1 статьи 18.1 152-ФЗ | Пункт 14 требований, утверждённых постановлением Правительства РФ № 1119 |
| Кто обязан назначить | Любой оператор — юридическое лицо | Оператор информационной системы с 3-м уровнем защищённости и выше |
| Требования к должности | Законом не установлены, нужны соответствующие полномочия | Должностное лицо или работник оператора |
| Ключевые обязанности | Внутренний контроль соблюдения 152-ФЗ, доведение норм и локальных актов до работников, приём и обработка обращений субъектов | Организационные и технические меры защиты, соответствующие установленному уровню защищённости |
| Подотчётность | Получает указания непосредственно от исполнительного органа и подотчётен ему (часть 2 статьи 22.1) | Определяется приказом оператора |
| Когда роль не возникает | Оператор — индивидуальный предприниматель или физическое лицо | Информационной системе присвоен 4-й уровень защищённости |
Из таблицы следует практический вывод для небольшой компании: одного приказа по статье 22.1 достаточно до тех пор, пока не рассчитан уровень защищённости и он не оказался третьим или выше. Обратный порядок — назначить сразу двоих на всякий случай — создаёт две должностные инструкции, которые никто не исполняет.
Кого назначить: кандидатуры, полномочия и конфликт интересов
Роскомнадзор в разъяснениях по статье 22.1 указывает, что законодательство о персональных данных не устанавливает требований к положению этого лица в организации: нужны соответствующие полномочия, а не конкретная должность. На практике выбор сводится к четырём кандидатурам, и у каждой свои ограничения.
- Руководитель кадровой службы. Видит весь массив кадровых данных, знает состав личных дел и порядок их формирования. Ограничение: он же организует обработку, которую должен контролировать, и внутренний контроль превращается в самопроверку.
- Юрист или руководитель юридической службы. Работает с обращениями субъектов и с нормативной частью, не заинтересован в сокрытии нарушений кадровой службы. Ограничение: не видит технический контур и без взаимодействия с IT не оценит реальное разграничение доступа.
- Системный администратор или руководитель IT. Вариант, который выбирают чаще всего по инерции. Ограничение серьёзное: обязанности по статье 22.1 лежат в организационно-правовой плоскости, а человек, который администрирует доступы, будет контролировать сам себя. Для технической части есть отдельная роль из постановления № 1119.
- Генеральный директор. Законом не запрещено, и в компании до 15-20 человек это рабочее решение. Ограничение: часть 2 статьи 22.1 требует подотчётности исполнительному органу, и в такой конструкции подотчётность становится формальной.
В практике Добыто HR-специалисты чаще всего приходят с уже подписанным приказом на системного администратора и вопросом, что делать с запросами работников о составе обрабатываемых данных: отвечать на них администратору нечем, а срок по закону уже идёт.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

Полезно знать: при выборе системы КЭДО аудитория ставит хранение персональных данных на собственных серверах на первое место по важности, выше гибкости, стоимости и интерфейса. Отвечает за этот выбор конкретный назначенный человек, и именно его будут спрашивать при проверке.
Когда отдельный ответственный избыточен
Отдельная штатная единица под персональные данные не нужна компании, где обработка ограничена кадровым учётом собственных работников, данные не передаются за пределы организации, кроме обязательной отчётности в Социальный фонд России и ФНС, а информационная система получила четвёртый уровень защищённости. Здесь достаточно возложить обязанности на действующего работника дополнительно к основной работе.
Индивидуальному предпринимателю приказ о назначении ответственного не нужен вовсе: норма статьи 22.1 обращена к юридическим лицам. Выпущенный приказ не сделает обработку незаконной, но и не заменит политику обработки персональных данных, правила обработки и уведомление Роскомнадзора, которые от предпринимателя потребуют в любом случае.
Согласие работника и основания обработки: что готовит ответственный
Обработка кадровых данных далеко не всегда требует согласия. Оформление трудовых отношений, ведение воинского учёта, начисление заработной платы и отчётность строятся на законе и на трудовом договоре, а не на согласии работника. Согласие нужно там, где цель выходит за пределы обязательного: фотография на пропуск и на корпоративный портал, публикация данных на сайте компании, передача сведений в аутсорсинговую проверку, направление данных в стороннюю систему электронного документооборота.
С 1 сентября 2025 года согласие оформляется отдельно от иных документов, которые подписывает субъект персональных данных: поправки внесены федеральным законом от 24.06.2025 № 156-ФЗ. Текст согласия больше нельзя включать разделом в трудовой договор или оговоркой в анкету. Согласия, полученные до этой даты, переподписывать не требуется, закон обратной силы не имеет.
Соберите согласие на обработку персональных данных по действующим требованиям
Разделение оснований — это первая проверка, которую ответственный проводит после назначения. Если в компании на каждого работника лежит одно универсальное согласие «на всё», то оснований под конкретными операциями нет ни одного, а согласие с 1 сентября 2025 года ещё и оформлено с нарушением.
Мария Ж, юрист со стажем более 20 лет: «Минтруд по вопросу согласия на переход на кадровый электронный документооборот держится буквального прочтения: согласие письменное. Поэтому мы не советуем собирать его формой на электронной почте или галочкой в корпоративном портале для тех работников, у кого нет статуса дистанционного. С дистанционными порядок другой: обмен электронными документами регулируется главой о дистанционной работе, и письменное согласие на КЭДО с них не берётся.»
Как оформить назначение: приказ, инструкция и согласие работника
Назначение оформляется приказом по организации. Роскомнадзор в разъяснениях называет именно приказ и указывает, что лицо получает указания непосредственно от руководителя организации и подотчётно ему. Приказ, в котором есть только фамилия и слова «назначить ответственным за обработку персональных данных», формально существует, но не даёт ответственному ни полномочий, ни доступа к сведениям, а значит обязанности по части 4 статьи 22.1 останутся неисполненными.
Как назначить ответственного за обработку персональных данных: пошаговая инструкция
- Шаг 1. Определите, к какому юридическому лицу относится приказ. В группе компаний каждый оператор назначает ответственного самостоятельно: обязанность из статьи 22.1 лежит на юридическом лице, а не на холдинге.
- Шаг 2. Выберите кандидатуру и проверьте её на конфликт интересов: человек не должен контролировать процессы, которыми сам управляет.
- Шаг 3. Получите письменное согласие работника на выполнение дополнительных обязанностей и оформите доплату, если обязанности выходят за пределы его трудовой функции. Без этого поручение неправомерно по нормам ТК РФ о совмещении.
- Шаг 4. Издайте приказ. В нём укажите фамилию и должность, дату вступления в силу, перечень обязанностей по части 4 статьи 22.1, права на доступ к документам и информационным системам, порядок подотчётности исполнительному органу и того, кто исполняет обязанности на время отпуска и больничного.
- Шаг 5. Внесите обязанности в должностную инструкцию или в дополнительное соглашение к трудовому договору. Приказ назначает, инструкция описывает работу.
- Шаг 6. Ознакомьте работника с приказом под подпись и передайте ему действующие локальные акты: политику обработки персональных данных, правила обработки, перечень лиц с доступом.
- Шаг 7. Внесите сведения об ответственном в уведомление Роскомнадзора: его фамилия, имя, отчество, телефон, почтовый адрес и адрес электронной почты входят в состав сведений, которые оператор сообщает в реестр.
Что об этом думает Роскомнадзор: требований к образованию, стажу и уровню должности ответственного закон не содержит — назначить можно любого работника, которому предоставлены соответствующие полномочия. Проверяется не строчка в штатном расписании, а фактическое исполнение трёх обязанностей: внутренний контроль, доведение требований до работников, работа с обращениями.
Образцы приказов и локальных актов по обработке персональных данных
Комплект собран под назначение ответственного и закрепление обязанностей; начинать удобнее с правил обработки персональных данных, потому что приказ ссылается на них.
| Документ | Скачать |
|---|---|
| Правила обработки персональных данных | Скачать |
| Согласие на обработку персональных данных | Скачать |
| Приказ об ответственном за КЭДО и делегировании права подписи | Скачать |
| Приказ о распределении обязанностей | Скачать |
| Положение об отделе кадров | Скачать |
Ответственный за безопасность персональных данных в информационной системе
Эта роль привязана к уровню защищённости информационной системы. Требование назначить должностное лицо, ответственное за обеспечение безопасности персональных данных в информационной системе, содержится в постановлении Правительства РФ от 01.11.2012 № 1119 и начинает действовать с третьего уровня защищённости. Вместе с ним подтягиваются меры четвёртого уровня: режим охраны помещений, где размещены носители, сохранность самих носителей, утверждённый перечень лиц с доступом и средства защиты информации, прошедшие оценку соответствия.
Кадровая система — это почти всегда информационная система персональных данных, даже если она состоит из одной программы расчёта заработной платы и общей сетевой папки. Уровень защищённости считается до назначения, а не после: от него зависит, появляется ли вторая роль вообще.

Внимание: доступ ко всему кадровому массиву у всей кадровой службы целиком — типовая ситуация и типовое нарушение. Разграничение доступа по ролям проверяется отдельно от факта назначения ответственного.
Что ответственный делает после назначения: сроки и обязанности
После издания приказа начинают течь сроки, за которые отвечает именно назначенный работник. Запрос субъекта персональных данных о составе обрабатываемых сведений рассматривается в течение 10 рабочих дней, срок продлевается не более чем на 5 рабочих дней с уведомлением заявителя. При отзыве согласия и при достижении цели обработки данные уничтожаются в течение 30 дней. При выявлении неправомерной обработки оператор блокирует данные на 3 рабочих дня и получает 10 рабочих дней на устранение нарушения или уничтожение.
Отдельный блок — инциденты. Часть 3.1 статьи 21 152-ФЗ отводит 24 часа на уведомление Роскомнадзора о факте неправомерной передачи данных и 72 часа на сообщение о результатах внутреннего расследования. Уложиться в 24 часа без заранее назначенного человека и без готового порядка действий не получается: время уходит на выяснение, кто уполномочен подписывать уведомление.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Уведомление о намерении обрабатывать персональные данные подаётся до начала обработки. Подать его можно в бумажном виде, с усиленной квалифицированной электронной подписью или через аутентификацию ЕСИА — формы размещены на портале персональных данных Роскомнадзора. Там же подаются уведомления об изменении сведений в реестре, в том числе при смене ответственного.
Что критично, а что вторично, зависит от масштаба и от того, куда уходят данные.
| Сценарий | Что критично | Что вторично |
|---|---|---|
| ИП с работниками, учёт в одной программе | Уведомление Роскомнадзора, политика и правила обработки, разделение оснований | Приказ о назначении ответственного: норма статьи 22.1 адресована юридическим лицам |
| ООО до 25 человек, один кадровик | Приказ по статье 22.1, согласие работника на дополнительные обязанности, порядок замещения на время отпуска | Отдельный ответственный за безопасность в ИСПДн при 4-м уровне защищённости |
| Компания 100-500 человек, КЭДО у внешнего провайдера | Поручение на обработку в договоре, согласие на передачу третьим лицам, перечень всех лиц с доступом | Выбор между облачной и локальной поставкой до того, как определён состав передаваемых данных |
| Информационная система 3-го уровня защищённости | Второй приказ по постановлению № 1119, средства защиты с оценкой соответствия, утверждённый перечень лиц с доступом | Совмещение обеих ролей в одном работнике |
| Группа компаний, единая кадровая служба | Свой приказ в каждом юридическом лице и свой комплект локальных актов | Единый регламент на группу без приказов в каждом операторе |
Строка про группу компаний закрывает самую дорогую ошибку из списка: приказ в управляющей компании не распространяется на дочерние юридические лица, потому что оператором по 152-ФЗ выступает каждое из них. Мы закладываем пилотную группу одного подразделения перед раскаткой на всю компанию — на ней видно, работает ли выстроенный ответственным порядок доступа и обращений.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Вторая обязанность из части 4 статьи 22.1 — доводить нормы и локальные акты до работников — на практике проседает сильнее остальных. По нашему опыту на объяснение порядка работы с документами и подписью хватает одного-двух вебинаров на всю компанию, и это гораздо надёжнее, чем разослать политику письмом и собрать подписи об ознакомлении.»
Передача данных третьим лицам: КЭДО, удостоверяющий центр, аутсорсинг проверок
Как только кадровые документы уходят за пределы организации, у ответственного появляется отдельный участок работы. При облачной поставке КЭДО документы попадают к провайдеру сервиса, при аренде инфраструктуры — к владельцу серверов, при выпуске электронных подписей — к удостоверяющему центру. Это три разных лица, и каждое из них должно быть названо в согласии работника на передачу данных третьим лицам. В Добыто мы даём этот перечень письменно до подключения, чтобы ответственный вносил в согласие готовый список, а не собирал его по договорам задним числом.
Мария Ж, специалист по цифровой подписи и КЭДО: «Вопрос, который я советую задавать вендору прямо: перечислите всех, кто получит доступ к данным. Не общую формулировку «данные хранятся защищённо», а список лиц. Обычно там не одна компания, а три: сам провайдер, владелец инфраструктуры и удостоверяющий центр. Этот список вам нужен не из любопытства, а чтобы корректно заполнить согласие.»
Важный нюанс из практики: роли распределяются по тому, кто передаёт данные. Если работник регистрируется в сервисе сам, сервис собирает согласие напрямую у него и сам отвечает за обработку. Если работодатель организует массовую регистрацию и выгружает данные через интеграцию, оператором остаётся работодатель, а сервис обрабатывает данные по его поручению — и согласие на передачу собирает работодатель.
Отдельная история с аутсорсинговой проверкой кандидатов. Исполнитель такой услуги сам состоит в реестре операторов персональных данных Роскомнадзора, но согласие кандидата на обработку собирает заказчик и передаёт вместе с данными. Без подписанного согласия проверка неправомерна, и ответственность за это лежит на работодателе.

Лайфхак: спрашивайте у провайдера КЭДО не «храните ли вы документы», а выгружает ли система комплект целиком: сам документ, отдельный файл подписи и машиночитаемую доверенность, если подписано по ней. При проверке, споре или смене оператора понадобится не картинка на экране, а файлы.
Ошибки в назначении ответственного и цена ошибки
Первая ошибка — приказ без полномочий. Назначение есть, доступа к документам и системам нет, обращения субъектов уходят в кадровую службу мимо ответственного. Часть 4 статьи 22.1 при таком раскладе не исполняется ни по одному из трёх пунктов.
Вторая — смешение ролей. Один приказ, в котором работнику поручено и организовывать обработку, и обеспечивать безопасность в информационной системе, закрывает требование статьи 22.1, но не закрывает пункт 14 требований постановления № 1119, если работник не является должностным лицом с соответствующими техническими полномочиями.
Третья — локальные акты, написанные для папки. Правила обработки, которые не совпадают с тем, как данные обрабатываются фактически, при проверке работают против оператора: они фиксируют, что оператор знал требования и не выполнял их.
Мария Ж, судебный эксперт по трудовому праву: «Если регламенты по работе с персональными данными пишутся просто чтобы они были, смысла в них нет. Мы всегда начинаем не с текста политики, а со схемы: какие данные, откуда приходят, где лежат, кто к ним имеет доступ и куда уходят. Политика пишется по этой схеме, иначе получается документ про чужую компанию.»
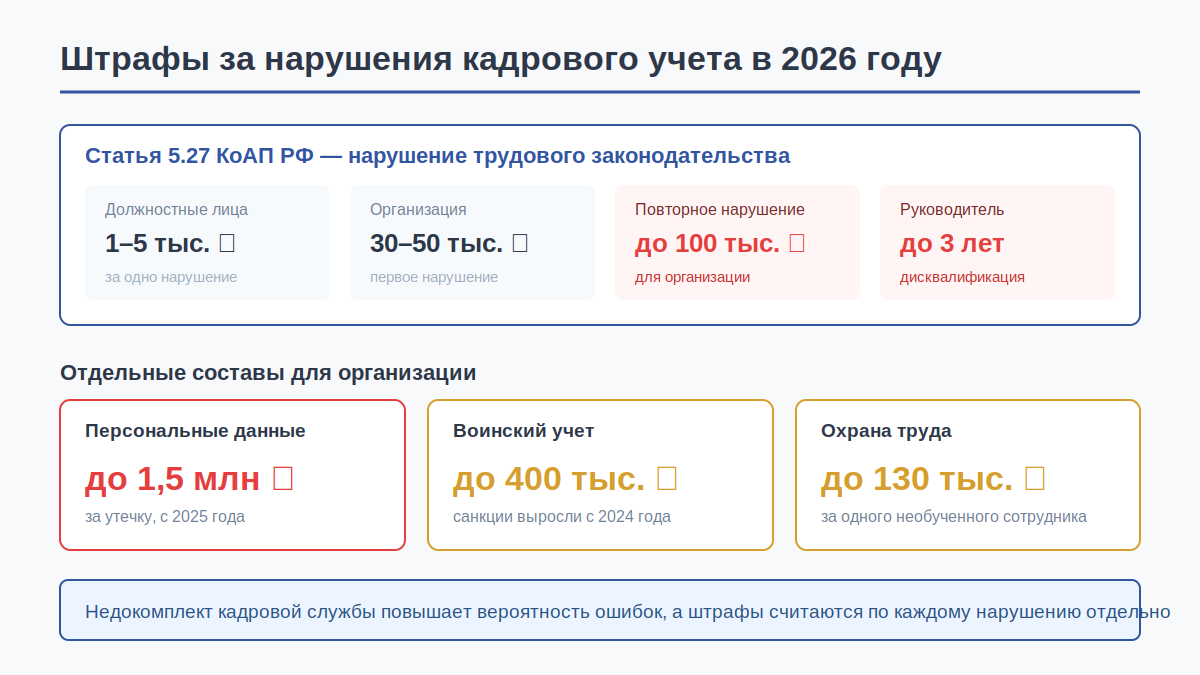
Цена ошибки в 2026 году считается по статье 13.11 КоАП РФ. Обработка персональных данных без согласия, когда согласие требуется, обходится юридическому лицу в 300 000-700 000 рублей, должностному лицу — в 100 000-300 000 рублей. Отсутствие опубликованной политики обработки — 30 000-60 000 рублей для организации. Неуведомление Роскомнадзора о начале обработки — 100 000-300 000 рублей. Неправомерная передача данных от 1 000 до 10 000 субъектов — 3-5 млн рублей для юридического лица, за повторное нарушение предусмотрен оборотный штраф от 1% до 3% совокупной выручки в диапазоне от 20 до 500 млн рублей. Неуведомление об инциденте добавляет к этому 1-3 млн рублей.
Факт: с 1 марта действуют требования к структуре хранения кадровых электронных документов: XML обязателен, а при подписании усиленной электронной подписью в комплект входят файл подписи, PDF и приложение, если документ подписан по доверенности.
Стоимость перевода кадровых документов в КЭДО: тарифы 2026 года
Стоимость зависит от численности подключаемых работников, набора видов электронной подписи и того, нужна ли интеграция с учётной системой. Электронные подписи для сотрудников входят в тариф.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника / мес | подключение от 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, кастомные шаблоны, электронный архив | от 50 ₽ за сотрудника / мес | подключение от 5 минут |
| Минимальная оплата по тарифу «Бизнес» (50 сотрудников) | 30 000 ₽ в год | период оплаты — год |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Выпуск ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | входит в тариф |
| Модуль интеграции с 1С:ЗУП (тариф «Бизнес») | входит в тариф | установка и настройка за 1 день |
Итоговая сумма складывается из численности подключаемых работников и выбранного набора функций, поэтому по тарифу «Бизнес» для компании на 50 человек работает минимальный годовой платёж, а не помесячный расчёт. Условия по каждому тарифу и состав функций опубликованы на странице тарифов ДОБЫТО КЭДО.
Платформа соответствует требованиям 377-ФЗ, статей 22.1-22.3 Трудового кодекса РФ и 152-ФЗ о персональных данных, а квалифицированная подпись при необходимости выпускается через партнёров-удостоверяющих центров.
Выводы
Юридическое лицо обязано назначить ответственного за организацию обработки персональных данных приказом руководителя, и закон не ограничивает выбор ни должностью, ни образованием кандидата. Работающее назначение складывается из трёх элементов: приказ с полномочиями и порядком замещения, обязанности в должностной инструкции и письменное согласие работника на дополнительную работу. Вторая роль — ответственный за безопасность данных в информационной системе — появляется только с третьего уровня защищённости, и путать её с первой дорого: требования разные, основания разные, документы разные.
В практике Добыто кадровые данные чаще всего уходят из компании вместе с переводом документооборота в электронный вид, и именно тогда у назначенного работника появляется задача описать полный состав получателей данных. Мы закладываем этот шаг в подготовку к подключению: разграничение доступа по ролям и состав выгружаемого комплекта настраиваются до того, как в систему заводится первый работник.
Частые вопросы о назначении ответственного за персональные данные
Можно ли назначить ответственным работника, который трудится по совместительству или на неполной ставке
Закон не связывает эту роль с занятостью: ограничений по совместительству и неполному рабочему времени статья 22.1 152-ФЗ не содержит. Проверять нужно другое — успевает ли человек фактически выполнять обязанности в отведённые сроки. Запрос субъекта данных рассматривается за 10 рабочих дней, уведомление об инциденте подаётся в течение 24 часов, и на полставки эти сроки соблюдаются плохо. Для внешнего совместителя дополнительно проверьте, не создаёт ли его основная работа конфликта интересов.
Нужно ли переиздавать приказ при смене фамилии или должности ответственного
При смене фамилии достаточно приказа о внесении изменений. При переводе на другую должность внутри компании назначение сохраняется, если в приказе указана фамилия, а не только должность — поэтому мы рекомендуем указывать оба реквизита. Независимо от причины изменения сведения об ответственном нужно актуализировать в реестре Роскомнадзора, подав уведомление об изменении сведений: его фамилия, имя, отчество и контакты входят в состав сведений реестра.
Кто исполняет обязанности ответственного во время его отпуска или больничного
Тот, кто прямо назван в приказе. Если замещающий не назначен, обязанности не переходят ни к кому автоматически, а сроки по 152-ФЗ продолжают течь: 10 рабочих дней на ответ субъекту, 24 часа на уведомление об инциденте, 30 дней на уничтожение данных при отзыве согласия. Порядок замещения проще заложить сразу в приказ о назначении, чем выпускать отдельный документ перед каждым отпуском.
Может ли ответственный за обработку персональных данных требовать у кандидата дополнительные документы при приёме
Нет. Перечень документов при приёме на работу в статье 65 ТК РФ закрытый, расширить его могут только федеральный закон, указ Президента и постановление Правительства. Приказ министерства, письмо ведомства и внутренний регламент компании такого права не дают. Справку о доходах с прошлого места работы или характеристику требовать нельзя, а отказ в приёме по этому основанию неправомерен.
Что делать, если работник отозвал согласие на обработку персональных данных
Сначала разделите основания. Данные, которые обрабатываются для исполнения трудового договора, ведения воинского учёта и отчётности в Социальный фонд России, на согласии не основаны, и отзыв их не затрагивает. Обработка, которая держалась только на согласии — фотография на портале, публикация на сайте, передача во внешнюю проверку — прекращается, а данные уничтожаются в течение 30 дней. Отзыв оформляется письменно и хранится вместе с исходным согласием.
Обязательно ли обучать ответственного на внешних курсах по персональным данным
Обязательного обучения и аттестации для этой роли законодательство не предусматривает: требований к образованию и квалификации статья 22.1 не устанавливает. Практический смысл в обучении появляется там, где ответственный отвечает ещё и за технический контур: расчёт уровня защищённости и подбор средств защиты с оценкой соответствия по постановлению № 1119 требуют специальных знаний, а сама по себе должность их не даёт.
Нужен ли отдельный ответственный в филиале или обособленном подразделении
Филиал и обособленное подразделение не являются самостоятельными юридическими лицами, поэтому оператором остаётся головная организация и приказ издаётся один. Практическая сложность возникает в другом: обязанность доводить требования до работников распространяется на всех сотрудников оператора, включая филиальных. Если подразделения территориально распределены, в приказе стоит назвать работников на местах, через которых организуется приём обращений.
