
Информационные системы обработки персональных данных в кадровом учёте — это не только 1С:ЗУП и сервис КЭДО. Сюда попадает всё, где оседают сведения о работниках: система контроля доступа, корпоративная почта, программа подбора персонала, зарплатный проект банка и файл со штатным расписанием на сетевом диске. Учесть их — значит составить перечень таких систем и для каждой зафиксировать цель обработки, правовое основание, состав данных, срок хранения и получателей, а затем подать уведомление в Роскомнадзор до начала обработки. Главное различие, от которого зависит комплект документов: обрабатываете вы данные внутри компании или передаёте их внешнему сервису. В первом случае хватает внутренних ЛНА и приказа об ответственном, во втором добавляются поручение на обработку по 152-ФЗ и согласие работника на передачу данных третьему лицу.
Разберём, как собрать перечень ИСПДн за один проход по кадровым процессам, какие согласия действительно нужны, а какие собирают по инерции, и что спрашивать у вендора до подписания договора. Покажем, чем акт оценки соответствия отличается от аттестации и когда её можно не проводить. Сроки хранения по видам кадровых документов, размеры штрафов по статье 13.11 КоАП, тарифы на 2026 год, образцы согласий и положений и ответы на частые вопросы — во второй половине статьи.
Что считается информационной системой персональных данных в кадровом учёте
Информационная система персональных данных — это совокупность самих данных в базах и технических средств, которыми их обрабатывают. Определение из 152-ФЗ намеренно широкое, и практическое следствие из него неприятное для кадровой службы: под него подпадает не только учётная программа, купленная у вендора, но и таблица с окладами в общей папке, и переписка с кандидатами в почте, и архив сканов паспортов на рабочем ноутбуке специалиста по подбору.
Типичный набор систем у компании на 200-500 человек выглядит так: учётная система для расчёта зарплаты и кадрового учёта, сервис КЭДО для подписания документов, программа подбора с базой резюме, СКУД с пропусками и фотографиями, видеонаблюдение, корпоративная почта и мессенджер, зарплатный проект банка, сервис проверки кандидатов, файловое хранилище кадровой службы. Девять точек, где лежат данные о работниках, и в большинстве случаев в документах оператора описаны две-три.
Кадровые данные почти всегда чувствительнее, чем считает работодатель. В личном деле есть сведения о составе семьи, справки, подтверждающие право на льготы и гарантии, данные об инвалидности, результаты обязательных медосмотров. Это специальные категории персональных данных, и требования к их обработке и защите строже, чем к обычным контактным сведениям.
Перечень ИСПДн: что фиксировать по каждой системе
Перечень ИСПДн — рабочий документ, а не формальность для проверки. Он нужен, чтобы ответить на четыре вопроса по каждой системе: что там лежит, на каком основании, кто имеет доступ и когда данные удаляются. Без этой таблицы невозможно ни корректно заполнить уведомление в Роскомнадзор, ни определить состав согласий, ни понять, что выгружать при смене вендора.
Собирать перечень удобнее не по программам, а по кадровым процессам: подбор, приём, изменение условий, учёт рабочего времени, отпуска и командировки, выплаты, увольнение, хранение. Каждый процесс тянет за собой свои системы, и на этом проходе обычно всплывают те самые файлы на сетевом диске, о которых в отделе информационной безопасности не знают.
| Система или процесс | Что обрабатывается | Основание | Срок хранения |
|---|---|---|---|
| Учётная система расчёта зарплаты и кадров | Анкетные данные, оклад, удержания, состав семьи, льготы | Глава 14 ТК РФ, исполнение трудового договора | Документы по личному составу — 50 или 75 лет |
| Сервис КЭДО | Кадровые документы, подписи, журналы действий | Статьи 22.1-22.3 ТК РФ, поручение обработки по 152-ФЗ | По сроку самого документа |
| Программа подбора и база резюме | Данные соискателей, история откликов, оценки | Согласие кандидата | До достижения цели или отзыва согласия |
| СКУД и видеонаблюдение | Фотография, время входа и выхода, видеозапись | ЛНА о пропускном режиме, ознакомление работника | Срок задаёт ЛНА |
| Зарплатный проект банка | ФИО, реквизиты счёта, суммы выплат | Передача третьему лицу по статье 88 ТК РФ | По договору с банком |
| Графики отпусков и табели учёта времени | ФИО, должность, отработанное время, периоды отдыха | Глава 14 ТК РФ | 5 лет |
Строка с зарплатным проектом и строка с сервисом КЭДО отличаются от остальных: в них появляется внешний получатель данных, а значит, появляется и отдельный комплект документов. Именно эти строки перечня дают понять, какие согласия придётся собирать и какие договоры перечитать.
Мария Ж, юрист со стажем более 20 лет: «Когда я прошу показать матрицу доступа к кадровым данным, чаще всего выясняется, что доступ ко всему массиву есть у кадровой службы целиком. Это типовая ситуация и типовое нарушение: разграничение доступа входит в требования к защите, а не остаётся на усмотрение компании. Проверьте у себя, кто именно видит личные дела: специалист по конкретному подразделению или все семеро.»
Как поставить кадровую ИСПДн на учёт: пошаговая инструкция
- Шаг 1. Пройдите по кадровым процессам и выпишите все места, где хранятся данные работников, включая файлы на дисках и почтовые ящики.
- Шаг 2. По каждой системе определите цель обработки и правовое основание: норма ТК РФ, исполнение договора или согласие субъекта.
- Шаг 3. Зафиксируйте состав данных и отдельно отметьте специальные категории: сведения о здоровье, инвалидности, составе семьи.
- Шаг 4. Составьте матрицу доступа: кто из сотрудников работает с каждой системой и в каком объёме.
- Шаг 5. Выпишите всех внешних получателей данных — провайдера сервиса, владельца инфраструктуры, удостоверяющий центр, банк, аутсорсинговую бухгалтерию.
- Шаг 6. Издайте приказ об ответственном за организацию обработки персональных данных и утвердите перечень ИСПДн как приложение к политике обработки.
- Шаг 7. Подайте уведомление в Роскомнадзор до начала обработки и обновляйте его при изменении сведений, указанных в уведомлении.
Основания обработки: где нужно согласие, а где достаточно закона
Согласие — не универсальное основание, а одно из нескольких. Обработка данных работника для исполнения трудового договора, начисления зарплаты, ведения воинского учёта и сдачи отчётности в Социальный фонд России ведётся на основании закона и договора, отдельное согласие для этого не требуется. Собирать его на всякий случай вредно: согласие можно отозвать, и работодатель окажется в положении, когда он обязан продолжать обработку по ТК РФ, но формально лишился основания, на которое сам же и сослался.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

Согласие в письменной форме нужно там, где обработка выходит за рамки прямого требования закона: передача данных третьим лицам, проверка кандидата, публикация фотографии на сайте, оценка персонала с привлечением внешнего провайдера, выпуск сертификата электронной подписи через удостоверяющий центр.

Внимание: если сервис обрабатывает данные по поручению работодателя, согласие на передачу собирает оператор, то есть сам работодатель. Сервис не собирает согласие за вас: он обрабатывает только в рамках поручения.
Отдельный сюжет — массовая регистрация работников в системе. Когда работодатель выгружает список сотрудников в сервис КЭДО, происходит передача персональных данных внешнему лицу, и отношения с работником по этому поводу нужно урегулировать до выгрузки, а не после. Если человек регистрируется в сервисе сам, согласие на обработку он даёт сервису напрямую, и конструкция получается другой.
Соберите согласие на обработку персональных данных под свои цели
Оператор и обработчик: что подписывать с сервисом КЭДО
Работодатель остаётся оператором персональных данных всегда. Внешний сервис, которому он поручил обработку, выступает обработчиком и действует в пределах поручения. Это распределение ролей определяет, кто за что отвечает перед Роскомнадзором и перед работником, и оно не меняется от того, чьи серверы используются.
Поручение оформляется договором или отдельным документом и должно содержать перечень действий с данными, цели обработки, обязанность обработчика соблюдать конфиденциальность и требования к защите. Отсутствие такого документа при фактической передаче данных — самостоятельное нарушение, которое видно при первой же проверке договорной базы.
В практике Добыто поручение на обработку выносится отдельным приложением к договору, а не растворяется в пункте о конфиденциальности: при проверке инспектору нужен документ, где перечислены действия и цели, а не общая формулировка про соблюдение законодательства.
Проверьте по своему договору три вещи: названо ли лицо, которому поручена обработка, перечислены ли конкретные действия с данными и указан ли порядок возврата или уничтожения данных при расторжении договора. Последний пункт вспоминают в момент, когда менять вендора уже поздно.
Где физически лежат кадровые данные: облако, свой сервер, гибрид
Способ размещения системы меняет не удобство, а состав обязанностей. При облачной поставке кадровые документы уходят провайдеру, при аренде инфраструктуры — ещё и владельцу серверов, при выпуске подписей — удостоверяющему центру. Каждый такой адресат превращается в третье лицо, которому передаются данные, и требует отражения в документах оператора.
Мария Ж, соучредитель сервиса КЭДО Добыто: «Вопрос, который я советую задавать вендору прямо: перечислите всех, кто получит доступ к данным. Не общую формулировку про защищённое хранение, а список лиц. Обычно там не одна компания, а три: сам провайдер, владелец инфраструктуры и удостоверяющий центр. Этот список и есть заготовка для согласия работника на передачу данных.»
| Сценарий размещения | Что критично | Что вторично |
|---|---|---|
| Облако провайдера | Поручение на обработку, перечень лиц с доступом, согласия на передачу, условия доступа к архиву после расторжения договора | Собственные серверные мощности и штатный администратор |
| Установка в контур компании | Своя система защиты, разграничение доступа, резервное копирование, оценка соответствия требованиям 152-ФЗ | Согласие на передачу данных провайдеру по этой системе |
| Гибридная схема | Чёткая граница, какие данные остаются внутри, а какие уходят наружу, и отдельное описание каждого контура в перечне ИСПДн | Единообразие интерфейса для пользователя |
Отдельное требование действует независимо от сценария: базы данных, в которых собираются и хранятся персональные данные граждан России, должны находиться на территории России. Это условие проверяется на этапе выбора системы, а не после внедрения.
Лайфхак: шифрование кадрового документа настраивается так, чтобы доступ к нему имели только владельцы ключа — специалист по кадрам и сам работник. Тогда даже на внутреннем сервере трудовой договор хранится в закрытом виде.
Лицензии, сертификаты и аттестация: что проверять у вендора и что делать самому
Три документа в области информационной безопасности отвечают на разные вопросы, и их регулярно путают. Лицензия разрешает вид деятельности: разрабатывать средства защиты или оказывать услуги по технической защите информации. Сертификат подтверждает соответствие требованиям целого продукта, причём выдаётся на конкретную версию. Аттестат подтверждает соответствие одного экземпляра — уже развёрнутой у вас информационной системы.
Лицензия — зона ответственности разработчика, но проверять её наличие должен покупатель. Регуляторы вправе прекратить деятельность организации или запретить использование продукта, и тогда компания остаётся без поставщика, а иногда и без работающей системы. Любая программа, в которой реализована хотя бы одна функция безопасности, вплоть до проверки пароля, относится к средствам защиты информации.

Аттестация системы — ответственность оператора, то есть работодателя. По 152-ФЗ оценка соответствия обязательна, но провести её можно двумя способами: самостоятельно, оформив акт оценки соответствия требованиям, либо привлечь лицензиата ФСТЭК, и тогда процедура называется аттестацией и заканчивается аттестатом или перечнем замечаний.
Полезно знать: обязательное использование сертифицированных продуктов относится к государственным организациям и к тем, у кого по закону требуются высокие уровни защищённости. Для остальных нужен анализ конкретной ситуации, а не общее правило.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Мария Ж, спикер конференций по КЭДО и юриспруденции: «Компании без собственного подразделения информационной безопасности я советую привлечь лицензиата ФСТЭК хотя бы для того, чтобы убедиться, что аттестация вам не требуется. Специалисты со стороны заодно покажут, как правильно выполнить самостоятельную оценку соответствия, и увидят недостатки, которые внутри организации не замечают. Это дешевле, чем узнать о них при проверке.»
Документы оператора и уведомление Роскомнадзора
Комплект документов оператора по кадровым данным собирается из четырёх групп. Первая — политика обработки персональных данных и правила обработки, где описаны цели, состав данных, сроки и меры защиты. Вторая — положение о защите персональных данных работников как локальный нормативный акт с ознакомлением под подпись. Третья — приказы: об ответственном за организацию обработки, об утверждении перечня ИСПДн, о лицах, допущенных к обработке. Четвёртая — согласия и поручения по каждому случаю передачи данных наружу.
Уведомление о намерении осуществлять обработку персональных данных подаётся до начала обработки, и работодатели входят в круг тех, кто обязан его подать. В уведомлении указываются цель обработки, описание мер защиты, сведения об ответственном лице, дата начала обработки и срок её прекращения. Подать документ можно через портал государственных услуг, лично в территориальный орган или заполнив форму уведомления на портале персональных данных Роскомнадзора, где же публикуется и реестр операторов. Несвоевременная подача приравнивается к неподаче.
Мария Ж, судебный эксперт по трудовому праву: «Установить, что заявление сформировано в системе от имени работника, для победы в споре недостаточно. Суд отдельно смотрит, был ли у работодателя порядок идентификации и зафиксирован ли он документально. Если в вашем локальном акте порядок идентификации не описан, спор вы проиграете даже при технически исправной подписи.»
Образцы согласий, положений и правил обработки данных
Комплект для кадровой службы: начните с правил обработки персональных данных, они задают рамку для остальных документов.
| Документ | Скачать |
|---|---|
| Правила обработки персональных данных | Скачать |
| Согласие на обработку персональных данных | Скачать |
| Положение о ведении КЭДО | Скачать |
| Заявление о согласии на переход на КЭДО | Скачать |
| Согласие на обработку данных для выпуска сертификата электронной подписи | Скачать |
Хранение, форматы и уничтожение данных в системе
Перевод кадровых документов в электронный вид не сокращает сроки хранения. Трудовые договоры и приказы по личному составу хранятся 50 или 75 лет в зависимости от года создания, графики отпусков и табели учёта рабочего времени — 5 лет, штатные расписания и локальные нормативные акты — постоянно. Система, которую вы выбираете сегодня, должна пережить эти сроки или корректно отдать данные преемнику.

Факт: комплект хранения электронного кадрового документа включает сам документ в формате XML, отдельный файл подписи, если использовалась усиленная электронная подпись, PDF и машиночитаемую доверенность, если документ подписан по доверенности.
Вопрос вендору формулируется не как «хранит ли система», а как «выгружает ли система комплект целиком в требуемом формате». При проверке, при споре или при смене оператора понадобятся файлы, а не изображение документа на экране. В Добыто подписанный документ вместе с файлом подписи выгружается из электронного архива в любой момент, включая период после исполнения документа.
Мария Ж, специалист по цифровой подписи и КЭДО: «Переход на электронные документы не означает, что бумага не понадобится никогда. Суд вправе истребовать подлинник, если только он способен подтвердить обстоятельство дела, а при сомнениях в подлинности назначается экспертиза документа или подписи. Планируя отказ от бумажного архива, посмотрите, какие документы у вас существуют только в электронном виде и чем вы подтвердите их подлинность.»
Обратная сторона хранения — уничтожение. Данные, цель обработки которых достигнута, подлежат удалению, и порядок этого удаления описывается заранее: кто инициирует, кто фиксирует факт, каким актом оформляется. Резервные копии и выгрузки в почте при этом вспоминают в последнюю очередь, хотя данные из перечня ИСПДн живут именно там.
Цена ошибки: что проверяют и сколько стоит нарушение
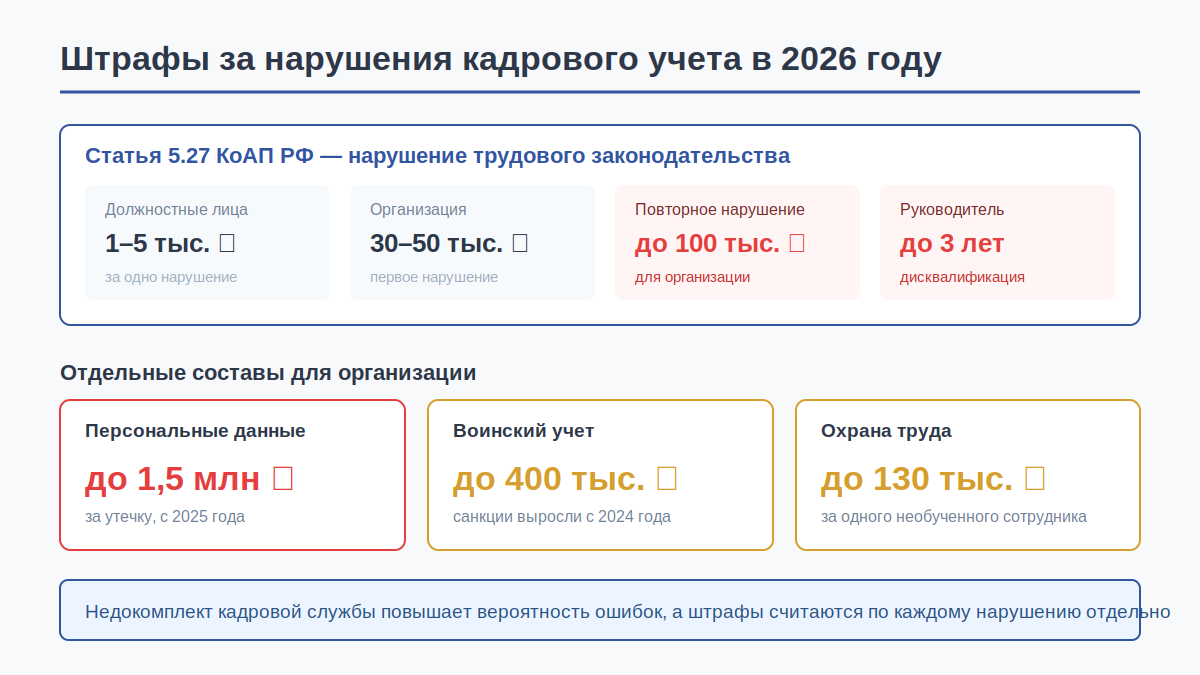
Составы по персональным данным считаются отдельно от трудовых нарушений, и суммы там другого порядка. Обработка персональных данных без согласия в письменной форме, когда такое согласие должно быть получено, обходится юридическому лицу в 300 000-700 000 рублей по части 2 статьи 13.11 КоАП РФ. Неподача уведомления о начале обработки — до 300 000 рублей. Неуведомление Роскомнадзора об инциденте — от 1 000 000 до 3 000 000 рублей. Утечка данных от 1000 до 10 000 субъектов — от 3 000 000 до 5 000 000 рублей, при большем числе пострадавших суммы растут, а за повторную утечку предусмотрен оборотный штраф.
Сроки на реакцию короткие. При обнаружении инцидента первичное уведомление направляется в Роскомнадзор в течение 24 часов, итоговый отчёт по результатам внутреннего расследования — в течение 72 часов. Регламент действий на этот случай пишется заранее, потому что в сутки уложиться, собирая совещание, невозможно.
К прямым штрафам добавляется стоимость восстановления процессов. Если система выбрана без учёта требований к защите и данные придётся переносить, кадровая служба живёт в двух режимах одновременно: часть процессов в новой системе, часть на бумаге. Это нормально как переходное состояние и дорого как постоянное.
Когда отдельная ИСПДн и аттестация не нужны
Не каждой компании нужен отдельный контур с аттестацией. Организация из пяти человек, которая ведёт кадровый учёт в одной программе и не передаёт данные никуда, кроме отчётности в государственные органы, закрывает требования политикой обработки, положением о защите данных работников, приказом об ответственном, разграничением доступа и уведомлением в Роскомнадзор. Аттестация здесь не требуется, достаточно самостоятельной оценки соответствия.
Внедрение отдельной системы преждевременно, если кадровые процессы не описаны. Перевод в электронный вид необратим: по тем документам, по которым вы перешли на электронный документооборот и работник на это согласился, оформить их в бумаге вы уже не сможете. Поэтому сначала анализ процессов, потом выбор системы, а не наоборот.
Мы закладываем пилотную группу перед раскаткой на всю компанию: она снимает основную часть ошибок настройки маршрутов и доступов, пока цена ошибки равна переделке настроек, а не переоформлению документов на весь штат.
Стоимость подключения КЭДО и тарифы на обработку кадровых данных
Стоимость зависит от численности подключаемых работников, набора видов электронной подписи и того, нужна ли интеграция с учётной системой и выделенная инфраструктура.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: без ограничения по численности, ПЭП, УНЭП и УКЭП, электронный архив | от 50 ₽ за сотрудника / мес | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» (50 сотрудников) | 30 000 ₽ в год | оплата за год |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Выпуск ПЭП и УНЭП для сотрудников | входит в тариф | при подключении |
| УКЭП через партнёрские удостоверяющие центры | по запросу | рассчитывается индивидуально |
| Модуль интеграции с 1С:ЗУП | входит в тариф «Бизнес» | установка и настройка за 1 день |
Итоговая сумма складывается из численности и выбранного тарифа: электронные подписи ПЭП и УНЭП для сотрудников выпускаются бесплатно на всех тарифах, а выделенный сервер и SLA доступны на тарифе «Корпорация». Актуальные условия и состав функций по каждому уровню приведены на странице тарифов ДОБЫТО КЭДО, там же указан порядок перехода между тарифами: при повышении разница пересчитывается пропорционально оставшемуся периоду.
Выводы
Учёт информационных систем персональных данных в кадровой службе сводится к четырём действиям: собрать перечень систем по процессам, определить для каждой основание обработки и получателей, закрыть передачу данных наружу поручением и согласием, подать уведомление в Роскомнадзор до начала обработки. Роль оператора остаётся за работодателем при любой схеме размещения, а обязанность оценить соответствие требованиям 152-ФЗ исполняется либо своим актом оценки, либо аттестацией с привлечением лицензиата ФСТЭК. Сроки хранения при переходе в электронный вид не меняются, а комплект хранения усложняется: к документу добавляются файл подписи и доверенность.
Мы в Добыто выстраиваем кадровый электронный документооборот так, чтобы перечень ИСПДн, маршруты согласования и матрица доступа появлялись на этапе настройки, а не собирались задним числом перед проверкой. Разграничение доступа по ролям, электронный архив и выгрузка комплекта документов с подписями входят в рабочий контур сервиса.
Частые вопросы
Нужно подавать отдельное уведомление в Роскомнадзор на каждую информационную систему?
Нет. Уведомление подаётся оператором, а не системой: в одном документе перечисляются цели обработки, категории данных и субъектов, меры защиты и сведения об ответственном лице. При появлении новой цели обработки или изменении сведений, указанных в уведомлении, подаётся информационное письмо об изменениях. Несвоевременная подача приравнивается к неподаче, штраф для юридического лица достигает 300 000 рублей.
Кадровые данные относятся к специальным категориям персональных данных?
Частично. Обычные анкетные сведения к специальным категориям не относятся, а данные о состоянии здоровья из заключений по медосмотрам, справок об инвалидности и документов на льготы — относятся. Как только такие сведения попадают в систему, требования к защите и к содержанию согласия повышаются, и это отражается в перечне ИСПДн отдельной отметкой по каждой системе.
Можно ли хранить кадровую базу на зарубежном сервере?
Базы, в которых собираются, записываются и хранятся персональные данные граждан России, должны находиться на территории России. Использование зарубежных сервисов для первичного сбора и хранения кадровых данных под это ограничение подпадает. Проверять расположение серверов нужно до подписания договора: перенос базы после внедрения обходится дороже, чем выбор другого поставщика на старте.
Нужно ли согласие работника на передачу данных в банк по зарплатному проекту?
Передача данных третьему лицу оформляется по правилам статьи 88 ТК РФ и 152-ФЗ. В зарплатном проекте банк получает фамилию, имя, отчество, реквизиты счёта и суммы выплат, поэтому эта строка вносится в перечень ИСПДн с указанием получателя, а основание передачи фиксируется документально. Отдельно проверьте, что делает банк с данными работника после расторжения договора зарплатного проекта.
Что делать, если работник отозвал согласие на обработку персональных данных?
Отзыв согласия прекращает обработку только по тем целям, где согласие было единственным основанием: рассылки, публикация фотографии, внешняя оценка. Обработка для исполнения трудового договора, начисления зарплаты, ведения воинского учёта и сдачи отчётности продолжается на основании закона. Поэтому в перечне ИСПДн основание указывается по каждой цели отдельно: тогда при отзыве понятно, что именно нужно остановить.
Как оформить доступ бухгалтера на аутсорсе к кадровым данным?
Аутсорсинговая компания обрабатывает данные по поручению работодателя. Нужен договор с перечнем действий, целями обработки, обязанностью соблюдать конфиденциальность и требованиями к защите, а также согласие работника на передачу данных этому лицу. Отдельно фиксируется объём доступа: расчётчику нужны данные о начислениях, а не полный доступ к личным делам.
