
Обеспечение безопасности обработки персональных данных: организационные и технические меры — обязанность оператора по 152-ФЗ, а не только задача системного администратора. Оператор определяет цели и состав обработки, назначает ответственных, ограничивает доступ, документирует правила и выбирает защиту с учетом актуальных угроз. Согласие нужно не для любой кадровой операции: обработка по требованиям трудового законодательства имеет отдельное основание. Для автоматизированной системы применяются требования к ИСПДн, а для бумажных массивов действует другой порядок.
В статье собрана рабочая схема: как разделить обязанности оператора и обработчика, какие документы подготовить, как оформить согласие и режим коммерческой тайны, что проверить в КЭДО и как действовать при инциденте. Отдельно показаны технические меры, границы их применения, образцы согласий и тарифы КЭДО на 2026 год. В конце есть чек-лист внутренней проверки и ответы на частные вопросы о Роскомнадзоре.
Что обязан сделать оператор по 152-ФЗ
Оператор персональных данных — организация, предприниматель или другое лицо, которое самостоятельно либо совместно с другими лицами определяет цели обработки, состав данных и операции с ними. Если компания хранит сведения о работниках, кандидатах, клиентах или пользователях сайта, она обычно выступает оператором в отношении соответствующих процессов.
Федеральный закон от 27 июля 2006 года № 152-ФЗ «О персональных данных» требует принимать необходимые правовые, организационные и технические меры для защиты данных от неправомерного или случайного доступа, уничтожения, изменения, блокирования, копирования, предоставления, распространения и иных неправомерных действий. Статья 18.1 связывает безопасность с более широким контуром: локальными актами, внутренним контролем и аудитом, оценкой вреда, обучением работников и подтверждением исполнения обязанностей.
Оператор отвечает за результат даже тогда, когда часть операций выполняет внешний обработчик. В поручении нужно определить перечень данных, цели и операции, закрепить конфиденциальность, требования к безопасности и обязанность обработчика подтверждать принятые меры. Формулировка «все вопросы решает подрядчик» не заменяет проверку договора, маршрутов доступа и порядка возврата или уничтожения данных.
Рабочая карта проверки оператора выглядит так:
| Что проверяется | Что фиксирует оператор | Какой вопрос закрывается |
|---|---|---|
| Цели и состав обработки | Локальные акты, перечень процессов, уведомление при наличии обязанности | Зачем нужны данные и какие операции допустимы |
| Доступ к данным | Роли, полномочия, перечень пользователей и обработчиков | Кто видит сведения и по какой задаче |
| Согласие | Цели, категории данных, срок, действия и порядок отзыва | На каком основании выполняется конкретная операция |
| Информационная система | Актуальные угрозы, выбранные меры, результаты проверки | Почему техническая защита соответствует рискам |
| Контроль и инциденты | Журналы, акты, порядок реагирования и восстановления | Чем подтверждается исполнение требований |
Таблица задает не готовый комплект для каждой компании, а последовательность проверки. Сначала описывают обработку и доступ, затем связывают эти сведения с угрозами и мерами защиты. Официальное разъяснение о статусе оператора, уведомлении и исключениях опубликовано в разделе Роскомнадзора для юридических лиц.
Мария Ж, юрист со стажем более 20 лет: «Согласие нельзя использовать как универсальное объяснение любой кадровой операции. Сначала фиксируют цель и правовое основание, затем проверяют, нужно ли согласие именно для этого действия. Такой порядок не дает расширить обработку формулировкой из общего бланка.»
Важный нюанс из практики: при выборе системы КЭДО мы начинаем с перечня всех лиц, которые получат доступ к кадровым данным. Внешний провайдер, владелец инфраструктуры и удостоверяющий центр могут участвовать в разных операциях, поэтому их роли и доступ проверяются отдельно.
Организационные меры: документы, роли и порядок обработки
Организационные меры задают правила, по которым сотрудники получают, используют, передают и уничтожают персональные данные. Техническая система не исправит ситуацию, если в компании нет утвержденных целей обработки, понятных ролей и доказательств того, что работники ознакомлены с ограничениями.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

Предварительная диагностика перед внедрением защиты
- Шаг 1. Составьте карту процессов: найм, кадровый учет, расчет выплат, пропускной режим, подбор, обращения клиентов и работа сайта.
- Шаг 2. Для каждого процесса определите категории субъектов и данных. Отдельно отметьте специальные категории, биометрию и сведения, которые передаются внешним организациям.
- Шаг 3. Назначьте лицо, ответственное за организацию обработки персональных данных, и владельцев процессов. В документе должны быть понятны полномочия, а не только фамилия сотрудника.
- Шаг 4. Проверьте основания обработки. Не подменяйте трудовые обязанности работодателя согласием и не включайте в один бланк цели, которые не связаны между собой.
- Шаг 5. Опишите доступ: кто работает с данными, какие действия выполняет, кому передает сведения и когда доступ прекращается.
- Шаг 6. Зафиксируйте сроки хранения и порядок уничтожения или обезличивания. Срок не должен оставаться только в устной инструкции кадрового отдела.
В результате диагностики формируется не один общий документ, а связка из политики обработки, положений и инструкций, перечней процессов, форм согласий, поручений обработчика, правил доступа и порядка реагирования. Набор локальных актов зависит от состава операций и информационных систем.
Внимание: доступ всей кадровой службы ко всему кадровому массиву — типовая ситуация и типовое нарушение. Роли определяют по рабочим задачам, а не по принадлежности сотрудника к одному подразделению.
Какие организационные правила закрепляют в ЛНА
В ЛНА описывают цели и способы обработки, категории данных, порядок доступа, правила передачи обработчикам, требования к конфиденциальности, внутренний контроль и действия при нарушениях. Работников знакомят с этими правилами до предоставления доступа и сохраняют подтверждение ознакомления.
Для внешнего сервиса отдельно проверяют, где хранятся данные, кто администрирует инфраструктуру, какие подрядчики подключены к обработке и как оператор получает сведения о мерах защиты. Вопрос «данные защищены?» слишком общий. Рабочая формулировка звучит иначе: какие лица получают доступ, к какой системе, в какой роли и на какой срок.
В практике Добыто при выборе КЭДО мы проверяем не только наличие лицензий и сертификатов у поставщика. Система должна позволять ограничивать доступ к отдельным документам, выгружать комплект хранения и подтверждать историю действий пользователя.
Как организовать обработку персональных данных: пошаговая инструкция
- Шаг 1. Утвердите цели обработки и перечень данных по каждому процессу.
- Шаг 2. Проверьте основания обработки и подготовьте отдельные формы согласий там, где они требуются.
- Шаг 3. Назначьте роли, установите порядок выдачи и прекращения доступа, закрепите конфиденциальность.
- Шаг 4. Оформите поручения обработчикам с перечнем операций, требованиями безопасности и обязанностью сообщать об инцидентах.
- Шаг 5. Проведите внутреннюю проверку: сопоставьте фактические маршруты данных с ЛНА, журналами доступа и условиями договоров.
Подготовьте согласие на обработку персональных данных
Для согласия на проверку кандидата или передачи кадровых документов внешнему исполнителю нужны собственные цели и состав данных. В одном бланке нельзя скрывать дополнительные операции за общей фразой «для любых законных целей». Отдельно указывают порядок отзыва и последствия прекращения обработки, если они предусмотрены законом или договором.

Мария Ж, HR-эксперт с 13-летним стажем: «На этапе найма полезно разделять анкету, согласие и заключение проверки. Анкета содержит сведения кандидата, согласие описывает допустимую обработку, а заключение отражает результат внутренней процедуры. Эти документы не заменяют друг друга.»
Технические меры для ИСПДн
Техническая защита строится после определения актуальных угроз, состава системы и уровня защищенности. Постановление Правительства РФ от 1 ноября 2012 года № 1119 связывает безопасность ИСПДн с системой защиты, которая нейтрализует актуальные угрозы организационными и техническими мерами. Приказ ФСТЭК России от 18 февраля 2013 года № 21 раскрывает состав и содержание мер для информационных систем персональных данных.
Оператор не выбирает средства по списку «на все случаи». Сначала описывают архитектуру, каналы обмена, категории пользователей и последствия утечки или потери. Затем определяют, какие меры нужны в конкретной системе и как подтвердить их работу.
- Идентификация и аутентификация. У каждого пользователя должна быть собственная учетная запись, а способ подтверждения личности — соответствовать риску и роли.
- Разграничение доступа. Права назначают по должности и операции: просмотр, изменение, выгрузка и администрирование не должны автоматически совпадать.
- Регистрация событий. Фиксируют входы, изменения прав, обращения к данным, выгрузки и действия администратора, чтобы инцидент можно было восстановить по журналам.
- Защита от вредоносного кода и сетевых угроз. Используют средства, которые соответствуют архитектуре системы и установленным угрозам.
- Шифрование. Для каналов передачи и хранения выбирают криптографические меры, если этого требует модель угроз или режим обработки.
- Резервное копирование и восстановление. Резервная копия имеет смысл только вместе с проверенной процедурой восстановления и ограничением доступа к самому резерву.
- Обновление и контроль уязвимостей. Порядок установки обновлений, проверки конфигурации и вывода устаревших компонентов закрепляют до начала эксплуатации.
В КЭДО полезно проверить, что документ хранится не только как изображение на экране. При проверке или споре может потребоваться сам файл, файл подписи, приложение к документу и доверенность, если документ подписан по доверенности. Комплект должен выгружаться в форме, предусмотренной действующими требованиями к кадровым электронным документам.
Факт: кадровые документы могут содержать сведения о семье, здоровье и доходах. Внутреннее хранение и шифрование не отменяют разграничение доступа: ключ к конкретному документу должен быть только у тех, кому он нужен для работы.
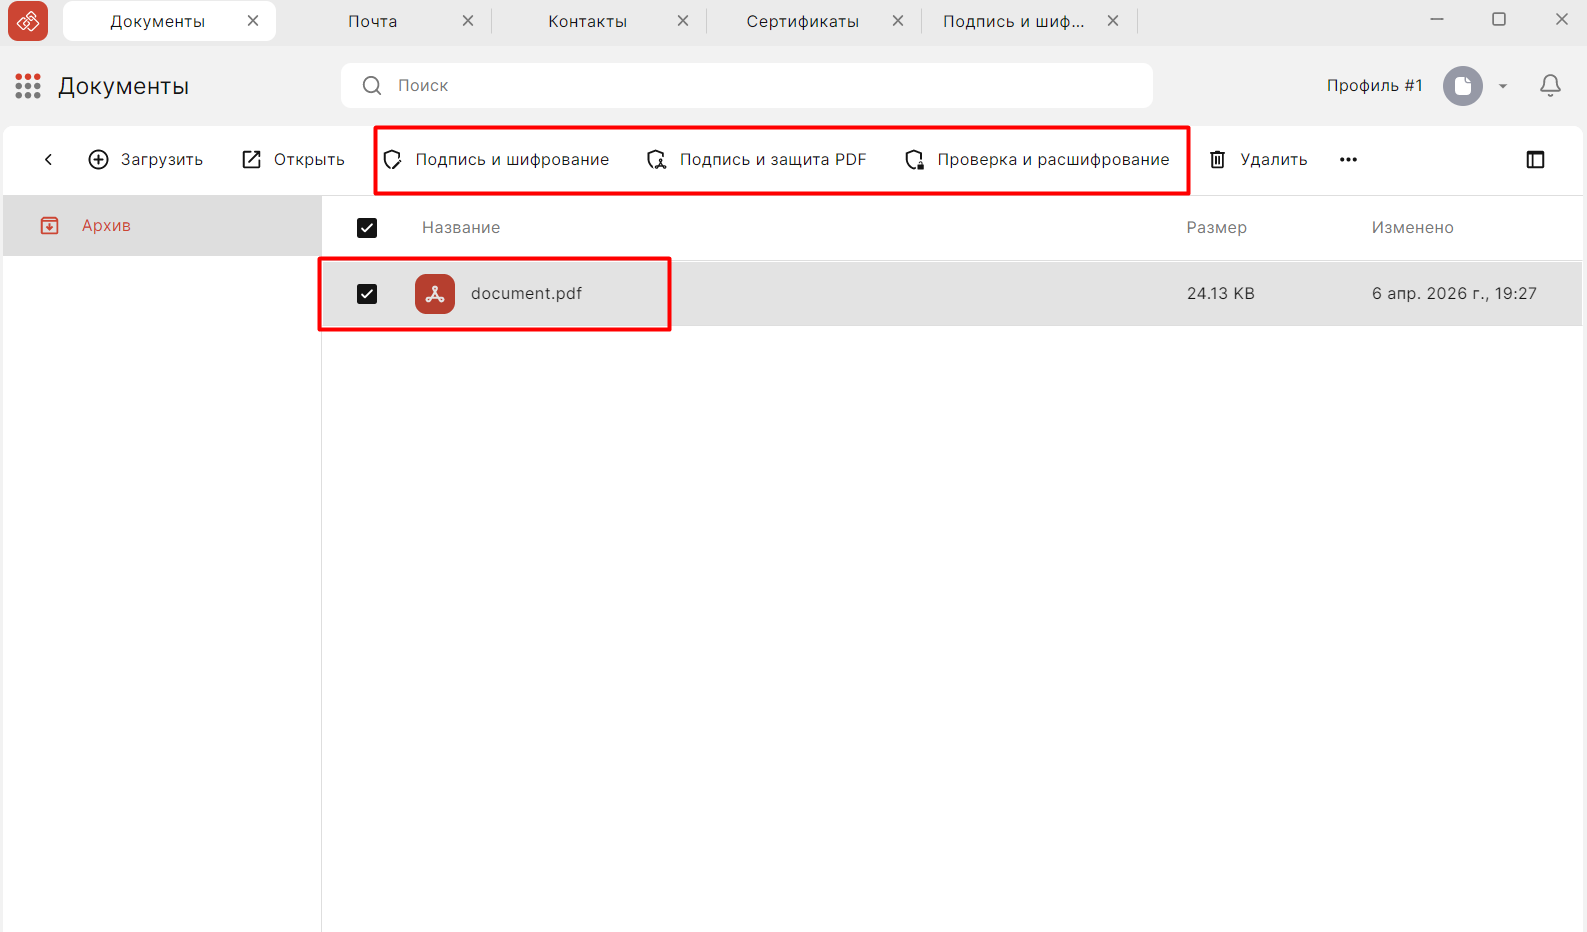
В Добыто мы рассматриваем шифрование как часть маршрута документа, а не как замену управлению правами. Если доступ к кадровому архиву выдан всей службе без разделения по задачам, сама по себе зашифрованная передача не устраняет избыточный доступ внутри организации.
Полезно знать: при выборе системы проверяйте выгрузку полного комплекта документа. Наличие карточки или просмотра в интерфейсе не подтверждает, что оператор сможет передать документ вместе с подписью и приложениями при проверке или смене оператора.
Мария Ж, специалист по цифровой подписи и КЭДО: «Лицензия, сертификат и аттестация отвечают на разные вопросы. Наличие сертификата у продукта не означает, что он нужен каждой организации: сначала анализируют конкретную систему и требования, которые к ней применяются. Проверять нужно не рекламную формулировку, а документ и его область действия.»
Согласие на обработку персональных данных: образец и бланк
Письменное согласие по статье 9 152-ФЗ оформляют, когда обработка основана на согласии субъекта. В нем указывают сведения о субъекте и операторе, цель обработки, перечень персональных данных, действия с ними, срок действия согласия и порядок его отзыва. Электронная форма допустима только при соблюдении требований к форме и идентификации, поэтому простой флажок без связанного документа не всегда подтверждает волеизъявление.
Для работодателя согласие не заменяет законное основание обработки трудовых данных. Кадровые операции, которые прямо предусмотрены трудовым законодательством, проверяют по соответствующей норме. Согласие понадобится для отдельной цели, которая не следует из трудовых обязанностей или договора, например для публикации фотографии, передачи данных для дополнительной проверки или другого самостоятельного действия.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Если в обработке участвует внешний провайдер, оператор определяет его роль и оформляет поручение. В согласии, когда оно является основанием операции, раскрывают цель передачи и круг получателей в объеме, который позволяет субъекту понять, кому и зачем передаются данные. Общая фраза о «партнерах» не дает такой определенности.
Согласие на проверку кандидата также должно быть связано с конкретными направлениями проверки. Проверка документов, сведений о судимости, исполнительных производствах, связях с организациями и прошлых местах работы может затрагивать разные данные и источники. До запуска процедуры кандидат должен понимать цель, состав сведений и порядок использования результата.
Образцы согласий для кадровой проверки
Первым смотрят образец согласия на обработку персональных данных: он помогает сверить обязательные блоки и формулировки целей. Согласие на проверку службой безопасности используют только для самостоятельной цели проверки, не подменяя им общее согласие на кадровый учет.
| Документ | Скачать |
|---|---|
| Согласие на обработку персональных данных | Скачать |
| Согласие на проверку службой безопасности | Скачать |
Важный нюанс из практики: согласие на передачу данных внешнему сервису должно позволять установить, кто получит доступ. Внутри компании полезно хранить версию формы, дату получения, подтверждение ознакомления и сведения об отзыве, чтобы связать конкретную операцию с конкретным основанием.

Коммерческая тайна и персональные данные: как разделить режимы
Персональные данные и коммерческая тайна защищают разные объекты. 152-ФЗ регулирует сведения, по которым прямо или косвенно определяется человек, а Федеральный закон от 29 июля 2004 года № 98-ФЗ «О коммерческой тайне» — информацию, имеющую коммерческую ценность из-за неизвестности третьим лицам и защищенную установленным режимом.
Компания не получает режим коммерческой тайны от одной надписи на файле. Нужно определить перечень сведений, ограничить доступ, вести учет лиц, получивших доступ, урегулировать отношения с работниками и контрагентами и маркировать документы или носители. В кадровом процессе эти меры могут дополнять защиту персональных данных, но не заменяют согласие, правовое основание обработки или требования к ИСПДн.
Персональные данные работника не становятся коммерческой тайной автоматически. До включения сведений в перечень проверьте, действительно ли организация вправе ограничивать их распространение и выполнены ли формальные требования 98-ФЗ. Зарплатные и кадровые сведения также проверяют по специальным нормам трудового законодательства.
Когда режим коммерческой тайны не решает задачу
Если проблема связана с избыточным доступом, утечкой через учетную запись, передачей данных подрядчику или отсутствием согласия, одной маркировки «Коммерческая тайна» недостаточно. Сначала восстанавливают правовое основание и маршрут обработки, затем дополняют его режимом конфиденциальности и техническим контролем.
Роскомнадзор, уведомление и реагирование на инцидент
По общему правилу оператор до начала обработки уведомляет уполномоченный орган. В уведомлении указывают цели, категории субъектов и данных, правовые основания, операции, меры безопасности, ответственного, место нахождения базы и наличие трансграничной передачи. Исключения из обязанности ограничены, поэтому наличие только трудовых отношений не следует автоматически считать достаточным основанием для отказа от уведомления: проверяют фактический состав обработки и действующую редакцию статьи 22 152-ФЗ.
Роскомнадзор вносит сведения об операторе в реестр в течение 30 дней с даты поступления уведомления. При изменении сведений оператор сообщает об этом не позднее 15-го числа месяца, следующего за месяцем изменений. При прекращении обработки уведомление направляют в течение 10 рабочих дней.
На сайте, через который собирают данные, публикуют политику оператора в отношении обработки персональных данных и сведения о реализуемых требованиях к защите. Для внутренней проверки сопоставляют опубликованный документ с фактическими формами, базами, счетчиками согласий и договорами с обработчиками.
При неправомерной или случайной передаче данных, повлекшей нарушение прав субъектов, оператор уведомляет уполномоченный орган в течение 24 часов с момента выявления инцидента. В течение 72 часов направляют результаты внутреннего расследования и сведения о лицах, чьи действия стали причиной инцидента, если такие сведения установлены. Поэтому порядок реагирования должен включать ответственного, канал фиксации, шаблон первичного сообщения, сбор журналов и контроль сроков.
Что об этом думает ГИТ: кадровая служба отвечает не только за наличие формы согласия. При проверке сопоставляют документ с фактическим доступом, маршрутом передачи и сроком хранения. Если сотрудник подписал согласие на одну цель, а система использует данные для другой, проблема возникает на уровне процесса, а не оформления бланка.
Стоимость КЭДО и сроки подключения
Стоимость зависит от численности, набора подписей, интеграции и требований к хранению. На странице тарифов Добыто КЭДО указаны следующие условия:
| Тариф | Стоимость | Указанные сроки |
|---|---|---|
| Старт, до 25 сотрудников | от 30 руб. за сотрудника / мес | Подключение за 5 минут |
| Бизнес, неограниченно сотрудников | от 50 руб. за сотрудника / мес; минимум 50 сотрудников, 30 000 руб. в год | Подключение за 5 минут; модуль 1С:ЗУП — 1 день |
| Корпорация | По запросу | По запросу |
Условия и состав функций проверяют на странице тарифов Добыто КЭДО, потому что итог зависит от числа сотрудников и выбранного маршрута внедрения.
Выводы
Безопасность обработки персональных данных строится из связанных элементов: законного основания, локальных правил, распределения доступа, договора с обработчиком, технической защиты и подтверждаемого контроля. Согласие, режим коммерческой тайны и шифрование решают разные задачи и не заменяют друг друга.
Добыто применяет этот подход к кадровому документообороту: в системе можно выстроить маршрут подписания, хранение, разграничение доступа и работу с электронными подписями в рамках выбранного тарифа.
Частые вопросы
Нужно ли получать согласие работника на обработку кадровых данных?
Не для каждой операции. Если обработка необходима для исполнения требований трудового законодательства или договора, основание проверяют по соответствующей норме. Согласие нужно для самостоятельной цели, которая не следует из этих обязанностей, например для дополнительной проверки, публикации фотографии или передачи данных в рамках отдельного сервиса.
Можно ли включить согласие на обработку и согласие на проверку в один документ?
Можно объединить документы только при раздельном описании целей, категорий данных, операций, получателей и порядка отзыва. Если проверка кандидата имеет самостоятельную цель, она должна быть видна в тексте, а не скрыта в общей формуле о кадровом учете.
Кто отвечает за персональные данные, если их обрабатывает КЭДО-провайдер?
Оператор сохраняет ответственность за законность целей, состав данных и выбор мер. Провайдер действует по поручению и обязан выполнять условия договора: перечень операций, конфиденциальность, требования безопасности, порядок уведомления об инцидентах и возврата или уничтожения данных.
Обязательно ли хранить персональные данные только на собственных серверах?
Сам по себе выбор облака не отменяет обязанности оператора обеспечить безопасность. Перед подключением проверяют роли провайдера, владельца инфраструктуры и других лиц, имеющих доступ, место хранения, условия поручения, шифрование и разграничение прав. Отдельно анализируют трансграничную передачу.
Какие сроки действуют при утечке персональных данных?
При инциденте, повлекшем нарушение прав субъектов, оператор сообщает уполномоченному органу о происшествии и предполагаемых причинах в течение 24 часов с момента выявления, а результаты внутреннего расследования направляет в течение 72 часов. Внутренний регламент должен позволять зафиксировать время обнаружения и быстро собрать сведения из журналов.
Срок действия согласия закончился. Можно ли продолжать хранить данные?
После достижения цели обработки оператор прекращает обработку и уничтожает данные в срок до 30 дней, если иное основание или договор не допускают дальнейшее хранение. При отзыве согласия действует тот же ориентир, когда сохранение данных больше не требуется для цели обработки. Если уничтожить данные сразу невозможно, их блокируют и обеспечивают уничтожение в срок не более 6 месяцев, если иной срок не установлен законом.
