Форматы файлов электронной подписи SIG, SGN и P7S — три расширения, в которых хранится откреплённая электронная подпись на компьютере получателя документа. У них разное происхождение, разные программы-создатели и разные сценарии применения, но в основе у всех лежит один криптографический контейнер CMS / PKCS#7. В статье разберём, чем именно отличаются sig-файл, sgn-файл и p7s-файл, какие из них принимает ФНС, ЕГАИС и Госключ, как открыть каждый из форматов без установки программ и почему расширение само по себе не определяет тип подписи. Это часть большого материала про проверку электронной подписи на подлинность, где описаны все способы и сервисы верификации файла ЭЦП.
Автор статьи — Мария Ж, юрист со стажем более 20 лет, соучредитель сервиса КЭДО Добыто, спикер на конференциях по КЭДО и юриспруденции, судебный эксперт в сфере корпоративного и трудового права. Занимается наймом персонала более 13 лет. Автор более 1000 статей о цифровой подписи, трудовом праве, КЭДО и HR.
Чем отличаются SIG, SGN, P7S и SIGN: коротко
Если нужен ответ за 20 секунд — вот он.
| Расширение | Стандарт | Обычно | Чем открыть | Где встречается |
|---|---|---|---|---|
| .sig | CMS / CAdES | Откреплённая | Онлайн-сервис, КриптоАРМ | Госключ, Госуслуги, ФНС, СМЭВ |
| .sgn | CMS / CAdES | Откреплённая | То же, можно переименовать в .sig | СУФД, казначейство, cryptcp |
| .p7s | PKCS#7 | Чаще присоединённая | Онлайн-сервис, Outlook, OpenSSL | S/MIME-почта, ФНС, зарубежные ИС |
| .sign | CMS / PKCS#7 | Откреплённая | Онлайн-сервис (переименовать не нужно) | Отраслевые ИС, ЭДО, банки |
Разница между всеми четырьмя — только в имени файла и в том, кто его создал. Подробности по каждому — ниже, начиная с разбора .sign, вокруг которого больше всего путаницы.
Проверка электронной подписи онлайн — сервис Добыто

 Проверка электронной подписи
Покажем, кто и когда подписал документ и действует ли сертификат. Без регистрации.
1 Выберите вид подписи:
2 Загрузите документ и файл подписи:
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Документ
Файл подписи (.sig)
Нужно подписать документ?
Подпишите прямо в браузере через КриптоПро. На PDF можно поставить штамп в нужном месте.
После проверки: если подпись действительна — подпишите документ своей ЭП или сохраните протокол проверки для архива. Если получили ошибку — проверьте, что выбран правильный тип подписи и файл подписи соответствует именно этому документу.
Что такое файл электронной подписи и почему у него разные расширения
Файл электронной подписи — бинарный контейнер, в котором хранится результат криптографического вычисления над документом: хеш файла, зашифрованный закрытым ключом подписанта, плюс открытая часть сертификата с данными о владельце. Сама подпись математически не лежит внутри документа. Это отдельный объект, по которому проверяется целостность исходного файла и личность того, кто его подписал.
Расширение файла подписи — всего лишь метка, которую программа-генератор присваивает на выходе. Внутри во всех форматах чаще всего лежит один и тот же контейнер CMS (Cryptographic Message Syntax), он же PKCS#7.
Мария Ж, специалист по цифровой подписи и КЭДО:
«Когда юристу впервые показывают сик-файл рядом с PDF, первая реакция — а где собственно подпись на документе? Подписи там нет и быть не должно. Штампик и плашка нарисованы для глаза, юрсилу несёт сам бинарник в .sig.»
Расширение .sign: что это и чем отличается от .sig
SIGN — расширение, которое встречается в отраслевых информационных системах, банковских шлюзах и части операторов ЭДО. Технически это тот же CMS / PKCS#7-контейнер, что и в .sig. Разница только в четырёх буквах имени файла: разработчик системы при выгрузке подписи прописал полное слово signature, а не сокращение.
Практические следствия:
- Файл .sign открывается и проверяется теми же инструментами, что .sig — онлайн-сервисом, КриптоАРМ ГОСТ 3, ViPNet CSP. Переименовывать чаще всего не нужно.
- Если приёмная система жёстко фильтрует по расширению — переименуйте .sign в .sig, содержимое от этого не меняется.
- Встречается составная конструкция sign.p7s — когда система сначала помечает файл словом sign, а потом добавляет стандартное расширение PKCS#7. Внутри — обычная присоединённая или откреплённая подпись, никакого двойного шифрования там нет.
- Внутри .sign может лежать подпись как по ГОСТ Р 34.10-2012, так и по RSA — зависит от криптопровайдера, которым файл создан.
Отдельный разбор кластера .sign с примерами выгрузок из разных систем вынесен в самостоятельный материал — здесь достаточно понимать, что .sign это синоним .sig по содержимому.
SIG-файл: основной формат электронной подписи в России
SIG — самое массовое расширение для откреплённой электронной подписи в российской госинфраструктуре. Внутри sig-файла лежит CMS-контейнер по ГОСТ Р 34.10-2012 (алгоритм подписи) и ГОСТ Р 34.11-2012 (хеш-функция).
Где встречается:
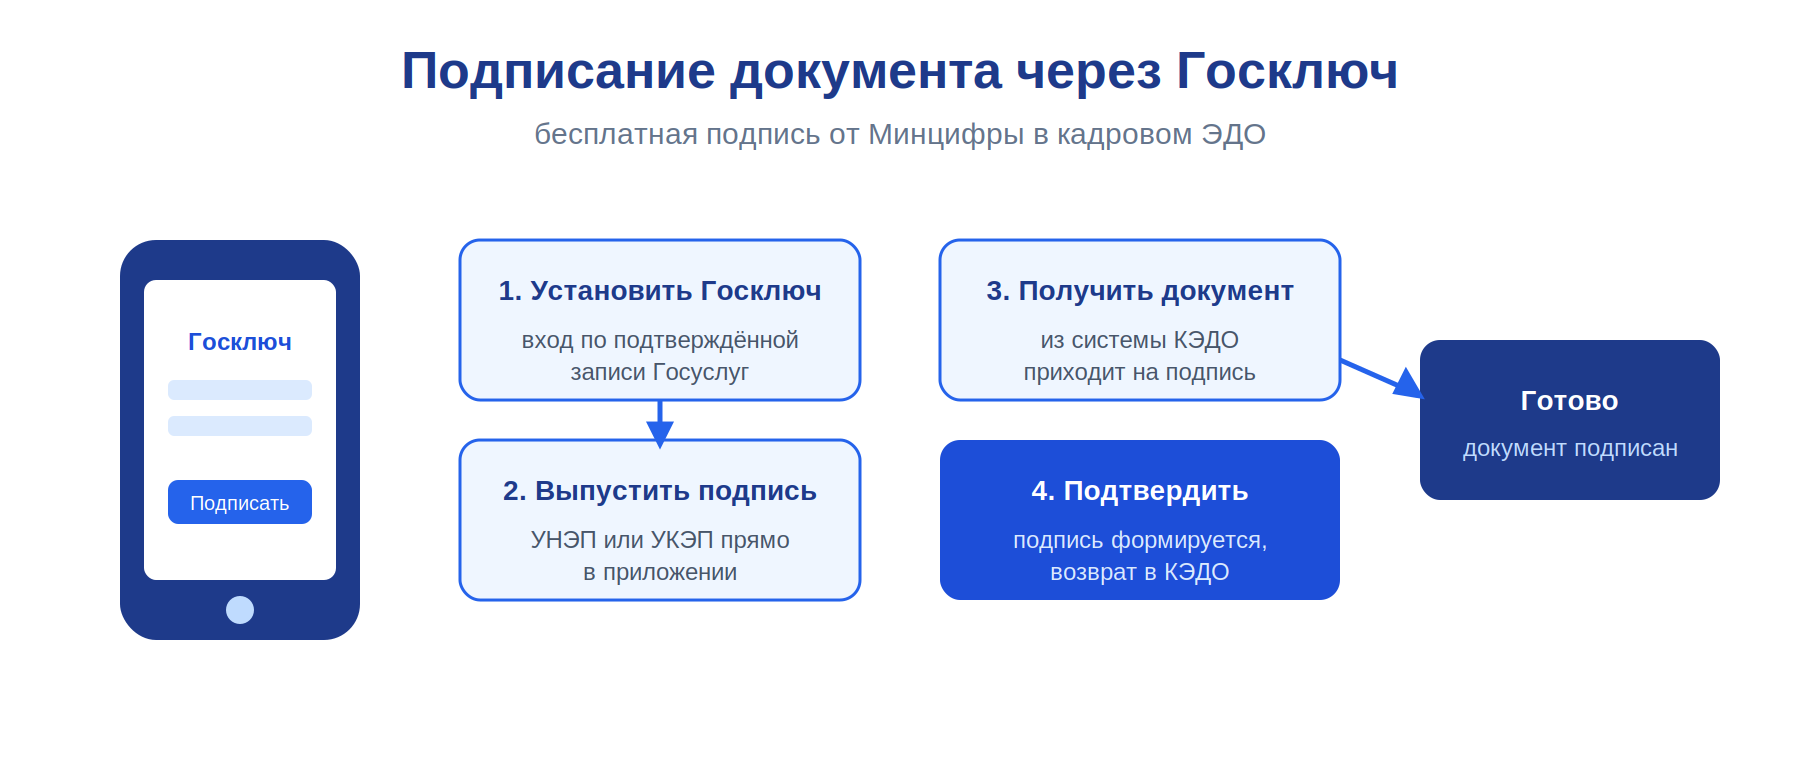
- Госключ — мобильное приложение от Минцифры. Возвращает подпись строго в формате CAdES-T (CMS со штампом времени) с расширением .sig.
- Портал Госуслуг — в ленте уведомлений подписанные документы и .sig доступны для скачивания.
- СМЭВ, ЕПГУ, ЕСИА — вся обвязка взаимодействия граждан с госорганами идёт через .sig.
- КриптоАРМ ГОСТ 3, КриптоАРМ 6, Crypto Expert (CrypteX), Litoria Desktop — российские программы по умолчанию пишут откреплённую подпись с расширением .sig.
- Большинство кадровых и бухгалтерских сервисов КЭДО — тоже отдают .sig.
Сик-файл всегда идёт парой с исходным документом. Потеряли .sig — подпись восстановить невозможно, придётся переподписывать заново, при условии что у автора ещё действует сертификат. Этот момент часто упускают новые пользователи: оригинал сохраняют, а файлик подписи удаляют, считая его служебным.
Внутри одного sig-файла может быть как НЭП, так и УКЭП — расширение это никак не отражает. Чтобы понять вид подписи, откройте контейнер и посмотрите на сертификат.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Механика создания таких файлов по шагам разобрана в материале про создание SIG-файла из PDF.
SGN-формат: где встречается и чем отличается от SIG
SGN — историческое расширение, которое появилось из утилиты cryptcp в составе КриптоПро CSP. По умолчанию команда cryptcp -sign создаёт файл с расширением .sgn (от signature). Внутри — тот же CMS-контейнер, что и в .sig. Технической разницы нет, кроме байтов в имени файла.
Где встречается на практике:
- СУФД и казначейские системы — инфраструктура Федерального казначейства традиционно работает с .sgn.
- Старые версии бухгалтерского ПО — 1С 7.7 и более ранние конфигурации, подключавшие КриптоПро CSP через cryptcp.
- Программы автоматизации под Windows Server — скрипты, которые подписывают пакеты документов и кладут .sgn рядом.
- Часть региональных порталов госуслуг — где исторически прописаны фильтры именно под .sgn.
Получив файл .sgn от контрагента, можно безопасно переименовать его в .sig — проверка пройдёт точно так же. Современные сервисы верификации одинаково корректно открывают и .sig, и .sgn, и .p7s, и .sign, потому что определяют тип контейнера по сигнатуре первых байтов файла, а не по расширению.
Мария Ж, юрист со стажем более 20 лет:
«Контрагент из бюджетки прислал договор и файлик .sgn рядом. Бухгалтерия запаниковала — это не наш формат, открыть не можем. На деле просто переименовали в .sig, загрузили в проверочный сервис — всё прекрасно проверилось. Логику в этом разнообразии расширений искать бесполезно, исторически так сложилось.»
В новых релизах КриптоПро CSP версии 5.0 R3 поведение cryptcp настраивается — и большинство пользователей переключают вывод на .sig для совместимости с государственными системами.
P7S-файл: международный стандарт PKCS#7
P7S — расширение, которое прямо указывает на стандарт PKCS#7 (p7 плюс s от signature). Международный формат, описанный в RFC 2315 и RFC 5652. Встречается там, где работают с зарубежной криптографией или с почтовыми клиентами через S/MIME.
Сценарии, в которых появляется .p7s:
- Электронная почта S/MIME — Outlook, Mozilla Thunderbird, Apple Mail приклеивают подпись к письму как .p7s.
- Зарубежные программы подписания — Adobe Acrobat в режиме международной подписи, OpenSSL с ключом cms-sign, любая Linux-утилита для PKI.
- Документы из иностранных судов и нотариальных контор — присяжные переводы, апостили.
- Выписки, квитанции и требования из ФНС и с портала Госуслуг — часть документов выгружается именно в .p7s.
Внутри p7s-файла может лежать как подпись по западным алгоритмам (RSA, ECDSA, SHA-256), так и по ГОСТу — современные российские криптопровайдеры умеют формировать .p7s через S/MIME.
Особенность .p7s в том, что подпись в нём чаще присоединённая: исходный документ вшит внутрь контейнера. С .sig, .sgn и .sign по умолчанию подпись лежит откреплённо. Но это статистика, а не правило — любое из расширений может хранить оба варианта.
Что внутри файла: PKCS#7, CMS, DER и PEM
PKCS#7 и CMS — это стандарты содержимого, а не расширения. PKCS#7 описан в RFC 2315, его развитие CMS (Cryptographic Message Syntax) — в RFC 5652. Стандарт задаёт, что именно и в каком порядке лежит внутри контейнера: подписанные данные, хеш, алгоритм, сертификат подписанта, цепочка сертификатов, опционально штамп времени и ответы OCSP. Расширения .p7s, .sig, .sgn, .sign и .p7m — это разные имена для одного и того же контейнера по этому стандарту.
У контейнера есть две формы кодировки. DER — бинарная, компактная, именно её вы получаете в .sig и .sgn. PEM — текстовая, тот же DER в Base64, обёрнутый маркерами BEGIN CMS и END CMS (в старых системах — BEGIN PKCS7). Если контрагент просит подпись текстом — ему нужен PEM. Перекодировка делается командой openssl base64, содержимое подписи и её проверяемость при этом не меняются.
Сравнительная таблица: SIG, SGN, P7S, P7M
Соберу различия в одну таблицу. Технически контейнер у всех форматов один — разница в практике использования, программах-создателях и привычках госорганов.
| Параметр | SIG | SGN | P7S | P7M |
|---|---|---|---|---|
| Стандарт | CMS / CAdES | CMS / CAdES | PKCS#7 | PKCS#7 (MIME-вариант) |
| Происхождение | Российская инфраструктура, СМЭВ, Госключ | Утилита cryptcp от КриптоПро | Международный, S/MIME, OpenSSL | Международный обмен, S/MIME |
| Типичное состояние | Откреплённая | Откреплённая | Чаще присоединённая | Присоединённая |
| Размер файла | 4-12 КБ | 4-12 КБ | 4-12 КБ + размер документа | 4-12 КБ + размер документа |
| Где принимают | Госуслуги, ФНС, СМЭВ, ЕПГУ, КЭДО | СУФД, казначейство, региональные системы | Почтовые клиенты, ФНС, зарубежные ИС | Зарубежные контрагенты, нотариат |
| Алгоритмы | ГОСТ Р 34.10-2012, 34.11-2012 | ГОСТ Р 34.10-2012, 34.11-2012 | RSA, ECDSA, ГОСТ | RSA, ECDSA |
| Можно переименовать | Да | Да | Да, если подпись откреплённая | Нет, документ внутри |
Сколько весит файл электронной подписи
Откреплённая подпись по ГОСТ Р 34.10-2012 весит от 4 до 12 КБ и от размера подписываемого документа не зависит: внутри лежит только хеш, а не сам файл. Базовый CAdES-BES — около 4 КБ, CAdES-T со штампом времени — 7-9 КБ, CAdES-X Long Type 1 с полным набором OCSP-ответов — 10-12 КБ, CAdES-A с архивными метками разрастается до 20-30 КБ. Присоединённая подпись в .p7s или .p7m весит столько же, сколько документ, плюс те же 4-12 КБ на криптографическую часть — и вот тут можно упереться в лимиты площадок: на части сервисов ограничение на загрузку составляет 29 МБ, на Госуслугах — 100 Мб, и присоединённый контейнер с тяжёлым сканом в первый лимит не влезет.
Расширение не определяет техническое содержимое подписи, оно указывает на происхождение файла. Знаете, кто вам его прислал — понимаете контекст: .sig от Госуслуг, .sgn из казначейской системы, .p7s из почты или от налоговой, .sign из отраслевой ИС.
На практике большинство обращений в техподдержку по теме форматов сводятся к одной ситуации: контрагент прислал .sgn или .sign, а в учётной системе настроен фильтр только на .sig — документ не загружается. В сервисе Добыто проверка работает на содержимое контейнера, а не на расширение, поэтому .sig, .sgn, .sign, .p7s обрабатываются единообразно.
Образцы документов для работы с электронной подписью
Комплект, который чаще всего нужен рядом с файлом подписи: заявления в УЦ, доверенность, соглашение об использовании ПЭП и НЭП, инструкции по установке. Все файлы в docx и pdf.
| Документ | Скачать |
|---|---|
| Заявление на выпуск квалифицированного сертификата ЭП Заполняется при обращении в удостоверяющий центр. Чаще всего ошибаются в СНИЛС и ОГРН — из-за одной опечатки серт придётся выпускать заново, а это ещё один визит и повторная идентификация. | docx |
| Заявление на аннулирование сертификата ЭП Нужно при утере токена или увольнении сотрудника, на которого оформлен серт. Пока заявление не подано, сертификат считается действующим и подписи им продолжают проверяться как валидные. | docx |
| Доверенность на получение сертификата ЭП Если серт забирает не сам владелец. Паспортные данные представителя указываются полностью, включая место выдачи. Формулировка полномочий «получить сертификат» без права подписи — иначе УЦ откажет. | docx |
| Согласие на обработку ПДн для выпуска сертификата ЭП Обязательное приложение к заявлению, без него комплект не примут. Срок действия согласия ставьте не короче срока действия сертификата, иначе при перевыпуске придётся подписывать заново. | docx |
| Соглашение об использовании ПЭП и НЭП Основание для подписания внутренних документов простой подписью. В соглашении прописывается порядок определения подписанта по логину и правила конфиденциальности ключа — без этих двух пунктов ПЭП не признают. | docx |
| Инструкция по установке ЭЦП на компьютер Порядок установки криптопровайдера, импорта контейнера и привязки сертификата. Типовой затык — сертификат ставят в хранилище «Личные» текущего пользователя, а работать надо из-под другой учётки. | |
| Ответы на вопросы об установке ЭЦП Разбор ошибок, из-за которых подпись не формируется или не проверяется: не виден считыватель, не найден закрытый ключ, не построена цепочка сертификатов. | |
| Криптографическая защита информации: процессы формирования и проверки ЭП Техническое описание того, что происходит внутри контейнера при подписании и проверке. Пригодится, когда нужно объяснить службе безопасности, чем хеш отличается от самой подписи. | docx |
| Руководство пользователя сервиса «Добыто. КЭДО» Как выглядит подписание кадрового документа со стороны сотрудника и кадровика, где в интерфейсе лежит файл подписи и как выгрузить документ вместе с .sig для проверки. |
Откреплённая и присоединённая подпись: что внутри файла
Внутри любого из форматов подпись бывает в двух состояниях. Это техническая особенность, которая не зависит от расширения. Но именно она определяет, как с файлом работать дальше.
Откреплённая (отсоединённая) подпись — в файле подписи лежит только хеш документа и сертификат. Сам документ остаётся отдельным файлом. Преимущество: исходник открывается любой программой — PDF в Acrobat, DOCX в Word. Недостаток: легко потерять файл подписи.
Присоединённая подпись — документ упакован вместе с криптографической частью. Открыть исходник без специальной программы нельзя, нужно сначала извлечь его из контейнера. Преимущество: связь между документом и подписью не теряется.
Мария Ж, судебный эксперт по трудовому праву:
«Если документы подписаны откреплённой подписью, у того, кто открывает PDF, нет ощущения что документ вообще подписан. Поэтому в практике всегда формируется ещё одна копия документа — со штампиком визуализации. Эта плашка не сама подпись, а иллюстрация для глаза. Юрсилу несёт оригинал плюс сик-файл.»
Госключ всегда отдаёт откреплённую подпись в формате CAdES-T с расширением .sig. КриптоАРМ ГОСТ 3 при подписании в режиме PAdES формирует встроенную подпись прямо внутри PDF — тогда никакого отдельного файла рядом нет.
Как открыть и проверить файл SIG, SGN, P7S, SIGN онлайн
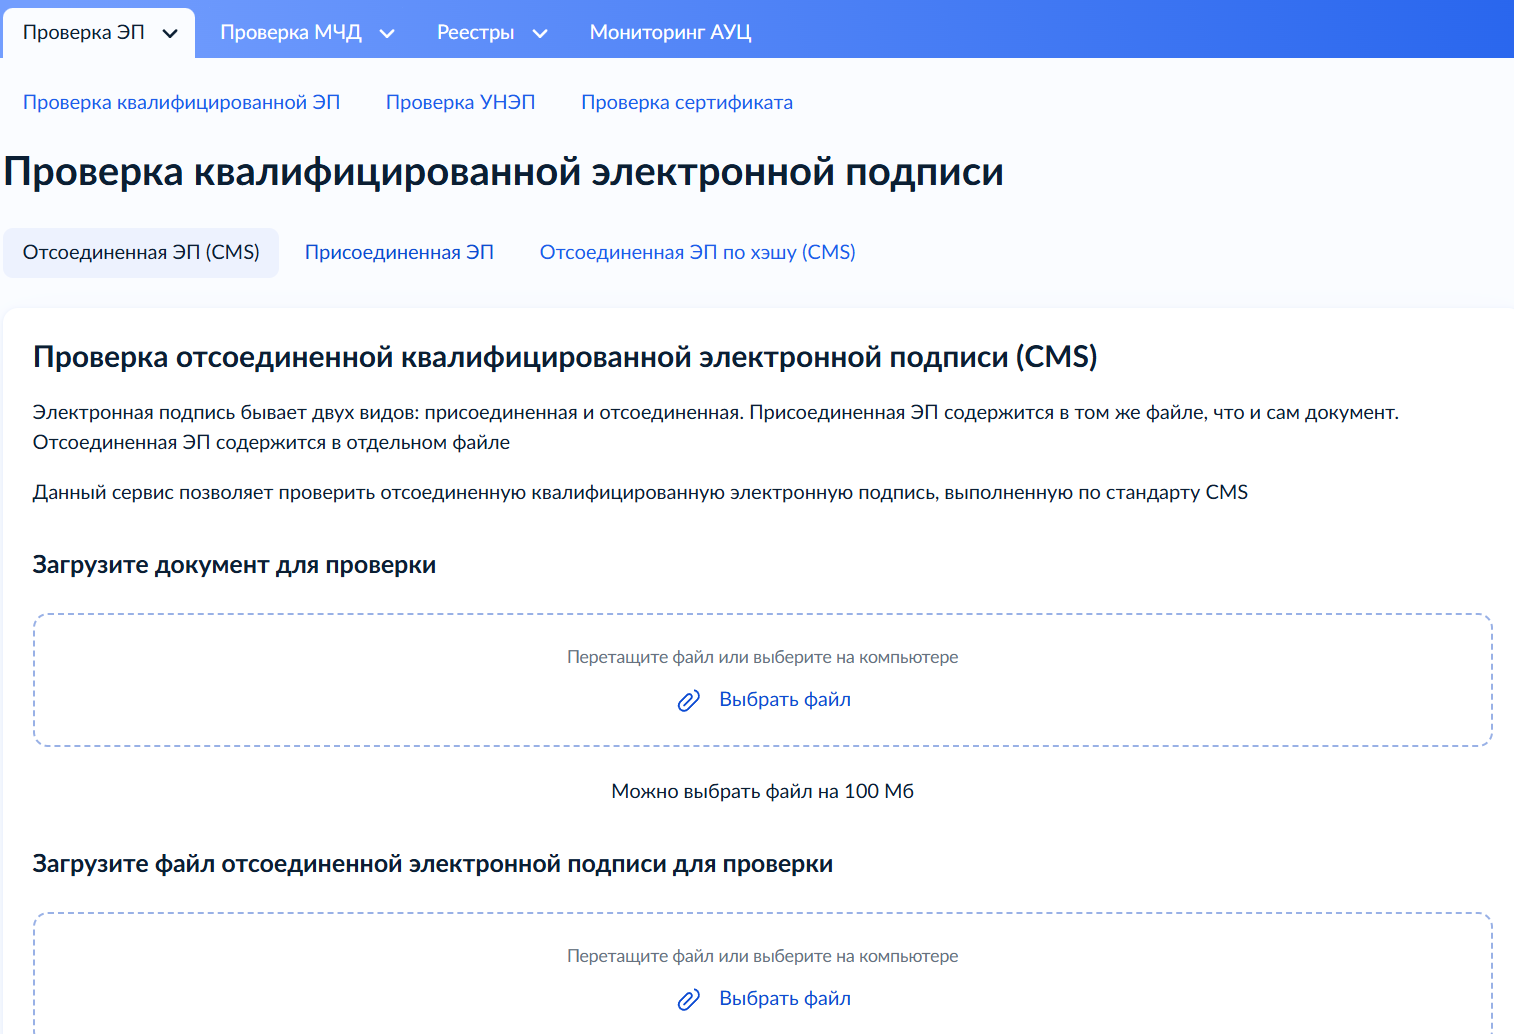
Если получили любой из форматов и нужно убедиться, что подпись валидна — проще всего использовать онлайн-сервис проверки. Без установки криптопровайдера, лицензий и настройки браузера. Загрузил два файла — получил отчёт.
Как проверить файл электронной подписи онлайн: пошаговая инструкция
- Шаг 1. Перейдите на страницу проверки подписи Добыто. Установка программ и регистрация не требуются — сервис работает в браузере.
- Шаг 2. Выберите тип подписи: «Присоединённая» (один файл, содержащий документ и подпись) или «Откреплённая» (два отдельных файла — документ и файл подписи .sig / .sgn / .sign / .p7s).
- Шаг 3. Загрузите файлы. Для присоединённой — один файл. Для откреплённой — исходный документ в поле «Документ», файл подписи в поле «Файл подписи».
- Шаг 4. Поставьте галочку согласия на обработку персональных данных и нажмите «Проверить подпись».
- Шаг 5. Дождитесь результата. Сервис проверит целостность подписи и покажет сведения о сертификате: статус, данные владельца, удостоверяющий центр, срок действия. Если подпись недействительна — убедитесь, что выбран правильный тип и файл подписи соответствует документу.

Кроме онлайн-сервиса, файл открывают программами КриптоАРМ ГОСТ 3, Crypto Expert, ViPNet CSP. Все умеют работать с CMS-контейнером по умолчанию. На Госуслугах есть встроенный инструмент проверки — подходит, если файл получен с государственного портала. Официальные требования к электронным документам для налоговой опубликованы на сайте ФНС России.
Какие программы создают SIG, SGN, P7S и SIGN
Программа-генератор задаёт расширение по умолчанию. Изменить его обычно можно в настройках, но большинство пользователей оставляют то, что предлагает интерфейс.
- Госключ — .sig (CAdES-T). Подпись формируется на стороне облака, расширение зафиксировано жёстко.
- КриптоАРМ ГОСТ 3 — .sig для откреплённой, встроенная PAdES внутрь PDF, .p7s для S/MIME-почты.
- КриптоПро CSP + cryptcp — .sgn по умолчанию, переключается на .sig флагом.
- ViPNet CSP — .sig для подписи, бесплатная проверка любого формата.
- Crypto Expert (CrypteX) — .sig, поддержка CAdES-X Long Type 1, архивная подпись, МЧД.
- Litoria Desktop от Газинформсервис — .sig, работа с CAdES, подпись для Astra Linux.
- Jinn-Client от Кода Безопасности — .sig с доверенной визуализацией.
- Saby (СБИС) Crypto — .sig, веб-сервис с КриптоПро ЭЦП Browser plug-in.
- Отраслевые ИС и банковские шлюзы — .sign, реже конструкция sign.p7s.
- Outlook, Thunderbird + S/MIME — .p7s вложением к письму.
- OpenSSL — .p7s через команду cms -sign, RSA и ГОСТ через подключаемый движок.
- Adobe Acrobat — встроенная подпись в PDF (PAdES) или .p7s через международный профиль.
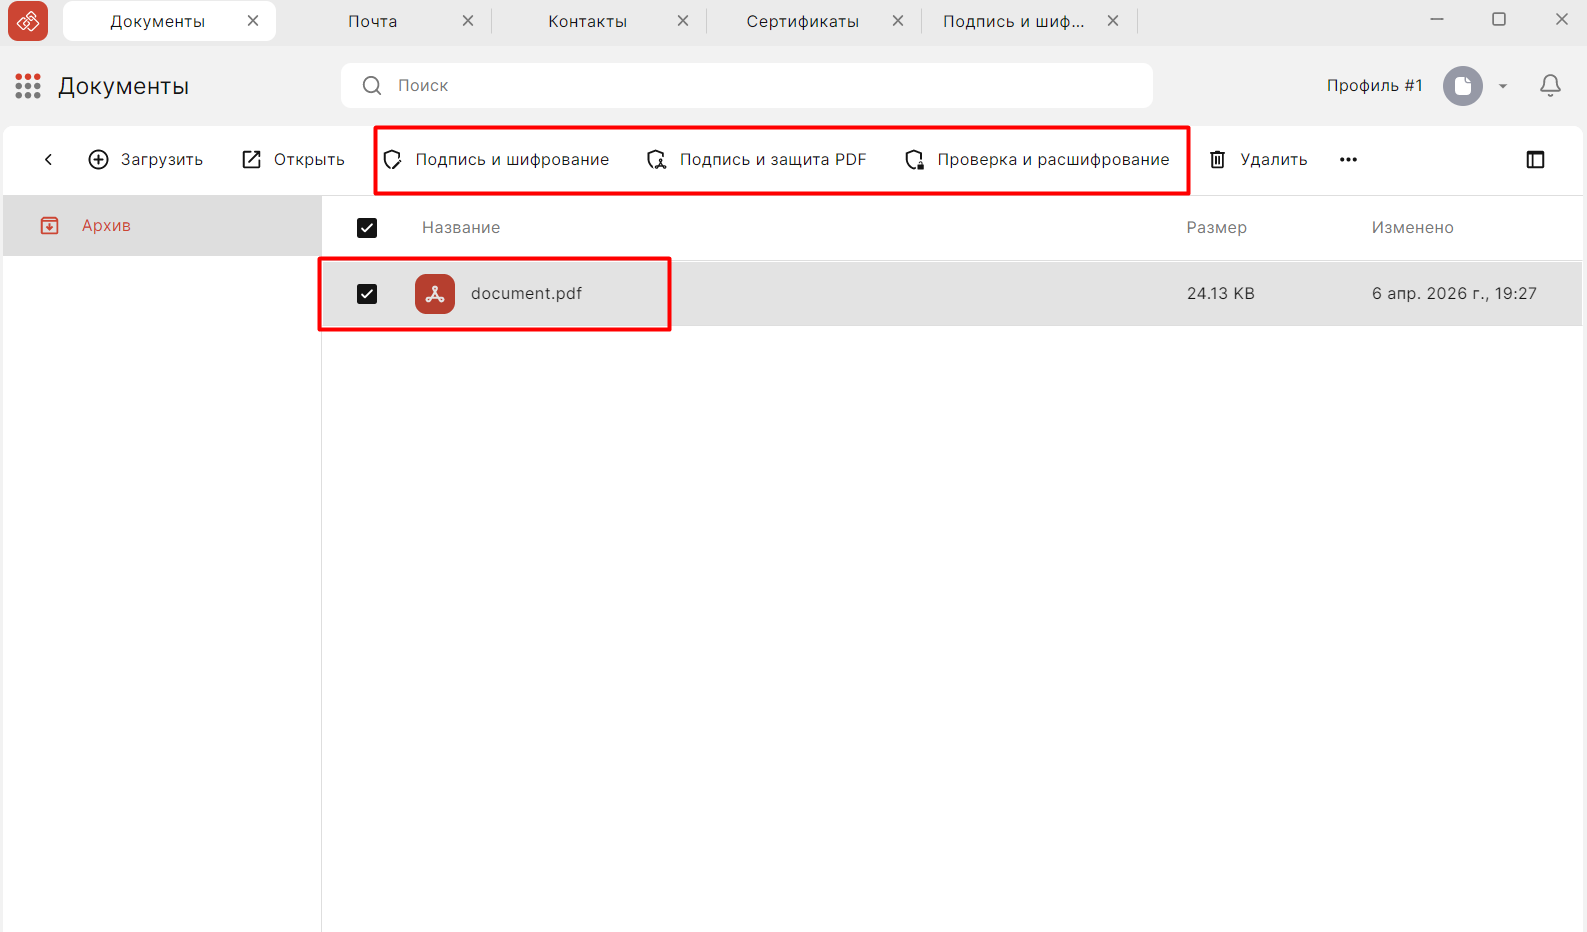
В кадровом ЭДО через сервис Добыто формат подписи определяется выбранным видом ЭП. УКЭП и УНЭП формируют .sig в профиле CAdES-T с меткой времени — документ проверяется даже после истечения срока действия сертификата. ПЭП отдельного файла не создаёт, факт подписания фиксируется в журнале операций.
Конвертация между SIG, SGN, P7S и SIGN
Часто конвертация не нужна — достаточно переименовать файл. Но есть сценарии, где нужна реальная переработка:
- Превратить откреплённую подпись в присоединённую и наоборот — КриптоАРМ ГОСТ 3, КриптоАРМ Server, OpenSSL.
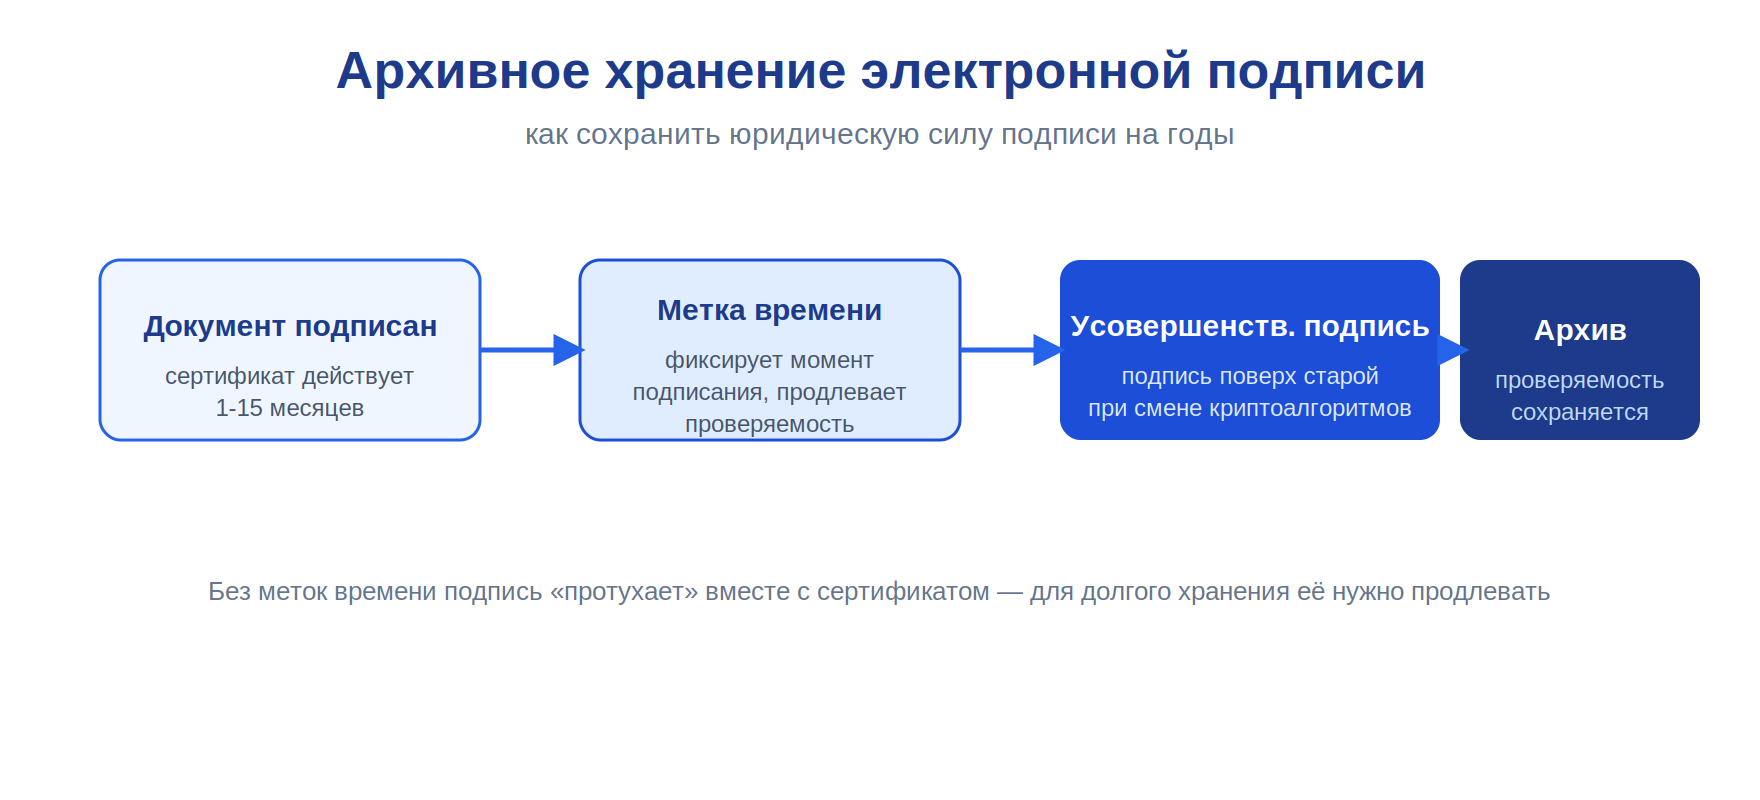
- Усовершенствовать CMS-подпись до CAdES-T — КриптоАРМ Server делает upgrade в один клик: идёт на TSP-сервер за штампом времени и добавляет его в контейнер.
- Добавить архивную метку CAdES-A для хранения от 15 лет — тем же КриптоАРМ Server или КриптоПро КриптоАрхив.
- Перекодировать DER в PEM — если контрагент требует подпись текстовым блоком с маркерами BEGIN CMS / END CMS. Делается утилитой openssl base64.
Мария Ж, соучредитель сервиса КЭДО Добыто:
«При внедрении КЭДО самая частая просьба от службы безопасности заказчика — сделайте, чтобы все документы хранились с архивной меткой. Тут и появляется CAdES-A: подпись постепенно обрастает штампами времени, цепочками сертификатов, ответами OCSP. Получается файлик-бутерброд, который проверяется и через 15 лет. Ухаживание за подписью — наш любимый термин из практики.»
Массово конвертировать архив подписей вручную не нужно. Серверные решения — КриптоАРМ Server, КриптоПро DSS — работают через API, обрабатывают пачки документов автоматически и логируют каждую операцию.
Где какой формат принимают: ФНС, ЕГАИС, Росреестр, Госключ
- ФНС — CMS и CAdES в формате .sig, через личный кабинет нужен браузер с КриптоПро ЭЦП Browser plug-in. Выгрузки документов из налоговой часто приходят в .p7s. Файлы .sgn принимаются после переименования.
- Госуслуги, СМЭВ, ЕПГУ, Госключ — только .sig в профиле CAdES-T, архитектурно зашито в системе.
- Росреестр — .sig для электронных сделок с недвижимостью, .sgn после переименования.
- ЕГАИС — подпись и документ упаковываются в архив, архив шифруется сертификатом ИС. Расширение пакета жёстко не задано, важен формат хранения ключа — PKCS#11. Без Рутокена ЭЦП 3.0 в нужном режиме работа не пойдёт.
- СУФД, казначейство — исторически .sgn, современные клиенты переходят на .sig.
- Мой Арбитр, ГАС Правосудие, ЕИС закупок — .sig.
- Иностранные суды и нотариусы — .p7s и .p7m по алгоритмам RSA или ECDSA.
- Электронная почта S/MIME — .p7s, без вариантов.
В кадровом ЭДО через Добыто формат файла подписи единый — .sig в профиле CAdES-T. Документы хранятся 50 лет и проверяются в любой момент, дальше работает механизм переподписания архивными метками каждые 12-17 лет.
Стоимость подключения КЭДО в сервисе Добыто
Стоимость складывается из тарифа на сервис и количества сотрудников. Проверка файла .sig, .sgn, .sign или .p7s онлайн — бесплатно через Добыто.Подпись. Полноценное подключение КЭДО с подписанием кадровых документов:
| Тариф | Стоимость | Условия |
|---|---|---|
| Старт | от 30 ₽ за сотрудника / мес | До 25 сотрудников, ПЭП и УНЭП, базовые шаблоны |
| Бизнес | от 50 ₽ за сотрудника / мес | Неограниченно сотрудников, ПЭП, УНЭП, УКЭП, интеграция с 1С, электронный архив |
| Корпорация | По запросу | Выделенный сервер, SLA 99.9%, API и кастомные интеграции |
| Проверка подписи онлайн | 0 ₽ | Без регистрации, без ограничений по форматам |
Итоговая сумма зависит от численности персонала, выбранного вида подписи и набора модулей — актуальные тарифы сервиса Добыто помогут сориентироваться точнее.
Типичные ошибки при работе с форматами подписи
Ошибка 1. Считать штампик в PDF полноценной подписью. Визуальная плашка на PDF — рисунок. Проверить такую подпись математически невозможно. Цена ошибки: при первом же споре документ окажется незащищённым.
Ошибка 2. Удалить файл .sig вместе с временными файлами. Откреплённая подпись лежит рядом с документом отдельным файликом. Потеряли — восстановить нельзя. Цена ошибки: переподписание силами автора, если у него ещё действует сертификат. Если отозван — юрсила потеряна навсегда.
Ошибка 3. Отправить голую подпись туда, где ждут пакет. Контрагент ждёт комплект с МЧД или зашифрованный контейнер, как в ЕГАИС, а получает один .sig — откажут. Цена ошибки: задержка 3-5 дней на переотправку.
Ошибка 4. Игнорировать штамп времени. Подпись без TSP-метки нельзя доказать по дате подписания. CAdES-T и CAdES-A такую проблему снимают. Цена ошибки: проигрыш в споре из-за невозможности доказать момент подписания.
Мария Ж, HR-эксперт с 13-летним стажем:
«Кейс: компания подписала с сотрудником договор о неконкуренции, файл .sig сохранили на корпоративном диске. Через год сотрудник ушёл к конкуренту, договор пытались предъявить — а .sig удалили при чистке диска. Подпись восстановить нельзя. Вывод банальный: сик-файл это юридический документ, не служебный мусор. Хранить надо как трудовой договор, в защищённом архиве с резервными копиями.»
В сервисе Добыто КЭДО все файлы подписи хранятся в защищённом электронном архиве со сроком до 50 лет. Каждый .sig автоматически связывается с документом, метками времени и цепочкой сертификатов.
Выводы: чем отличаются форматы SIG, SGN, P7S и SIGN
В основе всех форматов лежит один криптографический стандарт CMS / PKCS#7. Расширение не определяет вид подписи, алгоритм или юридическую силу — оно указывает, какая программа создала контейнер. SIG доминирует в российской госинфраструктуре: Госключ, Госуслуги, СМЭВ, ФНС, Росреестр. SGN — наследие утилиты cryptcp от КриптоПро, живёт в казначейских системах. P7S — международный формат, типичный для S/MIME-почты, зарубежных PKI и выгрузок из налоговой. SIGN — то же содержимое, что в .sig, встречается в отраслевых ИС и банковских шлюзах, в том числе в связке sign.p7s.
Получили файл подписи в незнакомом расширении — первое действие не паниковать, а попробовать переименовать. Современные сервисы определяют тип контейнера по содержимому, а не по имени файла. Откреплённая подпись весит 4-12 КБ независимо от документа, присоединённая — столько же плюс сам документ, и на площадках с лимитом 29 МБ это может стать препятствием. Для массовой проверки, архивации и переподписания архивными метками используйте КриптоАРМ ГОСТ 3, КриптоАРМ Server, КриптоПро КриптоАрхив. Для разовой проверки хватит онлайн-сервиса.
Перспектива — постепенный уход от .sgn в сторону .sig как универсального стандарта государственного обмена. Параллельно растёт доля встроенных подписей PAdES внутри PDF, которые не требуют отдельного файла. Классические .sig и .p7s останутся как минимум до 2040 года из-за требований долговременного хранения.
Часто задаваемые вопросы
Можно ли просто переименовать файл .sgn или .sign в .sig?
Да, в большинстве случаев можно. Внутри лежит один и тот же CMS-контейнер. Сервисы проверки определяют тип файла по сигнатуре первых байтов, а не по расширению. Исключение — старые региональные порталы и специфические бухгалтерские системы, где зашит фильтр строго на одно расширение. В таком случае переименование как раз и позволит загрузить файл, проверка пройдёт корректно.
Что означает конструкция sign.p7s в имени файла?
Это составное имя: система, выгружающая документ, сначала добавляет метку sign, а потом стандартное расширение PKCS#7. Никакой двойной подписи или дополнительного шифрования там нет — внутри обычный CMS-контейнер. Открывается и проверяется так же, как .p7s. Если приёмная сторона ругается на имя — переименуйте в .p7s или .sig.
Что такое CAdES-T, CAdES-X Long и CAdES-A в контексте файла .sig?
Профили подписи поверх базового CMS. CAdES-BES — базовая, минимальный набор, около 4 КБ. CAdES-T добавляет штамп времени от TSP — можно доказать момент подписания, 7-9 КБ. CAdES-X Long Type 1 включает все доказательства подлинности: сертификаты цепочки, ответы OCSP, 10-12 КБ. CAdES-A — архивная, обновляется каждые 12-17 лет. В файле .sig может лежать любой из профилей.
Чем .p7m отличается от .p7s?
P7M — MIME-вариант того же стандарта PKCS#7, в котором подпись всегда присоединённая: документ упакован внутрь контейнера. Переименовать .p7m в .sig не получится — приёмная система не найдёт отдельного документа рядом. Чтобы достать исходник, контейнер нужно распаковать программой КриптоАРМ ГОСТ 3 или командой openssl cms -verify. Встречается в международном обмене и у зарубежных нотариусов.
Что делать, если потерял файл подписи от подписанного документа?
Восстановить откреплённую подпись после удаления нельзя — это самостоятельный криптографический объект, а не временный файл. Единственный способ вернуть юридическую силу — переподписать документ заново. Возможно, если у автора подписи всё ещё действует сертификат и ключ. Если сертификат отозван или истёк — юрсила потеряна. Профилактика: хранить файл подписи в защищённом архиве с резервными копиями.
Можно ли подписать один документ несколькими файлами подписи?
Да. Два пути. Последовательная подпись: первый автор подписывает документ, второй подписывает уже файл подписи поверх первой — это заверение. Параллельная: каждый автор формирует свой файл подписи к одному и тому же документу, рядом лежит несколько .sig. КриптоАРМ ГОСТ 3 и КриптоАРМ Server поддерживают оба сценария. В кадровом ЭДО чаще используется параллельная схема.
Почему подпись не проверяется, хотя файлы точно те самые?
Проверка идёт по уровням и останавливается на первой ошибке. Первый уровень — хеш: документ после подписания открывали и пересохраняли, даже открытие DOCX в Word и закрытие с сохранением ломает совпадение. Второй — сертификат подписанта не найден в хранилище, истёк или отозван на дату проверки. Третий — не построена цепочка доверия, нет корневого или промежуточного сертификата УЦ. Четвёртый касается только CAdES-T и старше: служба штампов времени была недоступна. Пятый уровень к криптографии отношения не имеет — подпись валидна, но МЧД отозвана или не покрывает этот документ.
Если в работе постоянно встречаются файлы .sig, .sgn, .sign и .p7s от разных контрагентов, а единого инструмента для их обработки нет — имеет смысл подключить КЭДО с централизованным хранилищем подписей. В сервисе Добыто кадровые документы автоматически подписываются и сохраняются в архиве с метками времени, резервными копиями и продлением юридической значимости через CAdES-A.
За время работы сервиса Добыто мы подключили более 500 компаний — от стартапов до крупного бизнеса. Переход на единый формат хранения подписей снимает большую часть операционных проблем с кадровым документооборотом и упрощает проверки ГИТ. Архив выгружается в один клик, файлы подписи всегда привязаны к документам.
- Поддержка всех трёх видов подписей — ПЭП, УНЭП, УКЭП — для любого кадрового процесса
- Хранение документов и файлов подписи до 50 лет с продлением юридической значимости через CAdES-A
- Вся цепочка подписей фиксируется с отметками времени — защита при проверках ГИТ и в суде
- Готовый коннектор с 1С (ЗУП, КА, ERP, бухгалтерия) — ставится за час без привлечения разработчиков
- Защищённые каналы связи, шифрование данных, соответствие 152-ФЗ, лицензии ФСТЭК и ФСБ
- Бесплатная онлайн-проверка любого файла .sig, .sgn, .sign, .p7s без регистрации
