
Защита информации в организации начинается с описи: служба безопасности фиксирует, какие сведения есть в компании, где они хранятся и у кого к ним доступ. Дальше работают два правовых режима. Персональные данные работников, кандидатов и клиентов защищаются по 152-ФЗ в обязательном порядке: уведомление Роскомнадзора, приказ об ответственном, политика обработки, согласия там, где их требует закон. Коммерческая тайна появляется только после того, как компания сама ввела режим по статье 10 98-ФЗ: утвердила перечень, ограничила доступ, ознакомила работников под подпись и нанесла гриф. По персональным данным обязанности возникают у работодателя с первого сотрудника, по коммерческой тайне — только по решению собственника, и без всех мер режима разгласившего сведения работника нельзя уволить по подпункту «в» пункта 6 части 1 статьи 81 ТК РФ.
Материал даёт службе безопасности порядок запуска: какие документы готовить первыми, какие реквизиты обязательны в согласии на обработку персональных данных после изменений с 1 сентября 2025 года, как законно проверять кандидатов и что делать с ключами электронной подписи при увольнении. Сроки уведомления Роскомнадзора об утечке, таблица штрафов по статье 13.11 КоАП, образцы согласий и ответы на частые вопросы — во второй половине статьи.
Инвентаризация информации и оценка рисков: первый шаг службы безопасности
Опись строится по массивам, а не по отделам. Для каждого массива служба безопасности записывает четыре параметра: где он хранится (бумажный архив, 1С, система КЭДО, почта, мессенджеры, флешки), кто имеет к нему доступ, кому он передаётся наружу (банк по зарплатному проекту, бухгалтерский аутсорс, подрядчик по проверке кандидатов) и на каком основании. Типовой набор массивов в компании выглядит так:
- личные дела и персональные данные работников, включая сведения о здоровье и судимости;
- резюме, анкеты и отчёты о проверке кандидатов;
- клиентские базы и данные контрагентов — физических лиц;
- сведения, которые компания хочет закрыть режимом коммерческой тайны: условия договоров, закупочные цены, технологии, планы;
- ключи электронной подписи руководителя, бухгалтера и кадровика, пароли к государственным порталам и банк-клиенту.
После описи каждому массиву назначается цена риска. Её считают в деньгах: вероятность события, умноженная на ущерб. Если из 50 сопоставимых компаний с инцидентом столкнулись 10, вероятность оценивается в 20%, а ущерб складывается из недели или месяца простоя, расходов на юристов и операционных потерь. С риском можно сделать три вещи: принять его, устранить источник или работать с ним — написать сценарий, провести обучение, закрепить порядок действий в регламенте.
Мария Ж, судебный эксперт в сфере корпоративного и трудового права: «Руководство выделяет бюджет на защиту, когда видит риск в рублях. Поэтому я советую считать каждый сценарий через вероятность и ущерб: сколько стоит неделя простоя, сколько уйдёт на адвокатов, сколько компания потеряет операционно. Принятый риск тоже требует работы — сценарий действий, который все знают заранее, сокращает время реакции, а время в инциденте решает многое.»
Персональные данные и коммерческая тайна защищаются разными законами, и перепутать их режимы — частая ошибка при запуске. Сравнение показывает, где у службы безопасности обязанность, а где выбор.
| Параметр | Персональные данные | Коммерческая тайна |
|---|---|---|
| Закон | Федеральный закон от 27.07.2006 № 152-ФЗ «О персональных данных» | Федеральный закон от 29.07.2004 № 98-ФЗ «О коммерческой тайне» |
| Когда возникает режим | С начала обработки сведений о человеке, в том числе о первом работнике | После принятия всех мер из части 1 статьи 10 98-ФЗ |
| Кто решает | Закон: обязанности оператора не зависят от желания компании | Обладатель информации, то есть сама компания |
| Базовые документы | Уведомление Роскомнадзора, приказ об ответственном, политика обработки, ЛНА, согласия | Перечень сведений, положение о режиме, журнал учёта допущенных лиц, условия в трудовых и гражданско-правовых договорах |
| Сведения, которые закрыть нельзя | Не применимо: защищаются все персональные данные | Перечень статьи 5 98-ФЗ: численность и состав работников, система оплаты труда, условия и охрана труда, задолженность по зарплате и другие |
| Ответственность компании | Статья 13.11 КоАП: штрафы до 700 000 руб. за обработку без согласия, до 500 млн руб. за повторную утечку | Штрафа за отсутствие режима нет, но без режима сведения не защищены законом |
| Ответственность работника | Статья 90 ТК РФ, статья 272.1 УК РФ | Увольнение по подпункту «в» пункта 6 части 1 статьи 81 ТК РФ, полная материальная ответственность по пункту 7 части 1 статьи 243 ТК РФ, статья 183 УК РФ |
Порядок работ из таблицы следует прямо: сначала закрываются обязательные требования по персональным данным, затем компания решает, какие сведения стоит защищать режимом коммерческой тайны. Проверить, числится ли ваша организация оператором, можно поиском по ИНН в реестре операторов на портале персональных данных Роскомнадзора.
Как выстроить защиту информации в организации: пошаговая инструкция
- Шаг 1. Составьте опись информационных массивов: где хранятся, кто имеет доступ, кому и на каком основании передаются.
- Шаг 2. Издайте приказ о назначении ответственного за организацию обработки персональных данных по статье 22.1 152-ФЗ и определите, кто ведёт режим коммерческой тайны.
- Шаг 3. Проверьте компанию в реестре операторов и, если записи нет, направьте в Роскомнадзор уведомление о намерении осуществлять обработку персональных данных до её начала.
- Шаг 4. Утвердите политику обработки персональных данных, положение о персональных данных работников, перечень сведений, составляющих коммерческую тайну, и положение о режиме.
- Шаг 5. Пересоберите согласия на обработку персональных данных отдельными документами, не вшитыми в трудовой договор и анкету, и введите согласие кандидата на проверку службой безопасности.
- Шаг 6. Разграничьте доступы, заведите журнал учёта лиц, допущенных к коммерческой тайне, и журнал выданных носителей ключей электронной подписи, нанесите гриф на материальные носители.
- Шаг 7. Ознакомьте работников под подпись с ЛНА и перечнем, внесите обязательства о неразглашении в трудовые договоры, проведите инструктаж.
- Шаг 8. Утвердите порядок действий при инциденте со сроками 24 и 72 часа и график внутреннего контроля, включая оценку соответствия требованиям 152-ФЗ.
Обязанности оператора персональных данных по 152-ФЗ и уведомление Роскомнадзора
Оператором персональных данных по статье 3 152-ФЗ становится любая организация, которая сама или совместно с другими лицами организует обработку сведений о людях. Работодатель с одним сотрудником уже оператор: он хранит паспортные данные, СНИЛС, сведения о семье для вычетов и отпусков. Исключение для обработки «в рамках трудового законодательства», которое раньше освобождало от уведомления Роскомнадзора, убрано с 1 сентября 2022 года, поэтому уведомлять надзор обязаны практически все работодатели.
Уведомление о намерении осуществлять обработку подаётся до её начала. Удобнее всего заполнить его через форму уведомления об обработке персональных данных на портале Роскомнадзора: там же проверяется статус заявки и формируется запись в реестре операторов. Если сведения в уведомлении изменились (новые цели, категории данных, место нахождения базы), изменения направляются не позднее 15-го числа месяца, следующего за месяцем изменений. Отсутствие уведомления — часть 10 статьи 13.11 КоАП, для юридического лица штраф от 100 000 до 300 000 руб.
Организационные меры по статье 18.1 152-ФЗ
Статья 18.1 перечисляет меры, без которых проверка Роскомнадзора закончится предписанием, даже если утечек не было:
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

- назначение ответственного за организацию обработки персональных данных приказом;
- издание политики в отношении обработки персональных данных и ЛНА по вопросам обработки, в том числе по предотвращению и выявлению нарушений;
- правовые, организационные и технические меры защиты по статье 19;
- внутренний контроль соответствия обработки закону и принятым ЛНА;
- оценка вреда, который может быть причинён субъектам при нарушении закона;
- ознакомление работников, допущенных к обработке, с требованиями закона, политикой и ЛНА.
Политику компания, которая собирает данные через сайт, обязана опубликовать на этом сайте. Для кадровой службы это обычно раздел с вакансиями и формой отклика: если форма есть, а политики на сайте нет, это нарушение само по себе.
Технические меры и оценка соответствия
Технические требования задают статья 19 152-ФЗ, постановление Правительства РФ от 01.11.2012 № 1119 об уровнях защищённости персональных данных в информационных системах и приказ ФСТЭК России от 18.02.2013 № 21 о составе и содержании мер. Уровень защищённости зависит от категории данных, их объёма и типа угроз, и от него — набор обязательных мер. Оценку соответствия требованиям 152-ФЗ проводить обязательно, но способ выбирает оператор: самостоятельно, с оформлением акта оценки соответствия, либо с привлечением лицензиата ФСТЭК, который проводит аттестацию и выдаёт аттестат или замечания.
Полезно знать: лицензия, сертификат и аттестат — разные документы. Лицензию ФСТЭК получает разработчик системы, сертификат выдаётся на конкретную версию продукта, а аттестат — на конкретную информационную систему оператора, то есть на вашу зону ответственности.
Сертифицированные средства защиты обязательны не всегда. Их точно применяют государственные организации и операторы, которым закон предписывает высокие уровни защищённости; остальным нужно разбирать конкретную систему и нормативы, которые на неё распространяются. Если в компании нет собственного подразделения информационной безопасности, разумный порядок такой: пригласить лицензиата ФСТЭК на обследование, чтобы он подтвердил, что аттестация не требуется, и подсказал, как правильно провести самостоятельную оценку. Взгляд со стороны выявляет недостатки, которые своя служба не видит.
Отдельный пункт проверки — поставщики систем, в которых лежат персональные данные. У разработчика должна быть лицензия ФСТЭК на разработку средств защиты информации: любая система, где проверяется хотя бы пароль пользователя, уже реализует функцию безопасности. Если лицензии нет, регулятор может запретить использование продукта, и компания останется без системы. Платформа Добыто КЭДО заявлена как соответствующая 377-ФЗ, статьям 22.1-22.3 ТК РФ и 152-ФЗ; такие заявления любого вендора служба безопасности сверяет с копиями лицензий и сертификатов до подписания договора.
Согласие на обработку персональных данных: образец и обязательные реквизиты
С 1 сентября 2025 года согласие на обработку персональных данных оформляется отдельно от иных документов, которые подтверждает или подписывает субъект: так часть 1 статьи 9 152-ФЗ сформулирована после изменений, внесённых Федеральным законом от 24.06.2025 № 156-ФЗ. Абзац о согласии внутри трудового договора, анкеты кандидата или заявления о приёме больше не работает — нужен самостоятельный документ. Обработка без согласия там, где оно требуется, или с согласием, которое не соответствует закону, — часть 2 статьи 13.11 КоАП, для юридического лица штраф от 300 000 до 700 000 руб.
Письменное согласие по части 4 статьи 9 152-ФЗ содержит:
- фамилию, имя, отчество, адрес субъекта, номер основного документа, удостоверяющего личность, сведения о дате выдачи и выдавшем органе;
- те же данные представителя субъекта и реквизиты доверенности, если согласие даёт представитель;
- наименование или ФИО и адрес оператора;
- цель обработки персональных данных;
- перечень персональных данных, на обработку которых даётся согласие;
- наименование или ФИО и адрес лица, которое обрабатывает данные по поручению оператора, если обработка ему поручена;
- перечень действий с данными и общее описание способов обработки;
- срок действия согласия и способ его отзыва, если иное не установлено федеральным законом;
- подпись субъекта персональных данных.
Чаще всего проверка Роскомнадзора находит три дефекта: одно согласие «на все цели» без перечня, бессрочное согласие без способа отзыва и согласие без указания подрядчика, которому передана обработка, например аутсорсинговой службы безопасности. Для публикации данных работника на сайте или в открытом каталоге нужен отдельный вид — согласие на обработку персональных данных, разрешённых для распространения, по статье 10.1 152-ФЗ. Согласие на проверку службой безопасности тоже оформляется отдельно: без него сбор сведений о кандидате у третьих лиц нарушает пункт 3 статьи 86 ТК РФ.

Электронная форма согласия допустима: часть 4 статьи 9 152-ФЗ приравнивает к письменному согласию электронный документ, подписанный электронной подписью по 63-ФЗ. В сервисе Добыто ПЭП и УНЭП для сотрудников выпускаются бесплатно на всех тарифах, поэтому согласие можно подписать отдельным электронным документом без бумажного оригинала, а на тарифе «Бизнес» подписанные документы хранятся в электронном архиве.
Соберите согласие на обработку персональных данных под свою цель
Проверка кандидатов и сотрудников службой безопасности в рамках закона
Проверка кандидата законна, когда до её начала получено письменное согласие на обработку персональных данных и на получение сведений у третьих лиц. Сам кандидат обычно не видит, когда и как идёт проверка: он подписывает документ, разрешающий её, а дальше служба безопасности работает с данными, которые передал нанимающий руководитель или HR-специалист. Если спорные моменты остаются после онлайн-этапа, кандидата приглашают на личное собеседование для уточнения.

Если проверку ведёт внешний подрядчик, он сам должен быть оператором персональных данных с уведомлением в Роскомнадзоре, а в договоре с ним закрепляется поручение на обработку по части 3 статьи 6 152-ФЗ. Согласие кандидата получает заказчик, подрядчик убеждается, что оно есть, и только после этого работает. Способ передачи данных (защищённая почта, носитель) оговаривается при заключении договора, круг лиц ограничивается заказчиком и исполнителем. После передачи отчёта подрядчик данные у себя не хранит и удаляет их в оговорённый срок.
Что входит в стандартную проверку и что с ней делать дальше
Базовый набор проверки кандидата включает судимость, административные правонарушения, задолженности по налогам и перед банками, исполнительные производства в ФССП, розыск МВД, действительность паспорта и водительского удостоверения, аффилированность кандидата и его родственников с другими бизнесами. Детальный отчёт с ручным анализом источников занимает в среднем около часа на человека. Заключение носит рекомендательный характер: служба безопасности называет найденные стоп-факторы и риски, решение принимает заказчик.

Важный нюанс из практики: автоматизированные сервисы проверки склеивают людей с одинаковыми ФИО и датами. В одном из случаев отчёт показал человеку штрафы на 100 000 руб., которые на деле принадлежали его однофамильцам по всей России: ошибку выдала только фотография чужой машины. Кандидат обычно не узнаёт содержание отчёта, поэтому такая ошибка в кадровом решении остаётся незамеченной.
Мария Ж, HR-эксперт с 13-летним стажем найма персонала: «Автоматический отчёт — сырьё, а не заключение. Совпадение фамилии или ошибка в одной букве превращают чужую судимость или чужой долг в историю вашего кандидата. Прежде чем отказывать, сверьте спорный факт по дате рождения, паспортным данным и региону, а если сомнение осталось — спросите кандидата лично.»
Лайфхак: выезды по адресу кандидата и расспросы соседей избыточны. Характеристику надёжнее запросить у прежних работодателей, а спорный факт из онлайн-проверки уточнить на очном собеседовании.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
После отказа кандидату его данные уничтожаются: по части 4 статьи 21 152-ФЗ на это отводится не более 30 дней с даты достижения цели обработки. Хранить резюме и отчёт дольше можно только при отдельном согласии кандидата на включение в кадровый резерв со сроком хранения.
Образцы согласий и правил обработки персональных данных
Комплект закрывает документальную часть запуска; начните с согласия на обработку персональных данных, затем добавьте согласие на проверку службой безопасности.
| Документ | Скачать |
|---|---|
| Согласие на обработку персональных данных (DOCX) | Скачать |
| Согласие кандидата на проверку службой безопасности (DOCX) | Скачать |
| Правила обработки персональных данных (PDF) | Скачать |
Режим коммерческой тайны: пять мер по статье 10 98-ФЗ
Сведения становятся коммерческой тайной не из-за грифа на папке, а после того, как обладатель принял все меры из части 1 статьи 10 98-ФЗ. По части 2 той же статьи режим считается установленным только после выполнения всех пяти:
- определение перечня информации, составляющей коммерческую тайну;
- ограничение доступа к ней через порядок обращения с информацией и контроль за его соблюдением;
- учёт лиц, получивших доступ, и лиц, которым информация предоставлена или передана;
- регулирование отношений с работниками по трудовым договорам и с контрагентами по гражданско-правовым договорам;
- нанесение на материальные носители и документы грифа «Коммерческая тайна» с указанием обладателя: для юридического лица — полное наименование и место нахождения.
Перечень составляется с оглядкой на статью 5 98-ФЗ: закрыть режимом нельзя сведения о численности и составе работников, системе оплаты труда, условиях и охране труда, показателях травматизма, наличии свободных рабочих мест, задолженности работодателя по зарплате и социальным выплатам, нарушениях законодательства. Попытка засекретить систему оплаты труда не создаёт режима, а в споре с работником оборачивается против работодателя.
Статья 11 98-ФЗ обязывает работодателя ознакомить под подпись каждого работника, которому нужен доступ, с перечнем сведений, с установленным режимом и мерами ответственности за его нарушение, а также создать условия для соблюдения режима. Подпись об ознакомлении — доказательство того, что работник знал о режиме. Когда она есть и режим введён полностью, разглашение даёт основание для увольнения по подпункту «в» пункта 6 части 1 статьи 81 ТК РФ и для полной материальной ответственности по пункту 7 части 1 статьи 243 ТК РФ.
Мария Ж, юрист со стажем более 20 лет: «Регламенты имеют смысл, только если их выполняют. Положение, написанное для папки, в споре не поможет: суд смотрит, как режим работал на деле — кто допущен, где журнал, стоит ли гриф. Пишите в ЛНА конкретный порядок: как передавать, как хранить, как обрабатывать, и проверяйте, что сотрудники ему следуют.»
Внимание: проверка при приёме не закрывает риск утечки. По открытым публикациям в соцсетях посторонний восстанавливает маршруты, круг общения и семью сотрудника и использует это для давления — например, на бухгалтера через его ребёнка, чтобы тот вставил носитель в рабочий компьютер.
Для службы безопасности это означает работу с людьми после найма: объяснить сотрудникам с доступом к чувствительным данным, к кому идти при давлении извне, и заранее закрепить этот канал в положении о режиме.
Электронные подписи и доступы: что делать при увольнении и компрометации ключа
Ключ электронной подписи считается скомпрометированным при любом из событий:
- хищение или утрата носителя;
- передача носителя третьим лицам;
- утрата или компрометация пароля, пин-кода;
- увольнение сотрудников, имевших доступ к ключевой информации;
- подозрение на утечку или искажение информации;
- подмена подписываемого документа вредоносным программным обеспечением на компьютере или мобильном устройстве.
Два пункта почти всегда пропускают. Увольнение человека с доступом к ключу — компрометация независимо от того, сдал ли он токен: если он год подписывал документы ключом директора и знал пин-код, ключ скомпрометирован. Подмена документа вредоносной программой внешне вообще не похожа на инцидент: ключ на месте, пин-код никто не узнавал, а подписан другой документ.
Факт: по части 7 статьи 14 63-ФЗ удостоверяющий центр вносит запись о прекращении действия сертификата в реестр в течение 12 часов, а действие сертификата прекращается с момента внесения записи. До этого документы, подписанные ключом, считаются подписанными его владельцем.
Кейс из практики: ключом руководителя за один день, в разгар выездной налоговой проверки, подали 9 «нулевых» уточнённых деклараций. Компания узнала о них только из требования налогового органа почти через месяц и успела лишь подать корректировки. Полномочия руководителя, чьей подписью подали документы, прекратились через полтора месяца после инцидента: всё это время его сертификат оставался действующим.
Мария Ж, специалист по цифровой подписи и КЭДО: «Единственное юридически значимое действие при компрометации — отзыв сертификата, поэтому он идёт первым, а разбор причин — после. Смена паролей и звонок в банк нужны, но подпись недействительной не делают. Зафиксируйте время, когда вы обнаружили проблему и что стало признаком: обязанность уведомить удостоверяющий центр привязана именно к этому моменту.»
Работник по статье 10 63-ФЗ обязан уведомить удостоверяющий центр о нарушении конфиденциальности ключа в течение не более чем одного рабочего дня со дня, когда узнал о нарушении. Этот срок стоит прописать в ЛНА: если работник о нём не знает, он сообщит, когда сможет. В практике Добыто отзыв подписи стоит в чек-листе увольнения на одном уровне с закрытием доступов к системам: отозвать сертификат сотрудника, отозвать выданные ему машиночитаемые доверенности и выяснить, не знал ли он пин-кодов от чужих ключей. Если увольняется бухгалтер, который два года подписывал отчётность ключом директора, отзывать нужно ключ директора.
Утечка персональных данных: сроки уведомления Роскомнадзора и штрафы 2026 года
При утечке у оператора два жёстких срока по части 3.1 статьи 21 152-ФЗ. В течение 24 часов с момента выявления инцидента Роскомнадзор получает первичное уведомление: что произошло, предполагаемые причины, возможный вред субъектам, принятые меры и контактное лицо. В течение 72 часов — результаты внутреннего расследования и сведения о лицах, чьи действия стали причиной инцидента, если они установлены. Оба уведомления подаются через раздел об инцидентах с персональными данными на портале Роскомнадзора; сам порядок с датами и ответственными лучше утвердить приказом до инцидента, а не собирать в первые сутки.
Штрафы для юридических лиц по статье 13.11 КоАП действуют в редакции Федерального закона от 30.11.2024 № 420-ФЗ, вступившей в силу 30 мая 2025 года:
| Нарушение | Часть ст. 13.11 | Штраф для юрлица |
|---|---|---|
| Обработка в случаях, не предусмотренных законом, или несовместимая с целями сбора | 1 | от 150 000 до 300 000 руб. |
| Обработка без письменного согласия или по согласию, не соответствующему закону | 2 | от 300 000 до 700 000 руб. |
| Неуведомление Роскомнадзора о намерении обрабатывать персональные данные | 10 | от 100 000 до 300 000 руб. |
| Неуведомление Роскомнадзора об инциденте | 11 | от 1 до 3 млн руб. |
| Утечка данных от 1 000 до 10 000 субъектов | 12 | от 3 до 5 млн руб. |
| Утечка данных от 10 000 до 100 000 субъектов | 13 | от 5 до 10 млн руб. |
| Утечка данных более 100 000 субъектов | 14 | от 10 до 15 млн руб. |
| Повторная утечка по частям 12-14 | 15 | от 1 до 3% совокупной выручки, не менее 20 млн и не более 500 млн руб. |
| Утечка специальных категорий персональных данных | 16 | от 10 до 15 млн руб. |
| Утечка биометрических персональных данных | 17 | от 15 до 20 млн руб. |
| Повторная утечка по частям 16-17 | 18 | от 1 до 3% совокупной выручки, не менее 25 млн и не более 500 млн руб. |
Отдельная строка за несвоевременное уведомление об инциденте означает, что скрытая утечка обходится дороже заявленной: к штрафу за саму утечку добавляются от 1 до 3 млн руб. по части 11. Сведения о здоровье работников, которые кадровая служба получает из больничных и медицинских заключений, относятся к специальным категориям, поэтому утечка кадрового архива может пойти не по частям 12-14, а по части 16.
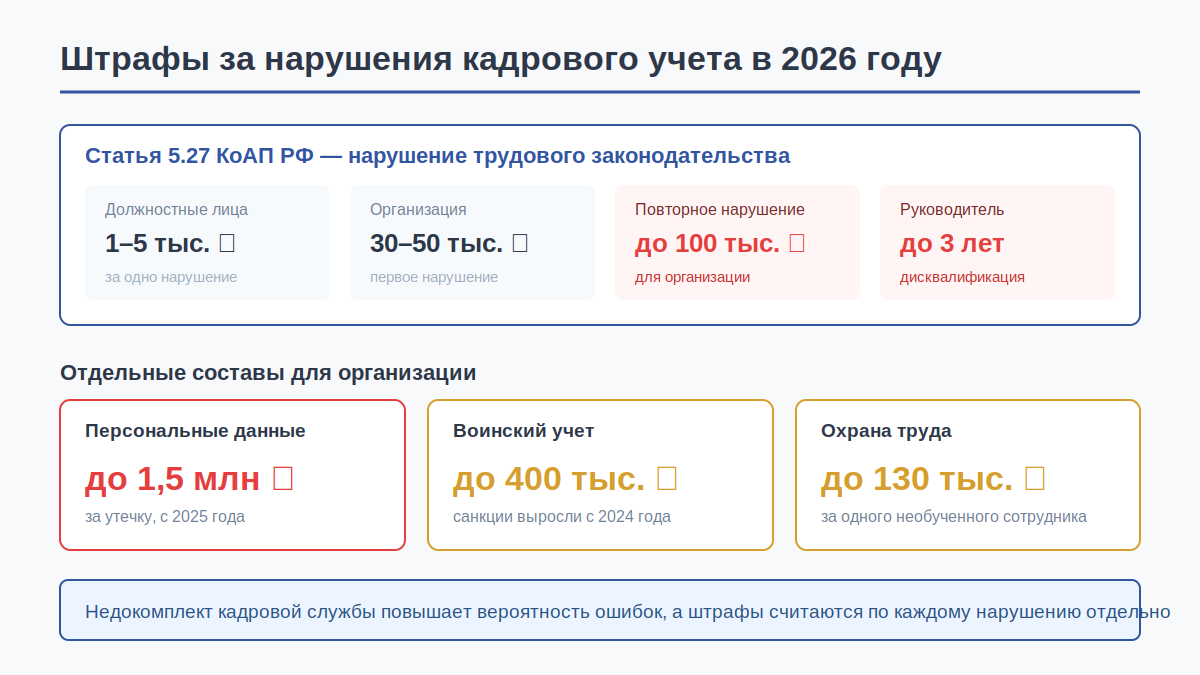
До изменений 2025 года утечка данных миллионов клиентов крупной медицинской лаборатории обошлась компании штрафом в пределах 100 000 руб. Сейчас за утечку более 100 000 субъектов первый штраф начинается с 10 млн руб., а для работников, которые передали базу на сторону, с 11 декабря 2024 года действует статья 272.1 УК РФ о незаконном использовании и передаче компьютерной информации, содержащей персональные данные.
Стоимость КЭДО с электронными подписями сотрудников: тарифы 2026 года
Стоимость зависит от численности сотрудников, нужных видов подписи и требований к инфраструктуре: для выделенного сервера и SLA тариф рассчитывается отдельно.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, кастомные шаблоны, интеграция с 1С, электронный архив | от 50 ₽ за сотрудника / мес, минимальная оплата 50 сотрудников за 30 000 ₽ в год | подключение за 5 минут |
| Тариф «Корпорация»: всё из тарифа «Бизнес», выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | по запросу |
| Модуль для 1С:ЗУП с автоматической синхронизацией документов | входит в тариф «Бизнес» | установка и настройка за один день |
| Выпуск ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | по запросу |
| УКЭП через партнёров — удостоверяющие центры | по запросу | по запросу |
Итоговая сумма складывается из численности и набора функций: для службы безопасности обычно важны УКЭП, электронный архив и интеграция с 1С, которые начинаются с тарифа «Бизнес». Актуальные условия и состав каждого тарифа опубликованы на странице тарифов Добыто КЭДО; при повышении тарифа разница пересчитывается пропорционально оставшемуся периоду.
Выводы
Службе безопасности выгоднее начинать с описи информации и цены рисков, а не с покупки средств защиты. Требования по персональным данным обязательны для любого работодателя: уведомление надзора, ответственный, политика, согласия отдельными документами и готовый порядок действий на первые 24 и 72 часа после утечки. Коммерческая тайна защищена законом только тогда, когда все пять мер режима выполнены и работники ознакомлены под подпись, а ключи электронной подписи отзываются при каждом увольнении человека с доступом.
Часть этой работы Добыто закрывает в кадровом контуре: согласия, ознакомления с ЛНА и кадровые документы сотрудники подписывают собственной электронной подписью, выпущенной в рамках тарифа, без передачи чужих ключей.
Частые вопросы
Нужно ли согласие работника на обработку персональных данных для ведения кадрового учёта?
Для обработки, которая нужна для исполнения трудового договора и обязанностей работодателя по ТК РФ и налоговому законодательству, согласие не требуется: основания дают пункты 2 и 5 части 1 статьи 6 152-ФЗ. Согласие нужно, когда работодатель выходит за эти рамки: передаёт данные третьим лицам в случаях, не предусмотренных законом (статья 88 ТК РФ), получает сведения о работнике у третьих лиц (пункт 3 статьи 86 ТК РФ) или публикует данные на сайте (статья 10.1 152-ФЗ).
Что делать, если работник отозвал согласие на обработку персональных данных?
По части 2 статьи 9 152-ФЗ оператор вправе продолжить обработку без согласия, если есть основания из пунктов 2-11 части 1 статьи 6, например исполнение трудового договора. Данные, для которых других оснований нет, прекращают обрабатывать и уничтожают в срок не более 30 дней с даты поступления отзыва по части 5 статьи 21 152-ФЗ. Кадровые документы, которые организация хранит по законодательству об архивном деле, остаются в архиве до истечения установленного срока хранения.
Можно ли включить зарплату сотрудников в перечень коммерческой тайны?
Систему оплаты труда включить нельзя: пункт 5 статьи 5 98-ФЗ прямо запрещает закрывать режимом сведения о системе оплаты труда, численности и составе работников. Размер зарплаты конкретного работника — его персональные данные, и они защищаются по 152-ФЗ: передавать их третьим лицам без согласия работника или основания в законе нельзя.
Кто отвечает, если сотрудник передал свой ключ электронной подписи коллеге?
Электронная подпись юридически приравнена к собственноручной, поэтому всё подписанное ключом считается подписанным его владельцем, даже если фактически подписывал коллега. Статья 10 63-ФЗ обязывает владельца обеспечивать конфиденциальность ключа и не допускать его использования без своего согласия, а передача носителя третьим лицам сама по себе считается компрометацией. Запрет на передачу ключа и пин-кода закрепляют в ЛНА и трудовом договоре и разъясняют на инструктаже.
Кто отвечает перед работником, если обработку персональных данных поручили подрядчику?
По части 5 статьи 6 152-ФЗ ответственность перед субъектом персональных данных несёт оператор, то есть работодатель, даже если нарушение допустил исполнитель по поручению. Исполнитель отвечает перед оператором. В поручении по части 3 статьи 6 указывают перечень действий с данными, цели обработки, обязанность соблюдать конфиденциальность и требования к защите по статье 19 152-ФЗ.
Нужно ли проводить оценку вреда субъектам персональных данных и как её оформить?
Да, оценка вреда входит в обязательные меры по пункту 5 части 1 статьи 18.1 152-ФЗ. Порядок утверждён приказом Роскомнадзора от 27.10.2022 № 178: оператор определяет степень вреда (высокая, средняя, низкая) для каждого вида обработки и оформляет результат актом оценки вреда. Акт пересматривают при изменении целей, состава данных или способов обработки.
