
Обработка персональных данных в информационной системе компании законна при трёх условиях одновременно: есть основание из статьи 6 152-ФЗ, издан комплект локальных актов и назначен ответственный по статье 22.1, а сама система настроена под уровень защищённости из постановления Правительства № 1119. Для кадрового учёта собственных работников отдельное согласие чаще всего не требуется: основание — исполнение трудового договора. Согласие становится обязательным там, где данные уходят за периметр компании: оператору КЭДО, удостоверяющему центру, владельцу серверов, службе безопасности при проверке кандидата. Отсюда главное различие. Обрабатываете данные внутри своего контура — работаете по трудовому договору и ЛНА. Передали внешнему сервису — собираете письменные согласия по статье 88 ТК РФ и оформляете поручение на обработку по части 3 статьи 6 152-ФЗ.
Разберём, какое основание закрывает каждую операцию кадровой службы, какие семь документов Роскомнадзор запрашивает первыми и что настраивается в самой системе: роли, журналы событий, сроки хранения, порядок уничтожения. Покажем три ошибки в бланке согласия, из-за которых оно с 1 сентября 2025 года считается неполученным, и разведём два режима, которые в кадровой системе постоянно путают: персональные данные и коммерческую тайну. Пошаговая инструкция по настройке, таблица штрафов по статье 13.11 КоАП с оборотными санкциями, образцы кадровых документов для скачивания и тарифы на 2026 год — во второй половине статьи.
Что в кадровой системе подпадает под 152-ФЗ
Оператор персональных данных — любая организация, которая определяет цели и состав обработки. Как только компания приняла на работу первого человека, она стала оператором: статуса, численности или отрасли для этого не требуется. Информационная система персональных данных (ИСПДн) — это совокупность баз данных и средств их обработки, то есть ваша 1С:ЗУП, система КЭДО, ATS для подбора, зарплатный проект и таблица с табелем на сетевом диске. Обработкой считается любое действие с данными, включая хранение и просмотр: отдельная операция для этого не нужна.
Состав данных в кадровой системе неоднороден, и от категории зависит режим. Фамилия, паспорт, адрес, стаж, должность и оклад — иные персональные данные. Сведения о состоянии здоровья, справки, заключения по итогам медосмотра относятся к специальным категориям по статье 10 152-ФЗ и допускаются в объёме, необходимом для решения вопроса о возможности выполнения трудовых обязанностей. Фотография в личном деле и биометрический шаблон для пропускной системы — разные вещи: первое обычно иные данные, второе биометрия со своим режимом по статье 11.
Статья 86 ТК РФ добавляет два ограничения, которых нет в 152-ФЗ. Все персональные данные работника работодатель получает у него самого; если сведения берутся у третьей стороны, требуется письменное согласие работника. И работодатель не вправе получать и обрабатывать сведения о политических, религиозных убеждениях и частной жизни. Проверьте по своей анкете кандидата: графы про вероисповедание, членство в партиях и семейное положение родственников появляются в шаблонах регулярно и держатся там годами.

Основания обработки: где согласие обязательно, а где избыточно
Согласие — лишь одно из оснований статьи 6 152-ФЗ, и для кадровой службы оно далеко не главное. Оформление приёма, приказы, отпуска, расчёт зарплаты и ведение личных дел закрываются исполнением трудового договора, стороной которого выступает работник. Сдача отчётности в СФР и ФНС закрывается обязанностью, возложенной на работодателя законом. Требовать согласие там, где оно не нужно, вредно: работник его отзовёт, а вы останетесь с обработкой, которую сами объявили согласованной.
| Операция в информационной системе | Основание | Отдельное согласие |
|---|---|---|
| Приём, приказы, отпуска, табель, расчёт зарплаты | Исполнение трудового договора, пункт 5 части 1 статьи 6 152-ФЗ, глава 14 ТК РФ | Не требуется |
| Сдача ЕФС-1 и отчётности в СФР и ФНС | Обязанность, возложенная законом, пункт 2 части 1 статьи 6 152-ФЗ | Не требуется |
| Передача данных оператору КЭДО, удостоверяющему центру, владельцу серверов | Поручение на обработку, часть 3 статьи 6 152-ФЗ; передача третьей стороне, статья 88 ТК РФ | Требуется, в письменной форме |
| Получение сведений о кандидате у третьих лиц и по открытым базам | Согласие субъекта, пункт 1 части 1 статьи 6 152-ФЗ, часть 3 статьи 86 ТК РФ | Требуется, в письменной форме |
| Публикация фото и ФИО работника на сайте и в соцсетях компании | Согласие на распространение, статья 10.1 152-ФЗ | Требуется, отдельное от согласия на обработку |
| Хранение справок и заключений о состоянии здоровья | Специальная категория, статья 10 152-ФЗ, в объёме вопроса о возможности выполнения трудовых обязанностей | Требуется за пределами этого объёма |
Из таблицы видно, где проходит граница ответственности. Всё, что остаётся внутри компании и вытекает из трудовых отношений, работает без согласия. Всё, что пересекает границу организации, требует письменного документа от работника, и переоформить его задним числом нельзя.

Мария Ж, юрист со стажем более 20 лет: «Вопрос, который я советую задавать вендору прямо: перечислите всех, кто получит доступ к данным. Не формулировку про защищённое хранение, а список лиц. Обычно там не одна компания, а три: сам провайдер сервиса, владелец инфраструктуры и удостоверяющий центр. Сверьте этот список с текстом согласия, которое подписывают ваши работники: если в согласии названы не все, передача каждому непоименованному получателю остаётся без основания.»
Факт: при выборе облачного сервиса КЭДО кадровые документы передаются провайдеру, при аренде серверов — ещё и владельцу инфраструктуры, при выпуске подписей — удостоверяющему центру. Каждый такой получатель должен быть назван в согласии работника на передачу данных третьим лицам.
Согласие на обработку персональных данных: требования к бланку с 1 сентября 2025 года
С 1 сентября 2025 года согласие оформляется отдельным документом. Включать его в текст трудового договора, анкеты, оферты, пользовательского соглашения или политики конфиденциальности нельзя. Если согласие вшито в другой документ, оно считается неполученным, а обработка, которая на нём держалась, — несогласованной.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

Часть 4 статьи 9 152-ФЗ задаёт обязательный состав сведений: ФИО, адрес и реквизиты документа, удостоверяющего личность субъекта; данные представителя, если согласие подписывает он; наименование и адрес оператора; цель обработки; перечень персональных данных; наименование и адрес лица, которое обрабатывает данные по поручению оператора; перечень действий с данными; срок действия согласия и порядок его отзыва. Само согласие должно быть конкретным, предметным, информированным, сознательным и однозначным.
Три ошибки, которые встречаются в бланках чаще всего. Первая — цель формулируется как «в целях, предусмотренных законодательством»: это не конкретная цель, и такое согласие не работает. Вторая — перечень данных заменяется формулировкой «персональные данные работника» без расшифровки. Третья — лицо, обрабатывающее данные по поручению, не названо вовсе, хотя компания уже передала кадровый массив в облачный сервис. Проверьте свой бланк по этим трём пунктам до того, как его подпишет вся компания: переподписывать согласия у 500 человек дороже, чем переделать шаблон.
Образцы согласий, положений и приказов по обработке данных
Комплект собран под настройку кадровой информационной системы; начинайте с согласия на обработку, дальше идут акты, которые на него ссылаются.
| Документ | Скачать |
|---|---|
| Согласие на обработку персональных данных | Скачать |
| Правила обработки персональных данных | Скачать |
| Положение о ведении КЭДО | Скачать |
| Приказ: ответственный за КЭДО и делегирование права подписи | Скачать |
| Матрица прав и ролей КЭДО в 1С:ЗУП | Скачать |
| Чек-лист настройки КЭДО в 1С:ЗУП | Скачать |
Внимание: увольнение сотрудника, имевшего доступ к ключевой информации, само по себе считается компрометацией ключа, даже если носитель сдан и ничего не пропало. Отзыв сертификата — единственное действие, которое юридически прекращает подпись, и действие сертификата прекращается не в момент вашего обращения, а в момент внесения записи в реестр удостоверяющего центра.
Семь документов, которые Роскомнадзор запрашивает первыми
Проверка начинается не с серверов, а с папки локальных актов. Комплект для работодателя, который ведёт кадровый учёт в информационной системе, выглядит так.
- Политика в отношении обработки персональных данных. Часть 2 статьи 18.1 152-ФЗ обязывает опубликовать её или обеспечить к ней неограниченный доступ. Для компании с сайтом это означает страницу, доступную без авторизации.
- Положение об обработке и защите персональных данных работников. Статья 87 ТК РФ прямо относит порядок хранения и использования данных работников к локальному нормативному акту работодателя.
- Приказ о назначении ответственного за организацию обработки персональных данных. Статья 22.1 152-ФЗ. Ответственный — конкретное физическое лицо, а не подразделение.
- Приказ об утверждении перечня лиц, допущенных к обработке, и матрица ролей в системе. Перечень на бумаге и права в системе должны совпадать пофамильно.
- Акт определения уровня защищённости ИСПДн и модель угроз. Постановление Правительства от 01.11.2012 № 1119 устанавливает четыре уровня; конкретный определяется категорией данных, типом актуальных угроз, тем, чьи это данные, и числом субъектов с порогом 100 000.
- Порядок рассмотрения запросов субъектов и порядок уничтожения данных. Работник вправе получить сведения об обработке, а по достижении цели данные уничтожаются в срок не более 30 дней.
- Подписанные согласия и обязательства о неразглашении. Согласия — от работников и кандидатов, обязательства — от всех, кто имеет доступ к массиву.
В практике Добыто на этом списке компании спотыкаются дважды: политика есть, но лежит в кадровой папке, а не в открытом доступе, и ответственный назначен приказом двухлетней давности на человека, который уже уволился.
Полезно знать: доступ ко всему кадровому массиву у всей кадровой службы целиком — типовая ситуация и типовое нарушение. Разграничение доступа нужно не только архиву, но и рабочей системе: специалист, ведущий одно подразделение, не должен видеть личные дела другого.
Настройка информационной системы: роли, журналы, хранение, уничтожение
Техническая часть закрывается двумя документами. Постановление № 1119 задаёт уровень защищённости и требования к режиму, приказ ФСТЭК России от 18.02.2013 № 21 — состав и содержание организационных и технических мер. Обязательна оценка соответствия принятых мер, и она может быть выполнена двумя способами: самостоятельно, с оформлением акта оценки соответствия требованиям, либо с привлечением лицензиата ФСТЭК — тогда процедура называется аттестацией и заканчивается аттестатом либо замечаниями.
Часть 5 статьи 18 152-ФЗ добавляет требование, о котором вспоминают поздно: при сборе данных граждан России запись, систематизация, накопление и хранение ведутся в базах, находящихся на территории Российской Федерации. Спросите у провайдера не про «российское облако», а про адрес центра обработки данных и юрисдикцию владельца инфраструктуры.
Мы закладываем пилотную группу перед раскаткой на всю компанию и на ней же проверяем права доступа: роли, выданные по умолчанию, видно именно тогда, когда в системе появляются реальные личные дела, а не тестовые записи.
Как настроить кадровую информационную систему под 152-ФЗ: пошаговая инструкция
- Шаг 1. Составьте перечень информационных систем, где есть данные работников и кандидатов. В список попадают 1С:ЗУП, КЭДО, ATS, СКУД, корпоративный портал и файловые хранилища с табелями.
- Шаг 2. По каждой системе выпишите категории данных, число субъектов и цель обработки. Это исходные данные для определения уровня защищённости по постановлению № 1119.
- Шаг 3. Составьте модель угроз и оформите акт определения уровня защищённости. Меры по приказу ФСТЭК № 21 выбираются под этот уровень, а не по общему списку из интернета.
- Шаг 4. Настройте роли и права так, чтобы объём видимых данных совпадал с должностными обязанностями. Матрица ролей сверяется с приказом о допущенных лицах пофамильно.
- Шаг 5. Включите журнал регистрации событий: вход, просмотр, выгрузка, изменение, удаление. Без него вы не подтвердите уничтожение данных и не разберёте инцидент.
- Шаг 6. Задайте сроки хранения по каждому виду документа и правило автоматического выхода записи из активной обработки по достижении срока.
- Шаг 7. Опишите порядок уничтожения. При автоматизированной обработке подтверждением служат акт об уничтожении персональных данных и выгрузка из журнала регистрации событий в ИСПДн; оба документа хранятся 3 года с момента уничтожения.
- Шаг 8. Проверьте выгрузку. Система должна отдавать комплект целиком: сам документ, отдельный файл подписи и машиночитаемую доверенность, если подписано по ней.
Важный нюанс из практики: Минтруд задаёт единые требования к составу и форматам кадровых электронных документов, и комплект хранения состоит не из одного файла. Документ, отдельный файл усиленной электронной подписи и машиночитаемая доверенность при подписании по доверенности — три сущности, которые система обязана уметь не только хранить, но и выгружать. При проверке, в споре или при смене оператора вам понадобятся файлы, а не картинка на экране.

Мария Ж, соучредитель сервиса КЭДО Добыто: «Кадровые документы содержат сведения о семье, здоровье и доходах, поэтому шифрование и разграничение доступа мы настраиваем до того, как в систему попадёт первый работник. Доступ к трудовому договору разумно оставить двоим: специалисту по кадрам, который его ведёт, и самому работнику. Откройте у себя карточку случайного сотрудника из чужого подразделения под учётной записью кадровика: если она открылась, права настроены по умолчанию, а не под ваши процессы.»
Передача данных провайдеру: поручение на обработку и его границы
Когда компания передаёт кадровый массив в облачный сервис, провайдер становится не вторым оператором, а лицом, обрабатывающим данные по поручению. Часть 3 статьи 6 152-ФЗ требует, чтобы поручение оформлялось договором и содержало перечень действий, цели обработки и обязанность соблюдать конфиденциальность и требования безопасности. Согласие субъекта на такую передачу собирает оператор, то есть работодатель, а не сервис.
Практическая развилка появляется в момент регистрации работников в системе. Если человек регистрируется сам и напрямую принимает пользовательское соглашение сервиса, работодатель в этой части передачу не организует. Если регистрация массовая и идёт через интеграцию с учётной системой, данные передаёт работодатель — и урегулировать это нужно между работодателем и работником, а не между работником и сервисом. Посмотрите, каким способом заводились учётные записи у вас: при интеграции с 1С это почти всегда второй сценарий.
В практике Добыто поручение на обработку и перечень получателей мы согласуем до старта проекта, а не после подписания договора. Это единственный момент, когда текст согласия ещё можно поправить без переподписания у всего штата.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Лайфхак: до подписания договора запросите у вендора шесть вещей: где физически хранятся данные, полный перечень лиц с доступом, поддерживаемые виды подписи с обеих сторон, формат выгрузки комплекта документа, наличие разграничения доступа по ролям и журнала обращений, а также что происходит с архивом при расторжении договора и в каком виде отдаются документы.
Когда облачный сервис не подходит
Облако закрывает задачу не всегда, и честнее знать это до внедрения. Размещение в контуре компании стоит выбирать, если внутренние требования запрещают передачу кадровых данных и коммерческой тайны за периметр; если у вас есть обязанность использовать сертифицированные средства защиты — это относится к государственным организациям и к системам, где по закону требуются высокие уровни защищённости; если служба информационной безопасности не согласует передачу данных трём внешним лицам сразу. Обратная ситуация тоже встречается: компания без собственной службы безопасности и без выделенного администратора защитит данные в облаке лучше, чем на сервере в серверной, к которой есть ключ у половины IT-отдела.
Отдельный сценарий — иностранные работники. Гражданин другой страны, работающий в России по трудовому договору, регистрируется и подписывает документы на общих основаниях. Человек, работающий из-за рубежа по гражданско-правовому договору, под нормы о кадровом документообороте не подпадает, но признаки трудовых отношений от места нахождения исполнителя не исчезают, и риск переквалификации остаётся.
Уведомление Роскомнадзора и действия при утечке
Уведомление о намерении осуществлять обработку персональных данных подаётся до начала обработки, часть 1 статьи 22 152-ФЗ. Исключения по численности нет: компания с тремя работниками обязана уведомить так же, как холдинг. Подать можно на бумаге в территориальный орган либо электронным документом, подписанным квалифицированной электронной подписью, через форму уведомления об обработке персональных данных на портале Роскомнадзора, где указан и актуальный состав сведений. О прекращении обработки уведомляют в течение 10 рабочих дней с момента наступления события.
При инциденте действует двухэтапный порядок по части 3.1 статьи 21 152-ФЗ. В течение 24 часов с момента выявления оператор уведомляет Роскомнадзор о факте неправомерной передачи данных. В течение 72 часов направляет сведения о результатах внутреннего расследования и о лицах, чьи действия стали причиной инцидента. Сроки считаются от выявления, а не от установления виновных, поэтому первое уведомление подаётся раньше, чем у вас появится полная картина.
Кейс из практики: в трудовом споре работодатель проиграл восстановление работника, уволенного по заявлению, поданному через кадровую систему. Положение о КЭДО было, перечень документов утверждён, согласие получено, подпись технически исправна. Кассация вернула дело, потому что в материалах не оказалось сведений о порядке идентификации, и при новом рассмотрении работник выиграл: подпись выдали ему в день подписания заявления, а фактически в системе работал другой человек. Собственная информационная система работодателя зафиксировала и то, и другое.
Мария Ж, судебный эксперт по трудовому праву: «Установить, что заявление сформировано в системе от имени работника, для победы в споре недостаточно. Суд отдельно смотрит, был ли у работодателя порядок идентификации и зафиксирован ли он. Если в вашем локальном акте порядок идентификации не описан, спор вы проиграете при технически исправной подписи — откройте акт и проверьте, есть ли там этот раздел.»
Персональные данные и коммерческая тайна: два режима в одной системе
В кадровой системе живут два разных правовых режима, и их регулярно смешивают. Персональные данные защищаются по 152-ФЗ в интересах работника, режим возникает автоматически с момента обработки, а контроль ведёт Роскомнадзор. Коммерческая тайна защищается по 98-ФЗ в интересах компании, режим не возникает сам: он появляется только после того, как утверждён перечень сведений, ограничен доступ, нанесён гриф и ведётся учёт лиц, получивших доступ.
Практическое следствие такое. Размер оклада конкретного работника — его персональные данные, и передавать их третьим лицам без письменного согласия нельзя независимо от того, объявили вы зарплаты коммерческой тайной или нет. А система мотивации, структура фонда оплаты труда и штатное расписание могут быть отнесены к коммерческой тайне, но защищать их одним лишь запретом в трудовом договоре бессмысленно: без утверждённого перечня и учёта доступа режим не считается установленным. Настраивая права в системе, разводите эти два контура: доступ к персональным данным ограничивается по подразделениям, доступ к охраняемым сведениям — по перечню и грифу.
Цена ошибки: штрафы по статье 13.11 КоАП и статья 272.1 УК РФ
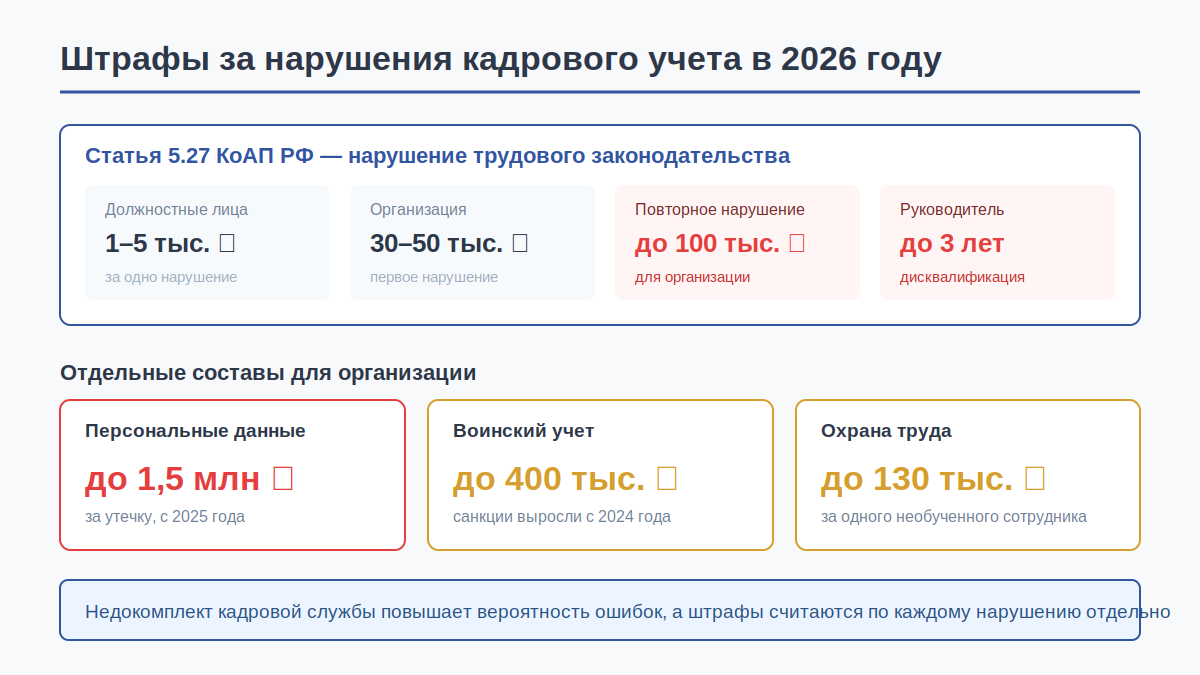
После поправок в статью 13.11 КоАП РФ размеры выросли в несколько раз, а за утечки появились оборотные санкции. Составы самостоятельные и суммируются: отсутствующая политика, неподанное уведомление и обработка без согласия дадут три отдельных штрафа, а не один.
| Нарушение | Должностное лицо | Организация |
|---|---|---|
| Обработка без согласия в письменной форме, когда оно обязательно (часть 2) | 100 000-300 000 руб. | 300 000-700 000 руб. |
| Политика обработки не опубликована и доступ к ней не обеспечен (часть 3) | 6 000-12 000 руб. | 30 000-60 000 руб. |
| Не подано уведомление о начале обработки (часть 10) | 30 000-50 000 руб. | 100 000-300 000 руб. |
| Роскомнадзор не уведомлён об инциденте в 24 часа (часть 11) | 400 000-800 000 руб. | 1-3 млн руб. |
| Утечка данных от 1 000 до 10 000 субъектов (часть 12) | — | 3-5 млн руб. |
| Утечка данных от 10 000 до 100 000 субъектов (часть 13) | — | 5-10 млн руб. |
| Утечка данных более 100 000 субъектов (часть 14) | — | 10-15 млн руб. |
| Повторная утечка (часть 15) | — | 1-3% годовой выручки, не менее 20 млн и не более 500 млн руб. |
Отдельно работает статья 272.1 УК РФ, действующая с 11 декабря 2024 года. Незаконные использование, передача, сбор и хранение компьютерной информации с персональными данными, полученными незаконным путём, наказываются штрафом до 300 000 руб. либо лишением свободы на срок до четырёх лет. Если речь о данных несовершеннолетних, специальных категориях или биометрии, штраф доходит до 700 000 руб. За трансграничную передачу такой информации предусмотрено лишение свободы на срок до восьми лет со штрафом до 2 млн руб. Это состав не про компанию, а про конкретного человека, который выгрузил базу.
Мария Ж, специалист по цифровой подписи и КЭДО: «Мы вписываем отзыв электронной подписи в чек-лист увольнения на тот же уровень, что и закрытие доступов к системам, и добавляем к нему третий пункт, о котором забывают: проверить, не знал ли увольняющийся пин-кодов от чужих ключей. Если уходит бухгалтер, который два года подписывал отчётность ключом директора, отзывать нужно ключ директора. Сверьте журнал выданных ключей с актуальным составом сотрудников — обычно расхождение находится с первого раза.»
Стоимость подключения КЭДО с настройкой обработки персональных данных
Итоговая сумма зависит от численности, набора видов электронной подписи и того, нужна ли интеграция с учётной системой и выделенный контур.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны, email-поддержка | от 30 ₽ за сотрудника в месяц | подключение за 5 минут |
| Тариф «Бизнес»: без ограничения по численности, ПЭП, УНЭП и УКЭП, кастомные шаблоны, электронный архив | от 50 ₽ за сотрудника в месяц | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» (50 сотрудников) | 30 000 ₽ в год | рассчитывается индивидуально |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, персональный менеджер, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Электронные подписи ПЭП и УНЭП для сотрудников | входят в тариф | по мере регистрации |
| Модуль интеграции с 1С:ЗУП | входит в тариф «Бизнес» | установка и настройка за 1 день |
Стоимость считается по фактической численности подключённых сотрудников, поэтому при сезонных колебаниях штата сумма меняется. Состав функций по каждому тарифу, включая электронный архив и требования к выделенному контуру, приведён на странице тарифов ДОБЫТО КЭДО.
Платформа соответствует требованиям 377-ФЗ, статей 22.1-22.3 Трудового кодекса РФ и 152-ФЗ о персональных данных. Локальные акты по обработке данных, перечень лиц с доступом и настройку ролей компания утверждает у себя: сервис закрывает техническую часть, но оператором персональных данных работников остаётся работодатель.
Выводы
Законность обработки в кадровой системе держится на трёх опорах: верно выбранное основание для каждой операции, комплект локальных актов с назначенным ответственным и техническая настройка под определённый актом уровень защищённости. Согласие нужно не везде, а там, где данные покидают компанию, и с 1 сентября 2025 года оно оформляется отдельным документом с конкретной целью и полным перечнем данных. Уведомление в Роскомнадзор подаётся до начала обработки независимо от численности, а при инциденте счёт идёт на 24 и 72 часа. Самые дорогие ошибки лежат не в технике, а в организации: неопубликованная политика, неактуальный приказ об ответственном, права в системе, выданные по умолчанию.
Мы в Добыто проходим этот путь вместе с кадровой службой: разводим во времени выдачу подписей и первые кадровые действия, начинаем с пилотной группы, сверяем матрицу ролей с приказом о допущенных лицах и проверяем, что комплект документа выгружается целиком. Это снимает основную часть ошибок настройки до того, как в системе окажется весь штат.
Частые вопросы
Нужно ли уведомлять Роскомнадзор, если в компании пять сотрудников и обрабатываются только их данные?
Да. Освобождения по численности в статье 22 152-ФЗ нет, а основание «обработка в соответствии с трудовым законодательством» из перечня исключений убрано. Уведомление подаётся до начала обработки, за его отсутствие предусмотрен штраф по части 10 статьи 13.11 КоАП РФ: 30 000-50 000 руб. на должностное лицо и 100 000-300 000 руб. на организацию.
Можно ли хранить сканы паспортов работников в кадровой системе?
Объём и характер данных должны соответствовать целям обработки, это часть 5 статьи 5 152-ФЗ. Трудовой кодекс требует предъявить паспорт при приёме, но не требует снимать и хранить копию. Если копия нужна для конкретной цели, определите эту цель и срок хранения в локальном акте и получите согласие. Если цели нет, сканы из системы удаляются с оформлением акта об уничтожении.
Что делать, если работник отозвал согласие на обработку?
Сначала проверьте, на чём держалась обработка. Если основанием было исполнение трудового договора или обязанность по закону, отзыв согласия её не прекращает, и кадровый учёт продолжается. Если единственным основанием было согласие — например, для публикации фото на сайте или проверки по внешним источникам, — обработка прекращается, а данные уничтожаются в срок не более 30 дней.
Нужно ли согласие работников на передачу данных в бухгалтерский аутсорсинг?
Да. Аутсорсер обрабатывает данные по поручению по части 3 статьи 6 152-ФЗ, поручение оформляется договором с перечнем действий и обязанностью соблюдать конфиденциальность. Одновременно это передача третьей стороне по статье 88 ТК РФ, а она допускается с письменного согласия работника. Аутсорсер должен быть назван в согласии по наименованию и адресу.
Сколько хранить подписанные согласия на обработку персональных данных?
По перечню, утверждённому приказом Росархива от 20.12.2019 № 236, согласие хранится 3 года со дня истечения срока его действия или отзыва. Если согласия подшиты в личные дела, они хранятся вместе с делом, а это 50 лет для документов, законченных делопроизводством после 2003 года. Акт об уничтожении и выгрузка из журнала событий хранятся 3 года с момента уничтожения.
Обязателен ли аттестат ФСТЭК для кадровой информационной системы?
Универсального требования нет, но оценка соответствия принятых мер обязательна. Провести её можно двумя способами: самостоятельно, оформив акт оценки соответствия требованиям, либо с привлечением лицензиата ФСТЭК — тогда процедура называется аттестацией. Сертифицированные средства защиты точно нужны государственным организациям и тем, у кого по закону требуются высокие уровни защищённости; остальным ответ даёт обследование конкретной системы.
Можно ли разместить кадровую систему на зарубежном сервере?
Нет, если речь о данных граждан России. Часть 5 статьи 18 152-ФЗ требует, чтобы запись, систематизация, накопление, хранение, уточнение и извлечение велись в базах данных на территории Российской Федерации. Формулировка провайдера про российское облако ничего не подтверждает: спрашивайте адрес центра обработки данных и юрисдикцию владельца инфраструктуры.
