
Обработка персональных данных в организации держится на двух разных ответственных, и путать их нельзя. Ответственного за организацию обработки назначает каждое юридическое лицо: это требование статьи 22.1 152-ФЗ, указания он получает непосредственно от исполнительного органа и подотчётен ему. Ответственного за обеспечение безопасности персональных данных в информационной системе назначают отдельным приказом, такое требование появляется начиная с третьего уровня защищённости по постановлению Правительства № 1119. Минимальный комплект документов оператора: приказ о назначении ответственного, политика обработки, положение об обработке данных работников и приказ об утверждении перечней должностей и информационных систем. Первая роль юридическая, её обычно закрывает юрист или руководитель кадровой службы. Вторая техническая, она уходит в ИТ или информационную безопасность.
Разберём, кого назначать каждым приказом и какие формулировки оставляют ответственного без реальных полномочий. Покажем обязательный комплект локальных актов, порядок уведомления Роскомнадзора и сроки 24 и 72 часа при инциденте. Отдельно посмотрим основания, при которых согласие работника не требуется, и ошибки, из-за которых компания собирает избыточные данные. Актуальные размеры штрафов по статье 13.11 КоАП, стоимость подключения на 2026 год и ответы на частые вопросы — во второй половине статьи.
Кто отвечает за персональные данные в организации
Оператором персональных данных выступает сама организация, а не конкретный сотрудник. Штраф по статье 13.11 КоАП выписывают на юридическое лицо, и параллельно на должностное лицо, которое допустило нарушение. Внутри компании ответственность распределяется между четырьмя разными позициями, и каждая оформляется своим документом.
Путаница начинается там, где одним приказом назначают одного человека сразу на всё. Системный администратор, назначенный ответственным за организацию обработки, не сможет выполнить обязанность из части 4 статьи 22.1: организовать внутренний контроль за тем, как кадровая служба и бухгалтерия соблюдают закон. У него нет ни полномочий, ни доступа к процедурам. Обратная ситуация тоже встречается: кадровика делают ответственным за безопасность в информационной системе, а он не управляет ни правами доступа, ни средствами защиты.
| Роль | Основание | Кого назначают на практике | Чем оформляется |
|---|---|---|---|
| Оператор персональных данных | статья 3 152-ФЗ | организация целиком, назначать некого | отвечает перед работником и надзором |
| Ответственный за организацию обработки | статья 22.1, пункт 1 части 1 статьи 18.1 152-ФЗ | юрист, руководитель кадровой службы, специалист по КДП | приказ о назначении и должностная инструкция |
| Ответственный за безопасность данных в информационной системе | постановление Правительства РФ от 01.11.2012 № 1119, с третьего уровня защищённости | системный администратор, специалист по информационной безопасности | отдельный приказ |
| Работники, допущенные к обработке | статья 87 ТК РФ, пункт 2 части 1 статьи 18.1 152-ФЗ | конкретные должности из утверждённого перечня | приказ об утверждении перечня, обязательство о неразглашении |
| Лицо, которому поручена обработка | часть 3 статьи 6 152-ФЗ | провайдер КЭДО, кадровый аутсорсинг, удостоверяющий центр | договор поручения, перед работником отвечает оператор |
Последняя строка таблицы закрывает частый вопрос про облачные сервисы: передача обработки подрядчику не переносит на него ответственность перед работником. Отвечает оператор, а подрядчик отвечает уже перед оператором по договору.
Ответственный за организацию обработки: кого назначать и что он обязан делать
Часть 1 статьи 22.1 152-ФЗ обязывает назначить такое лицо каждого оператора, который является юридическим лицом. Ограничений по численности, отрасли и объёму данных в норме нет: требование одинаково работает и для компании на 12 человек, и для сети на 8000 сотрудников. Индивидуальный предприниматель под эту норму не подпадает, он организует обработку сам.
Часть 2 статьи 22.1 задаёт конструкцию подчинения: ответственный получает указания непосредственно от исполнительного органа организации и подотчётен ему. На практике это означает, что специалист по кадрам, назначенный ответственным, по вопросам персональных данных выходит напрямую на генерального директора, минуя своего линейного руководителя. Если этого в приказе не написать, роль превращается в формальность: человек не может ни остановить сомнительную выгрузку данных, ни потребовать объяснений от смежного подразделения.
Обязанности перечислены в части 4 статьи 22.1. Ответственный организует внутренний контроль за соблюдением закона работниками оператора, доводит до работников положения законодательства о персональных данных и требования локальных актов, организует приём и обработку обращений субъектов. К этому добавляются меры из части 1 статьи 18.1: издание политики и локальных актов, применение правовых, организационных и технических мер, внутренний контроль и аудит, оценка вреда, который может быть причинён субъектам, ознакомление и обучение работников.
Мария Ж, руководитель HR-отдела: «Доступ ко всему кадровому массиву сразу у всей кадровой службы — типовая ситуация и типовое нарушение. Специалист по подбору не должен видеть медицинские документы и исполнительные листы действующих работников, а расчётчик не обязан иметь доступ к анкетам кандидатов. Разграничение начинается не с настройки системы, а с перечня должностей: выпишите, кому какие категории данных нужны для работы, и утвердите этот перечень приказом.»
Проверить себя можно по приказу: если в нём есть только фраза «назначить ответственным за организацию обработки персональных данных» без права давать обязательные для исполнения указания подразделениям и без прямой подотчётности руководителю, документ формально существует, а роль не работает.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

В проектах Добыто мы начинаем не с приказа, а со списка процессов, в которых компания реально трогает персональные данные. Приказ, написанный до этого списка, почти всегда приходится переиздавать: в него не попадают видеонаблюдение, пропускной режим и подбор.
Полезно знать: при переходе на облачный сервис у ваших кадровых данных появляется не одно третье лицо, а обычно три: сам провайдер, владелец серверной инфраструктуры и удостоверяющий центр, выдающий подписи. Спрашивайте у поставщика не формулировку «данные хранятся защищённо», а поимённый перечень тех, кто получит доступ.
Основания обработки и согласие работника: когда оно нужно, а когда нет
Согласие — лишь одно из оснований обработки по статье 6 152-ФЗ, и для кадровых процессов оно далеко не основное. Данные, которые работодатель обрабатывает во исполнение трудового договора и требований трудового законодательства, обрабатываются без отдельного согласия: паспортные данные для трудового договора, СНИЛС для отчётности, сведения воинского учёта для военкомата. Требовать письменное согласие на то, что и так предписано законом, избыточно, а вот отсутствие правового основания под обработкой наказывается по части 1 статьи 13.11 КоАП.
Согласие нужно там, где цель выходит за пределы трудовых отношений: проверка кандидата по открытым источникам до найма, передача данных в страховую компанию по договору ДМС, публикация фотографии на корпоративном сайте, передача данных внешнему провайдеру КЭДО. В каждом таком случае в согласии указывают конкретную цель, перечень данных, срок и порядок отзыва.

Отдельная ловушка — сбор лишних документов при приёме. Перечень в статье 65 ТК РФ закрытый, расширить его могут только закон, указ Президента и постановление Правительства, но не внутренний регламент компании и не запрос службы безопасности. Каждый документ сверх перечня, оказавшийся в личном деле, это персональные данные, собранные без основания.
Мария Ж, HR-эксперт с 13-летним стажем: «ИНН и свидетельства о рождении детей требовать при приёме нельзя. Налоговая принимает отчётность без ИНН в сведениях о физических лицах, а свидетельства о рождении нужны для налогового вычета, и их место в бухгалтерии, а не в личном деле. Если служба безопасности просит принести справку о доходах с прошлого места или характеристику, законного основания у такого запроса нет, и отказать в приёме по этой причине работодатель не вправе.»
Соберите согласие под конкретную цель обработки
После того как цели описаны, сверьте их с политикой обработки: цели в согласии и цели в политике должны совпадать, иначе при проверке вы получите два документа, противоречащих друг другу.
Ответственный за безопасность данных в информационной системе
Эта роль появляется из постановления Правительства РФ от 01.11.2012 № 1119. Постановление устанавливает четыре уровня защищённости персональных данных, и требование назначить должностное лицо, ответственное за обеспечение безопасности данных в информационной системе, возникает начиная с третьего уровня. Уровень определяется типом угроз, категорией обрабатываемых данных и числом субъектов, поэтому первый шаг — не приказ, а акт определения уровня защищённости.
Оценка соответствия требованиям по 152-ФЗ обязательна, но выполнить её можно двумя способами. Организация проводит оценку самостоятельно и оформляет акт оценки соответствия требованиям либо привлекает стороннюю организацию с лицензией ФСТЭК, и тогда процедура называется аттестацией и заканчивается аттестатом или перечнем замечаний. Государственные организации и операторы, которым нормативка предписывает высокие уровни защищённости, сертифицированные средства защиты используют обязательно.
Мария Ж, юрист со стажем более 20 лет: «Компании, у которых есть собственное подразделение информационной безопасности, обычно и так в теме аттестации. Остальным я советую один раз привлечь лицензиата ФСТЭК хотя бы для того, чтобы убедиться: аттестация вам не требуется, и достаточно самостоятельной оценки. Взгляд со стороны показывает недостатки, которые изнутри не видны, и заодно подсказывает, как правильно оформить акт оценки соответствия.»

В практике Добыто мы закладываем разграничение прав до подключения работников: роли настраиваются по подразделениям и видам документов, а не выдаются кадровой службе одним пакетом. Это же требование потом переносится в перечень должностей, допущенных к обработке.
Лайфхак: перед покупкой системы спросите поставщика, выгружается ли комплект документа целиком: сам файл, отдельный файл подписи и машиночитаемая доверенность, если подписывал уполномоченный работник. При проверке и в споре понадобятся файлы, а не изображение документа на экране.
Приказы и локальные акты оператора: обязательный комплект
Комплект собирается из двух источников. Часть документов требует 152-ФЗ как от любого оператора, часть — статьи 86-90 ТК РФ применительно к данным работников. Статья 87 ТК РФ прямо относит порядок хранения и использования персональных данных работников к компетенции работодателя, то есть к локальному нормативному акту.
Базовый набор выглядит так:
- Приказ о назначении ответственного за организацию обработки персональных данных. С прямой подотчётностью исполнительному органу и правом давать обязательные указания подразделениям.
- Приказ о назначении ответственного за обеспечение безопасности персональных данных в информационной системе. Нужен начиная с третьего уровня защищённости.
- Политика в отношении обработки персональных данных. Публикуется в открытом доступе, часть 2 статьи 18.1 требует опубликовать её в сети, если данные собираются через интернет.
- Положение об обработке и защите персональных данных работников. Порядок хранения, использования и передачи по статье 87 ТК РФ.
- Приказ об утверждении перечней: должностей, допущенных к обработке, категорий обрабатываемых данных, информационных систем и мест хранения носителей.
- Документ о сроках хранения и порядке уничтожения данных по достижении целей обработки, пункт 2 части 1 статьи 18.1.
- Правила оценки вреда, который может быть причинён субъектам при нарушении, и акт такой оценки.
- Формы согласий и обязательств о неразглашении для работников, допущенных к обработке.
- Журнал учёта обращений субъектов персональных данных и порядок ответа на них.
Приказ о назначении и приказ об утверждении локального акта — два разных документа. Политику и положение утверждают приказом, работников с ними знакомят под подпись или через КЭДО, а действующего сотрудника, которого назначили ответственным, при расширении обязанностей оформляют дополнительным соглашением к трудовому договору.

Мария Ж, судебный эксперт в сфере корпоративного и трудового права: «Требования к хранению бумажных документов переносятся на электронные целиком, отдельного мягкого режима для электронного архива нет. В конце календарного года каждое подразделение формирует дела по утверждённой номенклатуре и передаёт их на хранение, и электронные документы подчиняются тому же порядку. От архива персональных данных требуется не только сохранность: нужны поиск, идентификация документа, контроль доступа и регулярная проверка целостности данных.»
Как назначить ответственного за обработку персональных данных: пошаговая инструкция
- Шаг 1. Опишите процессы, в которых компания обрабатывает персональные данные: приём и увольнение, расчёт зарплаты, пропускной режим, видеонаблюдение, подбор, обучение, ДМС. Для каждого зафиксируйте цель и правовое основание.
- Шаг 2. Определите уровень защищённости информационных систем по постановлению № 1119 и оформите акт. От этого зависит, нужен ли второй, технический ответственный.
- Шаг 3. Выберите кандидата на роль ответственного за организацию обработки. Подходят юрист, руководитель кадровой службы или специалист по КДП: у них есть доступ к процедурам и понимание трудового законодательства.
- Шаг 4. Издайте приказ. В тексте укажите фамилию и должность, дату вступления в силу, прямую подотчётность исполнительному органу, право давать обязательные для исполнения указания подразделениям и перечень обязанностей из части 4 статьи 22.1.
- Шаг 5. Внесите обязанности в должностную инструкцию и подпишите дополнительное соглашение к трудовому договору, если объём работы расширился.
- Шаг 6. Утвердите приказом политику, положение и перечни, ознакомьте с ними работников, допущенных к обработке, и возьмите обязательства о неразглашении.
- Шаг 7. Проведите обучение и инструктаж по пункту 6 части 1 статьи 18.1 и зафиксируйте его результат: журнал, протокол или отметка об ознакомлении в системе.
Шаблоны приказов, политики и согласий для оператора
Начните с приказа об утверждении локального нормативного акта: он задаёт порядок, в котором вводятся политика и положение, остальные документы прикрепляются к нему.

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
| Документ | Скачать |
|---|---|
| Приказ об утверждении локального нормативного акта | Скачать |
| Приказ о назначении ответственного и делегировании права подписи | Скачать |
| Правила обработки персональных данных | Скачать |
| Согласие на обработку персональных данных | Скачать |
| Положение о проверке кандидатов службой безопасности | Скачать |
Уведомление Роскомнадзора и действия при утечке
До 1 сентября 2022 года работодатель, который обрабатывал данные только своих работников, уведомление не подавал. Федеральный закон от 14.07.2022 № 266-ФЗ это исключение убрал: теперь уведомление о намерении обрабатывать персональные данные подаёт практически любая организация. Форма подаётся через портал персональных данных Роскомнадзора, там же ведётся реестр операторов и подаются сведения об изменениях.
Если сведения в реестре меняются — сменился ответственный, добавилась цель обработки, изменился адрес, — уведомление об изменениях направляется не позднее 15-го числа месяца, следующего за месяцем, в котором изменения произошли. Проверить, какие данные о вашей организации сейчас в реестре, можно поиском по реестру операторов персональных данных: там видно, какие цели и категории вы заявляли, и часто оказывается, что уведомление подавалось пять лет назад и давно не соответствует реальности.
Порядок действий при инциденте жёсткий по срокам. Первичное уведомление о факте неправомерной или случайной передачи персональных данных направляется в Роскомнадзор в течение 24 часов, уведомление о результатах внутреннего расследования — в течение 72 часов. Порядок утверждён приказом Роскомнадзора от 14.11.2022 № 187.
Внутреннее расследование упирается в вопрос, кто и когда открывал документ. В сервисе Добыто журнал обращений к кадровым документам ведётся автоматически и выгружается вместе с комплектом файлов, поэтому ответ на 72-часовое уведомление собирается из системы, а не восстанавливается по переписке.
Внимание: 24 часа отсчитываются от момента обнаружения инцидента, а не от момента, когда руководитель определился с позицией. Назначьте в приказе конкретного человека, который готовит и отправляет уведомление, и запасного на время его отсутствия.
С 11 декабря 2024 года действует статья 272.1 УК РФ: незаконные использование, передача, сбор и хранение компьютерной информации, содержащей персональные данные, стали самостоятельным составом преступления. Это меняет разговор с работниками, допущенными к обработке: обязательство о неразглашении теперь подкреплено не только дисциплинарной и административной ответственностью.
Ошибки в распределении ответственности и цена ошибки
Первая ошибка — назначить ответственного и не дать ему полномочий. Приказ есть, инструкции нет, подотчётности руководителю нет. При проверке Роскомнадзор смотрит не факт издания приказа, а то, как реализованы меры из статьи 18.1: проводился ли внутренний контроль, проведена ли оценка вреда, ознакомлены ли работники.
Вторая ошибка — политика написана, но не опубликована. Часть 3 статьи 13.11 КоАП наказывает именно за неопубликованный документ, и это самое дешёвое в исправлении нарушение из всего списка.
Третья ошибка — согласия собраны на всё подряд одной бумагой с формулировкой «на обработку персональных данных в любых целях». Такое согласие не подтверждает конкретную цель, а значит, не закрывает ни проверку кандидата, ни передачу данных провайдеру.
Четвёртая ошибка — данные не уничтожаются. Цель достигнута, работник уволился пять лет назад, а сканы его паспорта лежат в общей папке. Срок хранения задаётся номенклатурой дел, и по его истечении документы подлежат уничтожению с оформлением акта.
| Нарушение | Норма | Должностное лицо | Организация |
|---|---|---|---|
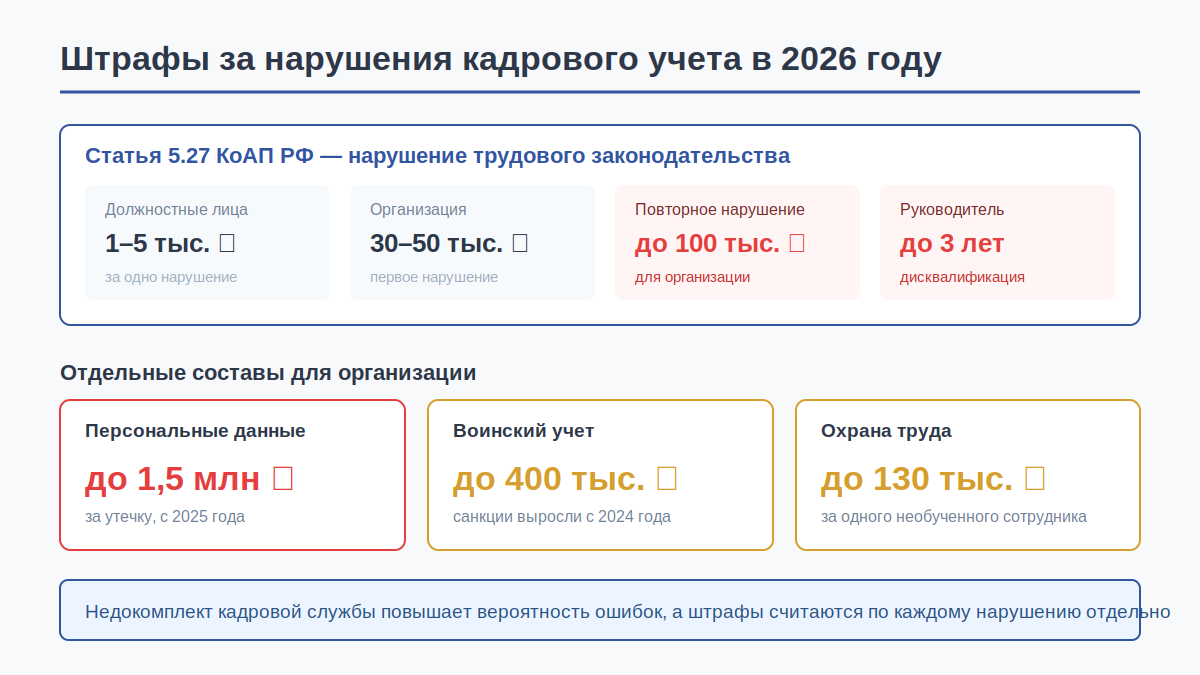
| Обработка без правового основания | ч. 1 ст. 13.11 | 50 000-100 000 ₽ | 150 000-300 000 ₽ |
| Обработка без согласия, когда оно обязательно | ч. 2 ст. 13.11 | 100 000-300 000 ₽ | 300 000-700 000 ₽ |
| Политика обработки не опубликована | ч. 3 ст. 13.11 | 6 000-12 000 ₽ | 30 000-60 000 ₽ |
| Роскомнадзор не уведомлён об обработке | ч. 10 ст. 13.11 | 30 000-50 000 ₽ | 100 000-300 000 ₽ |
| Утечка данных от 1000 до 10 000 субъектов | ч. 12 ст. 13.11 | 200 000-400 000 ₽ | 3-5 млн ₽ |
| Утечка данных свыше 100 000 субъектов | ч. 14 ст. 13.11 | 400 000-600 000 ₽ | 10-15 млн ₽ |
Размеры действуют в редакции, применяемой с 30 мая 2025 года. За повторную утечку предусмотрен оборотный штраф: от 1 до 3 процентов совокупного размера выручки за календарный год. Разрыв между 60 000 рублей за неопубликованную политику и миллионами за утечку показывает, где расположены дешёвые в исправлении нарушения, а где дорогие.
Факт: оценка соответствия требованиям по 152-ФЗ обязательна для оператора, но способ выбирает он сам. Самостоятельная процедура заканчивается актом оценки соответствия требованиям, привлечение лицензиата ФСТЭК — аттестатом либо перечнем замечаний.
Когда отдельный ответственный и полный комплект избыточны
Индивидуальный предприниматель без работников не подпадает под статью 22.1: норма обращена к оператору, который является юридическим лицом. Ему не нужен приказ о назначении, но политика, основания обработки и уведомление Роскомнадзора остаются.
Второй ответственный, за безопасность данных в информационной системе, не требуется, если уровень защищённости по постановлению № 1119 определён как четвёртый. Прежде чем вписывать в приказ системного администратора, определите уровень и оформите акт: возможно, требование к вашей системе не применяется.
Аттестация информационной системы сторонней организацией не обязательна для большинства коммерческих компаний. Когда собственного подразделения информационной безопасности нет, привлечение лицензиата ФСТЭК имеет смысл ради одного вывода: аттестация вам не нужна, и достаточно самостоятельной оценки, оформленной актом.
Шифрование каждого кадрового документа отдельным ключом, интеграция с несколькими мессенджерами для уведомлений, возврат подписанных документов обратно в учётную систему — требования, которые компании включают в техническое задание по инерции. Возврат подписанных документов в учётную систему даёт задвоение базы, а мессенджер как канал уведомлений создаёт зависимость от сервиса, который может стать недоступным. Пуш-уведомления и SMS решают ту же задачу без лишней точки отказа.
Стоимость перевода кадровых документов в КЭДО: тарифы 2026 года
Стоимость зависит от численности подключаемых сотрудников, набора видов электронной подписи и того, нужна ли интеграция с учётной системой.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны | от 30 ₽ за сотрудника / мес | подключение за 5 минут |
| Тариф «Бизнес»: без ограничения по численности, ПЭП, УНЭП и УКЭП, электронный архив | от 50 ₽ за сотрудника / мес | подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» | 30 000 ₽ в год за 50 сотрудников | оплата за год |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | по запросу | рассчитывается индивидуально |
| Электронные подписи ПЭП и УНЭП для сотрудников | бесплатно на всех тарифах | по запросу |
| Модуль интеграции с 1С:ЗУП (тариф «Бизнес») | входит в тариф | установка и настройка за 1 день |
| УКЭП через партнёров-удостоверяющие центры | по запросу | по запросу |
Итоговая сумма складывается из численности, выбранного набора подписей и потребности в выделенном сервере. Полный состав функций по каждому тарифу и условия перехода между ними опубликованы на странице тарифов ДОБЫТО КЭДО, тариф можно повысить или понизить в любое время с пропорциональным пересчётом разницы.
Платформа соответствует требованиям 377-ФЗ, статей 22.1-22.3 Трудового кодекса РФ и 152-ФЗ о персональных данных, поэтому отдельная статья расходов на доработку системы под требования закона о персональных данных в расчёт не закладывается.
Выводы
Ответственность за персональные данные в организации распадается на несколько независимых позиций: юридическое лицо как оператор, ответственный за организацию обработки по статье 22.1 152-ФЗ, ответственный за безопасность в информационной системе по постановлению № 1119 и работники из утверждённого перечня допущенных. Приказ работает только тогда, когда за ним стоят подотчётность руководителю, право давать указания подразделениям и записанные обязанности. Комплект локальных актов начинается с опубликованной политики и заканчивается порядком уничтожения данных по достижении целей.
Значительная часть ошибок в этой зоне возникает не из-за незнания норм, а из-за того, что кадровые документы живут в общих папках и почте, где разграничить доступ невозможно. Мы в Добыто настраиваем маршруты и права по ролям до подключения работников, чтобы перечень должностей, допущенных к обработке, совпадал с фактическими правами в системе, а не расходился с ним через полгода.
Частые вопросы
Обязан ли индивидуальный предприниматель назначать ответственного за организацию обработки?
Нет. Часть 1 статьи 22.1 152-ФЗ обращена к оператору, который является юридическим лицом. Индивидуальный предприниматель организует обработку самостоятельно, но остальные обязанности с него не снимаются: политика, правовые основания обработки, меры защиты, уведомление Роскомнадзора и ответы на обращения субъектов. При наличии работников добавляются требования статей 86-90 ТК РФ.
Можно ли назначить ответственным внешнего специалиста по договору?
Закон говорит о лице, ответственном за организацию обработки, и не требует прямо, чтобы это был штатный работник. Но часть 2 статьи 22.1 обязывает его получать указания непосредственно от исполнительного органа и быть подотчётным ему, а часть 4 — контролировать соблюдение закона работниками оператора. Обе конструкции проще реализовать через сотрудника в штате: у внешнего исполнителя нет ни распорядительных полномочий, ни постоянного доступа к процедурам.
Кто отвечает, если данные утекли у подрядчика, которому поручена обработка?
Перед работником отвечает оператор, то есть ваша организация. Часть 3 статьи 6 152-ФЗ допускает поручение обработки другому лицу, но поручение оформляется договором, в котором прописаны перечень действий, цели, обязанность соблюдать конфиденциальность и требования к защите. Подрядчик несёт ответственность уже перед оператором по условиям этого договора.
Что делать, если ответственный уволился или ушёл в длительный отпуск?
Назначение действует до отмены или замены приказом, поэтому нужен новый распорядительный документ: приказ о назначении другого работника либо о временном возложении обязанностей. Смена ответственного меняет сведения, которые вы подавали в реестр операторов, и уведомление об изменениях направляется не позднее 15-го числа месяца, следующего за месяцем изменения.
Нужно ли обучать работников, допущенных к обработке, или хватит ознакомления под подпись?
Пункт 6 части 1 статьи 18.1 называет две меры: ознакомление работников с положениями законодательства о персональных данных и локальными актами, а также обучение. Ознакомление под подпись закрывает первую часть требования. Обучение фиксируется отдельно: программа, дата, состав участников и результат в журнале или протоколе. При проверке спрашивают именно подтверждающие документы, а не факт проведения.
Считается ли утечкой потеря флешки или бумажного личного дела?
Обязанность уведомить Роскомнадзор в течение 24 часов возникает при неправомерной или случайной передаче персональных данных, повлёкшей нарушение прав субъектов. Утрата носителя с данными, доступ к которому мог получить посторонний, под это описание подпадает. Форма носителя значения не имеет, поэтому порядок реагирования стоит прописать и для электронных систем, и для бумажных дел.
Обязательно ли шифровать кадровые документы в системе электронного документооборота?
Требование зависит от уровня защищённости информационной системы по постановлению № 1119 и состава мер, которые вы определили по итогам моделирования угроз. Шифрование каждого документа отдельным ключом доступа — возможность, а не универсальная обязанность. До неё имеет смысл закрыть более дешёвые меры: разграничение прав по ролям, журнал обращений к данным и удаление данных по истечении срока хранения.
