
Принцип работы ЭЦП сводится к трём операциям: программа считает хэш документа по ГОСТ Р 34.11-2012, преобразует этот хэш закрытым ключом по ГОСТ Р 34.10-2012 и укладывает результат вместе с вашим сертификатом в контейнер формата CMS. Проверяющая сторона заново считает хэш файла и сверяет его с тем, что зашито в подпись, используя открытый ключ: изменение одного символа в документе ломает совпадение. Защита от подделки держится не на одной математике, а на трёх независимых рубежах: стойкость алгоритма, режим хранения закрытого ключа и цепочка доверия к сертификату. Главное различие, которое решает исход спора, — где физически лежит закрытый ключ: извлекаемый программный ключ можно скопировать, неизвлекаемый ключ никогда не покидает память токена.
Разберём, что лежит внутри файла .sig и .p7s, почему расширения sig, p7s, sgn, sign и bin означают один и тот же контейнер и что стоит за вердиктом «подпись математически верна, но сертификат недействителен». Покажем, как прочитать карточку сертификата и понять, кто его выдал и до какого числа он работает. Форматы усовершенствованной подписи со штампом времени, связка сертификата физлица с машиночитаемой доверенностью, порядок действий при потере доступа к подписи, тарифы на 2026 год и ответы на частые вопросы — во второй половине статьи.
Что происходит в момент, когда вы нажимаете «Подписать»
Документ целиком закрытым ключом не обрабатывается: это было бы медленно и бессмысленно. Сначала криптопровайдер считает от файла хэш — короткую последовательность фиксированной длины по ГОСТ Р 34.11-2012. Хэш меняется полностью, если в исходном файле поменять хотя бы один байт. Дальше именно этот хэш преобразуется закрытым ключом по ГОСТ Р 34.10-2012, и получившееся значение подписи складывается в контейнер вместе с сертификатом подписанта и служебными полями.
Усиленная подпись состоит из трёх связанных частей. Закрытый ключ — секретная часть, которая формирует подпись и известна только владельцу. Открытый ключ — публичный набор символов, доступный всем: им подпись проверяют, а при шифровании им зашифровывают документ, который потом откроет только владелец закрытого ключа. Сертификат связывает открытый ключ с конкретным человеком: в нём указано, кому выдана подпись, кем выдана и срок действия «действителен с — по». Четвёртый элемент, не криптографический, но решающий на практике, — носитель: токен, облако удостоверяющего центра или мобильное приложение.
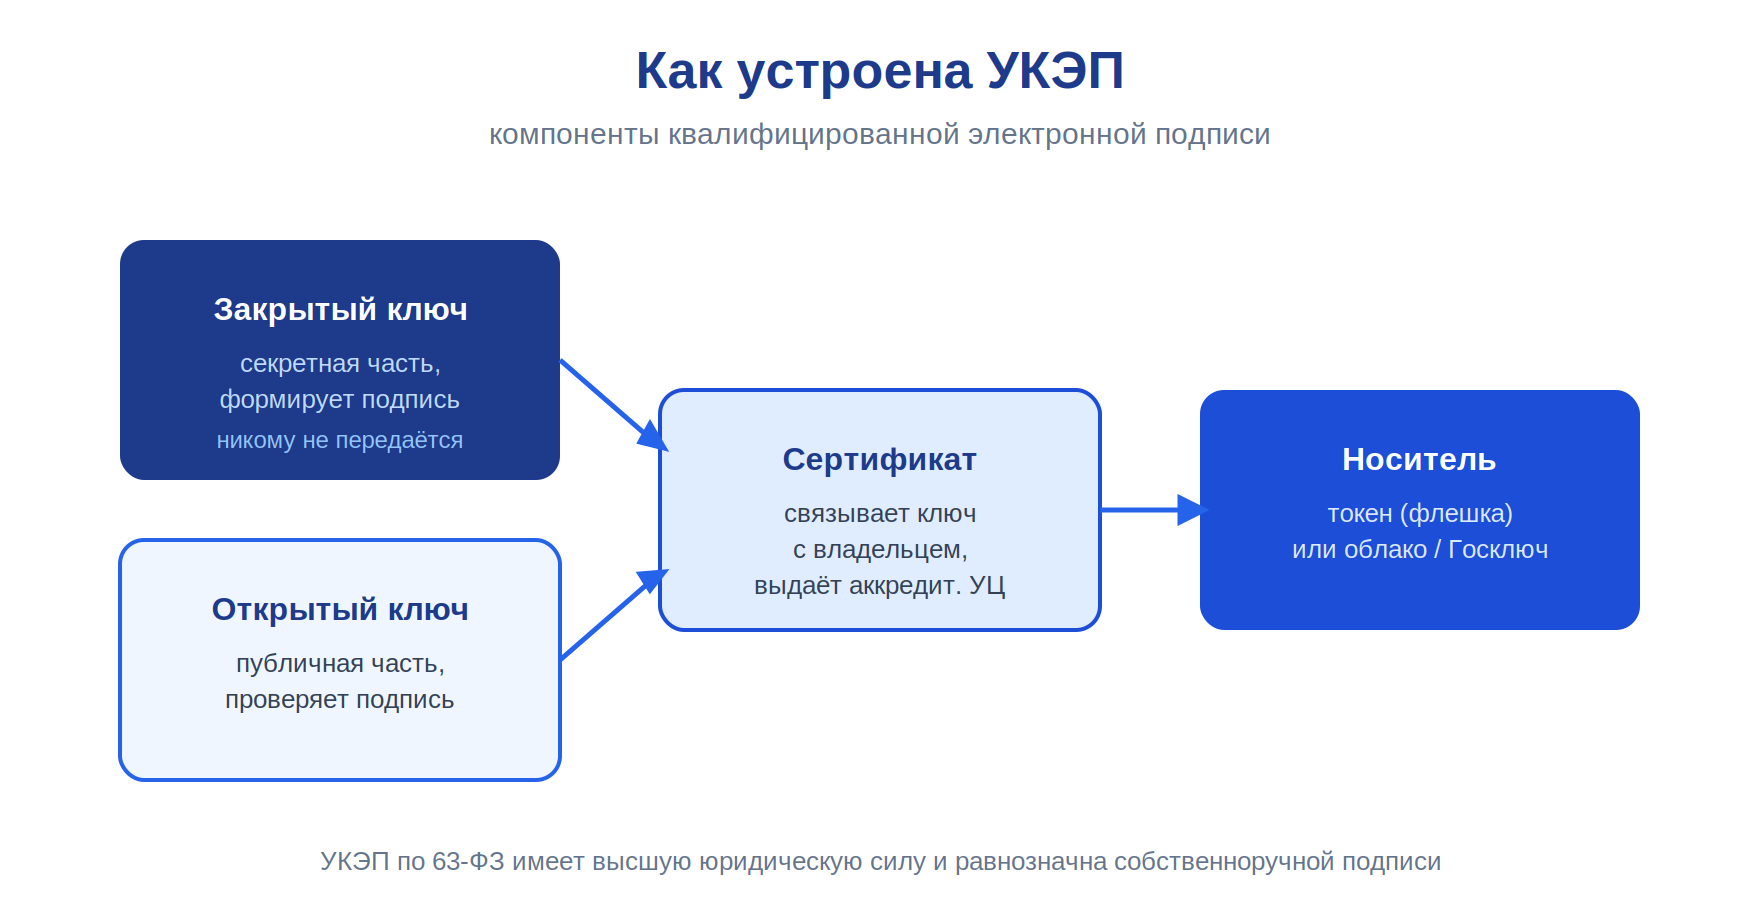
Механизм подписания у усиленной неквалифицированной и усиленной квалифицированной подписи одинаковый. Разница юридическая и организационная: УНЭП может выпустить даже работодатель, а УКЭП выпускает только удостоверяющий центр, прошедший аккредитацию ФСБ и Минцифры. Простая электронная подпись работает по другой логике: она идентифицирует того, кто ввёл логин, пароль или код из SMS, но не даёт подтвердить, что документ не менялся после подписания. Именно поэтому работодатели уходят от ПЭП там, где документ может стать предметом спора.
Факт: 63-ФЗ описывает три вида подписи: ПЭП, УНЭП и УКЭП. Отдельно стоит УНЭП, выданная с использованием инфраструктуры электронного правительства: такая подпись не требует отдельного соглашения сторон о её признании, потому что выдана доверенной службой.
Три рубежа защиты ЭЦП от подделки
Подделать подпись означает получить корректное значение для чужого документа. Сделать это можно тремя путями: взломать математику, украсть закрытый ключ или обмануть проверяющего поддельным сертификатом. Каждому пути соответствует свой рубеж защиты, и обходятся они по-разному.
Первый рубеж — криптографический. Стойкость ЭЦП по ГОСТ Р 34.10-2012 опирается на сложность вычисления дискретного логарифма в группе точек эллиптической кривой над конечным простым полем и на стойкость хэш-функции по ГОСТ Р 34.11-2012. Длина ключа подписи — 256 или 512 бит. Подобрать закрытый ключ по открытому вычислительно невозможно на доступной технике, поэтому атаковать этот рубеж на практике не пытаются.
Второй рубеж — носитель. Ключи делятся на извлекаемые и неизвлекаемые. Извлекаемый ключ генерируется программным криптопровайдером, а токен в этом случае работает как хранилище под ПИН-кодом: при подписании закрытый ключ ненадолго попадает в оперативную память компьютера. Неизвлекаемый ключ генерируется криптоядром внутри микроконтроллера токена и память токена не покидает никогда, скопировать его нельзя. У извлекаемых ключей есть отдельный флаг экспортируемости: в удостоверяющем центре ФНС по регламенту выдают только неэкспортируемый контейнер, чтобы ключ нельзя было скопировать.
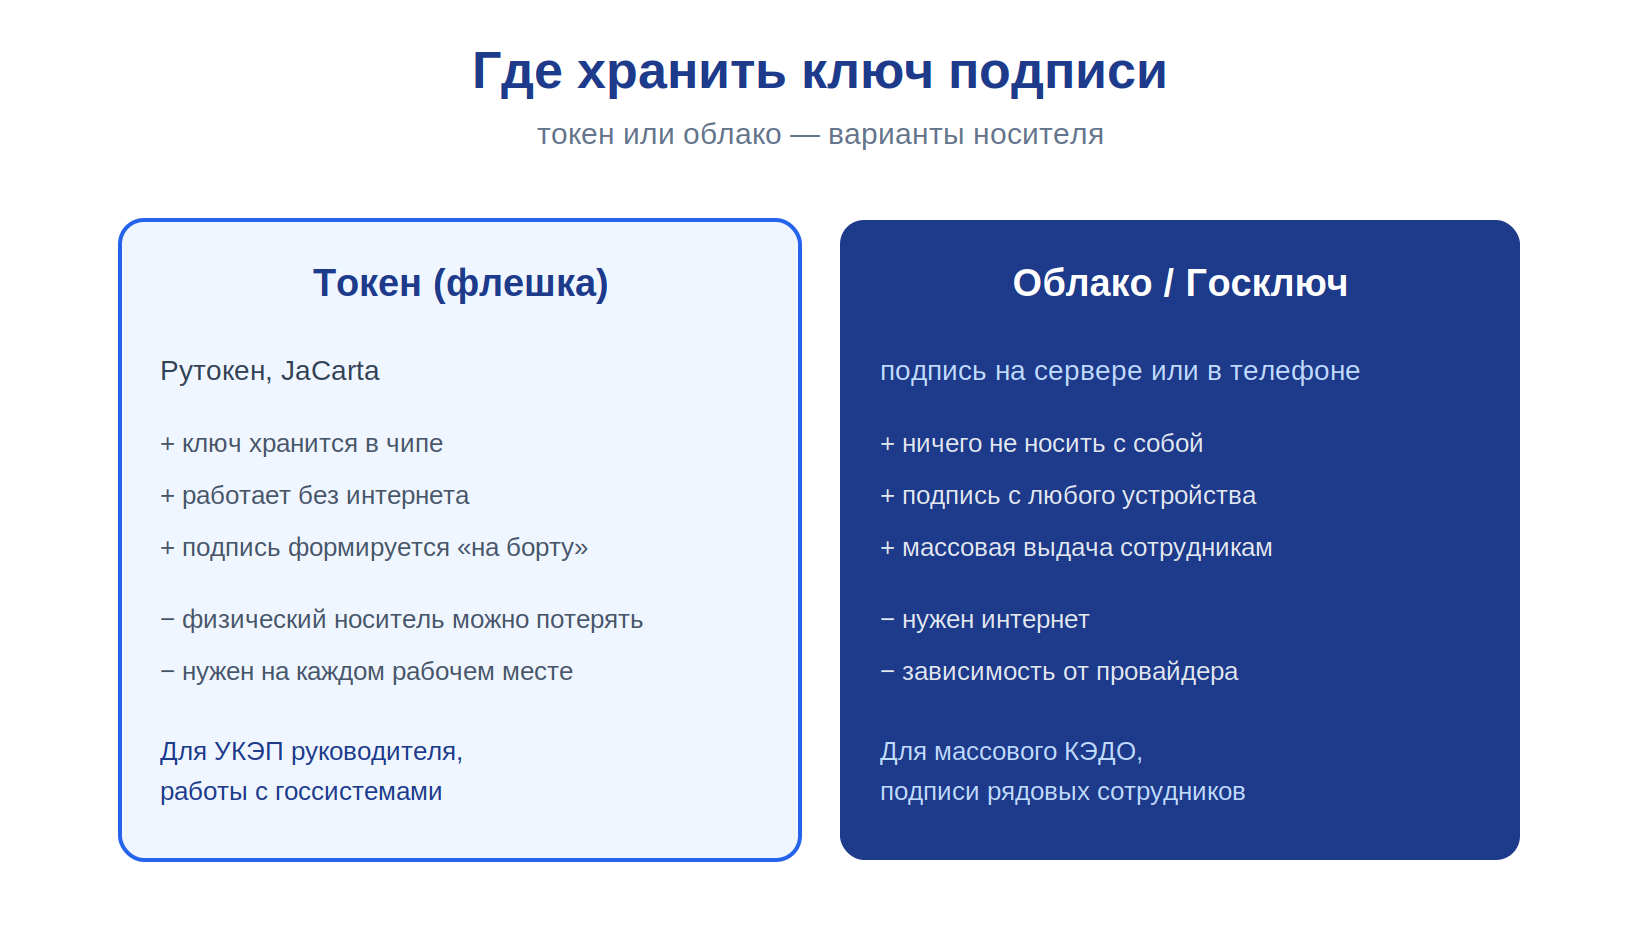
Самый защищённый вариант из доступных сегодня — функциональный ключевой носитель, где подпись формируется на борту устройства, а канал между криптопровайдером и токеном ещё и шифруется по протоколу SESPAKE. В этом режиме на смарт-карту передаётся не только ПИН, но и данные для подписи, а наружу возвращается уже готовое значение подписи: ключевая информация в криптопровайдер не уходит вообще. Чтобы подпись считалась квалифицированной, токен в роли самостоятельного средства подписи должен иметь сертификацию ФСБ; если устройство работает только как защищённое ПИН-кодом хранилище извлекаемых ключей, достаточно сертификации ФСТЭК.
Мария Ж, специалист по цифровой подписи и КЭДО: «Спор о подделке почти никогда не про математику, он про носитель. Извлекаемый ключ на токене в общем сейфе отдела — это ключ, к которому в течение дня имеет доступ несколько человек, и доказать авторство становится сложно. Если подпись выпускается сотруднику под задачи с деньгами и увольнениями, выбирайте неизвлекаемый ключ: он рождается и умирает внутри токена, скопировать его невозможно.»
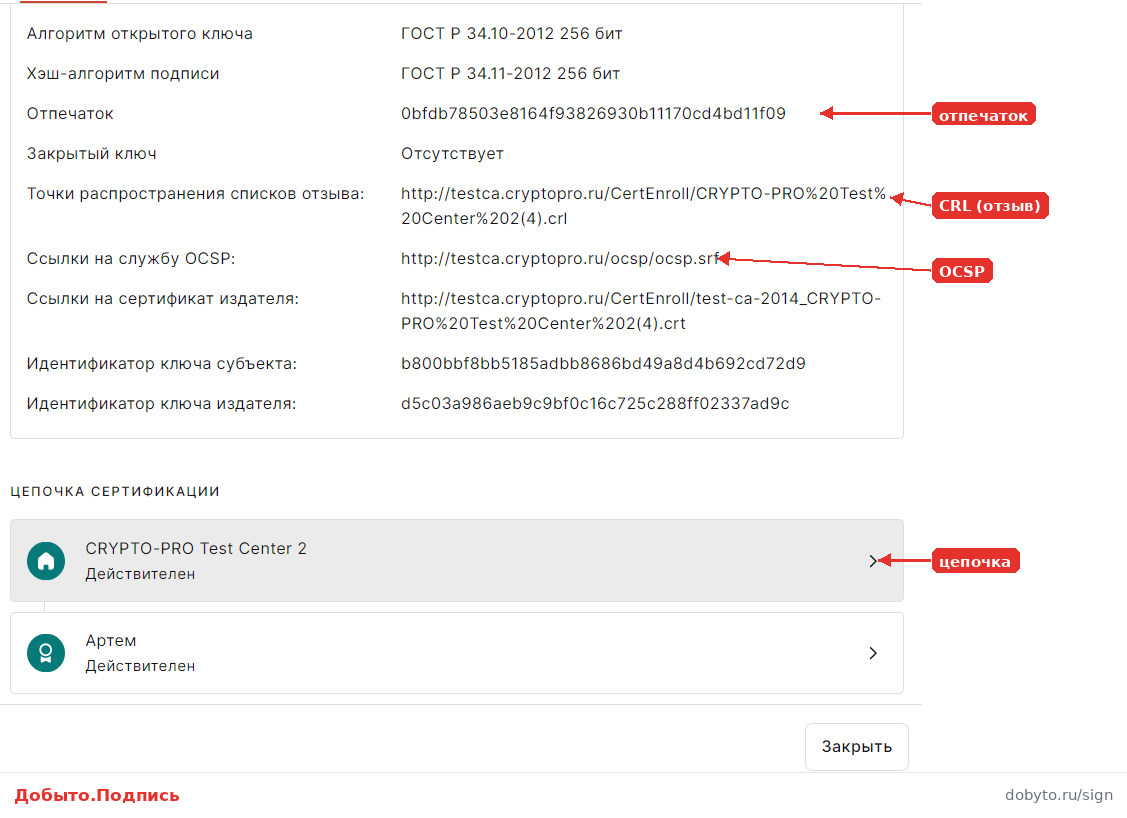
Третий рубеж — доверие к сертификату. У квалифицированной подписи выстраивается иерархия: на верхнем уровне головной удостоверяющий центр Минцифры, ниже аккредитованный удостоверяющий центр, ещё ниже сертификат владельца. Проверяющая программа проходит эту цепочку целиком. У неквалифицированной подписи цепочка короче: наверху стоит сам выпустивший центр, поэтому корневые сертификаты не устанавливаются автоматически и система по умолчанию такому сертификату не доверяет. Разрыв цепочки — самая частая причина, по которой подпись «не работает» на конкретном компьютере, хотя с самим ключом всё в порядке.
| Рубеж | Что именно защищает | Где ломается на практике | Как проверить самому |
|---|---|---|---|
| Криптография: ГОСТ Р 34.10-2012 и ГОСТ Р 34.11-2012 | Целостность документа и невозможность подобрать ключ | Не ломается: атака требует вычисления дискретного логарифма на эллиптической кривой | Открыть карточку сертификата и увидеть алгоритм открытого ключа и хэш-алгоритм по ГОСТ |
| Носитель закрытого ключа | Привязку подписи к конкретному человеку | Копирование извлекаемого ключа, передача токена и ПИН-кода коллеге, общий сейф | Посмотреть в панели управления токеном, какой это тип ключа и где создан контейнер |
| Цепочка доверия к сертификату | Подлинность издателя и статус сертификата | Установка чужого корневого сертификата как доверенного, разрыв цепочки, отозванный сертификат | Развернуть путь сертификации, сверить издателя, проверить адреса CRL и службы OCSP |
| Момент подписания | Доказательство, что сертификат действовал в момент подписи | Подпись без штампа времени: после окончания срока сертификата дату подтвердить нечем | Проверить, есть ли в подписи штамп времени TSP и ответ службы OCSP |
Три верхних рубежа отвечают на вопрос «кто подписал», нижний — на вопрос «когда». В спорах по кадровым документам чаще всего разваливается именно четвёртая строка, потому что о штампе времени вспоминают уже после истечения срока сертификата.
Внимание: когда мастер подписания предлагает установить незнакомый корневой сертификат как доверенный, читайте, что именно вы устанавливаете. После установки система будет доверять этому издателю по умолчанию во всех дальнейших проверках.
Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.

Как проверяется подпись и почему бывает «верна, но недействительна»
Проверка идёт в обратном порядке. Программа берёт исходный документ, заново считает его хэш, извлекает из контейнера значение подписи и с помощью открытого ключа из сертификата сверяет одно с другим. Совпало — документ после подписания не менялся. Не совпало — вы увидите сообщение о неверном значении хэша, и это означает ровно одно: файл, который вы проверяете, отличается от файла, который подписывали.
Математическая проверка — только половина работы. Дальше проверяется сертификат: не истёк ли срок, не отозван ли он, ведёт ли цепочка к аккредитованному удостоверяющему центру. Отсюда берётся вердикт, который часто ставит людей в тупик: подпись математически верна, но статус подписи недействителен. Это не противоречие. Значение подписи корректно, а вот доверять сертификату проверяющая система отказывается: либо он отозван, либо издатель не входит в число доверенных.
Отзыв проверяется двумя способами. Список отозванных сертификатов CRL — это файл, который удостоверяющий центр публикует по указанному в сертификате адресу. Служба OCSP отвечает на точечный запрос о статусе конкретного сертификата в конкретный момент. Оба адреса зашиты внутрь сертификата, и любая нормальная программа проверки их показывает.
Отдельная ловушка — штамп с подписью на странице PDF. Такая картинка с фамилией, номером сертификата и датой юридической силы не несёт: это визуализация для человека. Для проверки и для суда нужны исходный файл и файл подписи, а не распечатка со штампом. В практике Добыто мы отдаём на выгрузку именно пару «документ плюс файл подписи», а печатную форму со штампом держим как справочную.
Проверьте свою подпись и посмотрите, что внутри файла
Добыто · Проверка подписи
Что за файл пришёл с документом
Загрузите файл — определим по расширению и содержимому: присоединённая это подпись или откреплённая, чем открыть и куда идти дальше. Архивы раскрываем и смотрим, что внутри.
Файл остаётся на вашем устройстве — мы его не получаем и не хранимНет файла под рукой? Выберите расширение вручную:

Пожалуйста, подпишитесь на нас в мессенджерах
Канал для кадровиков и HR: изменения в законах, практика проверок, шаблоны документов, инструменты подбора и оценки.
Мы не храним ваши файлы и не имеем к ним доступа. Файл читается только в памяти вашего браузера, на сервер Добыто он не передаётся, копий не остаётся. Закройте страницу — и от файла не останется следов.
Проверить подпись можно и на государственном ресурсе: сервис проверки электронной подписи на Госуслугах принимает документ вместе с файлом подписи и показывает данные сертификата и результат валидации. Это удобный способ убедиться, что присланный вам документ подписан именно тем, кто указан в письме.
Мария Ж, судебный эксперт по трудовому праву: «В спорах об увольнении суд смотрит не на штампик в PDF, а на то, был ли документ передан в удостоверяющий центр в неизменном виде и действовал ли сертификат в момент подписания. Есть дела, где увольнение признали незаконным, работника восстановили в должности и взыскали средний заработок с компенсацией морального вреда. Сохраняйте не распечатку, а сам документ и файл подписи: без них проверять нечего.»
Что лежит внутри файла подписи: sig, p7s и разница присоединённой и откреплённой
Файл подписи — это контейнер формата CMS, он же PKCS#7. Внутри лежат версия контейнера, идентификатор алгоритма хэширования по ГОСТ, инкапсулированный контент, список отозванных сертификатов, блок сертификатов подписанта в формате X.509 с цепочкой доверия и блок SignerInfo, где хранятся само значение подписи, заявленное подписантом время, штамп времени TSP и признак профиля усовершенствования.
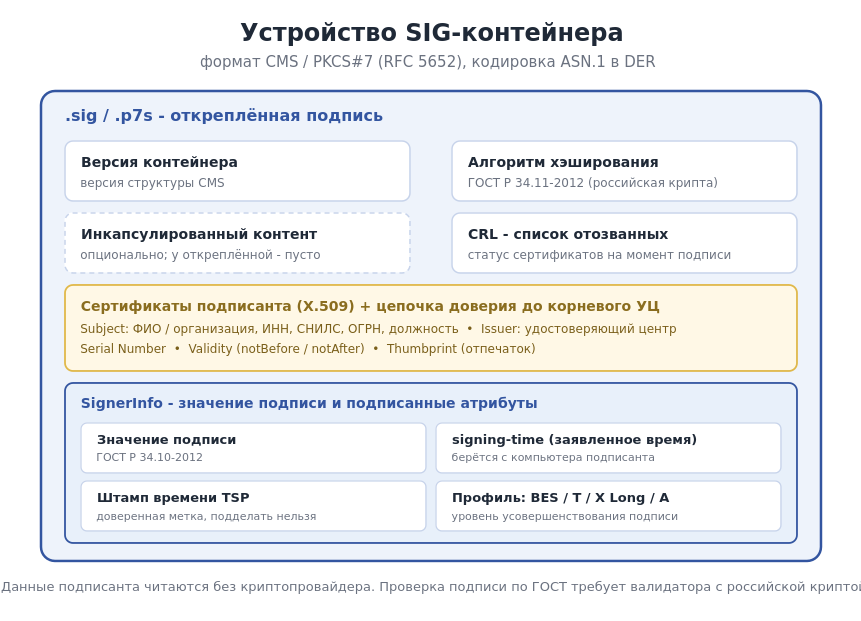
Расширение файла подписи смысловой нагрузки не несёт. В параметрах подписания того же КриптоАРМ ГОСТ доступны пять вариантов: sig, p7s, sgn, sign и bin. Содержимое во всех случаях одинаковое, отличается только имя файла. Поэтому вопрос «мне прислали p7s, чем его открыть» решается тем же инструментом, что и вопрос про sig.
Практическая развилка — другая: подпись присоединённая или откреплённая. При присоединённой подписи документ и подпись лежат в одном файле, потерять половину комплекта нельзя, но открыть исходный документ без специальной программы не получится. При откреплённой подписи рядом с договором появляется парный файл вида договор.pdf.sig, исходный документ открывается обычным способом, но на проверку нужно загружать оба файла. Для PDF есть третий вариант — встроенная подпись по стандарту PAdES, когда подпись живёт внутри самого PDF.
Лайфхак: если сотрудник получает подпись в удостоверяющем центре ФНС, лицензия на КриптоПро CSP вшивается внутрь сертификата и действует ровно столько же, сколько сам сертификат. Отдельно покупать и вводить лицензию на рабочем месте в этом случае не нужно.
Есть и почтовый сценарий. Письмо можно не просто подписать вложением, а отправить в защищённом виде: содержимое шифруется в адрес сертификата получателя, и без установленного средства криптографической защиты адресат увидит только зашифрованный контейнер. Такой обмен требует, чтобы почтовый клиент поддерживал S/MIME с российскими алгоритмами, иначе письмо придётся расшифровывать отдельной программой.
Почему подпись перестаёт проверяться со временем
Сертификат конечен. Раньше квалифицированные сертификаты выдавали примерно на 15 месяцев, сейчас встречаются и более длинные сроки, но кадровые и финансовые документы хранятся десятилетиями, а иногда до 50 лет. Как только срок сертификата истёк, обычная подпись перестаёт давать однозначный ответ на вопрос, действовал ли сертификат в момент подписания.
Решение — усовершенствованная подпись. К базовому контейнеру добавляются доказательства подлинности: штамп времени от доверенной службы TSA, которая получает хэш документа и возвращает подписанную метку с точным временем, и ответы службы OCSP о том, что сертификат на тот момент не был отозван. Поверх этого может добавляться архивная метка, которая заверяет предыдущие доказательства и позволяет переподписывать документ при смене криптоалгоритмов.
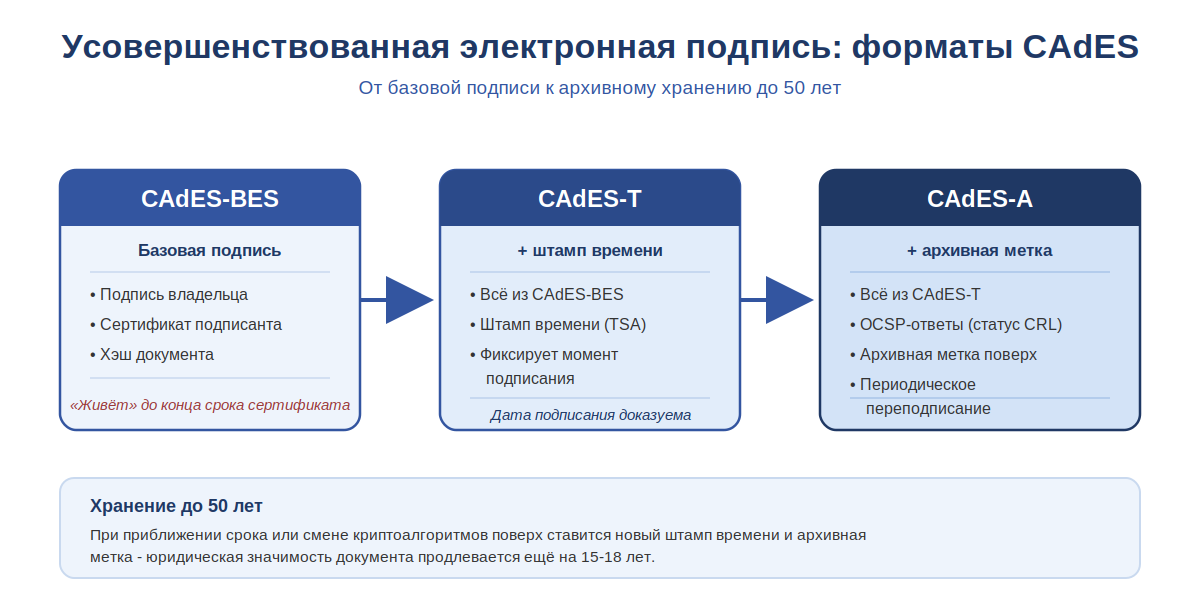
| Уровень | Что добавляется | Когда нужен |
|---|---|---|
| CAdES-BES | Подпись владельца и хэш документа | Оперативный обмен внутри срока действия сертификата |
| CAdES-T | Штамп времени от доверенной службы TSA | Документ может понадобиться после окончания срока сертификата |
| CAdES-A | Ответы OCSP и архивная метка с периодическим переподписанием | Долговременное архивное хранение, счёт идёт на десятилетия |
Уровень выбирается при настройке маршрута подписания. Поднять существующую подпись с CAdES-BES до CAdES-T или CAdES-A можно и позже, отдельной операцией усовершенствования, пока действуют исходные доказательства. В Добыто уровень усовершенствования задаётся в маршруте, и для кадровых документов длительного хранения мы закладываем штамп времени сразу, а не добавляем его через год.
Полезно знать: службы штампов времени держат удостоверяющие центры, есть такая служба и у налоговой. У приложения Госключ штампа времени в коробке нет, и момент подписания там подтверждается логами входов и действий пользователя.
Кадровые документы и образцы по электронной подписи
Комплект для тех, кто разбирается со своей подписью и её оформлением; начните с протокола проверки, если результат нужно зафиксировать письменно.
| Документ | Скачать |
|---|---|
| Протокол проверки электронной подписи (образец) | Скачать |
| Машиночитаемая доверенность: образец и структура XML | Скачать |
| Реестр сертификатов сотрудников (XLSX) | Скачать |
| Соглашение об использовании ПЭП и НЭП | Скачать |
| Заявление на выпуск квалифицированного сертификата ЭП | Скачать |
| Заявление на аннулирование сертификата ЭП | Скачать |
Подпись сотрудника и МЧД: кто и за что отвечает
Сертификатов «на сотрудника компании» с указанием должности и названия организации больше не выдают. Сотрудник получает квалифицированный сертификат как физическое лицо в аккредитованном удостоверяющем центре, а полномочия действовать от имени работодателя подтверждает машиночитаемая доверенность. Руководитель юридического лица и индивидуальный предприниматель получают подпись в удостоверяющем центре ФНС. Обязанность применять МЧД закреплена в статьях 17.2 и 17.3 63-ФЗ.
МЧД — это XML-файл. Он может выглядеть как обычная доверенность, если выгрузить его в PDF, но использовать его без компьютера и специальных программ невозможно, потому что читает его алгоритм, а не человек. Внутри указываются данные доверителя, данные представителя и полномочия. Полномочия берутся из классификатора, размещённого в Единой системе нормативной и справочной информации: у каждого полномочия есть код, дата и уникальный идентификационный номер, и именно код включается в доверенность. Система на приёме документа проверяет по этому коду, вправе ли конкретный человек подписывать конкретный документ. С 1 февраля 2026 года из состава обязательных сведений о представителе исключили данные документа, удостоверяющего личность.
Мария Ж, юрист со стажем более 20 лет: «Компания может направить перечень собственных полномочий в Минцифры: заявку рассматривают в течение 10 дней, а при положительном решении в течение трёх рабочих дней присваивают коды и включают их в классификатор. Пока классификатор наполняется, полномочия допускается вписывать вручную, но код надёжнее: он проверяется автоматически и не даёт разночтений.»
Отдельный вопрос — подписание в филиале. Доверенность выдаёт тот, кто вправе действовать от имени юридического лица, то есть руководитель организации. Если полномочия передаются дальше по цепочке, от одного представителя к другому, это уже передоверие: нужен нотариус, паспортные данные нового уполномоченного лица и актуальная выписка из ЕГРЮЛ. Нотариус подписывает новую доверенность своей квалифицированной подписью и выгружает её в информационную систему. Техническая готовность нотариусов различается, и в небольших городах процедура занимает больше времени.
Если вы работодатель и читаете этот раздел с мыслью, что учёт сертификатов и доверенностей у вас ведётся в переписке, отдельный специалист по информационной безопасности для этого не нужен: связка «сертификат сотрудника плюс МЧД плюс маршрут согласования» настраивается в Добыто и дальше проверяется системой при каждом подписании.
Что делать сотруднику в типовых ситуациях
Забыли пароль от приложения Госключ — восстановить его нельзя. Закрытый ключ хранится на самом мобильном устройстве, доступа к нему нет ни у Минцифры, ни у госслужб, а другого способа входа, кроме заданного вами пароля, приложение не предусматривает. Придётся выпускать подпись заново, и это будет уже другая подпись со своим сроком действия. То же самое произойдёт, если удалить приложение. Документы, подписанные прежней подписью, при этом остаются действительными.
Мария Ж, HR-эксперт с 13-летним стажем: «Уволились и не помните, выпускали ли на вас подпись, — удаление контейнера из реестра компьютера ничего не меняет. Сертификат числится действующим, пока его не отозвали, а отзыв делает удостоверяющий центр по заявлению владельца, а не бывший работодатель. Отозвать подпись при увольнении заинтересован в первую очередь сам владелец.»
Ещё одна частая ситуация — подпись работает на одном компьютере и не работает на другом. Причин обычно две. Либо на новой машине не установлены корневые сертификаты цепочки, и система отказывается доверять издателю. Либо не совпадает версия криптопровайдера: неизвлекаемые ключи и ключи с защитой канала поддерживаются начиная с КриптоПро CSP 5.0, а на рабочем месте с версией 4.0 такой контейнер не откроется вообще. Извлекаемый программный ключ в этом смысле совместим шире, поэтому его и выбирают, когда токен ездит между разными компьютерами.
Как проверить электронную подпись на присланном документе: пошаговая инструкция
- Шаг 1. Соберите комплект. Для откреплённой подписи нужны исходный файл и парный файл подписи с расширением sig, p7s, sgn, sign или bin. Для присоединённой подписи достаточно одного файла контейнера.
- Шаг 2. Загрузите файлы в сервис проверки. Если подписей под документом несколько, все они лежат в одном контейнере и проверяются за один проход.
- Шаг 3. Прочитайте результат по двум критериям отдельно: совпал ли хэш документа и действителен ли сертификат. Расхождение хэша означает, что файл менялся после подписания.
- Шаг 4. Откройте карточку сертификата. Сверьте владельца, издателя и период «действителен с — по» с тем, что написано в самом документе.
- Шаг 5. Разверните путь сертификации. У квалифицированной подписи цепочка должна вести к аккредитованному удостоверяющему центру, у каждого звена должен стоять статус «действителен».
- Шаг 6. Проверьте, есть ли в подписи штамп времени. Если срок сертификата уже истёк, а штампа времени нет, дату подписания подтвердить нечем.
- Шаг 7. Зафиксируйте результат письменно, если документ спорный: сохраните отчёт о проверке и оформите протокол проверки электронной подписи.
Учёт подписей ведут в отдельном реестре: кому выдан сертификат, каким удостоверяющим центром, до какой даты действует, на каком носителе лежит ключ, есть ли к нему МЧД. В практике Добыто именно отсутствие такого реестра чаще всего приводит к ситуации, когда у уволившегося сотрудника остаётся действующий сертификат, а в компании об этом никто не помнит.
Когда усиленная подпись не нужна
Простая электронная подпись остаётся законным инструментом и для части документов подходит полностью. ПЭП удобна, быстра и фактически бесплатна: это те же учётные данные, которыми вы входите в корпоративные системы. На портале «Работа в России» кадровые документы подписываются простой электронной подписью на базе подтверждённой учётной записи Госуслуг, и получить такую подпись может любой гражданин со СНИЛС и паспортными данными.
Усиленная подпись избыточна там, где документ не создаёт обязательств и не может стать предметом спора: заявки на канцелярию, внутренние согласования, ознакомления информационного характера. Выпускать под такие задачи токены и обучать людей работе с криптопровайдером — трата ресурса без результата.
Граница проходит по последствиям. Как только документ влияет на деньги, статус занятости или ответственность сторон, простой подписи не хватает: она подтверждает, кто ввёл код, но не подтверждает, что документ после этого не менялся. На этом различии и строится выбор вида подписи, а не на удобстве.
Стоимость подключения электронных подписей сотрудникам в Добыто КЭДО
Стоимость зависит от численности сотрудников и набора функций: видов подписи, интеграции с 1С и требований к серверу.
| Услуга | Стоимость | Сроки |
|---|---|---|
| Тариф «Старт»: до 25 сотрудников, ПЭП и УНЭП, базовые шаблоны | от 30 ₽ за сотрудника / мес | Подключение за 5 минут |
| Тариф «Бизнес»: неограниченно сотрудников, ПЭП, УНЭП и УКЭП, электронный архив | от 50 ₽ за сотрудника / мес | Подключение за 5 минут |
| Минимальная оплата по тарифу «Бизнес» | 50 сотрудников за 30 000 ₽ в год | Оплата за год |
| Тариф «Корпорация»: выделенный сервер, SLA 99.9%, API и кастомные интеграции | По запросу | Рассчитывается индивидуально |
| Выпуск подписей ПЭП и УНЭП для сотрудников | Бесплатно на всех тарифах | Входит в тариф |
| УКЭП через партнёров-удостоверяющих центров | По запросу | Рассчитывается индивидуально |
| Модуль интеграции с 1С:ЗУП (тариф «Бизнес») | Входит в тариф «Бизнес» | Установка и настройка за один день |
Итоговая сумма складывается из численности и выбранного набора функций: интеграция с 1С, электронный архив и кастомные шаблоны входят в тариф «Бизнес», выделенный сервер и SLA считаются отдельно. Актуальный состав пакетов и условия перехода между ними опубликованы на странице тарифов Добыто КЭДО.
Тариф можно повысить или понизить в любое время: при повышении разница пересчитывается пропорционально оставшемуся периоду.
Выводы
Электронная подпись защищает документ не одним механизмом, а связкой из четырёх: хэш фиксирует содержимое, закрытый ключ формирует значение подписи, сертификат привязывает ключ к человеку, штамп времени фиксирует момент. Ломается на практике не математика, а организация процесса: скопированный извлекаемый ключ, чужой корневой сертификат, установленный как доверенный, подпись без штампа времени, к которой обратились через год. Проверять подпись стоит по двум критериям отдельно: сошёлся ли хэш и что показывает статус сертификата.
Мы в Добыто настраиваем выпуск подписей сотрудникам, маршруты согласования и хранение подписанных документов так, чтобы каждый файл выгружался вместе с подписью и проверялся через годы. Если вы разбираетесь со своей подписью как работник, начните с проверки собственного файла и карточки сертификата: это занимает пару минут и снимает большую часть вопросов.
Часто задаваемые вопросы
Можно ли иметь две действующие электронные подписи одновременно?
Да, это не запрещено. Сотрудник может получить подпись в удостоверяющем центре ФНС и параллельно иметь подпись физического лица, выпущенную в коммерческом удостоверяющем центре и записанную в реестр компьютера. Конфликта между ними не возникает, они существуют независимо. При работе с МЧД используйте ту подпись, которой была подписана сама доверенность, иначе связать подписанта с указанными в МЧД данными будет нечем.
Что будет с уже подписанными документами, если сертификат отозвали или он истёк?
Документы, подписанные в период действия сертификата, остаются действительными. Проблема возникает не с самим документом, а с доказательством даты: если в подписи нет штампа времени и ответа службы OCSP, подтвердить, что сертификат действовал именно в момент подписания, будет нечем. Поэтому для документов с длительным сроком хранения подпись сразу формируют в усовершенствованном формате.
Обязательно ли покупать КриптоПро CSP, если подпись выдана на токене с криптоядром?
Встроенная криптография токена не заменяет программный криптопровайдер. Если информационная система требует КриптоПро CSP, его нужно установить на компьютер и ввести лицензию. Исключение: сертификат, полученный в удостоверяющем центре ФНС, может содержать вшитую лицензию, которая действует столько же, сколько сертификат, и работает даже на машине с истёкшей лицензией провайдера.
Как понять, что подпись под письмом настоящая, а не картинка?
Настоящая подпись всегда существует как отдельная структура данных: либо парный файл рядом с документом, либо контейнер, внутри которого лежит и сам документ. Изображение подписи или штамп с фамилией и номером сертификата на странице PDF — это визуализация, юридической силы она не имеет. Если во вложении письма нет ни файла подписи, ни контейнера, проверять нечего.
Сколько сертификатов помещается на один токен?
Зависит от формата ключей и от того, что удостоверяющий центр записал в сертификат в качестве расширений. При извлекаемых программных ключах формата CSP на токене со 128 килобайтами защищённой памяти умещается до 31 контейнера. Один контейнер с большим набором расширений и установленной цепочкой может занимать порядка 12 килобайт, и тогда на устройство поместится около десяти таких контейнеров.
Что делать, если при проверке выдаётся ошибка о неверном значении хэша?
Это означает, что проверяемый файл отличается от подписанного. Типичные причины: документ пересохранили после подписания, к откреплённой подписи подложили не тот файл, документ переслали через сервис, который его пережал или сконвертировал. Запросите у отправителя исходный файл и файл подписи в первоначальном виде, не пропуская их через конвертеры и мессенджеры со сжатием.
Можно ли выпустить неквалифицированную подпись на токене, а не в мобильном приложении?
Да, на токене выпускается не только квалифицированная, но и неквалифицированная подпись. Разница с квалифицированной здесь не в механизме подписания, а в цепочке доверия: у неквалифицированной подписи корневым звеном выступает сам выпустивший удостоверяющий центр, поэтому его сертификат придётся устанавливать на каждое рабочее место вручную и подтверждать как доверенный.
